Материал: Книга Active directory
258 |
Инфраструктура групповой политики |
Глава 6 |
Если в GPO с более высоким приоритетом параметр политики включен или отключен, отконфигурированный параметр будет применен к клиенту. Однако не забывайте, что по умолчанию параметры политики не заданы (Not Configured). Если в GPO с более высоким приоритетом параметр политики не задан, будет применен параметр политики (включенный или отключенный)
вGPO с более низким приоритетом.
Ссайтом, доменом или подразделением можно связать множество объектов GPO. В таком сценарии объекты GPO с более высоким порядком ссылок имеют приоритет перед объектами GPO с более низким порядком ссылок. При выборе подразделения в консоли GPMC вкладка Связанные объекты групповой политики (Linked Group Policy Objects) отображает порядок ссылок объектов GPO, связанных с подразделением.
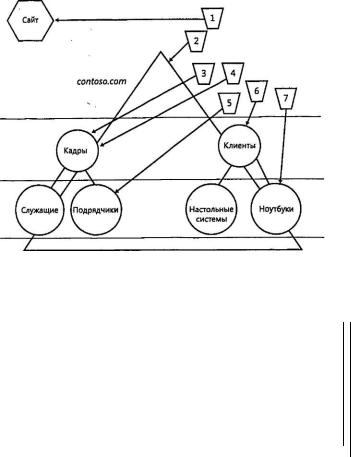
Поведение групповой политики по умолчанию заключается в том, что этот GPO связывается контейнером более высокого уровня и наследуется дочерними контейнерами. При запуске компьютера или входе пользователя клиент групповой политики анализирует размещение объекта компьютера или пользователя в Active Directory и оценивает объекты GPO, в область действия которых включен компьютер или пользователь. Затем расширения клиентской стороны применяют параметры политики из этих объектов G P O . Политики применяются последовательно: связанные с сайтом, затем с доменом и, наконец, связанные с подразделениями (от подразделения первого уровня до подразделения, в котором расположен объект пользователя или компьютера). В такой многослойной схеме приложения параметров политики объект G P O с более высоким приоритетом позже заменит параметры, применявшиеся ранее. Этот порядок применения политик по умолчанию продемонстрирован на рис. 6-8.
СОВЕТ К ЭКЗАМЕНУ
Запомните порядок обработки политик домена по умолчанию: сайт, домен, подразделение. Помните, что параметры политики домена применяются позже и, следовательно, превалируют над параметрами в локальных объектах GPO.
Результатом такого последовательного применения объектов G P O является наследование политики. Результирующим набором групповых политик для пользователя или компьютера будет кумулятивный результат применения политики сайта, домена и подразделения.
По умолчанию унаследованные объекты GPO обладают более низким приоритетом, чем объекты GPO, непосредственно связанные с контейнером. В качестве упражнения отконфигурируйте параметр политики, чтобы отключить использование средств редактирования реестра всеми пользователями в домене, настроив этот параметр политики в объекте GPO, связанном с доменом. Этот GPO и его параметры политики будут наследоваться всёмй пользователями в домене. Однако администраторам может потребоваться использовать средства редактирования реестра, поэтому к подразделению с учетными записями администраторов можно привязать GPO и отконфигурировать параметр политики, разрешающий использовать средства редактирования реестра. Поскольку объект GPO, связанный с подразделениями администраторов, обладает более
Занятие 2 |
|
Управление областью действия групповой политики |
2 5 9 |
|
|
|
|
|
|
высоким |
п р и о р и т е т о м , |
ч е м у н а с л е д о в а н н ы й |
о б ъ е к т G P O , администраторы |
|
смогут использовать средства р е д а к т и р о в а н и я |
реестра. П р и м е р такой конфи- |
|||
гурации |
показан на рис . |
6-9. |
|
|
Порядок обработки объектов GPO для подразделения подрядчиков = 1, 2,3,4, 5 Порядок обработки объектов GPO для подразделения ноутбуков = 1,2, 6,7
Рис. 6-8. Обработка объектов GPO, привязанных к сайту, домену и подразделению
У г р а ве лн « е гз у г т ю в о йп о л и т и к о м |
А |
д |
л и к тир со т о р ы |
|
|
|
|
|
|
|
|
|
|
|
|
|
||
i ^Л е сa j f i t c s o . c a n |
|
С п я И и н о« гз еъ е к г т р ы, т ю с вг ок >й л * т и « л |
Н а с л е д от в р а ун т» о* вг о юй л |
м J м |
|
|
|
j |
||||||||||
|
|
|
|
|
|
|||||||||||||
3 |
c n n t o s o . c o m |
|
Э т о |
т с л и с см кв z c |
& p j а a« nъ е * |
т т с |
тв ю с |
в п оо гй |
и |
т и < ги |
р и а я а а |
» c» a* |
#. T» 4* Оопапъпгыь*w |
с а « ! |
|
|
|
|
' . ] [ C O N T O СS Oт а н д а р |
т ы |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Ш |
D e f a Dd ot m a i nP o k y |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
3 3 |
3 § } D a n l Cno n t r o l l e r s |
|
П р и о р и т е *т |
G |P O |
|
|
|
|
|
|
|
P a j M * 4 * v « |
C W T J| * 1 |
|
|
| |
||
£ 1 |
Ш G r c t p s |
|
|
1 |
К |
о г р |
юп оп р |
та дтж ли зява |
н® |
а* |
я» » « |
с т р а т с |
р о о |
А л - » * » < т р |
в т е с ы ЬI |
с ю |
н |
|
i t ; |
k f c ;T e s t |
|
|
2 |
D o m Da ?enоf |
4» сj уi |
|
|
|
|
|
|
|
В |
к м Д нд |
ч » « « с т > з г с 4 ы |
||
Й |
i ' i Ti e s t l |
|
> ' w |
3 |
С тO а Oн Nд аT рO т Sы O |
|
|
|
|
|
|
Ь * яД о д|- |
* * « с т р а т о р ы |
|||||
. |
А а ш « н с т р а т о |
р ы |
|
|
|
|
|
|
|
|
|
|
|
|
1 |
|
|
|
3 D |
м . К а д р ы |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
||
Я |
{ f t . Ю м е и т ы |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
||
3 |
Ш С е р в е р ы |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
||
|
|
|
|
|
|
|
|
|
|
|||||||||
Рис. 6-9. Вкладка |
наследования групповой политики |
|
|
|
|
|
|
|
|
|
||||||||
Параметр п о л и т и к и , о г р а н и ч и в а ю щ и й и с п о л ь з о в а н и е средств редактирова- |
||||||||||||||||||
ния реестра, определен в о б ъ е к т е г р у п п о в о й |
п о л и т и к и C O N T O S O Стандарты, |
|||||||||||||||||
связанном с д о м е н о м |
c o n t o s o . c o m . |
В |
G P O |
|
|
К о р п о р а т и в н а я политика для ад- |
||||||||||||
министраторов п а р а м е т р п о л и т и к и |
р а з р е ш а е т и с п о л ь з о в а н и е |
средств |
редак- |
|||||||||||||||
тирования реестра. |
О б ъ е к т |
G P O а д м и н и с т р а т о р о в |
связан с подразделением |
|||||||||||||||
Администраторы. П р и в ы б о р е п о д р а з д е л е н и я , как, например, Администраторы, на панели сведений к о н с о л и G P M C о т о б р а ж а е т с я вкладка Наследование групповой политики ( G r o u p Policy Inheritance), о п р е д е л я ю щ а я приоритет G P O для этого подразделения. К а к видите, с а м ы м в ы с о к и м приоритетом обладает G P O
260 |
Инфраструктура групповой политики |
Глава 6 |
Корпоративная политика для администраторов. Все параметры в этом GPO, которые конфликтуют с параметрами в объекте групповой политики CONTOSO Стандарты, будут применены из объекта GPO администраторов. Поэтому средства редактирования реестра смогут применять только пользователи в подразделении Администраторы. Итак, приоритет по умолчанию гарантирует применение политики, определенной ближе всего к пользователю или компьютеру.
Приоритет множества связанных объектов групповой политики
Сподразделением, доменом или сайтом связывается множество объектов GPO.
Вслучае с множеством объектов групповой политики приоритет определяется порядком ссылок. На рис. 6-10 с подразделением Кадры связаны два объекта GPO. Объект с порядком ссылок 1 обладает более высоким приоритетом. Поэтому параметры, включенные или отключенные в объекте GPO Конфигурация опытных пользователей, будут иметь приоритет и заменят те же параметры в объекте GPO Конфигурация стандартных пользователей.
Кедры
Ce«M~»«o3w-,wrpF*wsa*no™nw j Ногми«л«е fp,moeofl roiwr»»., j Пегиггсовэнж: j
СОПЫО.ОП |
Падяджvt |
I GPO |
| |
Нет |
j Сдаз |
|
. |
' С О К П Ж К т ж и * , , |
|
gjf |
|
|
|
• . |
' Wait Dow Рок) |
|
Клттмия стодлрта» по/ъэоаат |
|
||
№awi C c w o l c i |
|
|
|
|
|
|
I £ Те* |
|
|
|
|
|
|
. Test I |
|
|
|
|
|
|
• . UMOUW, |
|
|
|
|
|
|
в |
Cow» |
|
|
|
|
|
• |
; Объел ci гр>тжн |
|
|
|
|
|
• r е>№й»«Hi
Рис. 6-10. Порядок ссылок объектов групповой политики
Блокирование наследования
Для того чтобы запретить наследование параметров политики, в редакторе GPME щелкните домен правой кнопкой мыши и выполните команду Блокировать наследование (Block Inheritance). Эта опция является свойством домена или подразделения и блокирует все параметры групповой политики из объектов GPO, связанных с родителями в иерархии групповой политики. Например, при блокировании наследования в подразделении применение объектов G P O начинается с объектов GPO, непосредственно связанных с этим подразделением, а объекты GPO, связанные с подразделениями более высоких уровней, доменом и сайтом, не применяются.
Блокирование рекомендуется использовать лишь изредка, поскольку оно усложняет оценку приоритетов и наследования групповой политики. В разделе «Модификация области GPO с помощью фильтров безопасности» описано, как определить область действия GPO, чтобы она охватывала только поднабор объектов или не применялась к нему. Кроме того, можно четко определить область действия GPO, чтобы объект применялся только к конкретным пользователям и компьютерам без необходимости в блокировании наследования.
Занятие 2 |
Управление областью действия групповой политики |
261 |
Принудительное в к л ю ч е н и е связи G P O
Связь объекта G P O можно включить принудительно. Щелкните правой кнопкой мыши связь G P O и в контекстном меню (см. рис. 6-7) выберите команду Принудительный (Enforced). Если включить принудительную связь GPO, объект получит наивысший приоритет, а параметры политики в данном GPO будут превалировать над всеми конфликтующими параметрами из других объектов GPO. Кроме того, принудительно включенная связь будет применена ко всем дочерним контейнерам, даже если для них задано блокирование наследования. В случае принудительного включения связи политика применяется ко всем объектам в области действия. Таким образом, принудительные политики заменяют все конфликтующие политики и применяются независимо от параметров блокирования наследования.
На рис. 6-11 блокирование наследования политики применено к подразделению Клиенты (Clients). В результате объект G P O 1, применяемый к сайту, блокируется и не применяется к подразделению Клиенты (Clients), а объект GPO 2, принудительно связанный с доменом, применяется по-прежнему, да еще и последним в порядке обработки, то есть его параметры заменят параметры объектов G P O 6 и 7.
Порядок обработки объектов GPO для подразделения подрядчиков = 1,3,4, 5,2 Порядок обработки объектов GPO для подразделения ноутбуков = 6,7, 2
Рис. 6-11. Обработка политики с блокированием наследования и принудительным включением
При настройке G P O , который определяет конфигурацию, диктуемую корпоративной безопасностью IT и политиками использования, необходимо бьггь уверенным, что параметры не будут заменены параметрами из других объектов
262 Инфраструктура групповой политики Глава 6
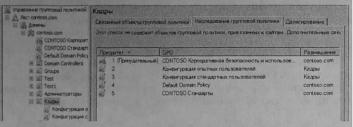
GPO. Для этого можно включить принудительную связь объекта G P O . На рис. 6-12 показан именно такой сценарии. Конфигурация, диктуемая корпоративной политикой, развертывается в объекте групповой политики C O N T O S O Корпоративная безопасность и использование, который принудительно связан с доменом contoso.com. Эта связь GPO помечена значком в виде висячего замка, который обозначает принудительное включение связи. На вкладке Наследование групповой политики (Group Policy Inheritance) подразделения Кадры указано, что этот объект GPO обладает более высоким приоритетом, чем даже объекты GPO, непосредственно привязанные к подразделению Кадры.
Рис. 6-12. Приоритет обьекта GPO с принудительной связью
Чтобы оценить приоритет GPO, выберите подразделение (или домен) н перейдите на вкладку Наследование групповой политики (Group Policy Inheritance), где отображается результирующий приоритет объектов GPO, связи GPO, порядок ссылок, блокирование наследования и принудительное включение связей. Здесь не перечислены политики, связанные с сайтом, и не указана фильтрация безопасности и WMI объекта GPO.
СОВЕТ К ЭКЗАМЕНУ
Хотя опции блокирования наследования и принудительного включения связей рекомендуется использовать в инфраструктуре групповой политики только по мере крайней необходимости, на сертификационном экзамене 70-640 от вас потребуется доскональное знание обеих опций.
Модификация области действия GPO с помощью фильтров безопасности
Итак, вы уже знаете, как связать объект GPO с сайтом, доменом или подразделением. Однако вам может потребоваться применять объекты G P O только к определенным группам пользователей или компьютеров в области действия GPO. Хотя объект GPO нельзя непосредственно связать с группой безопасности, существует метод применения GPO к конкретным группам безопасности. Политики в объекте GPO применяются только к пользователям с разрешениями чтения (Allow Read) и применения групповой политики (Allow Apply Group Policy) к GPO.