Материал: Книга Active directory
' 2 94 |
Параметры групповой политики |
Глава 7 |
История из жизни
Дэн Холче
Мои клиенты часто просили провести «санитарную проверку» своих структур Active Directory. При таких проверках выполняется анализ параметров групповой политики с обсуждением ее преимуществ в управлении изменениями и конфигурацией. Удивительно, но через восемь лет после введения групповой политики многие организации до сих пор не используют все ее возможности, в частности
вобласти безопасности. Три занятия из четырех, представленных в этой главе, посвящены взаимодействию между конфигурацией безопасности и групповой политикой. С помощью групповой политики можно эффективно управлять такой конфигурацией, как членство в группе Администраторы (Administrators) и назначение пользовательских прав, режимы запуска и политик аудита. Информация
вданной главе не только поможет сдать сертификационный экзамен 70-640, но также позволит повысить уровень управляемости и бёзопасности всего предприятия, включая Active Directory. Последние восемь лет меня часто спрашивают о том, как определить изменения, внесенные администраторами в Active Directory. Теперь с помощью нового аудита Изменения службы каталогов (Directory Service Changes) в Windows Server 2008 можно просто проверить журнал безопасности. Даже если вы уже используете политику управления конфигурацией безопасности, этот новый компонент вместе со значительно улучшенным Мастером настройки безопасности (Security Configuration Wizard) выведет возможности управления безопасностью на качественно новый уровень.
Занятие 1. Делегирование и поддержка компьютеров
Многие предприятия содержат персонал для поддержки к о н е ч н ы х пользова - телей — так называемый отдел справки. Сотрудники этого отдела у с т р а н я ю т неполадки, настраивают конфигурацию, а также выполняют задачи поддержки на клиентских компьютерах, для чего необходимы а д м и н и с т р а т и в н ы е приви - легии. Поэтому учетным записям персонала поддержки д о л ж е н быть назначен уровень привилегий локальной группы Администраторы (Administrators) на клиентских компьютерах. Однако следует учесть, что у р о в е н ь п р и в и л е г и й группы Администраторы домена (Domain Administrators) назначать не следует, поэтому рекомендуется отконфигурировать клиентские системы, добавив членов команды отдела справки в локальную группу администраторов с п о м о щ ь ю политики групп с ограниченным доступом. На этом з а н я т и и мы рассмотрим принципы использования политики ограничения групп, с п о м о щ ь ю которых можно добавить членов персонала поддержки в локальную группу Админист - раторы (Administrators) клиентов, делегировав таким образом команде справки задачу поддержки этих компьютеров. Эта же методика применяется д л я делегирования команде поддержки административных задач л ю б ы х компьютеров .
Изучив материал этого занятия, вы сможете:
У Делегировать администрирование компьютеров.
<t Модифицировать или назначать членство в группах с помощью групповой политики.
Продолжительность занятия — около 30 мин.
Занятие 1 Делегирование и поддержка компьютеров 3Q-)
Политики групп с ограниченным доступом
Откройте объект г р у п п о в о й п о л и т и к и |
( G P O ) в редакторе управления группо- |
выми п о л и т и к а м и и р а з в е р н и т е узел |
К о н ф и г у р а ц и я к о м н ы о т е р а \ П о л н т п к и \ |
Конфигурация W i n d o w s \ n a p a M e T p w |
безопасности ( C o m p u t e r Configuration\ |
Policies\Windows S c t t i n g s \ S e c u r i t y Settings) . Вы увидите узел Группы с огра-
ииченным д о с т у п о м ( R e s t r i c t e d |
Groups), показанный па рис, 7-1. |
||
|
|
|
|
•J Полипка DefaultDoman Poicy [SERVER01.contoso.com] |
|
Ииягру-шы • |
|
ii j/p Ксифк7рлинв коктьют ера |
|
Нет глементов для |
|
0 Ш Лмитит |
|
||
|
отображежя в этап вил е. |
||
13 -i'< Конфигурация программ |
|
||
|
|
||
; ' ' Коифмгурашо WAndwe |
|
|
|
|
•* Cuenapt*i (запуос/мвершеине} |
|
|
£5 |
jij Параметры беюпаоюсти |
|
|
|
Цр Подписи у-»ет**х мписей |
|
|
|
55 Лока.-ъ^яе полети |
|
|
|
Журнал событии |
|
|
|
4 Груггы с огра^мчмньм дсчгтуп-ж |
|
|
|
if , 'з Системные службы |
|
|
|
(+з ; 4 Реестр |
|
|
|
|
|
|
Рис. 7-1. |
Узел групп с ограниченным доступом в объекте групповой политики |
||
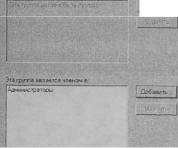
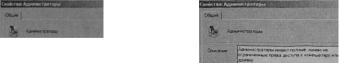
Параметры п о л и т и к групп с ограниченным доступом позволяют управлять членством в группах . И с п о л ь з у ю т с я два типа параметров: Эта группа является членом в (This G r o u p Is A M e m b e r O f ) и Ч л е н ы этой группы (Members Of This Group). П р и м е р ы э т и х п а р а м е т р о в приведены на рис. 7-2.
Ш23ШШШ? |
>1*1 |
-Li*J |
Настройка членства для CONTOSOXOroen слр |
|
Настройка члактва для Ддмлчютраторы j |
Члены этой группы: |
|
Чмны атой групп» |
|
Добавить... | |
CONTOSO'-Слрабла |
Эта группа ягявтея чгамом в
Отмена |
Применить | |
Отмена |
Псммеиитъ |
|
Рис. 7-2. Политики членства |
групп с ограниченным доступом |
|
|
|
Важно п о н и м а т ь р а |
з н и ц у м е ж д у э т и м и д в у м я |
параметрами . |
Параметр |
|
членства группы ( M e m b e r O f ) указывает принадлежность данной группы к еще
одной |
группе. С л е в а |
на рис. 7 - 2 п о к а з а н т и п и ч н ы й пример |
членства |
группы |
C O N T O S O \ C n p a B K a |
в группе А д м и н и с т р а т о р ы ( A d m i n i s t r a t o r s ) . Применение |
|||
этого |
параметра п о л и т и к и г а р а н т и р у е т членство доменной |
группы |
Справка |
|
Занятие 1 Делегирование и поддержка компьютеров 3Q-)
На предприятии н у ж н о т щ а т е л ь н о проектировать и тестировать политики групп с о г р а н и ч е н н ы м д о с т у п о м , ч т о б ы достичь ожидаемого результата. Не смешивайте объекты G P O , и с п о л ь з у ю щ и е параметры членства группы (Member
Of) и |
членства в г р у п п е ( M e m b e r s ) . И с п о л ь з у й т е один из вышеупомянутых |
типов |
параметров. |
СОВЕТ К ЭКЗАМЕНУ
На сертификационном экзамене 7 0 - 6 4 0 нужно уметь определить разницу между политиками групп с ограниченным доступом, использующих параметр членства группы (Member Of) и членства в группе (Members). Помните, что параметр членства группы (Member Of) является кумулятивным. Кроме того, если объекты GPO используют параметр членства в группе (Members), будет применен GPO с наивысшим приоритетом, и его список членов будет превалировать.
Делегирование административных привилегий с помощью политик групп с ограниченным доступом и параметра членства группы Member Of
Чтобы делегировать а д м и н и с т р а т и в н ы е |
п р и в и л е г и и д л я компьютеров с по- |
||
мощью п о л и т и к |
г р у п п с |
о г р а н и ч е н н ы м |
д о с т у п о м , использующих параметр |
членства группы |
( M e m b e r |
O f ) , в ы п о л н и т е следующие действия. |
|
1. В редакторе у п р а |
в л е н и я г р у п п о в ы м и политиками (Group Policy Management |
Editor) откройте |
у з е л К о н ф и г у р а ц и я компыотера\Политики\Конфигура - |
ция |
W i n d o w s \ n a p a M e T p b i |
б е з о п а с н о с т и \ Г р у п п ы с ограниченным досту- |
|
пом |
( C o m p u t e r C o n f i g u r a t i o n \ P o l i c i e s \ W i n d o w s Settings\Security Settings\ |
||
Restricted G r o u p s ) . |
|
|
|
2. Щелкните п р а в о й к н о п к о й |
м ы ш и у з е л |
Группы с ограниченным доступом |
|
и выполните к о м а н д у Д о б а в и т ь г р у п п у |
(Add Group) . |
||
3.Щелкните кнопку О б з о р (Browse) и в диалоговом окне Выбор: "Группы" (Select Groups) введите и м я г р у п п ы , к о т о р у ю хотите добавить в группу Адми-
нистраторы (Administrators), |
н а п р и м е р CONTOSO\Cnpae№, и щелкните |
ОК. |
|||||
4 . Щелкните |
О К , |
ч т о б ы |
з а к р ы т ь д и а л о г о в о е окно Добавление группы |
(Add |
|||
Group). |
|
|
|
|
|
|
|
Откроется |
д и а л о г о в о е |
о к н о |
С в о й с т в а (Properties) . |
|
|||
5 . Щелкните к н о п к у Д о б а в и т ь |
( A d d ) |
н а п р о т и в секции Эта группа является |
|||||
членом в (This |
G r o u p |
Is A |
M e m b e r Of) . |
|
|||
6. Укажите и м я |
г р у п п ы |
Администраторы (Administrators) и щелкните ОК . |
|||||
Диалоговое окно свойств |
г р у п п о в о й п о л и т и к и д о л ж н о выглядеть так, как |
||||||
показано на рис. 7-2. |
|
|
|
|
|
||
7 . Еще р а з |
щ е л к н и т е О К , |
ч т о б ы |
з а к р ы т ь д и а л о г о в о е о к н о С в о й с т в а |
||||
(Properties).
При делегировании членства л о к а л ь н о й г р у п п ы Администраторы (Administrators) в таким способом в группу администраторов добавляется группа, указанная в шаге 3, а с у щ е с т в у ю щ и е члены группы Администраторы не удаляются.