Материал: конспект-лекций
241
возможности, маршрутизации которого исчерпаны, может воспользоваться иерархической марш-
рутизацией – менее эффективной, но, тем не менее, вполне практичной.
Иерархическая маршрутизация
В процессе формирования ZigBee сети алгоритм распределения адресов задает диапазоны адресов сетевым устройствам в иерархическом порядке, начиная с координатора. В результате любое устройство в сети, зная свой адрес и адрес получателя пакета, может определить, принад-
лежит ли конкретный сетевой адрес к «нисходящей» ветви (и к какой именно), или находится в другом месте в иерархии устройств. Исходя из этого, любое устройство может принять простое решение маршрутизации: передавать пакет «вверх» – в направлении координатора или «вниз» – к
дочернему устройству.
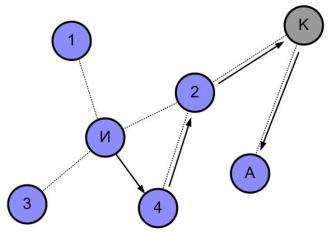
Пример иерархической маршрутизации представлен на рисунке 8.
Как в случае на рис. 7, пакет, отправленный устройством И, предназначен для устрой-
ства А. Однако устройство 4 исчерпало свои возможности маршрутизации, поэтому оно не может транслировать пакет непосредственно на устройство А, а вместо этого, используя иерархическую маршрутизацию, направляет этот пакет «вверх» по иерархической лестнице – на устройство 2. Да-
лее пакет транслируется на координатор К, который передает его на искомый адрес А.
Преимущества иерархической маршрутизации заключаются в ее простоте и меньшем ис-
пользовании ресурсов, что позволяет создавать очень недорогие устройства без возможностей маршрутизации, которые, тем не менее, могут участвовать в любой ZigBee совместимой сети. Не-
достаток алгоритма в том, что пакеты будут двигаться вверх и вниз до координатора и обратно даже в том случае, когда между источником и приемником возможна прямая связь.
Рисунок 9. Иерархическая маршрутизация
Маршрутизация к агрегатору
Во многих, если не в большинстве приложений, использующих беспроводные сети, есть особое устройство, часто называемое агрегатором, к которому остальные сетевые устройства должны регулярно направлять данные. С целью экономии сетевого трафика в ZigBee PRO преду-
смотрен специальный случай поиска маршрутов, при котором единственный широковещательный
242
запрос маршрута от агрегатора позволяет установить в роутинговых таблицах всех маршрутизато-
ров сети записи с агрегатором в качестве получателя.
Профиль приложения описывает набор устройств, используемых для определенного при-
ложения, и косвенно схемы обмена сообщениями между этими устройствами. Например, есть профили приложений для «умного дома», автоматизации здания, системы безопасности и так да-
лее. Для уникальной идентификации приложений каждому приложению выделяется идентифика-
тор профиля.
Существует два типа профилей приложений:
Общие профили приложений – совместимое прикладное программное обеспечение,
разработанное альянсом ZigBee, которое выполняет конкретную задачу.
Профили производителей оборудования – частные профили приложений, разрабо-
танные компаниями для работы устройств ZigBee.
Устройства в пределах профиля приложения общаются друг с другом посред-
ством кластеров, которые могут быть входами или выходами устройства. Например, в профиле
«умного дома» имеется кластер, предназначенный для подсистем контроля освещения. Идентифи-
катор кластера уникально идентифицирует кластер в рамках конкретного профиля.
Конечная точка определяет объект связи внутри устройства, через который реализуется определенное приложение. Например, пульт дистанционного управления может выделить конеч-
ную точку 6 для контроля освещения в спальне, конечную точку 8 для управления системой обо-
грева и кондиционирования воздуха и конечную точку 12 для управления системой безопасности.
Это позволяет пульту дистанционного управления независимо связываться с этими устройствами
иопределять, какие пакеты предназначены для каждого приложения и устройства.
Влюбом устройстве ZigBee можно использовать до 240 конечных точек (1 – 240). Конечная точка ноль выделена для объекта устройства ZigBee (ZD0), который обеспечивает команды кон-
троля и управления самим устройством ZigBee.
Библиотека кластеров ZigBee (ZCL)
ZCL – это библиотека кластеров, которые могут использоваться любым приложением. Это позволяет использовать кластеры в различных сферах. В частности, кластеры освещения могут использоваться в любом приложении, которое требует управления освещением, например, в «ум-
ном доме» или в системе автоматизации коммерческого здания.
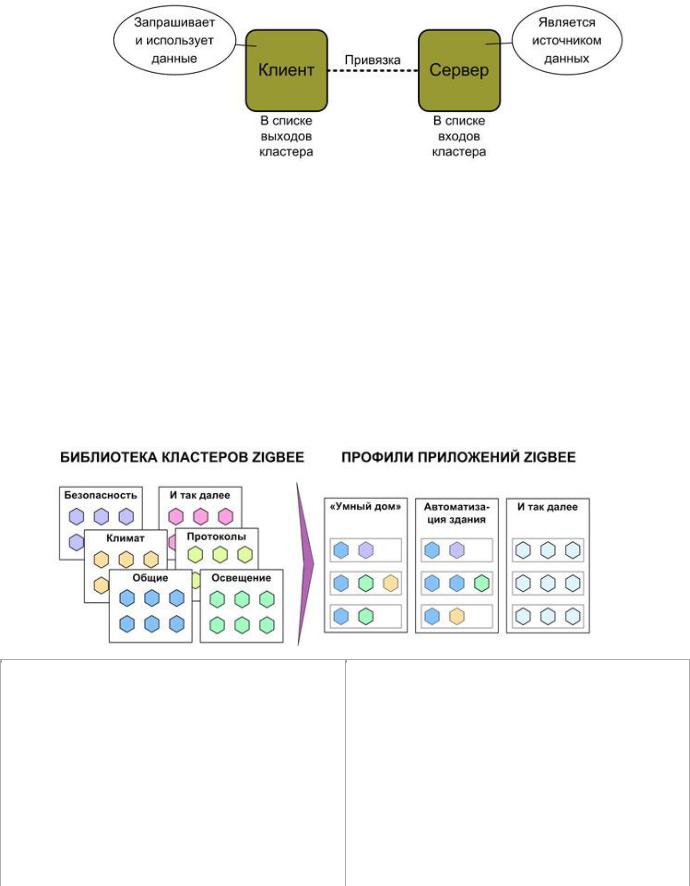
Каждый кластер имеет два «конца» – клиент и сервер.
243
Рисунок 10. Вариант кластера ZigBee
Кластеры в библиотеке кластеров организованы в ряд функциональных доменов, включая:
освещение,
климат-контроль,
измерения,
охрана и безопасность,
протоколы,
общего назначения
и так далее.
Спецификация каждого устройства
Спецификация каждого кластера определяет:
определяет: |
|
обязательные и факультативные |
обязательные и факультативные применения кластера;
настраиваемые параметры; |
|
величины настраиваемых |
пара- |
|
|
специфические команды кластера; |
метров; |
|
|
|
описания функций. |
|
дополнительные описания |
функ- |
|
|
ций. |
|
|
|
|
|
|
|
Привязки |
|
|
|
|
244
Привязки являются соединениями между двумя конечными точками, причем каждая при-
вязка поддерживает конкретный профиль приложения, а каждый тип сообщения представлен кла-
стером в этом профиле.
Привязки могут быть созданы между отдельными конечными точками или их группами,
такими, как светильники и выключатели, которые имеют совпадающие кластеры ввода и вывода
(то есть, один и тот же идентификатор кластера). Устройство ZigBee может иметь до 240 конеч-
ных точек, поэтому каждое устройство может поддерживать множество привязок.
Привязки могут храниться внутри исходного устройства. Например, в пульте дистанцион-
ного управления могут храниться адреса и идентификаторы конечных точек всех приложений, с
которыми он взаимодействует. Это называется прямой привязкой или привязкой источника.
Либо сведения о привязке могут храниться в промежуточном устройстве, поддерживающем таблицу подстановки, которая соотносит все конечные точки источников и получателей. Это называется косвенной привязкой.
Организация безопасности сети ZigBee
Система безопасности ZigBee, которая основана на 128-битном AES алгоритме, дополняет модель безопасности, предоставляемую IEEE 802.15.4. Службы безопасности ZigBee включают методы создания ключей и транспорта, управления устройствами и защиты пакетов данных.
Спецификация ZigBee определяет безопасность для MAC, NWK и APS уровней. Безопас-
ность приложений обычно обеспечивается через профили приложений.
Центр управления безопасностью
Центр управления безопасностью определяет, следует ли разрешить или запретить присо-
единение новых устройств к своей сети.
Центр управления безопасностью может периодически обновлять ключ сети и переходить на новый ключ. Сначала он транслирует новый ключ, зашифрованный с помощью старого ключа сети. Затем он сообщает всем устройствам о переходе на новый ключ.
Центром управления безопасностью обычно является координатор сети, но это может быть и выделенное устройство.
Центр управления играет следующие роли в обеспечении безопасности:
Доверенный менеджер по проверке подлинности устройств, желающих присоеди-
ниться к сети.
Менеджер сети, поддерживающий и распространяющий сетевые ключи.
Диспетчер конфигурации, обеспечивающий безопасность взаимодействия
устройств.
Ключи контроля доступа
ZigBee использует три типа ключей для управления безопасностью: главный ключ, сетевой
ключ и ключ канала связи.
245
Главные ключи
Эти дополнительные ключи не используются для шифрования пакетов. Они используются как первоначальный разделяемый двумя устройствами секретный код, когда устройства выполня-
ют процедуру генерации ключа канала связи.
Главные ключи, которые создаются центром управления безопасностью, называются глав-
ными ключами центра безопасности, в то время как все другие ключи называются основными ключами уровня приложений.
Сетевые ключи
Эти ключи обеспечивают безопасность сетевого уровня в сети ZigBee. Сетевой ключ имеют все устройства в сети ZigBee.
Сетевые ключи высокой безопасности должны отправляться по беспроводным каналам только в зашифрованном виде, в то время как стандартные сетевые ключи безопасности могут от-
правляться как зашифрованными, так и не зашифрованными.
Ключи каналов связи
Эти дополнительные ключи обеспечивают безопасность одноадресной передачи сообщений между двумя устройствами на уровне приложений.
Режим стандартной безопасности
В режиме стандартной безопасности перечень устройств, главных ключей, ключей каналов связи и сетевых ключей можно хранить как в центре управления безопасностью, так и в самих устройствах. Центр управления безопасностью, тем не менее, отвечает за поддержание стандарт-
ного сетевого ключа и контролирует политику приема в сеть. В этом режиме требования к ресур-
сам памяти центра управления безопасностью гораздо ниже, чем для режима повышенной без-
опасности.
Режим повышенной безопасности
В режиме повышенной безопасности центр управления безопасностью ведет список устройств, главных ключей, ключей каналов связи и сетевых ключей, необходимых для контроля и применения политики обновления сетевых ключей и доступа в сеть. В этом режиме по мере ро-
ста количества устройств в сети быстро возрастает необходимый центру управления безопасно-
стью объем памяти.
Дополнительные возможности безопасности, которые обеспечивает ZigBee PRO, чрезвы-
чайно важны, так как сети ZigBee используются в ответственных приложениях.
Под вводом в эксплуатацию понимается физическое развертывание конкретного решения и логическая привязка узлов для формирования функциональной сети. В широком смысле этого слова ввод в эксплуатацию охватывает широкий круг задач, включая:
промер радио и физической среды,
размещение устройств,