Материал: конспект-лекций
371
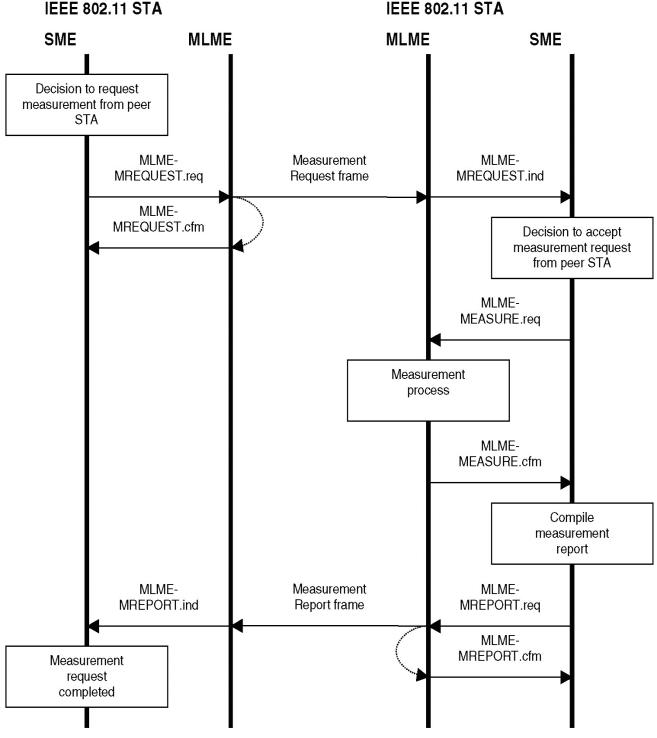
Рисунок 2.70 – Ухвалення рішення про запит на вимірювання
Щоб ініціалізувати одне або більш вимірювань на кожному об'єкті, SME спочатку генерує запит вимірювання Measurement Request. Після отримання ініціалізації, MLME повинен створити кадр Measurement Request (MRF), що містить встановлені вказані елементи запиту. Цей кадр ста-
витися в чергу для передачі до кожного об'єкту. Підтвердження запиту на вимірювання MLME-
MREQUEST повідомляє про результат переданого кадра запиту MRF.
372
На протилежній стороні, прийнятий кадр індикатор запиту MLME-MREQUEST.indication
указує, що кадр MRF був одержаний і містить запит на вимірювання одного або більше каналів. SME віддаленої станції відхилює запит або починає проведення необхідних вимірювань
Вимірювання каналу підтримує передачу даних запиту і звітність про виміряні дані. Запит на отримання даних про проведені вимірювання MLME-MEASURE.request генерується SME до
MLME, щоб ініціювати вказані вимірювання. Після отримання цього запиту MLME повинен поча-
ти процес вимірювання. У повідомленні MLME-MEASURE.confirm назад передаються одержані результати вимірювання. Після отримання цього повідомлення SME оцінюються набуті значення
(result code). Якщо дані є відповідними, вони зберігаються і можуть бути використані як для лока-
льного призначення, так і для створення відповіді до запрошуючої станції.
Після отримання результатів вимірювання віддалена станція генерує звіт про вимірювання до SME станції, що генерувала запит - повідомлення MLME-MREPORT.request. Повідомлення
MLME-MREPORT.indication указує, що кадр-відповідь з даними про вимірювання був одержаний від станції.
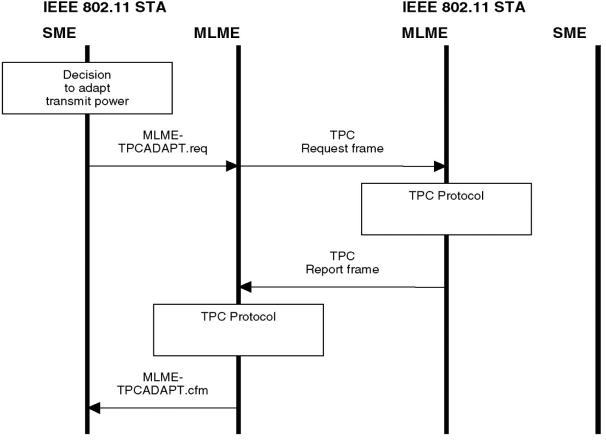
Рис. 2.71 відображає процес адаптації TPC-з’єднання до потужності передаваного сигналу.
Рисунок 2.71 – Процес адаптації TCP-потока
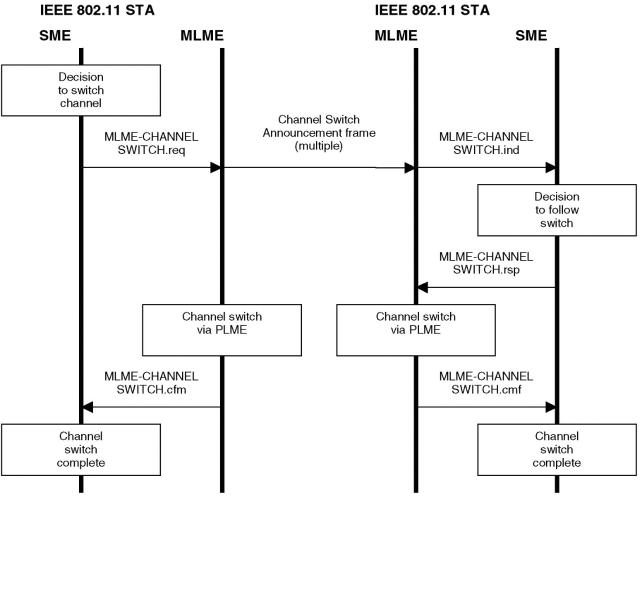
Рис. 2.72 зображає процес управління для перемикання каналів, використовуючи кадр По-
відомлення Перемикання Каналу.
373
Рисунок 2.72 - Перемикання каналів
Станція, якій необхідно перемкнутися на новий функціонуючий канал, генерує повідом-
лення MLME-CHANNELSWITCH.request, яке указує режим роботи каналу, номер каналу і ін. Це повідомлення генерується SME, щоб зарезервувати канал, на який здійснюється перемикання, і
оголосити номер цього каналу всім БС в межах BSS. Перемикання каналу MLME відкладається на певний час, щоб врахувати час розповсюдження кадру. Результати запиту на перемикання ка-
налу підтверджуються повідомленням MLME-CHANNELSWITCH.confirm, що генерується MLME
для передачі до SME після завершення запиту на перемикання. Відповідь може містити невизна-
чені причини відмови, включаючи нездатність призначити запитаний канал. Всі БС підтверджу-
ють отримання повідомлення на перемикання каналу (MLME-CHANNELSWITCH.indication) [10].
Сервіси канального рівня. На відміну від проводових мереж, де можливість взаємодії на каналь-
ному рівні визначається тільки фізичним підключенням, в стандарті 802.11 визначено ряд механізмів вста-
новлення з'єднання між станціями і точками доступу:
- сканування радіоефіру (процес зондування),
374
-процес аутентифікації,
-процес асоціації (прив'язки).
Сканування радіо ефіру. Перед підключенням до точки доступу клієнт проводить активне і пасивне сканування радіоефіру з метою визначення доступних мереж. В ході пасивного скану-
вання станція прослуховує радіоефір на предмет виявлення сигналів, що передаються точками дос-
тупу.
При активному скануванні станція розсилає широкомовні кадри Probe-Request Frame по всім каналам 802.11. Зондуючий кадр запиту містить інформацію про безпроводову станцію – яку швидкість передачі даних підтримує станція і до якої зони обслуговування вона належить. Ключо-
вими полями зондуючого запиту є:
-елемент SSID - ідентифікатор мережі, з яким зконфігурована станція,
-елемент підтримуваних швидкостей, який вказує всі швидкості передачі даних, які підт-
римуються клієнтом. Зондуючі кадри запиту є широкомовними, тому запити посилаються з най-
меншою можливою швидкістю передачі даних, що становить 1 Мбіт/с.
Точкою доступу, що прийняла зондуючий кадр запиту, по відношенню до якого була успі-
шно виконана процедура перевірки контрольної послідовності кадра FCS, у відповідь на Probe Request Frame відсилаються кадри Probe Response. Ключові поля зондуючого кадра відповіді:
-поле часової мітки (timestamp field). Значення узяте з кадра відправника,
-поле сигнального інтервалу (beacon interval field), який указує число тактів (time units, TUs) між маячковими сигналами,
-поле інформаційної здатності (capability information field), що вказує на можливості MAC і
PHY рівня,
-елемент SSID, ідентифікатор мережі, з яким зконфігурована точка доступу,
-елемент підтримуваних швидкостей передачі, вказуючий швидкості передачі, що підтри-
муються точкою доступу,
- елемент набору параметрів PHY (PHY parameter set element). Може указувати або на тех-
нологію FHSS або на технологію DSSS. Цей елемент забезпечує надання специфічної інформації рівня PHY для клієнтської станції.
На підставі одержаної інформації, такої як SSID, відношення сигнал/шум, швидкості пере-
дачі даних і власних настройок, станцією приймається рішення про з'єднання з однією з доступних мереж і точок доступу. Після вибору точки доступу станція повинна пройти процес аутентифікації і встановити асоціацію з мережею.
На рис. 2.73 показано, що станція 1 знаходиться в межах досяжності трьох точок доступу.
Дві з них належать зоні обслуговування відділу маркетингу, третя – зоні обслуговування відділу продажів. Станція 1 зконфігурована таким чином, що вона відноситься до зони обслуговування від-
ділу маркетингу.