Материал: Моделирование атак сети массового обслуживания. Бугров Ю.Г., Остапенко Г.А
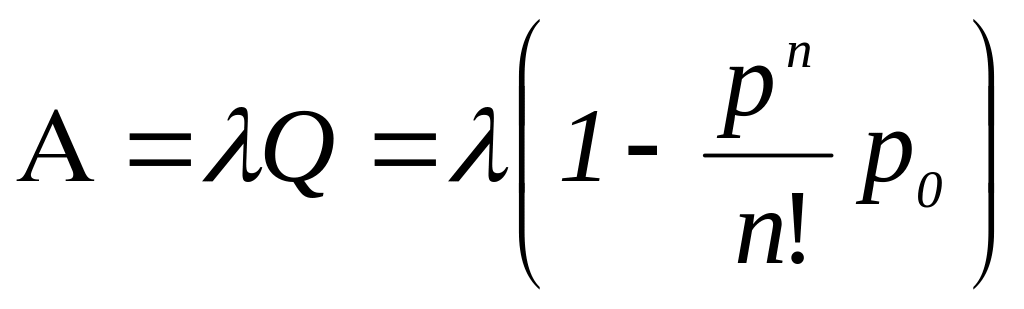 .
(3.32)
Осталось
только найти среднее число занятых
каналов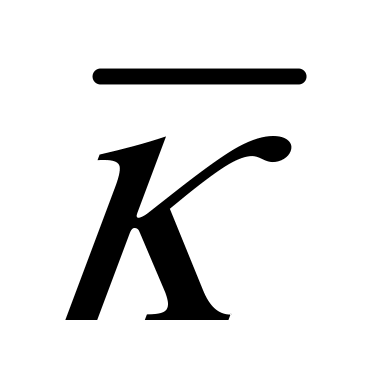 .
Нам известна
абсолютная пропускная способность A.
Это — не что иное,
как интенсивность потока обслуженных
системой заявок.
Каждый занятый
канал в единицу
времени обслуживает в среднем
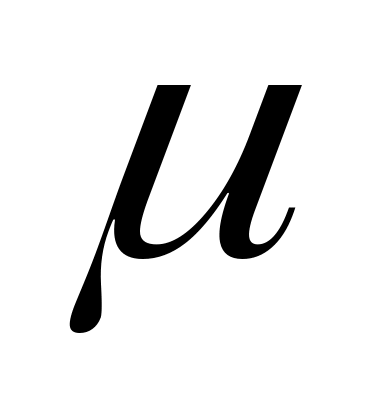 заявок.
Значит, среднее число занятых каналов
равно:
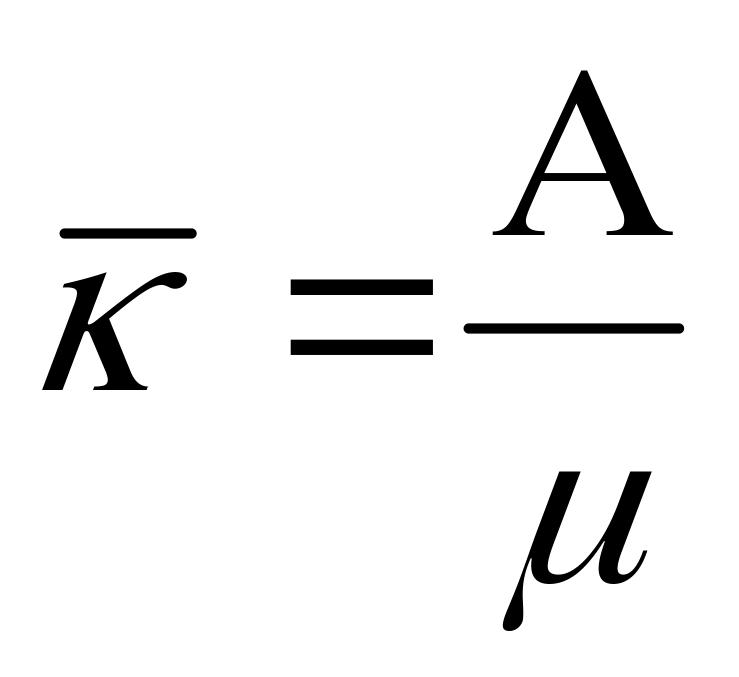 ,
(3.33)
или, учитывая (3.32),
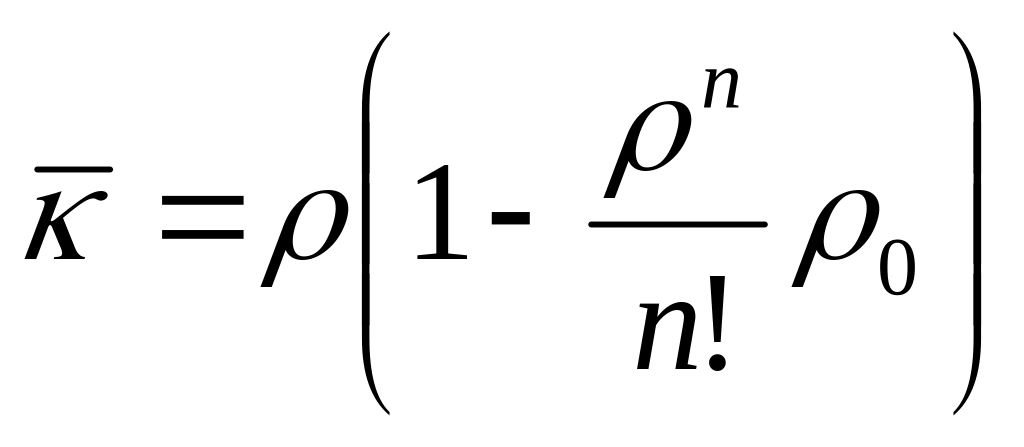 .
(3.34)
4. Математическая модель оценки воздействия угроз
4.1. Показатели оценивания эффективности системы массового обслуживания
Основная цель атак отказа в обслуживании - вывести объект из рабочего состояния. Такие нападения отличаются простотой и огромной эффективностью. Против них нет стопроцентной защиты [75].
Эти атаки не направлены на получение доступа к ресурсам или к важной информации. Атака отказа в обслуживании делает ресурс недоступным для использования путем нарушения его нормальной работы. Данную атаку можно провести всего двумя способами:
С использованием уязвимости в программном обеспечении жертвы
При помощи отсылки большого количества определенным образом составленных сетевых пакетов.
Приведением оборудования сети в неработоспособное состояние (выключение питания, повреждение оборудования и т. д.)
Первый способ состоит в том, чтобы, используя уязвимости типа переполнения буфера, отослать код, выполняющий отказ в обслуживании на сервере. Поскольку атака будет проводиться "изнутри", то через очень короткое время объект зависнет или будет отключен от сети. Этот способ не требует больших вычислительных ресурсов нападающего, однако такая атака предполагает использование уязвимостей, что само по себе усложняет задачу. Из-за сложности данного способа, более популярен второй способ, который и рассматривается в данной работе. Это пример применения простой грубой силы, которая зачастую даже не требует от нападающего каких-либо сложных технических знаний о работе протоколов и сервисов. Идея состоит в том, чтобы переслать как можно больше запросов серверу. Причем злоумышленник может посылать как, специальным образом сформированные, не корректные запросы, так и обычные запросы. Различие только в том, что обычных корректных запросов потребуется гораздо большее количество, но все равно число этих запросов конечно. Собственно, разрабатываемая нами математическая модель, в частности, позволит рассчитать количество запросов до наступления отказа в обслуживании [72].
Рассмотрим, какие же процессы происходят в оборудовании при воздействии на него угрозы отказа в обслуживании. При получении сервером пакета данных происходит его обработка. Если приходит пакет, но сервер занят приемом или обработкой другого пакета, то вновь приходящий запрос ставится в очередь, занимая при этом часть ресурсов системы. При проведении атаки отказа в обслуживании серверу отсылается большое количество пакетов определенного размера. При этом ответ сервера не ожидается. В результате, из-за того, что сервер оказывается перегруженным информацией, он либо отключается от сети, либо зависает. В любом случае, нормальные пользователи некоторое время (иногда довольно продолжительное) не могут пользоваться услугами пострадавшего сервера.
Однако если атака на сервер происходит из одной точки, он вполне может закрыться от нее межсетевым экраном. Кроме того, для проведения качественной атаки отказа в обслуживании необходима довольно высокая пропускная способность канала. Поэтому атака на отказ в обслуживании в большинстве случаев проводится сразу с нескольких машин. Идея атаки, заключается в использовании разных источников (демонов) для атаки, и "хозяинов" для управления (рис. 4.1). Атака подобного типа носит название «распределенный отказ в обслуживании» [73].
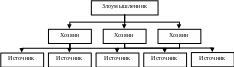
Рис. 4.1. Распределенная атака "отказ в обслуживании"
Злоумышленник использует "хозяинов" для управления источниками. Очевидно, что ему необходимо подключится к "хозяинам" для того, чтобы их настроить и приготовить атаку. "Хозяева" лишь пересылают команды источникам по протоколу UDP. Без "хозяев", злоумышленнику пришлось бы устанавливать соединение с каждым из источников. Таким образом, происхождение атаки можно было бы легко обнаружить, а реализация ее занимала бы больше времени.
Каждый источник обменивается с "хозяином" специфическими сообщениями. В зависимости от используемых утилит, общение может быть с использованием механизма авторизации и/или шифрования. Для установки источников и "хозяев", злоумышленник использует известные уязвимости (переполнение буфера таких сервисов, как RPC, FTP, и т.п.). Сама же атака являет собой либо SYN-наводнение, либо Smurf и приводит к отказу в обслуживании целевой сети или системы [74].
4.2. Формализации угроз отказа в обслуживании
Теперь необходимо рассмотреть какие изменения произойдут в существующей модели массового обслуживания при воздействии на нее угрозы отказа в обслуживании, и каковы физические основания этих изменений.
Как уже было сказано выше, в структурированных кабельных системах, выбранных нами как типовая физическая модель массового обслуживания, объектом воздействия угрозы отказа в обслуживании могут являться конечные устройства, входящие в состав подсистемы рабочего места, концентраторы и центральный компьютер, если конфигурация сети предусматривает его наличие. Самое опасное, что в данных системах по одной и той же кабельной системе работают кроме компьютеров работают ещё телефон, телефакс, телевидение, охранная и другие виды сигнализации, управление открыванием и закрыванием различных кранов, задвижек, вентиляцией. Естественно, они также подвержены воздействию угрозы отказа в обслуживании.
Также мы выяснили, что основными показателями эффективности системы массового обслуживания являются: абсолютная пропускная способность, относительная пропускная способность, вероятность отказа и среднее число занятых каналов.
Благодаря полученным сведениям, мы можем описать физический смысл необходимых нам показателей эффективности, или, говоря иначе, какое значение имеют данные показатели при расчете эффективности работы структурированной кабельной системы.
Величина
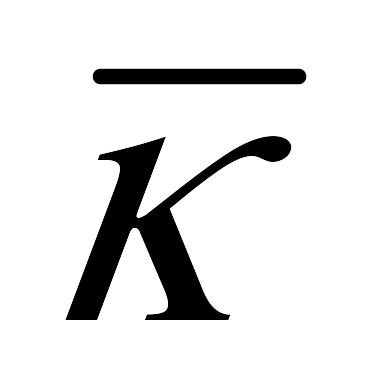 ,
обозначающая среднее число занятых
каналов в системе, показывает какое
количество устройств, в данный момент
времени t
отправили запрос и ожидают ответа от
устройства обработки заявок. Какое
устройство отправило запрос, и какое
устройство является устройством
обработки, в данном случае не важно.
Главное то, что этот запрос занял один
каналов системы. Воздействие угрозы
отказа в обслуживании вызывает резкое
увеличение величины
.
Как только
достигнет общего числа каналов n,
ни одно из устройств в сети уже не сможет
занять канал для отправки своей заявки.
Всем устройствам придется ждать
освобождения хотя бы одного из каналов.
И чем больше интенсивность
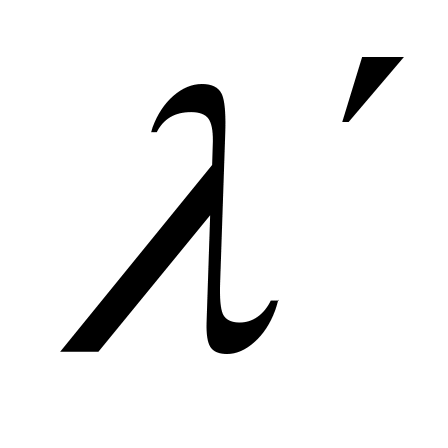 воздействия угрозы, тем больше будет
время ожидания.
При занятии всех n каналов в системе массового обслуживания с отказами, естественно, происходит отказ в обработке заявок, пришедших в момент, когда все каналы оказались заняты. Вероятность того, что пришедшая заявка получит отказ (не будет обслужена) зависит от общего количества каналов в системе, от интенсивности потока заявок , поступающих от устройств структурированной кабельной системы и от интенсивности потока угроз .
Вероятность
того, что заявка,
отправленная устройством в системе во
время воздействия угрозы отказа в
обслуживании, будет обслужена, показывает
относительная
пропускная способность
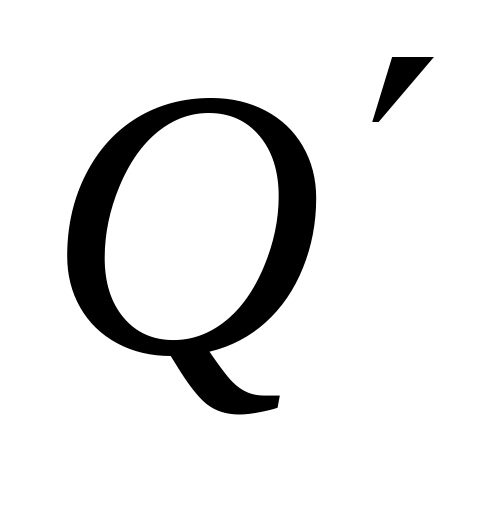 .
Естественно на этот показатель влияют
те же самые характеристики, что и на
вероятность отказа
,
ведь с математической точки зрения,
данная величина есть, ни что иное, как
число, дополняющее
до единицы.
Ну и последний,
необходимый, показатель эффективности
– это среднее число
заявок, обслуживаемых в единицу времени
при воздействии на систему угроз отказа
в обслуживании. В математической
модели она будет обозначена как абсолютная
пропускная способность
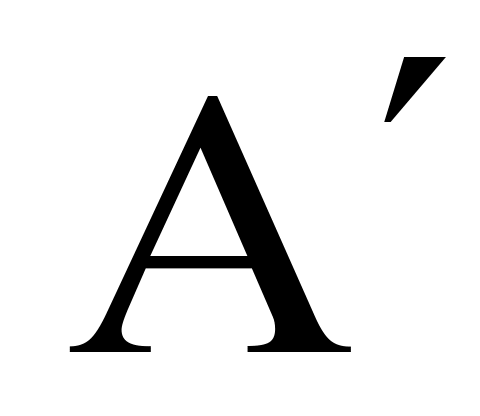 (табл. 4.1).
Таблица 4.1
Пример возможных механизмов воздействия угроз на входной и выходной поток заявок в СМО
Объект воздействия |
Способ воздействия |
Результат воздействия |
|
интенсивность потока заявок |
интенсивность потока обслуживания |
||
Повреждение кабельной системы
|
-Разрыв кабеля; -отключение питания; |
0 |
0 |
Оконечное устройство (компьютер, телефон, принтер)
|
|
Продолжение
табл. 4.1 |
|
Концентратор
|
|
|
|
Маршрутизатор
|
перегрузка заявками;
|
Резко увеличивается |
Стремится к 0 |
ошибки в программном обеспечении;
отключение питания; |
0 |
0 |
|
Центральный компьютер
|
перегрузка заявками;
|
Резко увеличивается |
Стремится к 0 |
отключение питания; |
0 |
0 |
|
|
-перегрузка заявками;
|
Резко увеличивается |
Стремится к 0 |
нарушение адресации; отключение питания; |
0 |
0 |
|
|
перегрузка заявками; ошибки в программном обеспечении; отключение питания; |
0 |
0 |