Материал: Моделирование атак сети массового обслуживания. Бугров Ю.Г., Остапенко Г.А
Уже теперь по проводкам Категории 5 передают потоки 100 Мбит/с, причём по любым парам четырёхпарного кабеля. Можно не сомневаться, что и ближайшее время темпы передачи возрастут во много раз [9].
Благодаря своим особенностям, структурированная проводка попадает в разряд капитальных (а не текущих) затрат. Сооружают такую сложную систему на 15-20 лет [1].
Обычная, неструктурированная проводка для локальных сетей сохраняется без переоборудования не более 3-5 лет - потом её обязательно приходится переделывать.
Строят структурированную сеть основательно, как всякое долговременное сооружение, поэтому и закладывают значительную избыточность. Ещё в проекте предусматривают дополнительные рабочие места, возможности перестановок оборудования и переездов персонала. Это требует значительного количества дополнительных розеток, кабеля, шнуров, кроссировочных панелей. Предусматривают размещение пассивного и активного оборудования в специальных комнатах связи или монтажных шкафах, предназначенных для администрирования (управления) сетью. Структурированность (разбиение на подсистемы) позволяет эксплуатировать части локальной сети как отдельные сети, что делают во время аварий, ремонта и при других вынужденных обстоятельствах. Таким образом, структурированная кабельная система является современным, скоростным, многофункциональным сетевым решением долговременного использования, относящимся к разряду капитальных сооружений.
1.4. Стандарт eia/tia-568
Предлагаемые различными компаниями структурированные проводки очень похожи, что не должно удивлять: все они соответствуют стандарту EIA/TIA-568 Commercial building telecommunication wiring standard, вышедшему в июле 1991 г. Позднее этот стандарт был дополнен документами TSB 36 (декабрь 1991 г.) и TSB 40 (август 1992 г.), в которых введены Категории 3, 4 и 5 для кабелей с неэкранированными витыми парами и соединительного оборудования, соответственно.
Основное новшество в этих документах - установление технических требований к изделиям трёх категорий, позволяющим создавать в здании кабельную систему, функционирующую до 100 МГц. Такая проводка поддерживает как давно существующие локальные сети (Ethernet, Token Ring), так и недавно появившиеся (100VG-AnyLAN, TP-PMD, Fast Ethernet) и обеспечивает развитие ещё более скоростных сетей. В 1995 г. выпущена новая редакция этого стандарта - ANSI/TIA/EIA-568A.
Стандарт EIA/TIA-568 закрепляет следующий состав горизонтальной проводки:
Длина горизонтальных кабелей не должна превышать 90 м, независимо от типа кабеля.
Допускаются к применению четыре типа кабелей:
а) четырёхпарный из неэкранированных витых
пар с волновым сопротивлением 100 Ом;
б) двухпарный из экранированных витых пар с
волновым сопротивлением 150 Ом;
в) коаксиальный (по типу RG-58) с волновым
сопротивлением 50 Ом (в новых системах не
рекомендован);
г) оптический кабель с волокнами размером 62,5/125
мкм.
3. Соответственно рекомендованы следующие типы соединителей:
а) модульный 8-контактный RJ45;
б) специальный IBM (IEEE 802.5);
в) коаксиальный BNC;
г) оптический соединитель.
4. На каждом рабочем месте устанавливают не менее двух розеток: одна - модульная 8-контактная типа RJ45.
5. Приняты две схемы разводки четырехпарного кабеля в разъёме RJ45:
а) Т-568А (рекомендована);
б) Т-568В (соответствует AT&T 258A).
6. Для проводки принята топология «звезды».
Необходимо также отметить, что стандарт и дополнения к нему постоянно развиваются и совершенствуются специальной группой подкомитета TR41.8. Так, были разработаны документы, в которых представлены пересмотренные требования к элементам проводки, а также предложены критерии для оценки проводки в собранном, смонтированном виде (приведены в приложении Annex E к стандарту TIA/EIA-568A) [10].
1.5. Горизонтальная проводка
Горизонтальная проводка может иметь в своём составе до 90 м горизонтальных кабелей, до 10 м соединительных шнуров и до 4-х соединителей. В документе "ПА (Telecommunications Industry Association) TSB 67 сформулированы технические требования к наихудшему сочетанию элементов (т. е. минимальные), которыми и следует руководствоваться. В последовавшие после принятия стандарта годы происходит вытеснение коаксиальных кабелей и. частично, экранированных витых пар из сетевых проводок. Обусловлено сказанное двумя обстоятельствами: быстрым ростом характеристик, не экранированных витых пар и стремлением к однотипности линий для различных видов связи.
Поскольку на каждом рабочем месте устанавливается хотя бы одна розетка с гнездом RJ45. проявилось стремление и другие розетки ставить такие же, т.е. RJ45. Были разработаны переходники balun (balance/unbalance) с витых пар на другие типы кабелей, и системы проводки значительно упростились. Например, SYSTIMAX SCS компании Lucent Technologies содержит только кабели из неэкранированных витых пар и оптические [11].
Логические конфигурации локальных сетей - «кольцо», «звезда», «шина» - реализуются топологически (на пространстве этажа) в виде «звезды» (рис. 1.2). «Звёздная» проводка из неэкранированных витых пар поддерживает практически все типы локальных сетей.
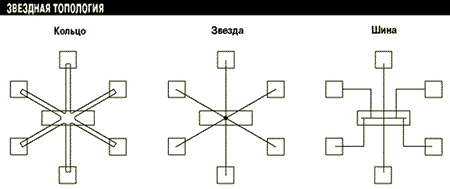
Рис. 1.2. Логические конфигурации локальных сетей
Изменения, необходимые для модификации топологии сети, происходят в других подсистемах структурированной кабельной системы. Горизонтальная подсистема остаётся неизменной, что очень важно при долговременной эксплуатации проводки [12].
При такой топологии, в случае отключения или повреждения какого-либо из «лучей» звезды, в подсистеме управления производятся необходимые переключения, но логическая конфигурация остаётся без изменений. Большие преимущества «звёздной» топологии привели к тому, что теперь она применяется практически во всех проводках. Подобные структурированные системы поставляют многие компании - производители оборудования.
Все основные изменения, относящиеся к типу локальной сети, происходят в подсистемах управления и вертикальной. Горизонтальная проводка из неэкранированных витых пар Категории 5 остаётся неизмененной для всех скоростных локальных сетей: Token Ring, TP-PMD (TPDDI), 100VG-AnyLAN, Fast Ethernet (100Base T).
Дрейф к однотипной проводке усилил споры между сторонниками неэкранированных и экранированных кабелей: обе стороны приводят веские аргументы в пользу своей точки зрения. Можно лишь констатировать, что кабели из неэкранированных витых пар занимают главное место в современной горизонтальной проводке для локальных сетей.
Кроме скоростных локальных сетей, по проводке из неэкранированных витых пар функционируют системы телефонной связи, сигнализации, охраны, пожарной безопасности, системы контроля вентиляции, кондиционирования, отопления. Появилась концепция интеллектуального здания, основой проводки для которого служит структурированная кабельная система [13].
1.6. Развитие структурированных систем
В настоящее время промышленность выпускает всё необходимое оборудование для сетей в соответствии со стандартами IEEE 802.3 - Ethernet (10 и 100 Мбит/с) и IEEE 802.5 - Token Ring (4 и 16 Мбит/с) работающее по неэкранированным витым парам. Кроме того, полностью обеспечена оборудованием сеть FDDI (100 Мбит/с) по оптическому волокну.
В то же время реализуются ещё два стандарта, которые закладывают основы сетей будущего:
1) IEEE 802.6 - Metropolitan Area Networking, обеспечивающий интегрированную передачу данных и голоса по оптическому волокну с темпом 100 Мбит/с в пределах крупного города;
2) IEEE 802.9 - в нём предусмотрена совместная передача данных и голоса по неэкранированным витым парам.
Эти стандарты будут поддерживаться в той же инфраструктуре, которую образует структурированная система проводки, устанавливаемая уже сегодня. Некоторые фирмы (впервые Hewlett-Packard и IBM) предложили протокол 100VG-AnyLAN, в котором сети с темпом передачи 100 Мбит/с могли работать по существующим проводкам стандарта IEEE 802.12.
Кроме того, выпущены стандарты на сети:
1) аналогичную FDDI (100 Мбит/с), но работающую по неэкранированных витым парам Категории 5 (TP-PMD);
2) аналогичную 10BaseT, но с темпом передачи 100 Мбит/с (100BaseT), также работающую по витым парам Категории 5.
В июне 1999 г. выпущен стандарт на локальную сеть 1000BaseT, обеспечивающую скорость 1 Гбит/с по витым парам.
Таким образом, развиваются скоростные сети по уже имеющимся проводкам, и наблюдается расширение их возможностей путём новых сетевых решений, в частности - по кабельным системам Категории 5 и Категории 6.
Основным направлением в инсталляции горизонтальной проводки остаётся применение витых пар Категории 5. Поэтому при сооружении новых сетей имеет смысл сразу строить кабельную систему, применяя всё новейшее оборудование Категории 5 или выше.
Существенным достижением является поддержка асинхронного режима передачи (ATM, 155 Мбит в секунду) по неэкранированным витым парам Категории 5; по четырём парам в Bell Laboratories осуществлена передача 622 Мбит/с. Более того, там же продемонстрирована возможность передачи со скоростями, превышающими 1 Гбит/с, по кабельной системе под названием GigaSPEED, входящей в SYSTIMAX SCS [15].
2. Исследование угроз безопасности системы массового обслуживания
Существующие методологии исследования угроз основаны на их возможном полном выявлении и анализе их опасности относительно друг друга. Для этого рассматриваются возможные варианты изменения внешних и внутренних условий, формируется их полный перечень, и находятся методы сравнения их опасности.
Но возможности у злоумышленника нет возможности реализовать все угрозы сразу, так как у него тоже есть ограничения. Поэтому он реализует одну, две или несколько угроз, дожидаясь их результата.
Угрозы реализуются скрытно, поэтому они сразу полностью не проявляются. Сигналы, сигнализирующие их появление, являются слабыми, поэтому ставится задача для определения самых опасных угроз найти содержание этих слабых сигналов и предложить методику их оценки.
Для реализации этой задачи необходимо выполнить следующее:
Провести анализ существующих угроз и составить их перечень. Сделать предположение о возможном характере их реализации, констатируя, что их проявления будут через слабые сигналы.
Дать анализ существующей методики использования слабых сигналов для выявления скрытых явлений, определив какие последовательные шаги, следует предпринять при выполнении на практике для выявления существующих угроз.
Дать предложение по методике оценки угроз, используя слабые сигналы.
Методика оценки угроз основана в подавляющем большинстве на байесовском методе. Он применим если известно множество угроз и если для каждой из них известны вероятности появления и вероятности принадлежности сигнала к каждой угрозе. Таких данных практически не бывает, однако рассмотрение задач идентификации с грубыми значениями вероятностей может пролить свет на практические ситуации [17].
2.1. Угрозы информационной безопасности в структурированных системах
Под угрозой безопасности информации понимается совокупность условий и факторов, которые в случае их реализации могут привести к искажению, несанкционированному использованию или даже к разрушению информационных ресурсов информационной системы, а также программных и аппаратных средств. У каждой угрозы, которая возникает вследствие деятельности человека, служб, предприятий и организаций существует определенный источник.
Под источником угрозы понимается деятельность, направленная на нанесение ущерба информационной безопасности или непреднамеренные действия которые могут привести к нанесению ущерба информационной безопасности. Угрозой может быть любое лицо, объект или событие, которое в случае реализации, может потенциально стать причиной нанесения ущерба.
Под безопасностью информационной системы понимается защищенность системы от случайного или преднамеренного вмешательства в нормальный процесс ее функционирования, от попыток хищения (несанкционированного получения) информации, модификации или физического разрушения ее компонентов. Иначе говоря, это способность противодействовать различным возмущающим воздействиям на информационную систему [18].
В своих противоправных действиях, направленных на овладение чужими секретами, злоумышленники стремятся найти такие источники конфиденциальной информации, которые бы давали им наиболее достоверную информацию в максимальных объемах с минимальными затратами на ее получение. С помощью различного рода уловок и множества приемов и средств подбираются пути и подходы к таким источникам. В данном случае под источником информации подразумевается материальный объект, обладающий определенными сведениями, представляющими конкретный интерес для злоумышленников или конкурентов.
В настоящее время для обеспечения защиты информации требуется не просто разработка частных механизмов защиты, а реализация системного подхода, включающего комплекс взаимосвязанных мер (использование специальных технических и программных средств, организационных мероприятий, нормативно-правовых актов, морально- этических мер противодействия и т.д.). Комплексный характер защиты проистекает из комплексных действий злоумышленников, стремящихся любыми средствами добыть важную для них информацию [19].
Защита от умышленных угроз — это своего рода соревнование обороны и нападения: кто больше знает, предусматривает действенные меры, тот и выигрывает.
2.2. Классификация угроз информационной безопасности в структурированных системах
Рассматривая структурированную кабельную сеть с позиции защиты, циркулирующей в ней информации, можно представить ее как несколько объединенных сетей, элементами которых являются малые комплекты средств автоматизации – персональные компьютеры с различным набором внешних устройств, и каналами связи.
Необходимым условием обеспечения необходимого уровня безопасности конкретной компьютерной сети является системное рассмотрение всего спектра угроз, принципиально возможных по отношению к ней.
Для построения эффективной системы защиты структурированной сети от угроз безопасности в общем случае необходимо построить модель угроз, которая должна систематизировать информацию обо всех возможных угрозах. С использованием модели угроз оценивается опасность утечки информации, несанкционированного доступа к ней, а также разрабатываются мероприятия по противодействию угрозам применительно к конкретным объектам.
Основными причинами угроз безопасности информации (УБИ) в компьютерных сетях является [25]:
открытость системы, свободный доступ к информации по организации сетевого взаимодействия протоколов;
наличие ошибок в операционной системе и утилитах, которые открыто публикуются;
разнородность используемых версий;
сложность организации защиты межсетевого взаимодействия;
ошибки конфигурирования системы и средств защиты;
неправильное администрирование системы;
экономия на средствах обеспечения безопасности или игнорирование их;
умолчание о случаях нарушений безопасности корпоративной сети.