Материал: Нейронные модели обнаружения вторжений и атак на компьютерные сети. Остапенко Г.А., Радько Н.М
1.2. Классификация сетевых атак для компьютерных систем
Спецификой компьютерных систем является то, что их объекты распределены в пространстве и связь между ними осуществляется физически (по сетевым соединениям) и программно (при помощи механизма сообщений) [92]. При этом все управляющие сообщения и данные, пересылаемые между объектами КС, передаются по сетевым соединениям в виде пакетов обмена. Статистика атак позволяет выделить пять основных классов угроз безопасности КС, приведенных в виде ленты (развертки) на рис. 1.1.
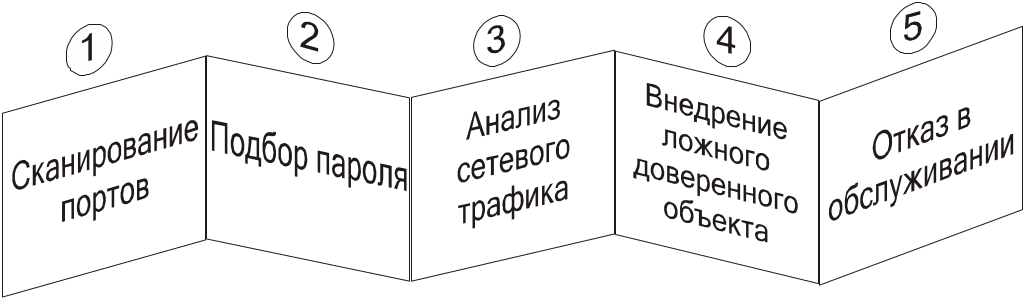
Рис. 1.1. Развертка видов сетевых угроз для КС
Если сложить полученную развертку «видов угроз» (рис. 1.1) в многогранник, то получим объемный классификатор угроз.
Далее, принимая во внимание тот факт, что угрозы помимо основной классификации по видам (рис. 1.2) могут классифицироваться и по другим критериям, уточним эту классификацию с учетом специфики:
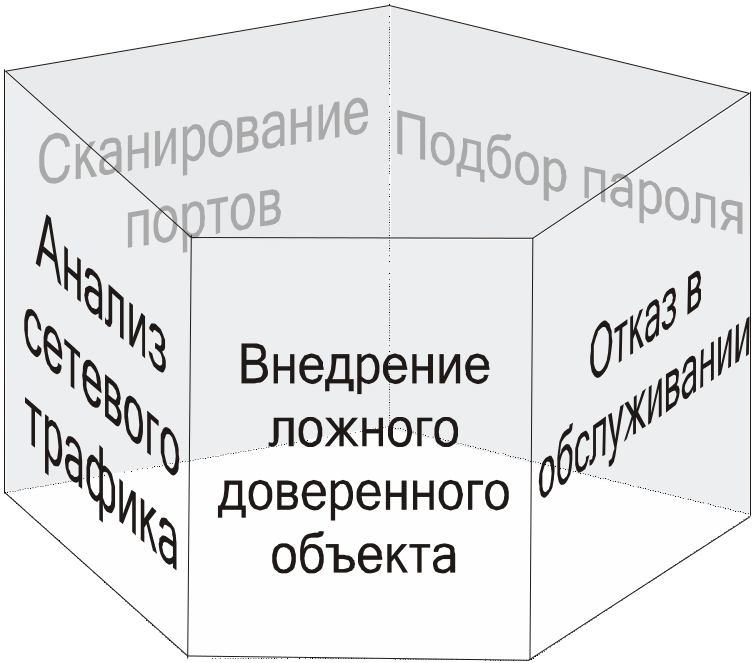
Рис. 1.2. Объемный классификатор сетевых угроз для КС
1.По характеру воздействия:
- пассивные атаки (не влияющие на функционирование системы, но нарушающие ее политику безопасности),
- активные атаки (влияющие на функционирование системы и нарушающие ее политику безопасности).
2. По цели воздействия:
- нарушение конфиденциальности,
- нарушение целостности,
- нарушение доступности.
3. По условию начала атаки:
- по запросу от атакуемого объекта (атакующий ожидает передачи от атакуемого объекта запроса определенного типа, который и будет условием начала осуществления воздействия),
- по наступлению события (атакующий осуществляет постоянное наблюдение за состоянием объекта атаки и при наступлении определенного события в операционной системе атакуемого объекта начинает воздействие),
- безусловная атака (атака осуществляется немедленно и безотносительно к состоянию системы и атакуемого объекта).
4. По наличию обратной связи с объектом атаки:
- с обратной связью (атака характеризуется тем, что на некоторые запросы, переданные на атакуемый объект, атакующему необходимо получить ответ, для этого между атакуемым объектом и атакующем организовывается обратная связь),
- без обратной связи (атакующему объекту не требуется реагировать на какие-либо изменения, происходящие на атакуемом объекте).
5.По расположению относительно объекта атаки:
- внутрисегментные (атакующий и атакуемый объекты находятся в одном сегменте сети),
- внешнесегментные (атакующий и атакуемый объекты находятся в разных сегментах сети).
6. По уровню модели OSI на котором осуществляется атака:
- физический (на физическом уровне осуществляется физическое соединение между компьютерной системой и физической средой передачи; он определяет расположение кабельных контактов и т.п.),
- канальный (обеспечивает создание, передачу и прием кадров данных; этот уровень обслуживает запросы сетевого уровня и использует сервис физического уровня для приема и передачи пакетов),
- сетевой (на этом уровне происходит маршрутизация пакетов на основе преобразования MAC-адресов в сетевые адреса),
- транспортный (транспортный уровень делит потоки информации на пакеты для передачи их на сетевой уровень),
- сеансовый (сеансовый уровень отвечает за организацию сеансов обмена данными между оконечными машинами),
- представительский (отвечает за возможность диалога между приложениями на разных машинах; этот уровень обеспечивает преобразование данных прикладного уровня в поток информации для транспортного уровня),
- прикладной (прикладной уровень отвечает за доступ приложений в сеть; задачами этого уровня является перенос файлов, обмен почтовыми сообщениями и управление сетью) [92].
В связи с предложенной выше классификацией, на основе рис. 1.2 построим наглядный классификатор в виде многогранника (рис. 1.3), горизонтальные слои которого представляют из себя классы угроз, а боковые грани виды угроз.
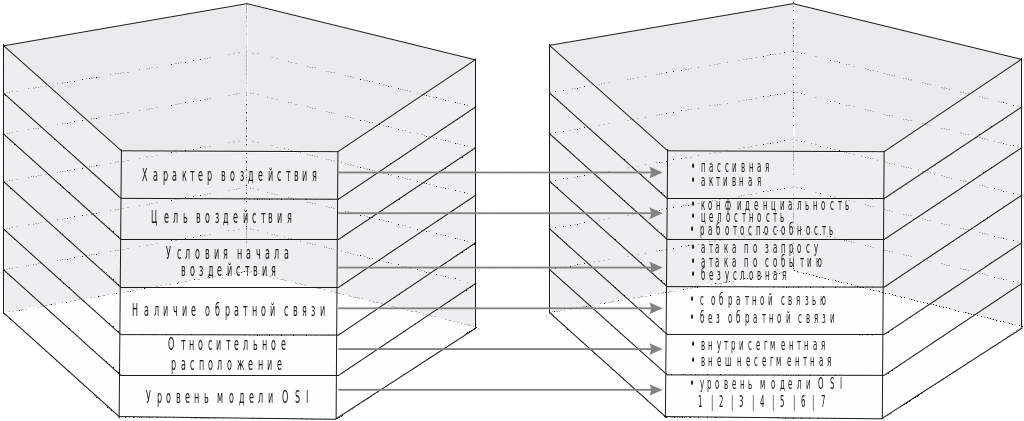
Рис. 1.3. Классы сетевых угроз для КС
С учетом проведенной классификации был уточнен состав сетевых компьютерных атак на КС:
Сканирование портов запущенных служб
A.1 Несанкционированное определение IP адресов сетевых устройств
A.2 Идентификация служб и приложений установленных на атакуемом компьютере
A.3 Определение типа ОС
Подбор пароля
B.1 Тотальный перебор
B.2 Тотальный перебор, оптимизированный по статистике встречаемости символов
B.3 Тотальный перебор, оптимизированный с помощью словарей
B.4 Подбор пароля с использованием знаний о владельце пароля
B.5 Подбор образа пароля
Анализ (перехват) сетевого трафика
C.1 Анализ ответов, получаемых при посылке запросов на запись
C.2 Анализ списка контроля доступа к ресурсам
C.3 Анализ комментариев к учетным записям
C.4 Выявление настроек маршрутизатора
Внедрение ложного доверенного объекта
D.1 Внедрение ложного объекта путем навязывания ложного маршрута (IP-spoofing)
D.2 Внедрение ложного объекта на основе использования недостатков алгоритма удаленного поиска (DNS-spoofing, ARP-spoofing)
Отказ в облуживании (DOS атака)
E.1 На хост пользователя
E.2 На DNS сервер
E.3 На маршрутизатор
E.4 На почтовый сервер
E.5 На сервер провайдера
1.2.1. Атаки на основе подбора имени и пароля посредством перебора
Злоумышленники могут проводить парольные атаки с помощью целого ряда методов, таких как простой перебор (brute force attack), троянский конь, IP-спуфинг и сниффинг пакетов. Хотя логин и пароль зачастую можно получить при помощи IP-спуфинга и сниффинга пакетов, злоумышленники нередко пытаются подобрать пароль и логин, используя для этого многочисленные попытки доступа. Такой подход носит название простого перебора (brute force attack) [92].
Часто для такой атаки используется специальная программа, которая пытается получить доступ к ресурсу общего пользования (например, к серверу). Если в результате злоумышленнику предоставляется доступ к ресурсам, то он получает его на правах обычного пользователя, пароль которого был подобран. Если этот пользователь имеет значительные привилегии доступа, злоумышленник может создать себе «проход» для будущего доступа, который будет действовать, даже если пользователь изменит свои пароль и логин.
Еще одна проблема возникает, когда пользователи применяют один и тот же (пусть даже очень хороший) пароль для доступа ко многим системам: к корпоративной, персональной и к системам Интернета. Поскольку устойчивость пароля равна устойчивости самого слабого хоста, то злоумышленник, узнавший пароль через этот хост, получает доступ ко всем остальным системам, где используется тот же пароль.
Парольных атак можно избежать, если не пользоваться паролями в текстовой форме. Одноразовые пароли и/или криптографическая аутентификация могут практически свести на нет угрозу таких атак. К сожалению, не все приложения, хосты и устройства поддерживают вышеуказанные методы аутентификации.
При использовании обычных паролей старайтесь придумать такой, который было бы трудно подобрать. Минимальная длина пароля должна быть не менее восьми символов. Пароль должен включать символы верхнего регистра, цифры и специальные символы (%, $ и т.д.). Лучшие пароли трудно подобрать и трудно запомнить, что вынуждает пользователей записывать их на бумаге. Чтобы избежать этого, пользователи и администраторы могут использовать ряд последних технологических достижений. Так, например, существуют прикладные программы, шифрующие список паролей, который можно хранить в карманном компьютере [51]. В результате пользователю нужно помнить только один сложный пароль, тогда как все остальные будут надежно защищены приложением. Для администратора существует несколько методов борьбы с подбором паролей. Один из них заключается в использовании средства L0phtCrack, которое часто применяют злоумышленники для подбора паролей в среде Windows NT. Это средство быстро покажет вам, легко ли подобрать пароль, выбранный пользователем .
1.2.2. Атаки на основе сканирования портов
Цель данной атаки заключается в получении сведений о запущенных на атакуемой машине сервисах. Как правило, избыточность запущенных на компьютере сервисов и является причиной успешной реализации атаки. В результате сканирования открытых портов злоумышленник может определить название службы, которая использует данный порт, и тип ОС. А далее, зная соответствующие уязвимости в этих службах, злоумышленник может проникнуть на удаленный хост и получить права на доступ в систему. Список открытых (активных) портов на сервере означает наличие запущенных на нем серверных приложений, предоставляющих удаленный доступ [92].
Виды сканирования портов:
- Сканирование TCP SYN;
Очевидный метод, основанный на принципах создания TCP-соединения и состоящий в последовательной передаче на объект сканирования TCP SYN-запросов на создание соединения на различные порты. Если порт открыт, то на данный сканирующий запрос будет получен ответ TCP SYN АСК; если же порт закрыт - ответом будет TCP RST.
- Сканирование TCP FIN;
В основу данного метода легли некоторые тонкости реализации протокола TCP в различных сетевых ОС: на передаваемый TCP FIN-запрос закрытые порты отвечают пакетом с флагом RST, а открытые порты данное сообщение игнорируют. Однако сетевые ОС фирмы Microsoft таким методом просканировать не удастся, так как в их реализации протокола TCP передача пакета TCP RST в ответ на подобный запрос не предусмотрена.
1.2.3. Атаки на основе анализа сетевого трафика
Данная сетевая атака позволяет перехватить поток данных, которыми обмениваются абоненты КС, что адекватно несанкционированному доступу к информации, которой обмениваются в КС. Целью данной атаки не ставится модификация трафика, а исключительно его анализ. Как правило анализ осуществляется внутри одного доступного злоумышленнику сегмента КС. Результатом перехвата могут являться имя и пароль пользователя, пересылаемые в незашифрованном виде по КС [63].
Перехват TCP-сеанса позволяет злоумышленнику перенаправлять поток TCP. Далее атакующий может преодолеть парольную защиту (как в telnet или ftp). Необходимость прослушивания (sniffing) ограничивает применяемость данного типа атаки до физического сегмента сети целевого хоста. Перед рассмотрением деталей этой атаки, давайте разберем некоторые базовые принципы протокола TCP.
Заголовок TCP содержит различные поля:
- порт источника и порт назначения, идентифицирующие соединение;
- номер последовательности, идентифицирующий каждый посланный байт;
- номер подтверждения, соответствующий последнему полученному байту;
- различные флаги, в том числе SYN (используется для синхронизации при установлении сеанса), ACK (флаг подтверждения TCP-сегмента) и PSH (указывает на необходимость передачи данных приложению).
На рис. 1.4 представлен процесс установления TCP-соединения (механизм тройного квитирования):
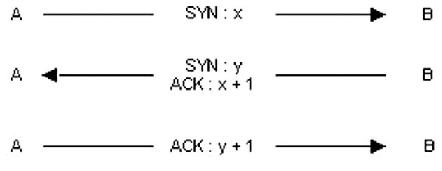
Рис. 1.4. Механизм тройного квитирования
В данном примере машина A инициировала TCP-соединение с машиной B. Рис. 1.5 демонстрирует процесс передачи данных в протоколе TCP:
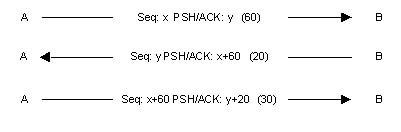
Рис. 1.5. Процесс передачи данных в протоколе TCP
Номер последовательности будет меняться в соответствии с количеством посланных байтов. На рисунке он представлен как Seq, номер подтверждения находится после флагов PSH и ACK, а количество посланных байтов указано в скобках. Рассматриваемая атака нарушает синхронизацию соединения на обоих концах, что позволяет выполнить перехват сеанса. Синхронизация нарушается, когда порядковый номер посылаемого машиной А байта, отличается от порядкового номера байта, который должна получить машина В. И наоборот.
В примере на рис. 1.6 после первого шага, когда B получает пакет, машина A ждет ответного пакета с номером подтверждения x+60. Если пакет, посланный В будет содержать другой номер подтверждения, синхронизация соединения будет нарушена. Итак, злоумышленник хочет выполнить с машины C перехват установленного между машинами A и B сеанса telnet. В начале он прослушивает telnet-трафик (TCP порт 23) между A и B. Когда злоумышленник решает, что А аутентифицировалась сервисом telnet машины В, он десинхронизирует соединение. Для этого, генерируется пакет с исходящим адресом машины А и номером подтверждения, который ожидает машина В. Естественно, что этот пакет принимается машиной В. Кроме рассинхронизации TCP-сеанса, этот пакет позволяет злоумышленнику выполнить команду в telnet-сеансе, установленном машиной А. Фактически, этот пакет может нести данные (флаг PSH = 1) [63].
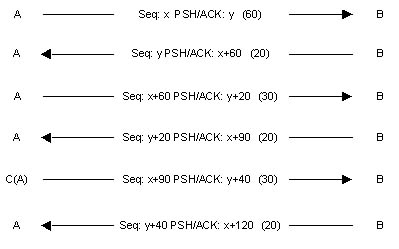
Рис. 1.6. Перехват TCP-сеанса
Машина B принимает команду, посланную машиной C, и подтверждает это посылкой пакета машине А с выставленным флагом ACK. Теперь, если А пошлет пакет машине В, он будет отвергнут, поскольку у него будет номер последовательности отличный от ожидаемого машиной B.