Материал: Нейронные модели обнаружения вторжений и атак на компьютерные сети. Остапенко Г.А., Радько Н.М
1.2.5.1. Математическая модель атаки «отказ в обслуживании»
1. В (n) интервале времени на атакующем объекте XT генерируются множество сообщений, которые направляются на порт серсиса XKi. Для наглядности на рис. 1.12 показано, что объект X2 получает доступ к атакуемому порту до тех пор, пока очередь запросов не переполнится.
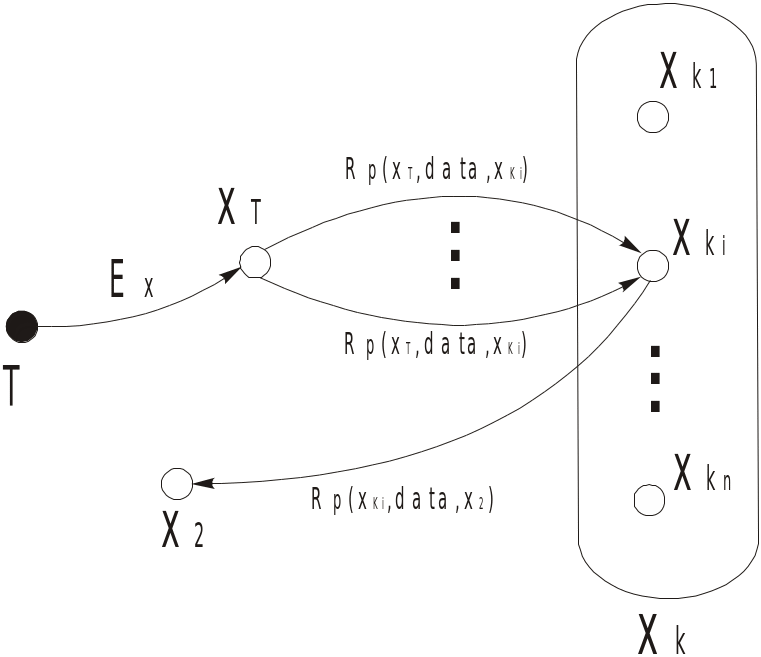
Рис. 1.12. Модель DOS-атаки в (n) интервал времени
2. В (n+1) интервале времени (рис. 1.13) очередь атакуемого порта переполняется в результате чего порт перестает реагировать на вновь пришедшие сообщения (объект X2 перестает получать данные от порта XKi объекта XK). Вышедший из строя порт обозначен на графе вершиной серого цвета. Пунктирная линия говорит о прекращении передачи данных.
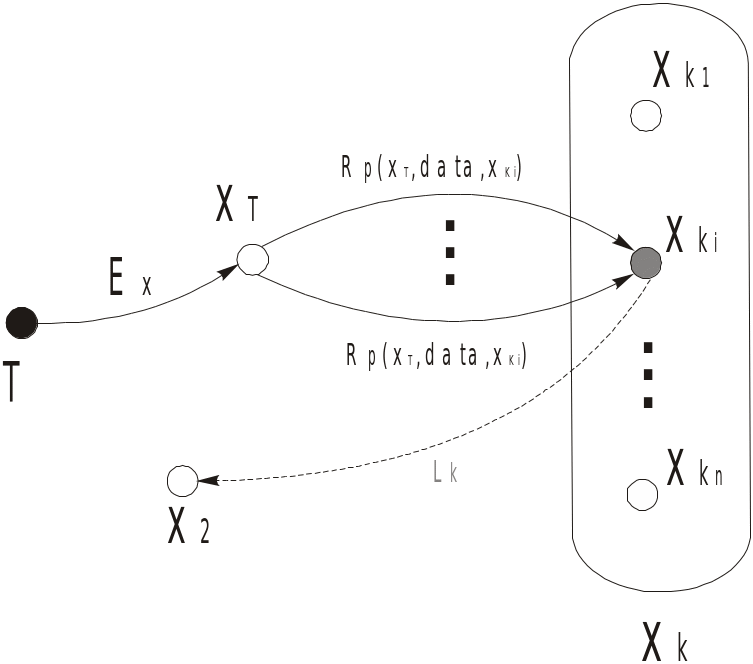
Рис. 1.13. Модель DOS-атаки в (n+1) интервал времени
1.2.5.2. Атаки, основанные на ошибках
в программном обеспечении
При таких атаках для компьютерного вторжения используют ошибки программного обеспечения операционной системы или приложения. Теоретически целевой объект можно вывести из строя одним или несколькими пакетами. Хорошо известным примером является атака ping of death, которая приводит к аварийному завершению работы операционной системы. Атака состоит в пересылке одного большого ICMP эхо-пакета. Подобным образом, при land-атаке пересылается TCP SYN-пакет, содержащий IP-адрес целевого объекта и в поле адреса отправителя данных, и поле адреса их получателя. Это приводит к зацикливанию компьютера, его пакета протоколов. Подобные атаки могут быть предотвращены только при помощи надлежащего использования обновлений программного обеспечения. Хоть этот вид атак и представляет большую важность, в данной работе он не рассматривается [12].
1.2.5.3. «Лавинные атаки»
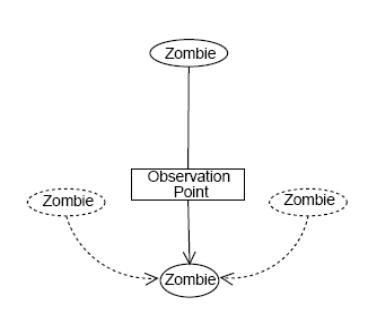
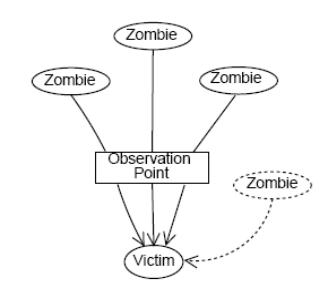
Данный вид атак – результат безостановочной пересылки одним или многими взломщиками большого количества пакетов с целью увеличения нагрузки на канал связи или сильного возрастания загрузки процессора. Находясь в точке наблюдения, мы разделяем лавинные атаки на атаки с одного зомби-компьютера (хотя зомби-компьютеров может быть и больше) и сразу со многих зомби-компьютеров, как показано на рис. 1.14.
Большое количество атакующих обуславливается тем, что оно увеличивает объём воздействия и одновременно помогает избежать определения исходного источника. При том и другом виде на целевой компьютер устанавливаются
а)
б)
Рис. 1.14. Лавинные атаки: а) – одиночная,
б) - распределенная
вспомогательные программы, которые генерируют запрещённые пакеты. Среди примеров – TCP NULL-атака, генерирующая пакеты, где не установлены флаги; Xmas-атака – все флаги установлены, и атаки, использующие пакеты с несуществующим IP-адресом. В Интернете можно найти уже готовые вспомогательные программы для лавинных атак, такие как Stacheldraht, Trinoo, Tribal Flood Network 2000, Mstream, использующие комбинации TCP, UDP и ICMP-пакетов [102].
Значительный процент перехваченных атак был произведён из одного источника. Мур (Moore) с соавторами выяснил, что 14% всех DoS атак были направлены на домашние компьютеры, подключенные к сети через dial-up или с широкополосным доступом [17]. По данным группы реагирования на нарушения компьютерной защиты в сети Интернет (CERT), большинство DoS атак исходят от единичного источника к единичному объекту [15]. Таким образом, один зомби-компьютер при наличии широкополосного доступа теоретически может своими пакетами сокрушить защиту целевого объекта.
1.2.5. Атаки на основе отказа в обслуживании
Важнейшей задачей КС является обеспечение надежного удаленного доступа к данному объекту с любого объекта сети. Всякий пользователь КС должен иметь возможность подключиться к любому объекту КС и получить в соответствии со своими правами удаленный доступ к ее ресурсам. Зачастую в КС такая задача решается следующим образом: на объекте в сетевой ОС запускается ряд программ-серверов, входящих в состав телекоммуникационных служб предоставления удаленного сервиса (например, FTP-сервер, WWW-сервер и т. д.). Сервер, находясь в памяти операционной системы объекта КС, постоянно ожидает получения запроса на подключение от удаленного объекта и по возможности передает запросившему объекту ответ, разрешая подключение или не разрешая. Аналогично происходит создание виртуального канала связи, по которому обычно взаимодействуют объекты. В этом случае непосредственно ядро сетевой ОС обрабатывает приходящие извне запросы на создание виртуального [92].
Атака отказ в обслуживании пытается истощить ресурсы атакуемой компьютерной системы (жертвы). Этими ресурсами являются, ширина канала, вычислительные мощности компьютерных систем. Поиск атаки «отказ в обслуживании» сосредоточен на определении механизма идентификации поведения атаки или механизма реагирования, для уменьшения возможного ущерба, причиненного атакой.
Обычно существуют два основных метода реагирования на атаку. Это нахождение источника атаки, путем различных способов или уменьшение интенсивности атаки, с помощью блокирования атакующих пакетов [35].
Перед началом распределённой атаки, вызывающей отказ в обслуживании пользователей, взломщик занимается поиском слабых мест в системе безопасности хоста. О многих из них становится известно от разработчиков программного обеспечения. Затем на хост-зомби устанавливаются вспомогательные программы, что позволяет атаковать целевой объект с помощью команды. Обладая полным контролем над хостом-зомби, злоумышленник может создавать любые пакеты, в том числе и недопустимого содержания, например пакеты с неверной контрольной суммой, неверными значениями в полях заголовков или с запрещённой комбинацией флагов [12].
Выделяют два разных вида таких атак – основанные на ошибках в программном обеспечении и лавинные атаки. Лавинные атаки подразделяются на атаки с одного и со многих компьютеров. Данная классификация изображена на рис. 1.11.
Операционная система КС способна поддерживать ограниченное число открытых виртуальных соединений, а также отвечать на ограниченное число запросов (ограничена длина очереди запросов на подключение, тайм-аут очистки очереди и число одновременно открытых соединений). Эти ограничения устанавливаются индивидуально для каждой сетевой ОС. При отсутствии статической ключевой информации в КС – идентификация запроса возможна только по адресу его отправителя. Если в КС не предусмотрено средств аутентификации адреса отправителя, т.е. инфраструктура КС позволяет с какого-либо объекта системы
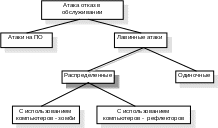
Рис. 1.11. Классификация распределённых атак, основанная на числе посылаемых пакетов и количестве атакующих
xT передавать на атакуемый объект большое число анонимных запросов на подключение от имени других объектов (тем самым переполняя очередь запросов), числом на несколько порядков меньше пропускной способности канала (направленный мини-шторм), то это и будет реализацией типовой угрозы безопасности РВС «отказ в обслуживании» (denial of service, DoS). В результате имеет место нарушение на атакованном объекте работоспособности соответствующей службы предоставления удаленного сервиса, то есть невозможность получения удаленного доступа с других объектов КС из-за переполнения очереди (буфера) запросов [13].
Третий вид атак – reflector-атака (рис. 1.15).
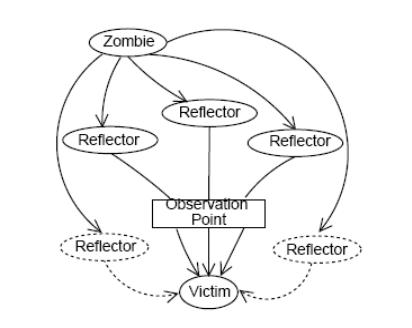
Рис. 1.15. Распределенная рефлектор атака
Подобные атаки применяются для невозможности определения атакующего и/или расширения области воздействия атаки [23]. Рефлектором является любой хост, отвечающий на запросы, например web-сервер или ftp-сервер, которые отвечают на TCP SYN запросы с TCP SYN-ACK пакетами. Или же это хосты, которые на ICMP эхо-запросы отправляют ICMP эхо-ответы. Серверы могут использоваться как рефлекторы, имитируя IP-адрес целевого объекта в исходном поле запроса. Получается, что рефлектор направляет запрос целевому объекту. В отличие от прямых зомби-атак, при reflector-атаках используются правильно построенные пакеты (для получения запрашиваемого ответа). Если задействовано множество компьютеров-рефлекторов, подобная атака может с лёгкостью пройти через защиту целевого объекта без нежелательного взаимодействия с рефлекторами или локальной системой обнаружения атак. Рефлекторы могут быть использованы как усилители, используя пересылку пакетов на широковещательный адрес, запрашивая ответ от каждого хоста ЛВС (локальной вычислительной сети). В отличие от зомби, которые представляют собой недостаточно защищённые хосты, рефлекторы – это часто хосты специально предоставляющие услуги сети Интернет. Таким образом, предотвратить reflector-атаки может быть гораздо сложнее [15].
Анализ заголовков пакетов, при различных видах атаки «отказ в обслуживании» показал следующие данные (таблица 1).
Таблица 1
Данные анализа заголовка пакетов
Protocol |
Packet Type |
Виды атак |
||
Одиночная |
Распределенная с использованием компьютеров зомби |
Распределенная с использованием компьютеров рефлекторов |
||
TCP |
SYN |
+ |
+ |
+ |
ACK |
+ |
+ |
+ |
|
SYN-ACK |
+ |
|
– |
|
No flags |
+ |
+ |
– |
|
Unusual |
+ |
+ |
– |
|
State exploit |
+ |
+ |
– |
|
ICMP |
Echo request |
+ |
+ |
+ |
Echo reply |
+ |
+ |
+ |
|
Invalid |
+ |
+ |
+ |
|
UDP |
All |
+ |
+ |
+ |