Материал: Проблемы обеспечения надежности и качества приборов, устройств и систем
В основе неконфликтности ПСЗИ лежит время реализации ПСЗИ защитных функций. В общем случае это время является случайной величиной. Так как АС должна проектироваться с учетом временной избыточности для обеспечения функционирования ПСЗИ, то особое значение имеет не само по себе наличие времени реализации ПСЗИ защитных функций, а возможность превышения этим временем некоторого максимально допустимого времени реализации ПСЗИ защитных функций, определяемого временной избыточностью АС. При таком рассмотрении защитные функции ПСЗИ реализуются своевременно, если время их реализации не превышает своего максимально допустимого значения.
Показатель – удобство использования ПСЗИ, характеризует усилия персонала, необходимые для обеспечения эффективного функционирования ПСЗИ в заданной ситуации.
Система показателей эффективности ПСЗИ содержит три элементарных показателя (1, 2, 3), не сводящихся к другим, более частным, и интегральный показатель (0), получающийся путем агрегирования элементарных показателей.
Таким образом, предложена система показателей эффективности ПСЗИ, которая может использоваться для оценки эффективности системы при организационно-технологическом управлении процессами ЗИ в АС на основе ПСрЗИ.
Литература
Гостехкомиссия РФ. Руководящий документ. Концепция защиты средств вычислительной техники и автоматизированных систем от несанкционированного доступа к информации. Москва, 1992.
ГОСТ 28.806-90. Качество программных средств. Термины и определения.
ГОСТ Р ИСО/МЭК 15408-2002. Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий.
Гостехкомиссия РФ. Руководящий документ. Автоматизированные системы. Защита от несанкционированного доступа к информации. Классификация автоматизированных систем и требования по защите информации. М., 1992.
Герасименко В.А. Защита информации в автоматизированных системах обработки данных: В 2-х кн.: Кн. 1. – М.: Энергоатомиздат, 1994. – 400 с.
Липаев В.В. Системное проектирование программных средств, обеспечивающих безопасность функционирования информационных систем // Информационные технологии. – 2000. - № 11.
Липаев В.В. Отладка сложных программ. – М.: Энергоатомиздат, 1993.
Воронежский государственный технический университет
УДК 621.3
С.А. Змеев, д.В. Волков, а.А.Змеев, в.В. Гундарев, д.А.Солод
МЕТОДИКА ОЦЕНКИ ЭФФЕКТИВНОСТИ СИСТЕМ ЗАЩИТЫ ИНФОРМАЦИИ В АВТОМАТИЗИРОВАННЫХ СИСТЕМАХ
Рассматривается математическая модель оценки динамического показателя эффективности программных систем защиты информации в автоматизированных системах
Для обеспечения информационной безопасности (ИБ) автоматизированных систем (АС), в соответствии с требованиями нормативных документа в области ИБ [1, 2], должны осуществляться контроль и управление эффективностью программной системы защиты информации (ПСЗИ) АС. При этом контроль и управление эффективностью ПСЗИ целесообразно осуществлять по оценкам показателей эффективности данной системы [3]. В процессе функционирования ПСЗИ реализует заданный набор защитных функций. Поэтому, эффективность ПСЗИ в огромной степени определяется временем pi, необходимым ей для выполнения защитных функций, которое не должно превышать максимально допустимого значения m заданного эксплуатационной документацией АС. При этом под временем выполнения защитных функций условимся понимать промежуток времени с момента обращения к ПСЗИ до окончания реализации защитных функций по данному обращению. Превышение времени выполнения функций ПСЗИ максимально допустимого значения, во-первых, может привести к нарушению защищенности АС, во-вторых, снижает эффективность функционирования АС по прямому назначению.
Исходя из этого, для эффективного функционирования ПСЗИ в СЭД особо важными являются вероятностно-временные характеристики (ВВХ) динамики функционирования ПСЗИ. Вероятностно-временные характеристики ПСЗИ целесообразно оценивать с помощью количественного динамического показателя эффективности ПСЗИ. Оценку динамического показателя эффективности ПСЗИ предлагается осуществлять по критерию вероятности E своевременной реализации ПСЗИ защитных функций, определенной равенством:
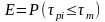 . (1)
При этом максимально допустимое время реализации защитных функций предполагается экспоненциально распределенным, так как этот закон распределения широко используется для аппроксимации максимально допустимого времени выполнения сложными системами своих функциональных задач [4].
Функционирование ПСЗИ формализуется графом, вершинам которого соответствуют состояния ПСЗИ, а ребрам – переходы между состояниями. Обозначим через n число вершин графа (состояний ПСЗИ), вершины графа нумеруются натуральными числами от 1 до n. При этом вершина 1 соответствует начальному состоянию ПСЗИ (обращения к ПСЗИ), а вершина n – конечному состоянию ПСЗИ (окончания ПСЗИ реализации своих функций по данному обращению). Величина pi при таком представлении есть промежуток времени от момента времени входа ПСЗИ в начальное состояние (соответствующее вершине 1) до момента времени входа ПСЗИ в конечное состояние (соответствующее вершине n).
Модель
динамики функционирования ПСЗИ, в
соответствии с графовой формализацией,
в общем случае можно описать матрицей
 ,
 ,
 ,
произвольный элемент которой Hij()
есть вероятность того, что ПСЗИ,
оказавшаяся в состоянии i, перейдет из
него по ребру ij в состояние j, причем за
время, меньшее .
Для анализа такой модели предлагается
использовать теорию конечных полумарковских
процессов (КПП). Основной задачей анализа
КПП является вычисление интервально-переходных
вероятностей процесса [5]. Полумарковская
модель для исследования ВВХ динамики
функционирования ПСЗИ представляется
КПП, формируемым на базе исходной
графовой модели. При этом конечное
состояние n
задается как поглощающее, так что и сам
КПП является поглощающим. Количественный
показатель эффективности ПСЗИ определяется
как вероятность своевременного достижения
КПП конечного состояния.
Исходя из этого, основой для исследования ВВХ динамики функционирования ПСЗИ является система уравнений полных вероятностей перехода из состояний КПП, моделирующего функционирования ПСЗИ, в его конечное состояние, за время меньшее , сформированная на основе анализа системы уравнений интервально-переходных вероятностей КПП [5]:
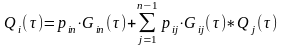 ,
 , (2)
где Qi() – вероятность того, что КПП из состояния i достигнет конечного состояния n, причем за время, меньшее ;
pij – вероятность перехода ПСЗИ, находящейся в состоянии i, в состояние j;
Gij() – функция распределения времени этого перехода.
Данная система уравнений связывает ВВХ отдельных состояний КПП (состояний функционирования ПСЗИ) с ВВХ КПП в целом (динамики функционирования ПСЗИ в целом).
Для упрощения системы интегральных уравнений (2) используем преобразование Лапласа. В результате чего, получена система алгебраических уравнений для производящих функций:
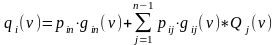 ,
(3)
где qi () – преобразование Лапласа функции Qi();
gij () – преобразование Лапласа функции Gij().
При этом преобразование Лапласа элементов полумарковской матрицы Hij() определяется как
hij () = pij gij () (4)
Величина gij(ν), необходимая для проведения расчетов по формуле (4), для типовых распределений времени пребывания ПСЗИ в состоянии i, в соответствии с [4], определяется следующим образом.
Если, время пребывания ПСЗИ в состоянии i есть равномерно распределенная на отрезке [ai;bi] случайная величина. Тогда имеем:
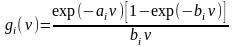 . (5)
В случае экспоненциального распределения времени пребывания ПСЗИ в состоянии i, со средним значением bi, имеем:
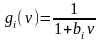 . (6)
Если,
время пребывания ПСЗИ в состоянии i
оценивается нормально распределенной
случайной величиной со средним значением
i
и достаточно малой дисперсией
 .
Тогда имеем:
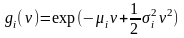 . (7)
Для удобства записи будем подразумевать:
hij = hij(); qi = qi().
Учитывая выражение (4) систему уравнений (3) можно представить в следующем виде
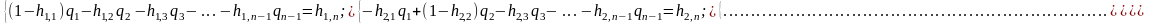 (8)
Для решения этой системы уравнений используем метод исключения Гаусса. Данный метод имеет ограничение: «ведущие» коэффициенты уравнений системы должны быть неравны нулю [6]. Это ограничение для рассматриваемой системы уравнений выполняется, так как hii < 1 для и «ведущие» коэффициенты уравнений системы (1–hii) всегда больше нуля.
Разделив все члены первого уравнения на (1–h11), получим приведенное уравнение [6]:
q1– q2–
 q3–
… –
 qn-1
=
 (9)
где
 =
 ,
j
=
 .
Для
исключения q1
из остальных уравнений системы (8)
помножим приведенное уравнение (9) на
соответствующий коэффициент при q1
(-hi,1)
в каждом из уравнений системы (8) и
полученное уравнение вычтем из i-го
уравнения (i= ).
Получим следующую систему уравнений
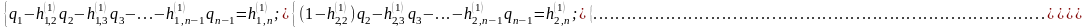 (10)
где
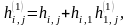
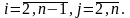 (11)
Из системы (10) указанным выше приемом можно исключить неизвестное q2 и получим новые коэффициенты, которые будут вычисляться по формулам типа (11) и т.д. – прямой ход метода Гаусса [6].
В результате преобразований получим систему приведенных уравнений:
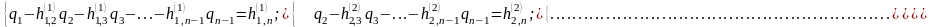 (12)
где
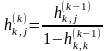 ,
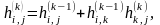
 ,

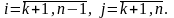 (13)
Отсюда последовательно находим неизвестные системы уравнений – обратный ход метода Гаусса [6].
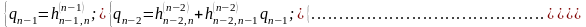 (14)
Введем
следующее обозначение
 – параметр экспоненциального закона
распределения максимально допустимого
времени реализации защитных функций
m.
Величина
 является средним значением случайной
величины m.
Определенный равенством (1) количественный показатель эффективности ПСЗИ, характеризующий ВВХ динамики функционирования ПСЗИ, выражается через ВВХ отдельных состояний функционирования ПСЗИ следующим образом:
 . (15)
При вычислении показателя Е в качестве аргумента ν используется параметр νm.
Таким образом, для определения показателя эффективности ПСЗИ Е в начале вычисляются gij(νm), с помощью формул (5) – (7) или аналогичных им для других законов распределения, затем определяются величины hij (m) по формуле (4), далее вычисляются коэффициенты уравнений системы (12) с помощью выражений (13), наконец, искомое значение показателя эффективности ПСЗИ Е, определенного равенством (15), вычисляется с помощью системы уравнений (14) с подстановкой ν = νm.
Змеев с.А., Волков д.В., Селютин и.Н., Гуляев о.А., Змеев а.А.
АКТУАЛЬНОСТЬ ПРОБЛЕМЫ ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ СИСТЕМ ЭЛЕКТРОННОГО ДОКУМЕНТООБОРОТА
Рассматриваются вопросы информационной безопасности (ИБ) систем электронного документооборота (СЭД) и формализуются требования, выполнение которых обеспечивает ИБ СЭД
Увеличение документооборота в стране потребовало бурному развитию электронного документооборота. Электронный документооборот представляет собой обмен электронными, юридически значимыми документами с помощью систем электронного документооборота (СЭД). В общем виде электронный документ представляет собой цифровое отображение информации, носителем которого являются средства вычислительной техники и информатики. Правовой основой широкого внедрения электронного документооборота в информационные потоки между российскими организациями стало принятие закона об электронной цифровой подписи (ЭЦП) /1/. Современные СЭД успешно решают задачи автоматизации делопроизводства. Ежегодные темпы роста российского рынка СЭД, по мнению аналитиков, составляют не менее 30% и, ожидается, что темпы роста рынка СЭД в ближайшие годы сохранятся [2]. СЭД организуют все процессы жизненного цикла документа, включая работу над проектами, согласование, утверждение (подписание), исполнение, отправку в «дело» или архив. Кроме того, эти системы обеспечивают необходимый сервис для хранения, поиска и систематизации электронных документов, а также разделения прав доступа к ним. Осуществление электронного документооборота позволяет значительно повысить оперативность и «прозрачность» обращения документов.
Особенностью функционирования СЭД является работа в многопользовательском режиме с информацией разного уровня конфиденциальности. Согласно [3] «конфиденциальность информации - обязательное для выполнения лицом, получившим доступ к определенной информации, требование не передавать такую информацию третьим лицам без согласия ее обладателя». Кроме того, пользователи СЭД имеют различные полномочия по доступу к информации, циркулирующей в системе. Поэтому особое внимание при создании и эксплуатации СЭД необходимо уделять информационной безопасности (ИБ). В качестве угроз безопасности электронной информации, циркулирующей в СЭД, выступают, прежде всего, внутренние дестабилизирующие факторы (несанкционированные действия пользователей системы, выступающих в качестве субъектов доступа (СД) СЭД); внешние (действия злоумышленников); особенности среды передачи данных (возможное искажение либо перехват информации при использовании открытых каналов связи, в том числе через Интернет), а также возможные сбои оборудования (программ). Эти угрозы достаточно серьезны и, несмотря на высокие показатели надежности существующих СЭД, уровень развития аппаратного и программного обеспечения не гарантирует абсолютной надежности хранения и передачи информации в электронном виде. Поэтому для обеспечения ИБ СЭД актуальной является проблема создания системы защиты информации (СЗИ), входящей в СЭД в качестве подсистемы, обеспечивающей комплексную защиту конфиденциальной информации от вышеназванных угроз.
В общем виде система защищенного электронного документооборота (СЗЭД), в которой циркулирует конфиденциальная информация, должна в полном объеме реализовывать требования действующих руководящих документов ФСТЭК России и обеспечивать:
идентификацию и аутентификацию каждого СД;
авторизацию созданного исполнителем документа или действий над ним — за счет закрепления за каждым СД электронной цифровой подписи;
подлинность и целостность информации (документа) — за счет автоматической проверки ЭЦП;
шифрование конфиденциальной информации при ее передаче;
шифрование базы данных на жестком диске сервера;
импорт идентификационных данных, который исключал бы возможность обмена информацией с «подставным» сервером;
защиту от сбоев;
наличие программируемых (гибких) прав доступа (в том числе по правам копирования, печати и отправке документов) и другие.