Дипломная (вкр): Проект локальной вычислительной сети фармацевтической организации
Проект локальной вычислительной сети фармацевтической организации
ДИПЛОМНЫЙ ПРОЕКТ
по дисциплине: Сети ЭВМ и телекоммуникации
Тема: «Проект локальной
вычислительной сети фармацевтической организации»
Содержание
Введение
. Текст описания задания и постановка задач проектирование
. Построение информационной модели ТВС - структура информационных потоков и анализ информационных потоков
. Разработка логической структуры сети и формирование групп пользователей сети виртуальных сетей
.1 Разбиение сети на сегменты
.2 Варианты создание VLAN
.3 Теги 802.1 q
.4 VLAN 1
.5 GVRP
.6 Маршрутизация в сетях предприятий
.7 Автоматизация настроек маршрутизации
3.8 RIP
.9 OSPF
.10 DHCP-relay
.11 RRAS
3.12 Мост
.13 Построение отказоустойчивой сети на основе протоколов второго уровня
. Планирование физической структуры сети
. Выбор и обоснование оборудования и технико-экономические показатели
. Монтаж и смета работ по монтажу установки сетевого оборудования
.1 Распределение и заделка кабеля витая пара в патч-панели и розетки RJ-45, кроссы, патч-корды
.2 Разделка кабеля витая пара и расплетание пар проводников
.3 Что необходимо выполнить при монтаже витой пары
.4 Соблюдение цветовой кодировки при монтаже проводников витой пары
.5 Схема использования проводников 4-ех парного кабеля
.6 Особенности монтажа кроссовых панелей 110 типа
.7 Схемы расшивки патч-панелей RJ-45 и розеток RJ 45
.8 Особенности монтажа розетки RJ - 45 на рабочем месте
.9 Особенности использования патч-панелей RJ-45
.10 Особенности монтажа вилок RJ-45 - обжим коннекторов и изготовление патч-кордов c RJ45
.11 Соединение напрямую двух сетевых устройств или двух компьютеров (ноубтуков) при помощи патч-корда RJ 45
.12 Инструмент для обжима коннекторов (обжимка или клещи)
.13 Расценки на работы и материалы для монтажа компьютерных и телефонных сетей
. Выбор и обоснование программного обеспечения, анализ стоимости программного обеспечения
.1 Выбор ОС
.2 Windows Server 2012
.3 Операционной системы Windows 7
.4 1С Бухгалтерия
.5 Антивирус Касперского
.6 СУБД Линтер
. Выводы
. Перечень литературы и других информационных
источников
Введение
Данный дипломный проект предполагает проектирование и расчёт телекоммуникационной вычислительной сети на примере фармацевтической организации, занимающееся поставками медикаментов. Под ТВС понимают сеть обмена и распределенной обработки информации, образуемая множеством взаимосвязанных абонентских систем и средствами связи; средства передачи и обработки информации ориентированы в ней на коллективное использование общесетевых ресурсов - аппаратных, информационных, программных. Под ЛВС понимают совместное подключение нескольких отдельных компьютерных рабочих мест (станций) к единому каналу передачи данных. Данный проект и подключение к глобальной сети Internet значительно увеличивают возможности фармацевтической организации в получении информации, об интересующих медикаментах и другой информации. Но в связи с объединением компьютеров в локальную вычислительную сеть возникают новые трудности. Так как подразделение ведет работу с закрытой информацией, доступ к которой посторонним лицам строго запрещен, то возникает проблема защиты информации в локальной вычислительной сети. Локальная вычислительная сеть должна быть спроектирована таким образом, чтобы обеспечить надлежащую степень защищенности данных. Надо помнить, что от этого не должно страдать удобство пользователей и администраторов сети. Преимущества использования ЛВС - это совместное использование пользователями данных и устройств: цветных принтеров, графопостроителей, модемов, оптических дисков и других устройств. В последнее время стал преобладать другой побудительный мотив развертывания сетей, гораздо более важный, чем экономия средств при разделении дорогостоящих ресурсов. Этим мотивом стало стремление обеспечить пользователям сети оперативный доступ к обширной корпоративной информации. Использование сети приводит к совершенствованию коммуникаций, т.е. к улучшению процесса обмена информацией и взаимодействия между сотрудниками предприятия, а также его клиентами и поставщиками. Сети снижают потребность предприятий в других формах передачи информации, таких как телефон или обычная почта. Зачастую вычислительные сети на предприятии развёртываются из-за возможности организации электронной почты.
Безусловно, локальные вычислительные сети имеют и свои проблемы (сложности с совместимостью программного обеспечения, проблемы с транспортировкой сообщений по каналам связи с учётом обеспечения надежности и производительности), но главным доказательством эффективности является бесспорный факт их повсеместного распространения. Всё больше и больше появляются крупные сети с сотнями рабочих станций и десятками серверов.
сеть виртуальный маршрутизация отказоустойчивость
1. Текст описания задания и постановка задач проектирование
Фармацевтическая организация, занимается поставками медикаментов. Требуемые
программы: 1С, MS Office 2007. Подобрать активное и пассивное
оборудование, подключить его к сети, подобрать ПО, присвоить IP адреса и имена в сети, организовать
выход в интернет и резервирование данных на Серверы.
Таблица.1.
|
вариант |
Помещение 1 |
Помещение 2 |
Магистральный доступ |
||||
|
|
План помещения |
Число ПК, без учета серверов |
Принтеров локальных/ сетевых |
План помещения |
Число ПК, без учета серверов |
Принтеров локальных/ сетевых |
|
|
14 |
А |
20 |
3/1 |
Б |
3 |
3/1 |
X.25 |
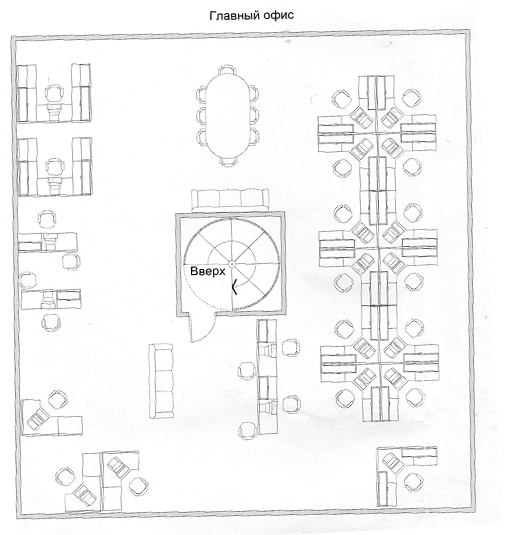
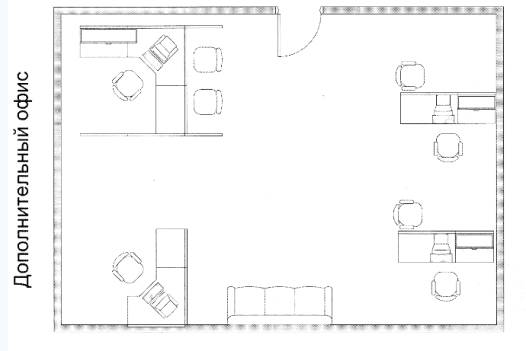
Рис.1.2.(Б) Дополнительный офис; Площадь 5 * 6 = 40 м2
2. Построение информационной модели ТВС - структура информационных потоков и анализ информационных потоков
В процессе анализа информационных потоков предприятия служба контроллинга изучает процессы возникновения, движения и обработки информации, а также направленность и интенсивность документооборота на предприятии. Цель анализа информационных потоков - выявление точек дублирования, избытка и недостатка информации, причин ее сбоев и задержек. Наиболее распространенный и, по-видимому, самый практичный метод анализа информационных потоков - составление графиков информационных потоков. Для построения графиков информационных потоков следует знать (или выработать самим) определенные правила их составления и условные обозначения отдельных элементов. Каждый информационный поток - единичное перемещение информации - имеет следующие признаки: документ (на чем физически содержится информация); проблематику (к какой сфере деятельности предприятия относится информация: к закупкам, к сбыту продукции, к закрытию месяца и получению сводных затрат, к планированию и т.д.); исполнителя (человека, который эту информацию передает); периодичность (частота передачи: ежемесячно, ежеквартально, ежедневно). На предприятии выделяют два уровня детализации информационных потоков: на уровне предприятия детализация производится до уровня цеха (подразделения), т.е. информация передается между цехами и службами предприятия; на уровне цеха (подразделения) предприятия детализация производится до уровня рабочего места, т.е. информация передается между работниками цеха и связанных с цехом служб. Важно соблюдение единых правил, что дает возможность аналитической службе разговаривать на одном языке с остальными участниками процесса анализа информационных потоков (финансово-экономическими службами, отделом автоматизации и т.д.). На уровне предприятия целесообразно строить графики информационных потоков по отдельным
проблемам, так как количество информационных потоков (связей) очень
велико, поэтому трудно выявить единый алгоритм. На уровне отдельных цехов
допускается построение общего графика информационных потоков по всем проблемам,
так как здесь количество потоков (связей) не слишком велико, хотя возможно построение
графиков по каждой проблеме. Пример графика информационных потоков приведен на
рис. 2.1.
К графику информационных потоков прилагают расшифровку информационных связей на
предприятии или в подразделении. Составленный график информационных потоков
имеет существенный недостаток - большое количество информационных связей
затрудняет его чтение и анализ, но именно анализ информационных потоков и
являлся целью составления графика. Поэтому целесообразно разрабатывать графики,
изображающие не статические связи между отделами, а поток документов, связанный
с выполнением какой-то определенной рабочей задачи. Составление таких графиков
связано с теорией реинжиниринга бизнес-процессов. (Бизнес-процесс - это
последовательность работ, направленных на решение одной из задач предприятия,
например, материально-технического снабжения, планирования. Реинжиниринг
бизнес-процессов занимается анализом и оптимизацией бизнес-процессов для
достижения целей предприятия.)
В качестве виртуального предприятия рассматривается фармацевтическая организация занимающаяся поставками медикаментов (Рис.2.1.).
В офисе 1 имеется:
. Директор
. Бухгалтерия
. Администраторы
. Сотрудники организации
. Рабочие места
В офисе 2 имеется:
. Администратор
. Заместитель Директора
. Операторы продаж
. Кассир
Рис.2.1. Схема работы фармацевтической организации с серверной
3. Разработка логической структуры сети и формирование групп пользователей сети виртуальных сетей
3.1 Разбиение сети на сегменты
СКС - самая "консервативная" часть информационной системы
предприятия. Любое ее изменение сопряжено с существенными материальными
затратами. Однако возможность переконфигурирования инфраструктуры часто может
существенно повысить управляемость и надежность всей системы. Например,
объединение портов управляемых по сети устройств (коммутаторы, аварийные
источники питания и т. п.) в "физически обособленную" сеть
существенно повышает уровень безопасности системы, исключая доступ к таким
элементам с произвольных рабочих станций. Кроме того, выделение, например,
компьютеров бухгалтерии в отдельную сеть исключает доступ к ним по сети всех
остальных пользователей. Подобная возможность изменения конфигурации
реализуется путем создания виртуальных сетей (Virtual local area network, VLAN).
VLAN представляет собой логически (программно) обособленный сегмент основной
сети. Обмен данными происходит только в пределах одной VLAN. Устройства разных
VLAN не видят друг друга. Самое главное, что из одной VLAN в другую не
передаются широковещательные сообщения. VLAN можно создать только на
управляемых устройствах; самые дешевые модели (часто их называют офисными)
такую возможность не поддерживают. Одна VLAN может объединять порты нескольких
коммутаторов (VLAN с одинаковым номером на разных коммутаторах считаются одной
и той же VLAN).
.2 Варианты создание VLAN
На практике существует несколько технологий создания VLAN. В простейшем случае порт коммутатора приписывается к VLAN определенного номера (port based VLAN или группировка портов). При этом одно физическое устройство логически разбивается на несколько: для каждой VLAN создается "отдельный" коммутатор. Очевидно, что число портов такого коммутатора можно легко изменить: достаточно добавить или исключить из VLAN соответствующий физический порт. Второй часто используемый способ заключается в отнесении устройства к той или иной VLAN на основе МАС-адреса. Например, так можно обосабливать камеры видеонаблюдения, IP-телефоны и т. п. При переносе устройства из одной точки подключения в другую оно останется в прежней VLAN, никакие параметры настройки менять не придется. Третий способ заключается в объединении устройств в сеть VLAN по сетевым протоколам. Например, можно "отделить" протокол IPX от IP, "поместить" их в разные VLAN и направить по различным путям. Четвертый способ создания VLAN состоит в многоадресной группировке.
Примечание:
Обычно рекомендуется включать магистральные порты коммутаторов (порты, соединяющие коммутаторы) во все VLAN, существующие в системе. Это значительно облетает администрирование сетевой структуры, поскольку иначе в случае отказа какого-либо сегмента и последующего автоматического изменения маршрута придется анализировать все варианты передачи данных VLAN. Важно помнить, что ошибка в таком анализе, неправильный учет какого-либо фактора приведет к разрыву VLAN.открывают практически безграничные возможности для конфигурирования сетевой инфраструктуры, соответствующей требованиям конкретной организации. Один и тот же порт коммутатора может принадлежать одновременно нескольким виртуальным сетям, порты различных коммутаторов - быть включенными в одну VLAN и т. п.
На рисунке показан пример построения VLAN из компьютеров, подключенных к
различным коммутаторам. Обратите внимание, что при использовании агрегированных
каналов (на рисунке для связи устройств Switch 2 и Switch 3) в состав VLAN на
каждом коммутаторе должны включаться именно агрегированные порты (обычно
получают названия AL1, AL2 и т. д.).
.3 Теги 802.1 q
В соответствии со стандартом 802. lq номер VLAN передается в специальном поле кадра Ethernet, которое носит название TAG. Поэтому пакеты, содержащие такое поле, стали называть тегированными (tagged), а пакеты без этого поля - нетегированпыми (untagged). Поле TAG включает в себя данные QoS (поэтому все пакеты, содержащие информацию о качестве обслуживания. являются тегированными) и номер VLAN, на который отведено 12бит. Таким образом, максимально возможное число VLAN составляет 4096. Сетевые адаптеры рабочих станций обычно не поддерживают теги, поэтому порты коммутаторов уровня доступа настраиваются в варианте untagged. Для того чтобы через один порт (обычно это магистральные порты или порты соединения двух коммутаторов) можно было передать пакеты нескольких VLAN, он включается в соответствующие VLAN в режиме tagged. Коммутатор будет анализировать поля TAG принятых пакетов и пересылать данные только в ту VLAN, номер которой содержится в поле. Таким образом через один порт можно безопасно передавать информацию нескольких VLAN.
Примечание:
При соединениях "точка - точка" порты для одинаковых VLAN должны быть либо оба tagged, либо оба untagged.
.4 VLAN 1
При создании VLAN следует учитывать тот факт, что служебная сетевая информация пересылается не тегированными пакетами. Для правильной работы сети администратору необходимо обеспечить передачу таких пакетов по всем направлениям. Самый простой способ настройки заключается в использовании VLAN по умолчанию (VLAN 1). Соответственно, все порты компьютеров необходимо включать в VLAN с другими номерами. | В VLAN 1 по умолчанию находятся интерфейсы управления коммутаторами, причем ранее выпускавшиеся модели коммутаторов не позволяют сменить номер для VLAN управления. Поэтому администратору следует тщательно продумать систему разбиения на VLAN, чтобы не допустить случайного доступа к управлению коммутаторами посторонних лиц, например, можно переместить все порты доступа коммутатора в другую VLAN, оставив для VLAN 1 только магистральный порт. Таким образом, пользователи не смогут подключиться к управлению коммутатором.
.5 GVRP
Протокол GVRP предназначен для автоматического
создания VLAN. С его помощью можно автоматически назначать порты во все вновь
создаваемые VLAN. Несмотря на определенные удобства, такое решение является
существенной брешью в системе обеспечения сетевой безопасности. Администратор
должен представлять структуру VLAN и производить назначения портов ручными
операциями.
3.6 Маршрутизация в сетях предприятий
Информация внутри локальной сети, которая определяется IP-адресом и
маской подсети, пересылается от одного компьютера к другому: отправитель
посылает пакет непосредственно на физический адрес получателя. Если отправитель
и получатель данных находятся в различных сетях, то данные, предназначенные для
компьютера другой сети, передаются на специальное устройство-маршрутизатор, которое
должно обеспечить пересылку информации. В малых организациях обычно существует
только одна точка подключения к глобальной сети, поэтому правила пересылки
данных крайне просты: информация для внешней сети должна пересылаться на один
компьютер (обычно назначаемый шлюзом по умолчанию), который пересылает все
такие данные на один адрес во внешней сети. Как уже говорилось, отдельные VLAN
изолированы друг от друга. На практике обычно возникает необходимость
управляемой передачи данных из одной VLAN в другую, для того чтобы, например,
обеспечить доступ компьютеров к серверам организации или в Интернет. В этих
случаях необходимо настроить машрутизацшо.
Обычно маршрутизация выполняется средствами активного оборудования сети
передачи данных. Коммутаторы, которые могут передавать пакеты из одной сети в
другую, называют коммутаторами уровня З. Коммутаторы уровня 2 могут только
разбить сеть на несколько VLAN; передать данные из одной VLAN в другую они не
могут.
Примечание:
Функцию маршрутизации могут выполнить программным образом как серверы, так и рабочие станции Windows. Это допустимо в небольших сетях, но требует установки дополнительных сетевых адаптеров и соответствующей настройки. Обычно функцию маршрутизации возлагают на активное сетевое оборудование, поскольку это более надежное и производительное решение. Для использования функций маршрутизации на коммутаторах третьего уровня для VLAN необходимо создать интерфейсы и присвоить им IP-адреса. После этого между таким VLAN может быть осуществлена пересылка пакетов. Если на одном коммутаторе создано несколько интерфейсов VLAN и им присвоены IP-адреса, то такие интерфейсы станут считаться локальными, маршрутизация между ними будет включена сразу же.