Материал: Проникновения в операционную среду компьютера. модели злоумышленного удаленного доступа. Радько Н.М., Язов Ю.К
ФГБОУ ВПО «Воронежский государственный
технический университет»
Н.М. Радько Ю.К. Язов Н.Н. Корнеева
ПРОНИКНОВЕНИЯ В ОПЕРАЦИОННУЮ СРЕДУ КОМПЬЮТЕРА: МОДЕЛИ ЗЛОУМЫШЛЕННОГО УДАЛЕННОГО ДОСТУПА
Утверждено Редакционно-издательским советом
университета в качестве учебного пособия
Воронеж 2013
УДК 681.3
Радько Н.М. Проникновения в операционную среду компьютера: модели злоумышленного удаленного доступа : учеб. пособие [Электронный ресурс]. – Электрон. текстовые, граф. данные (1,62 Мб) / Н.М. Радько, Ю.К. Язов, Н.Н. Корнеева. – Воронеж : ФГБОУ ВПО «Воронежский государственный технический университет», 2013. – 1 электрон. опт. диск (CD-ROM). – Систем. требования: ПК 500 и выше ; 256 Мб ОЗУ ; Windows XP ; MS Word 2007 или более поздняя версия ; 1024x768 ; CD-ROM ; мышь. – Загл. с экрана. – Диск и сопровод. материал помещены в контейнер 12x14 см.
В пособии определена методика анализа и регулирования рисков при реализации угроз удаленного доступа к элементам ИТКС. В методике произведен выбор параметров для осуществления количественного анализа рисков ИТКС, показан подход к определению вероятностей реализации атак, произведен расчет рисков реализации угроз удаленного доступа к элементам ИТКС.
Издание соответствует требованиям Федерального государственного образовательного стандарта высшего профессионального образования по специальности 090302 «Информационная безопасность телекоммуникационных систем», дисциплине «Проектирование защищенных ТКС».
Табл. 7. Ил. 61. Библиогр.: 50 назв.
Рецензенты: ОАО «Концерн «Созвездие»
(канд. техн. наук, ст. науч. сотрудник О.В. Поздышева);
д-р техн. наук, проф. А.Г. Остапенко
© Радько Н.М., Язов Ю.К., Корнеева Н.Н., 2013
© Оформление. ФГБОУ ВПО «Воронежский государственный технический университет», 2013
Введение
Для современного этапа развития общества характерен непрерывный процесс информатизации и совершенствования информационных технологий. Сфера внедрения телекоммуникационных и вычислительных систем постоянно расширяется, затрагивая все новые стороны жизни общества. В связи с этим важной задачей является обеспечение достаточной степени защищенности этих систем для их эффективного функционирования в условиях проявления информационных угроз, для чего в свою очередь необходимо наличие адекватной методологии анализа и управления информационными рисками.
Для упорядочения представлений об информационных угрозах предпринимались неоднократные попытки их классификации в соответствии с признаками, приведенными выше, а также по другим признакам. В результате в литературе фигурирует множество различных классификационных схем, как правило, предназначенных для различных практических целей.
При рассмотрении вопроса безопасности функционирования информационно-телекоммуникационной системы (ИТКС) определяющую роль играют угрозы, реализуемые посредством удаленного взаимодействия с объектом воздействия, или так называемые сетевые атаки [1,2].
Большинство распределенных сетей функционируют и проектируются с учетом использования в них технологии межсетевого взаимодействия, реализованной в Internet. При этом, как правило, информационно-телекоммуникационная система базируется на применении стека протоколов межсетевого взаимодействия TCP/IP. В связи с этим в распределенных сетях могут реализовываться большинство атак, характерных для Internet [3,4].
Для оценки степени защищенности информационно-телекоммуникационной системы в условиях воздействия на ее элементы некоторого набора угроз необходимо перейти к категории риска.
Существует множество определений понятия риска, но в данном случае целесообразно определить риск как сочетание величины ущерба и возможности реализации исхода, влекущего за собой данный ущерб [9,10,11].
Угрозы информационной безопасности имеют вероятностный характер и изменяются в процессе функционирования информационно-телекоммуникационной системы [10,12], поэтому риск необходимо рассматривать как некоторую вероятностную категорию, ассоциированную с понятием ущерба от успешной реализации угроз, а в качестве базовой модели взять вероятностную модель атак на информационно-телекоммуникационную систему, в которой объективные соотношения выражены в терминах теории вероятностей и математической статистики [12].
Анализ возможных угроз и анализ рисков служит основой для обоснования выбора мер по обеспечению информационной безопасности информационно-телекоммуникационных систем, которые должны быть осуществлены для снижения риска до приемлемого уровня [13].
При этом также необходимо учитывать возможное влияние на эффективность функционирования защищаемой системы факта принятия мер и применения средств ее защиты.
Для получения адекватных вероятностных характеристик реализации исследуемых угроз и возможности их дальнейшего использования при анализе рисков информационно-телекоммуникационной системы необходимо получить математические модели процессов возникновения и реализации данных угроз.
Использование аналитических методов связано с моделированием процессов в строгих математических терминах [14,15,16]. Аналитические модели носят обычно вероятностный характер и строятся на основе понятий аппарата теорий массового обслуживания, вероятностей и марковских процессов [17,18,19]. При использовании аналитических методов часто удается быстро получить аналитические модели для решения достаточно широкого круга задач исследования.
Динамика реализации угроз удаленного доступа к элементам информационно-телекоммуникационной системы в современных условиях представляет собой динамический сложный процесс [20,21], в связи с тем, что в информационно-телекоммуникационных системах присутствует множество параллельных процессов, выполнение которых влияет на реализацию данных действий [15,18,22,23].
Следовательно, для описания процесса реализации исследуемых угроз предпочтительно использовать модели, построенные на сетях Петри-Маркова, в основе которых лежат теории сетей Петри и полумарковские процессы, что позволит рассматривать реализацию параллельных процессов с определением временных и статистических характеристик [24,25].
Глава 1. Информационно-телекоммуникационная система как объект атак, связанных с удаленным и непосредственным доступом к ее элементам
Механизмы взаимодействия элементов иткс
Информационная система — это совокупность содержащейся в базах данных информации и обеспечивающих ее обработку информационных технологий и технических средств [5].
Под информационно-телекоммуникационной системой понимается информационная система, в которой информация может передаваться на расстоянии по линиям связи с применением цифровых технологий [2]. Таким образом, элементами информационно-телекоммуникационной системы можно считать информационные ресурсы, хранимые, обрабатываемые и передаваемые в ней, а так же технические средства обработки, хранения и передачи информации. Функционирование информационно-телекоммуникационной системы осуществляется в условиях воздействия некоторой совокупности информационных угроз, направленных на ее элементы и негативно влияющих тем самым на ее эффективность.
Если рассмотреть ИТКС в обобщенном виде, то можно выделить несколько элементов, присутствие которых в любой ИТКС обязательно. К таким элементам относятся: компьютеры с сетевыми адаптерами, коммуникационные элементы самого различного назначения, средства приема и передачи данных, средства отображения и хранения информации, технические системы и средства защиты информации, помещения, где располагаются большинство узлов ИТКС [28].
Независимо от того, обеспечивают ли они соединение между компьютерами или между компьютерами и терминалами, ИТКС могут быть разделены на три основных типа: с коммутацией каналов, коммутацией сообщений и коммутацией пакетов. Системы с коммутацией каналов работают, образуя выделенное соединение (канал) между двумя точками. Сеть с коммутацией сообщений является вариацией сети с выделенным каналом, но с уплотнением нескольких сообщений в одном канале [29].
Системы с коммутацией пакетов — тип, обычно используемый при соединении компьютеров. В таких системах трафик сети делится на небольшие части, называемые пакетами, которые объединяются в высокоскоростных межмашинных соединениях. Пакет, который обычно содержит только несколько сотен байтов данных, имеет идентификатор, который позволяет компьютерам в сети узнавать, предназначен ли он им, и если нет, то помогает им определить, как отправить его в указанное место назначения. Например, файл, передаваемый между двумя машинами, может быть разбит на большое число пакетов, которые посылаются по сети по отдельности. Оборудование сети доставляет пакеты к указанному месту назначения, а сетевое программное обеспечение собирает пакеты опять в один файл. Главным преимуществом коммутации пакетов является то, что большое число соединений между компьютерами может работать одновременно, так как межмашинные соединения разделяются между всеми парами взаимодействующих машин. Несмотря на потенциальный недостаток негарантируемой сетевой пропускной способности, системы с коммутацией пакетов стали очень популярными. Причинами их широкого использования являются стоимость и производительность. В связи с тем, что к сети может быть подключено большое число машин, требуется меньше соединений и стоимость остается низкой. В настоящее время подавляющее число сетей использует коммутацию пакетов, поэтому далее будут рассмотрены только сети с коммутацией пакетов [30].
Одной из важнейших характеристик любой ИТКС является, прежде всего, базовая сетевая технология, на которой она построена, совокупность (стек) протоколов межсетевого взаимодействия, структура сети, состав и размещение коммуникационных элементов [3,8].
Стек протоколов TCP/IP (Transmission Control Protocol/Internet Protocol) предназначен для объединенной сети, состоящей из соединенных друг с другом шлюзами отдельных разнородных пакетных подсетей, к которым подключаются разнородные машины. Каждая из подсетей работает в соответствии со своими специфическими требованиями и имеет свою природу средств связи [31,32]. Однако предполагается, что каждая подсеть может принять пакет информации (данные с соответствующим сетевым заголовком) и доставить его по указанному адресу в этой конкретной подсети.
Популярность стека протоколов TCP/IP обусловлена, с одной стороны, успешным развитием сети Internet, с другой, что наиболее важно, следующими свойствами этого стека протоколов [33]:
— открытые стандарты на протоколы, свободно доступные и разработанные независимо от какого бы то ни было аппаратного обеспечения и операционной системы. Благодаря широкой распространенности, TCP/IP является идеальным решением для объединения разнообразных аппаратных платформ и ПО, даже если нет необходимости в использовании Internet;
— независимость от специфического физического сетевого оборудования. Это позволяет интегрировать практически все типы сетей в одну сеть. TCP/IP можно использовать в сетях Ethernet, token ring, X.25, FrameRealy, при связи через модемы и т.д.;
— общая система адресации позволяет любому устройству иметь индивидуальный адрес в TCP/IP сети, даже если эта сеть имеет всемирный масштаб;
— наличие стандартных протоколов высокого уровня (например, таких, как HTTP) для стабильного, широкодоступного сервиса.
В настоящее время существует множество базовых технологий построения вычислительных и телекоммуникационных сетей, имеющих свою специфику [28,30]. Наиболее распространенными стали такие технологии как Ethernet, Token Ring, Frame Relay, ATM и другие. Однако подавляющее большинство вычислительных сетей и систем различного масштаба основываются на использовании технологии Ethernet.
Основная причина популярности Ethernet — это низкая цена. В самом деле, тонкий Ethernet и витая пара — это сравнительно недорогие среды передачи информации, Сетевые карты тоже весьма дешевы. Единственное, что требует каких-то существенных затрат, — это концентраторы и коммутаторы. Но к тому времени, когда эти устройства появились, сети Ethernet уже прочно вошли в жизнь многих предприятий и организаций.
Кроме того, сети Ethernet обслуживаются без существенных проблем. Не требуется установка специального программного обеспечения (кроме драйверов), и как правило не используются какие-либо конфигурационные таблиц (в которых возможно ошибиться). Новые узлы добавляются очень просто.
Еще одно достоинство Ethernet заключается в хорошем взаимодействии с TCP/IP — доминирующим протоколом сети Internet. IP — это протокол без установления соединения, поэтому он без проблем внедряется в локальных сетях Ethernet, которые также используют протоколы без соединения [3].
Поскольку системы, использующие в качестве основных технологий Ethernet и стек протоколов TCP/IP являются в настоящее время наиболее широко распространенными, обеспечение безопасности именно таких систем представляет наибольшую важность. Поэтому в данной работе рассматриваются механизмы реализации угроз, характерные в основном для подобных систем.
Связи между уровнями сетевого взаимодействия в системе, построенной на базе Ethernet и использующей стек протоколов TCP/IP приведены на рис. 1.1.
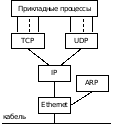
Рис. 1.1. Структура связей протокольных модулей
Широкое распространение и дешевизна TCP/IP послужили причиной для разработки многочисленных сервисов. Некоторые известные сервисы разрабатывались сразу для TCP/IP (например, telnet и FTP). Некоторые же были перенесены с других протоколов. Например, сервис электронной почты был предназначен для протокола UUCP (UNIX-UNIX Connect Protocol), а затем перенесен на TCP/IP как SMTP. Сегодня для TCP/IP разработаны практически все необходимые типы сервисов: от электронной почты до гипертекстового протокола, по которому можно передавать информацию практически в любом виде — текстовую, графическую, звуковую, видео и другие.
Однако открытость и масштабируемость протокола порождает его плохую управляемость. Основным недостатком протокола является его недостаточная защита от подделки и прослушивания пакетов, что делает возможной реализацию злоумышленниками деструктивных действий в отношении ИТКС, взаимодействие элементов которых основано на применении стека протоколов TCP/IP.