Материал: Проникновения в операционную среду компьютера. модели злоумышленного удаленного доступа. Радько Н.М., Язов Ю.К
Рис. 6.16. Зависимости эффективности комплексной защиты ИТКС от интенсивности возникновения атак
6.5. Оценка общей эффективности применения комплексов мер защиты иткс
Общая эффективность применения рассматриваемых комплексов мер защиты ИТКС подразумевает учет соответствия этих комплексов требованиям по единовременным и постоянным затратам. Поэтому итоговая функция будет иметь следующий вид:
Эобщ(k) Эu(k)Эз(k). (6.14)
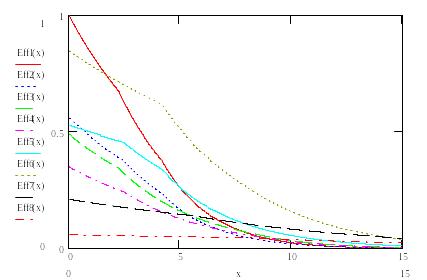
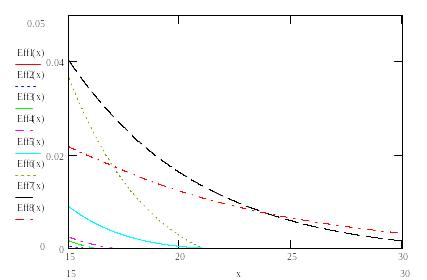
Вид зависимостей представлен на рис. 6.17 и 6.18.
Вид зависимостей показывает, что комплексы мер, обеспечивающие наибольшие показатели защищенности системы (Комплексы 7 и 8), сильно проигрывают остальным комплексам при низкой активности злоумышленника из-за своей большой стоимости, и на данном отрезке более эффективно применение шифрования трафика (Комплекс 6). Однако при большой интенсивности атак только использование этих двух комплексов обеспечивает допустимый уровень среднего ущерба.
Таким образом, для выбора эффективной защиты необходимо оценивать агрессивность среды функционирования ИТКС, поскольку от него существенным образом зависит оптимальный состав мер и средств защиты.
k
Эобщ1(k)
Эобщ2(k)
Эобщ3(k)
Эобщ4(k)
Эобщ5(k)
Эобщ6(k)
Эобщ7(k)
Эобщ8(k)
Рис. 6.17. Зависимости эффективности применения комплексной защиты ИТКС от интенсивности возникновения атак при малых значениях интенсивности
k
Эобщ1(k)
Эобщ2(k)
Эобщ3(k)
Эобщ4(k)
Эобщ5(k)
Эобщ6(k)
Эобщ7(k)
Эобщ8(k)
Рис. 6.18. Зависимости эффективности применения комплексной защиты ИТКС от интенсивности возникновения атак при больших значениях интенсивности
Заключение
В данном пособии рассмотрены модели удаленного злоумышленного доступа в операционную среду компьютера. Определена информационно-телекоммуникационная система, как объект атак, связанных с удаленным доступом к ее элементам. Выделено понятие угрозы информационной безопасности и механизмы взаимодействия элементов ТКС. Проведена классификация и описание процессов реализации угроз удалённого доступа в операционную среду компьютера.
Определены меры и средства защиты от атак, связанных с удаленным доступом к элементам ИТКС. Внимание уделено таким мерам защиты как:
применение межсетевых экранов
применение систем обнаружения вторжений
применение специфической конфигурации ИТКС
В пособии показан способ определения объектов защиты, множеств мер защиты, комплексов мер защиты от угроз удаленного доступа в операционную среду компьютера.
Аналитическое моделирование процессов реализации угроз удаленного доступа к элементам ИТКС, рассмотрено на примере атак :
отказ в обслуживании
внедрение в сеть ложного объекта
подмена доверенного объекта сети
внедрение ложного DNS сервера
В пособии определена методика анализа и регулирования рисков при реализации нескольких угроз удаленного доступа к элементам ИТКС. В методике произведен выбор параметров для осуществления количественного анализа рисков ИТКС, показан подход к определению вероятностей реализации атак, произведен расчет рисков реализации угроз удаленного доступа к элементам ИТКС.
Предложенная методика оценки эффективности применения комплексов мер противодействия угрозам удаленного доступа к элементам ИТКС, достаточно универсальна и может быть применена в различных практических работах и научных исследованиях.
Библиографический список
Радько Н.М. Риск-модели информационно-телекоммуникационных систем при реализации угроз удаленного и непосредственного доступа / Н.М. Радько, И.О. Скобелев. М: РадиоСофт, 2010.
Михайлов С.Ф. Информационная безопасность. Защита информации в автоматизированных системах. Основные концепции: учебн. пособие /С.Ф.Михайлов, В.А. Петров, Ю. А. Тимофеев. М.: МИФИ, 1995. 112 с.
Хаусманн Л. Знать, что происходит в сети / Л. Хаусманн // LAN: журнал сетевых решений, 2006. №10. С.104-106.
Язов Ю.К. Технология проектирования систем защиты информации в информационно-телекоммуникационных системах: учеб. пособие / Ю.К. Язов. Воронеж: Воронежский государственный технический университет, 2004. 111 с.
Золотов С. Протоколы Internet / С. Золотов. С.-Пб.: BHV-Санкт-Петербург, 1998. 212 с.
Федеральный закон Российской Федерации от 27 июля 2006 г. №149-ФЗ «Об информации, информационных технологиях и о защите информации».
Кулаков В.Г. Модели процессов реализации угроз и противодействий им в информационно-телекоммуникационных системах (региональный аспект) / В.Г. Кулаков, Ю.Г. Бугров, А.Г. Остапенко. Воронеж, 2003. 136 с.
Остапенко Г.А. Информационные операции и атаки в социотехнических системах: организационно-правовые аспекты противодействия / Г.А. Остапенко, Е.А. Мешкова / Под ред. Ю.Н.Лаврухина. М: Горячая линия-Телеком, 2007. 295 с.
Язов Ю.К. Основы методологии количественной оценки защищенности и эффективности защиты информации в компьютерных системах / Ю.К. Язов. Ростов-на-Дону: Изд-во СКНЦ ВШ, 2006. 274 с.
Остапенко Г.А. Оценка рисков и защищенности атакуемых кибернетических систем на основе дискретных распределений случайных величин / Г.А. Остапенко // Информация и безопасность, 2005. вып.2. С.70–75.
Хохлов Н.В. Управление риском: Учеб. пособие для вузов. / Н.В. Хохлов. М.: Юнити-Дана, 1999. 239 с.
Шоломицкий А.Г. Теория риска. Выбор при неопределенности и моделирование риска. Учеб. пособие для вузов / А.Г. Шоломицкий. М.: Изд. дом ГУ ВШЭ, 2005. 400 с.
Зражевский В.В. Основные направления совершенствования системы управления рисками / В.В. Зражевский. М.: 1999. 465 с.
Петренко С.А. Управление информационными рисками: Экономически оправданная безопасность / С.А. Петренко, С.В. Симонов. М.: АйТи-Пресс, 2004. 381 с.
Выгодский М.Я. Справочник по высшей математике / М.Я. Выгодский. М.: Наука, 1973. 872 с.
Евдокимова Л.С. Цепи Маркова / Л.С. Евдокимова, Бочаров Б.Ф. Л.: Академия им. Кузнецова Н.Г., 1990. 100 с.
Самарский А.А. Математическое моделирование. Идеи. Методы. Примеры / А.А. Самарский, А.П. Михайлов. М.: Физматлит, 2005. 320 с.
Робертс Ф.С. Дискретные математические модели с приложениями к социальным биологическим и экологическим задачам / Ф.С. Робертс. М.: Наука, 1986. 495 с.
Саати Т.Л. Элементы теории массового обслуживания и ее приложения / Т.Л. Саати. М.: Советское радио, 1971. 198 с.
Тихонов В.И. Марковские процессы / В.И. Тихонов, М.А. Миронов. М.: Сов. радио, 1977. 488 с.
Алешин И.В. Информационно-безопасные системы. Анализ проблемы. Учеб. пособие / И.В. Алешин; Под ред. В.Н.Козлова. С.-Пб.: Изд-во С.–Петербургского гос. техн. университета, 1996. 69 с.
Хубер З. Безопасность как процесс / З. Хубер // LAN: журнал сетевых решений, 2007. №2. С.78-81.
Кофман А. Массовое обслуживание. Теория и приложения / А. Кофман, Р. Крюан. М.: Мир, 1965. 132 с.
Овчаров Л.А. Прикладные задачи теории массового обслуживания / Л.А. Овчаров. М.: Машиностроение, 1969. 124 с.
Казаков В.А. Введение в теорию Марковских процессов и некоторые радиотехнические задачи / В.А. Казаков. М.: Сов. радио, 1973. 384 с.
Королюк В.С. Полумарковские процессы и их приложения / В.С. Королюк, А.Ф. Турбин. Киев.: Наукова думка, 1976. 256 с.
Девянин П.Н. Модели безопасности компьютерных систем. Учеб. пособие для студ. высш. учеб. заведений / П.Н. Девянин. М.: Издательский центр «Академия», 2005. 144 с.
Петренко С.А. Метод оценивания информационных рисков организации / С.А. Петренко // Сб.статей «Проблемы управления информационной безопасностью» под ред. д.т.н., профессора Черешкина Д.С., М.:, РАН ИСА, Едиториал УРСС, 2002. С.112-124.
Вычислительные системы, сети и телекоммуникации / Пятибратов и др. ФИС, 1998. –262 с.
Зима В.М. Безопасность глобальных сетевых технологий. 2-е изд. / В.М. Зима, А.А. Молдвян, Н.А. Молдовян. С.-Пб.: БХВ-Петербург, 2003. 368 с.
Столингс В. Современные компьютерные сети / В. Столингс. С.-Пб.: Питер, 2003. 783 с.
Дорот В.Л. Толковый словарь современной компьютерной техники / В.Л. Дорот, Ф.А. Новиков. С.-Пб.: БВХ-Петербург, 2002. 512 с.
Вопросы кибернетики / Под ред. Р.М. Юсупова и Ю.Н.Кофанова. М.: Наука, 1981. 194 с.
Крейг Хант. Персональные компьютеры в сетях TCP/IP./ Перев. с англ. BHV / Хант Крейг. Киев, 1997. 122 с.
Стенг Д.И. Секреты безопасности сетей / Д.И. Стенг, С. Мун. К.: Диалектика, 1996. 218 с.
Бартон Т. Комплексный подход к безопасности сетей / Т. Бартон, У. Шенкир, П. Уокер. М.: Издательский дом «Вильямс», 2003. 208 с.
Information security management: an introduction / DISC PD 3000, 1998. 68 р.
Кулаков В.Г. Концепция региональной информационно-аналитической системы в интересах обеспечения информационной безопасности / Кулаков В.Г. // Информация и безопасность, 2004. №1. с.14.
Парфенов В.И. Защита информации (Словарь) / В.И. Парфенов. В.: НП РЦИБ «Факел», 2003. 293 с.
Ярочкин В.И. Информационная безопасность / В.И. Ярочкин. М.: Летописец, 2000. 399 с.
Медведовский И.Д. Атака через Internet/ И.Д. Медведовский, П.В. Семьянов, В.В. Платонов; Под. ред. П.Д. Зегжды. С.-Пб.: Мир и семья, 1997. 296 с.
Грушо А.А. Теоретические основы защиты информации / А.А. Грушо, Е.Е. Тимонина М.: Изд-во Агентства «Яхтсмен», 1996. 192 с.
Молчанов А.А. Моделирование и проектирование сложных систем / А.А. Молчанов. К.: Высшая школа, 1988. 359 с.
Романовский И.В. Дискретный анализ. Учеб. пособие / И.В. Романовский. 2-е изд., испр. С.-Пб.: Физматлит, 2001. 240 с.
Федорков Е.Д. Моделирование систем / Е.Д. Федорков, А.И. Бобров. Воронеж: Воронежский государственный технический университет, 2005. 226 с.
Приходько А.Я. Словарь-справочник по информационной безопасности / А.Я. Приходько. М.: Синтег, 2001. 124 с.
Статьев В.Ю. Оценка информационных рисков в системах обработки служебной информации / В.Ю. Статьев. М.: Конфидент, 2004. 289 с.
Лукацкий А.В. Обнаружение атак / А.В. Лукацкий. С.-Пб.: БХВ–Петербург, 2001. 624 с.
Мак-Клар С. Секреты хакеров. Безопасность сетей — готовые решения / С. Мак-Клар, Д. Скембрей, Д. Курц. 2-е изд. М.: Издательский дом «Вильямс», 2005. 656 с.
Нупур Д. Процессы разработки безопасного программного обеспечения / Д. Нупур, У. Хамфри, С. Редвайн, Г. Цибульски, Г. Макгро. Открытые системы, 2004. №08. с.44.
ОГЛАВЛЕНИЕ
ВВЕДЕНИЕ 3