Курсовая работа: Система защиты коммерческой тайны малого коммерческого предприятия(ТЕОРЕТИЧЕСКИЕ АСПЕКТЫ ЗАЩИТЫ КОММЕРЧЕСКОЙ ТАЙНЫ)
СОДЕРЖАНИЕ
ГЛАВА 1 ТЕОРЕТИЧЕСКИЕ АСПЕКТЫ ЗАЩИТЫ КОММЕРЧЕСКОЙ ТАЙНЫ
1.1 Понятие системы защиты коммерческой тайны.
1.2 Стратегия защиты информации
ГЛАВА 2 Организация защита коммерческой тайны
2.1 Политика предприятия в области информационной безопасности
2.2 Программные и технические средства защиты автоматизированной системы управления
2.3 Нормативные требования к автоматизированной системе управления в области защиты информации
Сохранение данных при форс-мажорных обстоятельствах обеспечивается с помощью стандартных мер. Для устранения последствий потери данных при таких происшествиях применяются средства резервного копирования.
Наиболее сложной задачей является обеспечение мер по предотвращению несанкционированного доступа к информации в системе управления предприятием. Ее решение разбивается на несколько подзадач:
- обеспечение защиты персональных компьютеров;
- обеспечение защиты и бесперебойной работы серверов;
- обеспечение защиты и бесперебойной работы сетевых соединений.
Защита персональных компьютеров подразумевает предотвращение случаев запуска системы пользователями, у которых нет соответствующих прав. Доступ к системе выполняется в строгой привязке к конкретным рабочим местам сотрудников и их должностным обязанностям. Для этого применяются различные средства, которые входят в состав использующегося программного обеспечения или являются дополнительными компонентами. Один из способов подобной защиты — это идентификация пользователей, которая проводится несколькими способами. К числу наиболее распространенных относится метод парольной идентификации. Она выполняется как с помощью стандартных средств, так и с помощью внешнего оборудования. Это могут быть, например, аппаратные модули доверенной загрузки — «электронные замки». Назначение подобных устройств – это идентификации сотрудника и проверка целостности программного обеспечения. Если на компьютере работает только один сотрудник, то данных средств достаточно для обеспечения надежной защиты конфиденциальных данных. Однако, при работе на одном персональном компьютере нескольких пользователей, кроме задачи идентификации, необходимо решить вопрос разделения их полномочий и прав доступа к тем или иным данных, размещенных на данной вычислительной машине. Для этих целей используются специальные программы защиты, которые запускается при старте операционной системы. Она полностью контролирует действия сотрудников по запуску приложений и обращения к данным. Все производимые операции фиксируются в журнале, доступ к которому имеет только сотрудник, ответственный за обеспечение режима информационной безопасности. Идентификация сотрудников может вестись не только с помощью паролей, но и на основе биометрических средств. В этом случае в качестве идентификаторов применяются отпечатки ладони или пальцев сотрудника, а также рисунок радужной оболочки глаза. В качестве идентификации часто применяются смарт-карты, выдаваемые индивидуально каждому сотруднику предприятия.
Защита серверов также реализуется на базе средств идентификации сотрудников и разграничении прав доступа. Использование системы протоколирования позволяет фиксировать все действия сотрудников, связанные с обращением к серверу, которые затем анализируются для выявления ситуаций, представляющих угрозу информационной безопасности.
Защита сетевых соединений реализуется с помощью аутентификации персональных компьютеров и серверов, основанной на применении цифровой подписи, шифрования и использования виртуальных частных сетей для обмена данными. Для обеспечения контроля над потоками данных между сегментами корпоративной сети предприятия и внешней средой используется технология межсетевого экранирования. Межсетевые экраны — это программно-аппаратные средства, которые производят мониторинг информации, поступающей из внешней среды, и анализируют их на предмет возможной угрозы для внутренней сети предприятия.
Компромиссы выбора технологий защиты и конкретных программно-аппаратных средств решаются на основе анализа свойств автоматизированной системы управления предприятием и ее структуры. Минимальные необходимые требования к составу и функциям средств защиты сформулированы в нормативных документах Федеральной службы по техническому и экспортному контролю России.
2.3 Нормативные требования к автоматизированной системе управления в области защиты информации
В рамках защиты коммерческой тайны используется пять классов автоматизированных систем обработки данных, с помощью которых может одновременно обрабатываться или храниться информация различных уровней конфиденциальности. При этом доступ к информации должен различаться в зависимости от категории сотрудников и их прав доступа. По отношению к каждому классу таких систем должны соблюдаться назначенные стандарты и правила обеспечения безопасности.
Системы классов 1А, 1Б и 1В применяют в органах власти, ведомственных структурах, на предприятиях оборонно-промышленного комплекса. Применимо к ним состав средств защиты и их реализация контролируется специальными организациями (ФСТЭК, ФСБ).
Системы, которые используются в крупных коммерческих компаниях, имеющих государственное значение (например, ОАО «Газпром», НК «Роснефть»), относятся к классу 1Г. Контроль защиты информации должен осуществляться собственной службой безопасности предприятия, но в соответствии с рекомендациями ФСТЭК, ФСБ.
В остальных компаниях применяются системы класса 1Д. К ним предъявляются значительно более низкие требования к обеспечению защиты данных и как правило полностью отсутствует контроль со стороны государственных ведомств.
2.4 Организационные мероприятия по защите информации
Использование новейших программных и аппаратных средств является существенным элементом в обеспечении безопасности. Однако для обеспечения надежности функционирования система защиты конфиденциальных данных необходимо выполнять ряд организационных мероприятий.
Организационные мероприятия, связанные с защитой информации включают в себя:
- разработку инструкций по соблюдению мер обеспечения безопасности для сотрудников;
- организацию охраны помещений и обеспечение пропускного режима;
- ограничение доступа в помещения, где располагаются серверы автоматизированной системы управления предприятием;
- хранение носителей информации и документации в опечатанных сейфах;
- установку мониторов компьютеров, клавиатуры, принтеров таким образом, чтобы исключить возможность просмотра или копирования информации посторонними лицами;
- ликвидацию ненужных использованных носителей информации и документов;
- уничтожение всей информации на жестких дисках компьютеров, где были установлены компоненты системы, перед их отправкой в ремонт;
- проведение регулярных проверок по соблюдению всех правил, положений и инструкций, связанных с обеспечением информационной безопасности.
Для минимизации рисков, связанных с несанкционированным доступом на предприятие или в его отдельные подразделения, может использоваться метод создания рубежей защиты. Это подразумевает, что территория предприятия разбивается на несколько зон, ранжированных по степени закрытости для сотрудников или посетителей. В результате возникает возможность для разграничения доступа к наиболее важным информационным ресурсам предприятия. Тем самым обеспечивается их максимальная защита.
2.5 Эффективность защиты
Один из важных вопросов создания системы защиты информации — это стоимость всего проекта. Необходимые затраты можно разделить на прямые и косвенные.
Прямые затраты — это:
- стоимость программного и аппаратного обеспечения, необходимого для защиты данных в автоматизированной системе управления;
- стоимость внедрения средств защиты (для этого может потребоваться перенастройка использующегося программного обеспечения и оборудования, прокладка дополнительной кабельной сети и т.д.);
- стоимость поддержки внедренных средств, обучения специалистов;
- стоимость дополнительных технических средств (например, систем бесперебойного питания, систем для организации пропускного режима);
- стоимость управления системой защиты информации (например, заработная плата сотрудникам подразделения, занимающегося вопросами информационной безопасности, оборудование рабочих мест и т.д.);
- стоимость последующей модернизации программно-аппаратного обеспечения и других технических средств.
К косвенным затратам относятся потери предприятия, возникающие в результате сбоя или простоев в работе автоматизированной системы управления. Это может являться, например, следствием неправильного выбора, установки или настройки средств защиты информации.
Главный результат создания надежной системы защиты информации заключается в отсутствии потерь. Без использования системы значительно возрастает риск утечки или утраты информации. К числу наиболее неприятных последствий подобных инцидентов компании относятся прямые финансовые убытки, удар по репутации, потерю клиентов, снижение конкурентоспособности (рис. 2). Тем самым обеспечение информационной безопасности компании имеет вполне конкретный экономический смысл.
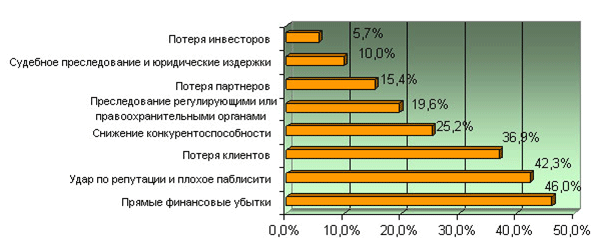
Рис. 2 Потери предприятия в результате отсутствия средств защиты информации
Разработка системы защиты позволяет комплексно подойти к решению вопросов информационной безопасности предприятия. За счет применения программных и аппаратных средств, выполнения организационных мероприятий обеспечивается сохранность данных, которые обрабатываются в автоматизированной системе управления, и минимизируются риски потери информации.
Выводы:
В главе рассмотрены организационные моменты обеспечения системы защиты конфиденциальных данных. Проведен анализ нормативных документов, технических и экономических составляющих процесса организации защиты коммерческой тайны.
ЗАКЛЮЧЕНИЕ
Деятельность государственных предприятий напрямую связана с получением и использованием различного рода данных. Причем в современных условиях эти данные часто составляют коммерческую тайну. Разглашение таких данных создает угрозы безопасности деятельности предприятия, что ставит вопрос о необходимости разработки и организации системы безопасности на предприятии.
В курсовой работе был проведен анализ подходов к организации защиты коммерческой тайны на государственных предприятиях. Рассматривается комплексный подход к решению проблемы обеспечения мер по защите информации. Показаны концептуальные основы защиты информации, раскрывающие сущность, цели, структуру и стратегию защиты конфиденциальных данных на государственном предприятии.
Начинать работу по организации системы защиты информации необходимо с выявления информационных ресурсов предприятия, подлежащих защите. Затем провести оценку возможного ущерба от утечки данных, подлежащих защите, и классифицировать информацию по степеням важности. Затем определить все виды носителей информации, требующих защиты и возможные угрозы. Учитывая именно эти (и еще ряд других) факторы, необходимо определить состав разрабатываемой системы.
Система защиты информации представляет собой действующие в единой совокупности законодательные, организационные, технические и другие меры, обеспечивающие защиту информации. Связующим звеном в этой системе является организационный орган, который может быть представлен как подразделением, осуществляющим руководство, так и одним сотрудником, отвечающим за эту деятельность.
И наконец, никакую систему защиты нельзя считать абсолютно надежной, поэтому необходимо осуществлять постоянный мониторинг и развитие функционирующей на предприятии системы защиты информации.
СПИСОК ЛИТЕРАТУРЫ
- Раевский Г.В. «Угрозы экономической безопасности предприятия и задачи службы безопасности по их нейтрализации», журнал «Частный сыск» №4, М.: Ось, 2016. 115c.
- Лапуста М.Г. «Справочник директора предприятия», М.: «ИНФРА-М», 2015. 185с.
- Северин В.А. Правовая защита информации в коммерческих организациях. Учебное пособие для студентов высших учебных заведений.- 2015.224c. ISBN: 978-5-7695-5563-3.
- Ищейнов В. Я., Мецатунян М. В. Защита конфиденциальной информации: Учебное пособие. М.: ФОРУМ, 2015. С. 32.
- Попов С. А. Актуальный стратегический менеджмент: Учебно-практич. пособие. М.: Юрайт, 2016. 448 с.
- Закон РФ «О коммерческой тайне» № 98-ФЗ от 29 июля 2004 г.
- Закон РФ «Об информации, информационных технологиях и о защите информации» № 149-ФЗ от 27 июля 2006 г.