Материал: 1. Основные нормативноправовые документы, регламентирующие вопросы безопасности на территории рф. Право
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
СОДЕРЖАНИЕ
11) Особо опасные болезни растений и их значение для человека
12) Радиационное воздействие на организм человека и способы защиты от него.
13) Химическая авария: понятие, действия при химической аварии
14) Распространение ядовитых промышленных веществ и признаки отравления ими.
16) Взрыв и поражающие факторы взрыва.
17) Внезапное обрушение здания, действия при обрушении.
18) Гидродинамическая авария: понятие, последствия, правила поведения.
19) Аварии на коммунальных системах жизнеобеспечения
Информационная сфера регулируется Федеральным законом от 27 июля 2006 г. N 149-ФЗ Об информации, информационных технологиях и о защите информации.
Информация-сведения (сообщения, данные) о предметах, лицах, фактах, явлениях, независимо от формы их представления.
Информационная система - совокупность содержащейся в базах данных информации и обеспечивающих ее обработку информационных технологий и технических средств
Информационные технологии - процессы, методы поиска, сбора, хранения, обработки, предоставления, распространения информации и способы осуществления таких процессов и методов
Обладатель информации - лицо, самостоятельно создавшее информацию либо получившее на основании закона или договора право разрешать или ограничивать доступ к информации, определяемой по каким-либо признакам;
-
Информационная безопасность — практика предотвращения несанкционированного доступа, использования, раскрытия, искажения, изменения, исследования, записи или уничтожения информации. -
Информационная безопасность – защищённость информации и поддерживающей инфраструктуры от случайных или преднамеренных воздействий естественного или искусственного характера, способных нанести ущерб владельцам или пользователям информации и поддерживающей инфраструктуры.
Для защиты интересов субъектов информационных отношений необходимо сочетать меры следующих уровней:
1) законодательный уровень (законы, нормативные акты, стандарты и т.п.). Законодательный уровень является важнейшим для обеспечения информационной безопасности. К мерам этого уровня относится регламентация законом и нормативными актами действий с информацией и оборудованием, и наступление ответственности нарушение правильности таких действий. Подробнее этот вопрос рассматривается в других главах.
2) административный уровень (действия общего характера, предпринимаемые руководством организации). Главная цель мер административного уровня– сформировать программу работ в области информационной безопасности и обеспечить ее выполнение, выделяя необходимые ресурсы и контролируя состояние дел. Основой программы является политика безопасности, отражающая подход организации к защите своих информационных активов. Руководство каждой организации должно осознать необходимость поддержания режима безопасности и выделения на эти цели значительных ресурсов.
3) процедурный уровень (конкретные меры безопасности, ориентированные на людей)
-
- мероприятия, осуществляемые при проектировании, строительстве и оборудовании вычислительных центров и других объектов систем обработки данных; -
- мероприятия по разработке правил доступа пользователей к ресурсам системы (разработка политики безопасности); -
- мероприятия, осуществляемые при подборе и подготовке персонала, обслуживающего систему; -
- организацию охраны и режима допуска к системе; -
- организацию учета, хранения, использования и уничтожения документов и носителей информации; -
- распределение реквизитов разграничения доступа; -
- организацию явного и скрытого контроля за работой пользователей; -
- мероприятия, осуществляемые при проектировании, разработке, ремонте и модификациях оборудования и программного обеспечения.
4) программно-технический уровень -технические меры основаны на использовании специальных программ и аппаратуры и выполняющих (самостоятельно или в комплексе с другими средствами) функции защиты:
- идентификацию и аутентификацию пользователей;
- разграничение доступа к ресурсам;
- регистрацию событий;
- криптографические преобразования;
- проверку целостности системы;
- проверку отсутствия вредоносных программ;
- программную защиту передаваемой информации и каналов связи;
- защиту системы от наличия и появления нежелательной информации;
- создание физических препятствий на путях проникновения нарушителей;
- мониторинг и сигнализацию соблюдения правильности работы системы;
- создание резервных копий ценной информации.
Объектом ИБ будет считаться информация, затрагивающая государственные, служебные, коммерческие, интеллектуальные и личностные интересы, а также средства и инфраструктура её обработки и передачи.
Субъектами ИБ являются органы и структуры, которые в той или иной мере занимаются ее обеспечением. Кроме этого, субъектами ИБ могут быть:
- граждане и общественные объединения;
- средства массовой информации;
- предприятия и организации независимо от формы собственности.
Задачи ИБ:
1. Обеспечение права личности и общества на получение информации.
2. Обеспечение объективной информацией.
3. Борьба с криминальными угрозами в сфере информационных и телекоммуникационных систем, с телефонным терроризмом, отмыванием денег и т.д.
4. Защита личности, организации, общества и государства от информационно-психологических угроз.
5. Формирование имиджа, борьба с клеветой, слухами, дезинформацией.
Роль информационной безопасности возрастает при возникновении экстремальной ситуации, когда любое недостоверное сообщение может привести к усугублению обстановки.
Критерий ИБ – гарантированная защищённость информации от утечки, искажения, утраты или иных форм обесценивания. Безопасные информационные технологии должны обладать способностью к недопущению или нейтрализации воздействия как внешних, так и внутренних угроз информации, содержать в себе адекватные методы и способы её защиты.
Принципы информационной безопасности:
-
Целостность -
Конфиденциальность -
Доступность -
Достоверность
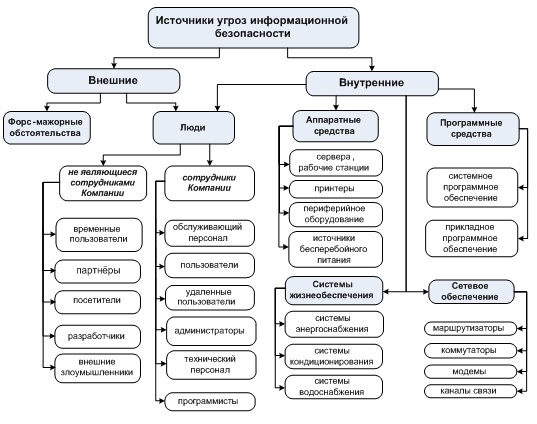
Создание системы ИБ предполагает выявление источников информационных опасностей и угроз.
Информационные угрозы-это различные действия, которые могут привести к нарушениям состояния защиты информации, т.е. потенциально возможные события, процессы или действия, которые могут нанести ущерб информационным и компьютерным системам. Для РФ- совокупность действий и факторов, создающих опасность нанесения ущерба национальным интересам в информационной сфере.
Существуют четыре действия, производимые с информацией, которые могут содержать в себе угрозу: сбор, модификация (искажение), утечка и уничтожение информации. Эти действия являются базовыми для рассмотрения классификации источников информационных опасностей и угроз.
Источниками внутренних угроз являются:
1. Сотрудники организации.
2. Программное обеспечение.
3. Аппаратные средства.
Внутренние угрозы могут проявляться в следующих формах:
- ошибки пользователей и системных администраторов;
- нарушения сотрудниками фирмы установленных регламентов сбора, обработки, передачи и уничтожения информации;
- ошибки в работе программного обеспечения;
- отказы и сбои в работе компьютерного оборудования.
К внешним источникам угроз относятся:
1. Компьютерные вирусы и вредоносные программы.
2. Организации и отдельные лица.
3. Стихийные бедствия.
Формами проявления внешних угроз являются:
- заражение компьютеров вирусами или вредоносными программами;
- несанкционированный доступ (НСД) к корпоративной информации;
- информационный мониторинг со стороны конкурирующих структур, разведывательных и специальных служб;
- действия государственных структур и служб, сопровождающиеся сбором, модификацией, изъятием и уничтожением информации;
- аварии, пожары, техногенные катастрофы, стихийные бедствия.
Все перечисленные выше виды угроз (формы проявления) можно разделить на умышленные и неумышленные.
По способам воздействия на объекты информационной безопасности угрозы подлежат следующей классификации: информационные, программные, физические, радиоэлектронные и организационно-правовые.
К информационным угрозам относятся:
- несанкционированный доступ к информационным ресурсам;
- незаконное копирование данных в информационных системах;
- хищение информации из библиотек, архивов, банков и баз данных;
- нарушение технологии обработки информации;
- противозаконный сбор и использование информации;
-использование информационного оружия.
К программным угрозам относятся:
- использование ошибок и «дыр» в программном обеспечении;
- компьютерные вирусы и вредоносные программы;
- установка «закладных» устройств.
К физическим угрозам относятся:
- уничтожение или разрушение средств обработки информации и связи;
- хищение носителей информации;
- хищение программных или аппаратных ключей и средств криптографической защиты данных;
- воздействие на персонал.
К радиоэлектронным угрозам относятся:
- внедрение электронных устройств перехвата информации в технические средства и помещения;
- перехват, расшифровка, подмена и уничтожение информации в каналах связи.
К организационно-правовым угрозам относятся:
- нарушение требований законодательства и задержка в принятии необходимых нормативно-правовых решений в информационной сфере;
- закупки несовершенных или устаревших информационных технологий и средств информатизации.
Информатизация – организационный социально-экономический и научно-технический процесс создания оптимальных условий для удовлетворения информационных потребностей и реализации прав граждан, органов государственной власти, органов местного самоуправления, организаций, общественных объединений на основе формирования и использования информационных ресурсов.
С учетом общей направленности в Доктрине информационной безопасности угрозы информационной безопасности подразделяются на следующие виды:
-
угрозы конституционным правам и свободам человека и гражданина в области духовной жизни и информационной деятельности, индивидуальному, групповому и общественному сознанию, духовному возрождению России; -
угрозы информационному обеспечению государственной политики РФ; -
угрозы развитию отечественной индустрии информации, включая индустрию средств информатизации, телекоммуникации и связи, обеспечению потребностей внутреннего рынка в ее продукции и выходу этой продукции на мировой рынок, а также обеспечению накопления, сохранности и эффективного использования отечественных информационных ресурсов; -
угрозы безопасности информационных и телекоммуникационных средств и систем, как уже развернутых, гак и создаваемых на территории России
ИБ не сводится исключительно к защите информации и компьютерной безопасности. Следует различать информационную безопасность от защиты информации.
Защита информации – деятельность по предотвращению утечки защищаемой информации, несанкционированных и непреднамеренных воздействий на защищаемую информацию, то есть процесс, направленный на достижение этого.
52. Безопасность медицинского труда
Труд – это эффективная форма человеческой деятельности, оказывающая положительное влияние на его здоровье и обеспечивающая социальное благосостояние.
Однако некоторые виды труда в сочетании с определенными условиями могут вызывать так называемые профессиональные заболевания. Чаще всего, развитию профессиональных заболеваний способствуют неудовлетворительная техническая оснащенность производства и недостаточное соблюдение санитарно-гигиенических норм.
Труд медицинских работников относится к числу социально важных, ответственных и сложных видов деятельности, которая связана с высоким уровнем нервно-эмоциональных и умственных нагрузок. В течение последних лет наиболее высокий уровень профессиональных болезней наблюдается не среди медсестер, а среди врачей – у инфекционистов (фтизиаторов), патологоанатомов и стоматологов.
Медицинский труд, как илюбая профессиональная деятельность человека, представляет собой совокупность факторов
Источник: https://files.student-it.ru/previewfile/257195