Материал: 6282
информационных бит каждый) требует, чтобы количество кодированных бит m, соответствующих n - некодированным битам в общей схеме кодирования и перемежения, равнялась бы целому числу, кратному 19. Затем эти биты зашифровываются и объединяются в I групп. Количество бит в этих группах также должно равняться 19, I групп переходят в I временных интервалов. Номер I называется степенью перемежения.
В различных логических каналах используются различные сверточные коды, поскольку скорости передачи и требования по защите от ошибок также различны. Для упрощения механизмов кодирования и декодирования для формирования кодов используются только несколько полиномов. Это позволяет использовать сверточный код с одной скоростью г=1/2. Однако, чтобы выполнить требования формирования полноскоростного канала связи, а также привести в соответствие структуру размещения бит со структурой кадров необходима скорость г=244/456=0,535. Для выравнивания скорости в речевом канале до г=1/2 применяют прореживание, то есть периодический пропуск некоторых кодированных символов. Такая операция называется перфорированием, а формируемые таким образом коды называются перфорированными. При приеме декодер, зная алгоритм прореживания, интерполирует принимаемые данные.
При передаче логического быстрого совмещенного канала управления FACCH перфорирование не используется.
Кодирование и перемежение в полноскоростном канале передачи данных Для повышения эффективности применения сверточного кодирования в
полноскоростных каналах передачи данных необходим длительный период перемежения. В этих каналах внутрикадровое перемежение (IВI/В) реализуется для степени перемежения I=19, что приводит к задержке передачи данных на 19х116=2204 бит. Если биты I-го пакета (временного интервала) до перемежения обозначить как С (Km), m=1...116, то схема перемежения, то есть позиции бит после перемежения, определяются следующей формулой:
I (К + j,j + 19t) = С (К, т) для всех К j = m mod 19, t = m mod 6.
АСПЕКТЫ БЕЗОПАСНОСТИ В СТАНДАРТЕ GSM
Сотовые системы подвижной связи нового поколения в состоянии принять всех потенциальных пользователей, если будут гарантированы безопасность связи: секретность и аутентификация, Секретность должна исключить возможность извлечения информации из каналов связи кому-либо, кроме санкционированного получателя. Проблема аутентификации заключается в том, чтобы помешать кому-либо, кроме санкционированного пользователя (отправителя), изменить канал, то есть получатель должен быть уверен, что в настоящий момент он принимает сообщение от санкционированного пользователя. Основным способом обеспечения секретности является шифрование. Относительно новая концепция - использование шифрования как способа аутентификации сообщений.
Аутентификация сообщений через шифрование осуществляется за счет включения в текст так называемого кода идентификации (то есть фиксированного или зависящего от передаваемых данных слова, которое знают отправитель и получатель или которое они могут выделить в процессе передачи). Получатель расшифровывает сообщение, путем сравнения получает удостоверение, что принимаемые данные являются именно данными санкционированного отправителя.
Ксистеме шифрования предъявляются следующие основные требования:
нелинейные связи между исходным текстом и зашифрованным текстом;
изменение параметров шифрования во времени.
Если алгоритмы шифрования отвечают первому требованию, то, не зная ключа, исключается возможность изменить код идентификации, чтобы избежать обнаружения
факта несанкционированного доступа. Второе требование исключает возможность нарушения работы системы за счет воспроизведения "обнаружителем" принятого ранее и записанного в память сообщения.
Один путь обеспечения этих требований - применение синхронных систем передачи, но при этом необходимы системы цикловой и тактовой синхронизации, что во многих случаях неприемлемо.
Второй путь - включение в информационную последовательность (каждое сообщение) временных меток так, чтобы зашифрованные данные были бы однозначно с ними связаны.
Алгоритмы шифрования делятся на два класса
классические алгоритмы;
алгоритмы с открытым ключом.
Классические алгоритмы используют один ключ для шифрования-дешифрования. Алгоритмы с открытым ключом используют два ключа:
первый - для перехода от нешифрованного текста к шифрованному; второй - для обратного перехода от шифрованного к нешифрованному.
Причем знание одного ключа не должно обеспечить обнаружение второго ключа. В этих алгоритмах один из ключей, обычно используемый для шифрования, можно сделать общим, и только ключ, используемый для расшифровки, должен быть засекречен. Эта особенность очень полезна для снижения сложности протокола и интеграции структур шифрования в сетях связи.
Алгоритмы шифрования с открытым ключом построены на определении односторонней функции, то есть некоторой функции f, такой, что для любого х из ее области определения f (x) легко вычислима, однако практически для всех у из ее области значений нахождение х, для которого y=f(x) вычислительно, не осуществимо . То есть, односторонняя функция является отдельной функцией, которая легко рассчитывается ЭВМ в приемлемом объеме времени, но время расчета обратной функции в существующих условиях недопустимо большое.
Первый алгоритм шифрования с открытым ключом был назван RSA (первые буквы фамилий авторов Rivest, Shamir, Adleman). Алгоритм базируется на двух функциях Е и D, связанных. соотношением: D(E(*)=E(D(*)).
Одна из этих функций используется для шифрования сообщений, другая - для дешифрования. Секретность алгоритма основана на том, что знание функции Е (или D) не открывает легкого способа вычисления D (или Е). Каждый пользователь делает общей функцию Е и хранит в секрете функцию D, то есть для пользователя Х есть открытый ключ Ех и секретный Dx.
Два пользователя А и В могут использовать алгоритм RSA, чтобы передать любое зашифрованное сообщение. Если абонент А хочет отправить сообщение М абоненту В, то он может сделать это следующим образом:
зашифровать сообщение М;
подписать сообщение М;
зашифровать и подписать М.
Впервом случае: А обеспечивает преобразование М, используя открытый ключ
С = ЕB |
(М) и |
посылает его |
абоненту В. |
В |
принимает |
С |
и |
вычисляет |
|
DB (С) = DB (ЕB (М)) = М. |
|
|
|
|
|
|
|
||
Во втором случае: А подписывает |
М посредством вычисления |
F = DA (М) |
|||||||
и посылает F абоненту В (эти операции может осуществлять только пользователь А, |
|||||||||
которому |
известен |
секретный |
ключ |
DA). |
В |
получает |
F |
и |
вычисляет |
ЕA (F) = EA (DA (М)) = М.
В теперь известно, что сообщение М действительно послано пользователем А. В этом случае cекретность сообщения М не гарантируется, так как все могут осуществить такую же операцию с пользованием общего ключа ЕA.
В третьем случае: А вычисляет
F = DA (М) и С = ЕB (F) = ЕB (DA (М));
А посылает С к В. В получает С и вычисляет DB (С) = DB (ЕB (F)) = DA (М); В может теперь легко получить М, вычислив ЕA (DA (М)) = М.
До операции шифрования и подписи каждое сообщение М должно разделяться на блоки иксированной длины, затем каждый блок кодируется как совокупность фиксированного числа цифр. RSA кодер оперирует такими отдельными блоками в каждом цикле кодирования.
Алгоритм шифрования с открытым ключом RSA обеспечивает высокую степень безопасности передачи речевых сообщений и рекомендован к использованию в цифровых системах подвижной радиосвязи нового поколения.
В стандарте GSM термин "безопасность" понимается как исключение несанкционированного использования системы и обеспечение секретности переговоров подвижных абонентов. Определены следующие механизмы безопасности в стандарте
GSM :
аутентификация;
секретность передачи данных;
секретность абонента;
секретность направлений соединения абонентов.
Защита сигналов управления и данных пользователя осуществляется только по радиоканалу.
Режимы секретности в стандарте GSM определяются Рекомендациями, приведенными ниже.
Таблица 3.4
|
|
|
|
|
|
|
|
|
Определяет характеристики безопасности, |
GSM 02.09 |
|
Аспекты секретности |
|
применяемые в сетях GSM. |
|
|
Регламентируется их применение в |
||
|
|
|
|
|
|
|
|
|
подвижных станциях и сетях |
|
|
|
|
|
|
|
|
|
Определяет функции сети, необходимые |
GSM 03.20 |
|
Секретность, связанная с |
|
для обеспечения характеристик |
|
функциями сети |
|
безопасности, рассматриваемых в |
|
|
|
|
||
|
|
|
|
рекомендациях GSM 02.09 |
|
|
|
|
|
GSM 03.21 |
|
Алгоритмы секретности |
|
Определяет криптографические алгоритмы |
|
|
в системе связи |
||
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
GSM 02.17 |
|
Модули подлинности |
|
Определяет основные характеристики |
|
абонентов (SIM) |
|
модуля SIM |
|
|
|
|
||
|
|
|
|
|
Механизмы аутентификации
Для исключения несанкционированного использования ресурсов системы связи вводятся и определяются механизмы аутентификации - удостоверения подлинности абонента.
Каждый подвижный абонент на время пользования системой связи получает стандартный модуль подлинности абонента (SIM-карту), который содержит:
международный идентификационный номер подвижного абонента (IMSI);
свой индивидуальный ключ аутентификации (Ki);
алгоритм аутентификации (A3).
С помощью заложенной в SIM информации в результате взаимного обмена данными между подвижной станцией и сетью осуществляется полный цикл аутентификации и разрешается доступ абонента к сети.
Процедура проверки сетью подлинности абонента реализуется следующим образом. Сеть передает случайный номер (RAND) на подвижную станцию. Подвижная
станция определяет значение отклика (SRES), используя RAND, Ki и алгоритм A3:
SRES = Ki [RAND].
Подвижная станция посылает вычисленное значение SRES в сеть, которая сверяет значение принятого SRES со значением SRES, вычисленным сетью. Если оба значения совпадают, подвижная станция может осуществлять передачу сообщений. В противном случае связь прерывается, и индикатор подвижной станции должен показать, что опознавание не состоялось.
По причине секретности вычисление SRES происходит в рамках SIM. Несекретная информация (такая как Ki) не подвергается обработке в модуле SIM.
Секретность передачи данных Ключ шифрования
Для обеспечения секретности передаваемой по радиоканалу информации вводится следующий механизм защиты. Все конфиденциальные сообщения должны передаваться в режиме защиты информации. Алгоритм формирования ключей шифрования (А8) хранится в модуле SIM. После приема случайного номера RAND подвижная станция вычисляет, кроме отклика SRES, также и ключ шифрования (Кс), используя RAND, Ki и
алгоритм А8 : Кс = Ki [RAND].
Ключ шифрования Кс не передается по радиоканалу. Как подвижная станция, так и сеть вычисляют ключ шифрования, который используется другими подвижными абонентами. По причине секретности вычисление Кс происходит в SIM.
Числовая последовательность ключа шифрования
Кроме случайного числа RAND сеть посылает подвижной станции числовую последовательность ключа шифрования. Это число связано с действительным значением Кс и позволяет избежать формирование неправильного ключа. Число хранится подвижной станцией и содержится в каждом первом сообщении, передаваемом в сеть. Некоторые сети принимают решение о наличии числовой последовательности действующего ключа шифрования в случае, если необходимо приступить к опознаванию или, если выполняется предварительное опознавание, используя правильный ключ шифрования. В некоторых случаях это допущение реально не обеспечивается.
Установка режима шифрования
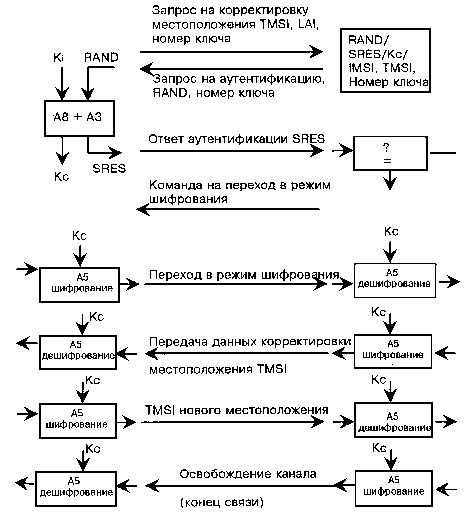
Для установки режима шифрования сеть передает подвижной станции команду CMC (Ciphering Mode Command) на переход в режим шифрования. После получения команды CMC подвижная станция, используя имеющийся у нее ключ, приступает к шифрованию и дешифрованию сообщений. Поток передаваемых данных шифруется бит за битом или поточным шифром, используя алгоритм шифрования А5 и ключ шифрования Кс.
Обеспечение секретности абонента Для исключения определения (идентификации) абонента путем перехвата
сообщений, передаваемых по радиоканалу, каждому абоненту системы связи присваивается "временное удостоверение личности" - временный международный идентификационный номер пользователя (TMSI), который действителен только в пределах зоны расположения (LA). В другой зоне расположения ему присваивается новый TMSI. Если абоненту еще не присвоен временный номер (например, при первом включении подвижной станции), идентификация проводится через международный идентификационный номер (IMSI). После окончания процедуры аутентификации и начала режима шифрования временный идентификационный номер TMSI передается на подвижную станцию только в зашифрованном виде. Этот TMSI будет использоваться при всех последующих доступах к системе. Если подвижная станция переходит в новую
область расположения, то ее TMSI должен передаваться вместе с идентификационным номером зоны (LAI), в которой TMSI был присвоен абоненту.
Обеспечение секретности в процедуре корректировки местоположения При выполнении процедуры корректировки местоположения по каналам управления
осуществляется двухсторонний обмен между MS и BTS служебными сообщениями, содержащими временные номера абонентов TMSI. В этом случае в радиоканале необходимо обеспечить секретность переименования TMSI и их принадлежность конкретному абоненту.
Рассмотрим, как обеспечивается секретность в процедуре корректировки местоположения в случае, когда абонент проводит сеанс связи и при этом осуществляет перемещение из одной зоны расположения в другую.
В этом случае подвижная станция уже зарегистрирована в регистре перемещения VLR с временным номером TMSI, соответствующим прежней зоне расположения. При входе в новую зону расположения осуществляется процедура опознавания, которая проводится по старому, зашифрованному в радиоканале TMSI, передаваемому одновременно с наименованием зоны расположения LAI. LAI дает информацию центру коммутации и центру управления о направлении перемещения подвижной станции и позволяет запросить прежнюю зону расположения о статусе абонента и его данные, исключив обмен этими служебными сообщениями по радиоканалам управления. При этом по каналу связи передается как зашифрованный информационный текст с прерыванием сообщения в процессе “эстафетной передачи” на 100-150 мс.
Процедура корректировки местоположения, включающая характеристики секретности, показаны на рис. 3.4.