Материал: 6282
DSSS станции передают сигнал непрерывно, для FHSS станций существуют служебные интервалы времени (синхронизации частот). Поэтому первые имеют более высокую производительность на той же битовой скорости или, что то же самое могут реализовывать более высокие битовые скорости;
DSSS станции значительно более чувствительны к задержкам и искажениям сигнала, возникающих при эффекте отражения, так как используют более короткие импульсы.
Таким образом FHSS-технология в диапазоне 2,4 ГГц должна преимущественно применяться внутри зданий или на частной территории при отсутствии помех радиоустройствам, включая широкополосные, находящимся вне этих зданий и территорий. Для наружного применения в локальных сетях, размещаемых в помещениях, где велика опасность интерференционных помех наиболее приспособлена DSSSтехнология в диапазоне 2,4 ГГц.
Фильтрации MAC адресов
Аутентификация с использованием MAC-адресов не специфицирована стандартом IEEE 802.11, однако обеспечивается многими производителями. В ходе аутентификации с использованием MAC-адресов проверяется соответствие MAC-адреса клиента локально сконфигурированному списку адресов или списку, хранящемуся на внешнем аутентификационном сервере (рис. 7.7).
|
|
|
|
|
|
|
|
|
|
|
|
|
|
MAC адрес клиента |
|
|
|
|
|
Запрос на ассоциирование |
|
|
|
|
|
|
посылается как запрос |
|
|
|
|||||
|
|
|
|
|
|
|
|
||||||||||
|
|
|
|
|
|
|
|
|
|
|
|
|
|
RADIUS серверу |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Точка доступа
MAC-адрес
RADIUS
Ответ на ассоциирование RADIUS принял MAC адрес Клиента
Рис. 7.7. Аутентификация с использованием MAC-адреса
Аутентификация с использованием MAC адресов усиливает действия открытой аутентификации и аутентификации с использованием совместного ключа, тем самым потенциально снижая вероятность того, что неавторизованные устройства получат доступ к сети.
Необходимо отметить, что MAC-адреса пересылаются с помощью незашифрованных фреймов стандарта IEEE 802.11, поэтому беспроводные LAN довольно уязвимы для атак, в ходе которых злоумышленник проходит аутентификацию путем имитации законного MAC-адреса. Имитация MAC-адреса возможна для сетевых карт, позволяющих заменять универсально-назначаемый адрес UAA локально-назначаемым адресом. В Windows это делается очень легко, а в UNIX это возможно осуществить через корневую команду оболочки. Если нападающий удостоверился и связался с беспроводной сетью, то затем он сканирует порты и пытается узнать списки пользователей и пароли, пытается "подражать" клиентам.
Использование механизмов защиты, встроенных в точки доступа
Помимо поддержки собственно стандартов безопасности, поставщики беспроводных устройств наделяют свои разработки множеством других функций защиты, включая средства контроля за доступом, формирования VPN, обнаружения и блокирования действий хакеров.
Из этого перечня в протестированных продуктах чаще всего встречается функция контроля за доступом на MAC-уровне. Ее реализовали 3Com, Actiontec, Airespace, Aruba, Buffalo, Cisco, HP, Netgear, Proxim, SMC и Trapeze. Для использования данной функции вам придется выяснить Ethernet-адреса всех беспроводных адаптеров, подключающихся к сети. Эта процедура может показаться утомительной, но позволит защититься от непрофессиональных злоумышленников.
Средства контроля за доступом по MAC-адресам бывают двух типов. Точка доступа для домашней беспроводной сети требует постоянного хранения на ней статического перечня MAC-адресов. Этот метод оказался столь популярным, что производители точек доступа и беспроводных коммутаторов стали применять его в более сложных сетевых конфигурациях: несколько точек доступа могут обращаться к списку статических MAC-адресов, хранящемуся на сервере RADIUS, с целью определить, какому оборудованию разрешено подключение к сети.
Второй тип систем контроля за доступом представляет собой брандмауэр, интегрированный с точкой доступа. В одних продуктах, например в точке доступа WL450 компании 3Com, реализована простейшая фильтрация пакетов, в основном для защиты WLAN от сетевого «мусора», вроде широковещательного трафика IPXмаршрутизации. Другие изделия поддерживают набор более изощренных фильтров. Скажем, коммутатор Airespace 4000 и точки доступа производства Buffalo, Cisco, HP и Proxim позволяют расширить сферу контроля за доступом вплоть до уровня IP. А компания Aruba встроила в свой беспроводной коммутатор Aruba 800 полнофункциональный брандмауэр.
Средства контроля за доступом фирмы Trapeze работают с пользователями, прошедшими полную процедуру аутентификации. В большинстве продуктов списки доступа определяются для той WLAN, в которой производилась регистрация. В результате все пользователи, работающие в данной локальной сети, получают один и тот же список. Инженеры компании Trapeze решили «привязать» список допустимых IPадресов к пользователям, прошедшим аутентификацию. Вследствие этого список доступа каждого потребителя определяется исходя из его регистрационной информации. Похожую схему опционально предлагает и Airespace. Использование для целей аутентификации сервера RADIUS позволяет также присвоить имя списку контроля за доступом, который относится к конкретному пользователю.
Тем, кто сделал ставку на протокол IPSec, пригодятся серверы VPN-туннелей, встроенные в беспроводные коммутаторы производства Aruba и Airespace. Конечно, вам не придется самостоятельно формировать туннели для соединения с точкой доступа или беспроводным коммутатором — упомянутые компании сумели автоматизировать эту процедуру. Вы можете также поместить рядом с WLAN отдельное VPN-устройство, правда, рискуя лишиться части преимуществ, которые сулит интегрированный сервер VPN-туннелей. Речь идет о строгой привязке беспроводного клиента к туннелю IPSec или об упрощении топологии сети, в которой имеется несколько мест выхода из WLAN в кабельную инфраструктуру.
Протокол безопасности WEP
В 1997 г., когда базовый стандарт IEEE 802.11 ратифицировали, в IEEE был одобрен механизм Wired Equivalent Privacy (WEP), который использует шифрование в качестве средства обеспечения безопасности в беспроводных сетях. WEP работает на втором уровне модели OSI и применяет для шифрования 40-битный ключ, что явно недостаточно. Еще в октябре 2000 г. был опубликован документ IEEE 802.11-00/362 под названием "Unsafe at any key size; An analysis of the WEP encapsulation", созданный Джесси Уолкером (Jesse R. Walker), где описываются проблемы алгоритма WEP и атаки, которые могут быть организованы с использованием его уязвимостей. Данная проблема получила развитие в двух работах, опубликованных с интервалом в месяц: "Intercepting Mobile
Communications: The Insecurity of 802.11" от сотрудников университета Беркли,
представленной на 7-й ежегодной конференции по мобильной вычислительной технике и сетям в июле 2001 г., и "Weaknesses in the Key Scheduling Algorithm of RC4" (совместно подготовлена специалистами Cisco Systems и факультета вычислительной техники израильского института Weizmann), вышедшей в свет в августе 2001 г. В этом же году появилась и первая утилита, разработанная Адамом Стаблфилдом (Adam Stubblefield), в которой на практике были реализованы теоретические выкладки вышеприведенных авторов и которая взламывала WEP-шифр в течение нескольких часов. На сегодняшний день существуют утилиты, позволяющие взломать WEP за 5-30 с.
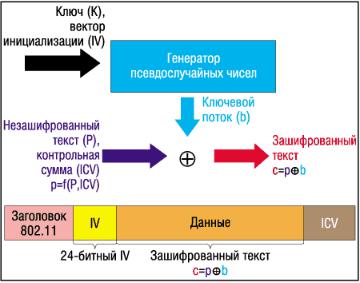
Рис. 7.8. Схема работы шифрования по протоколу WEP
Проблемы алгоритма WEP носят комплексный характер и кроются в целой серии слабых мест: механизме обмена ключами (а точнее, практически полном его отсутствии); малых разрядностях ключа и вектора инициализации (Initialization Vector - IV); механизме проверки целостности передаваемых данных; способе аутентификации и алгоритме шифрования RC4.
Процесс шифрования WEP выполняется в два этапа. Вначале подсчитывается контрольная сумма (Integrity Checksum Value - ICV) с применением алгоритма Cyclic Redundancy Check (CRC-32), добавляемая в конец незашифрованного сообщения и служащая для проверки его целостности принимаемой стороной. На втором этапе осуществляется непосредственно шифрование. Ключ для WEP-шифрования - общий секретный ключ, который должны знать устройства на обеих сторонах беспроводного канала передачи данных. Этот секретный 40-битный ключ вместе со случайным 24битным IV является входной последовательностью для генератора псевдослучайных чисел, базирующегося на шифре Вернама для генерации строки случайных символов, называемой ключевым потоком (key stream). Данная операция выполняется с целью избежания методов взлома, основанных на статистических свойствах открытого текста.
IV используется, чтобы обеспечить для каждого сообщения свой уникальный ключевой поток. Зашифрованное сообщение (рис. 7.8) образуется в результате выполнения операции XOR над незашифрованным сообщением с ICV и ключевым потоком. Чтобы получатель мог прочитать его, в передаваемый пакет в открытом виде добавляется IV. Когда информация принимается на другой стороне, производится обратный процесс.
Значение b получатель вычисляет, применив код Вернама к входной последовательности, состоящей из ключа К (который он знает заранее) и IV, пришедшего
этим же сообщением в открытом виде. Для каждого очередного пакета процесс повторяется с новым выбранным значением IV. К числу известных свойств алгоритма RC4 относится то, что при использовании одного и того же значения ключа и вектора инициализации мы всегда будем получать одинаковое значение b, следовательно, применение операции XOR к двум текстам, зашифрованным RC4 с помощью того же значения b, представляет собой не что иное, как операцию XOR к двум начальным текстам.
Таким образом, мы можем получить незашифрованный текст, являющийся результатом операции XOR между двумя другими оригинальными текстами. Процедура их извлечения не составляет большого труда. Наличие оригинального текста и IV позволяет вычислить ключ, что в дальнейшем даст возможность читать все сообщения данной беспроводной сети.
После несложного анализа можно легко рассчитать, когда повторится b. Так как ключ K постоянный, а количество вариантов IV составляет 224=16 777 216, то при достаточной загрузке точки доступа, среднем размере пакета в беспроводной сети, равном 1500 байт (12 000 бит), и средней скорости передачи данных, например 5 Mbps (при максимальной 11 Mbps), мы получим, что точкой доступа будет передаваться 416 сообщений в секунду, или же 1 497 600 сообщений в час, т. е. повторение произойдет через 11 ч 12 мин (224/1 497 600=11,2 ч). Данная проблема носит название "коллизия векторов". Существует большое количество способов, позволяющих ускорить этот процесс. Кроме того, могут применяться атаки "с известным простым текстом", когда одному из пользователей сети посылается сообщение с заранее известным содержанием и прослушивается зашифрованный трафик. В этом случае, имея три составляющие из четырех (незашифрованный текст, вектор инициализации и зашифрованный текст), можно вычислить ключ. В упоминавшейся выше работе "Intercepting Mobile Communications: The Insecurity of 802.11" было описано множество типов атак, включая довольно сложные, использующие манипуляции с сообщениями и их подмену, основанные на ненадежном методе проверки целостности сообщений (CRC-32) и аутентификации клиентов.С ICV, используемым в WEP-алгоритме, дела обстоят аналогично. Значение CRC-32 подсчитывается на основе поля данных сообщения. Это хороший метод для определения ошибок, возникающих при передаче информации, но он не обеспечивает целостность данных, т. е. не гарантирует, что они не были подменены в процессе передачи. Контрольная сумма CRC-32 имеет линейное свойство: CRC(A XOR B)=CRC(A)XOR CRC(B), предоставляющее нарушителю возможность легко модифицировать зашифрованный пакет без знания WEP-ключа и пересчитать для него новое значение ICV. Появившаяся в 2001 г. спецификация WEP2, которая увеличила длину ключа до 104 бит, не решила проблемы, так как длина вектора инициализации и способ проверки целостности данных остались прежними. Большинство типов атак реализовывались так же просто, как и раньше.
Защита беспроводных сетей на сетевом уровне.
Использование IPSec для защиты трафика беспроводных клиентов
Протокол IPSec применяется для усиления криптографической защиты информации в протоколе L2TP (L2TP with IPsec). Этот протокол был разработан для создания средств обеспечения защищенной передачи пакетов протокола IPv6. Основная задача IPSec - обмен сеансными ключами, используемыми для шифрования данных, и их администрирование. В протоколе применяется схема обмена ключами IKE (Internet Key Exchange), которая в настоящее время утверждается в качестве стандарта IETF. Схема IKE представляет собой два похожих модуля: IKE aggressive mode - для быстрого распределения ключей и IKE X.509 certificates -для использования сертификатов публичных ключей. Протокол IPSec выделяет два заголовка в IP-пакете, которые
используются системами аутентификации и шифрования данных: АН (Authentification Header - заголовок аутентификации) и ESP (Encapsulating Security Payload - заголовок протокола безопасного закрытия содержания).
Спецификация IPSec предусматривает применение АН и ESP к IP-пакету двумя способами. В стандартном режиме передачи данных аутентификации и шифрованию подвергается только заголовок IP-пакета. В режиме тоннелирования аутентификация и шифрование распространяются на весь пакет. При выборе режима нужно определить, какой фактор более важен: скорость доставки данных или безопасность информации. Существует три модификации протокола IPSec:
IPsec gateway - для связи между различными сетями;
IPsec client for Windows - для связи с клиентской Windows-машиной; IPsec client for Macintosh - для связи с клиентской Macintosh-машиной.
Применение технологии VPN для защиты беспроводных сетей
Технология VPN позволяет задействовать Internet для частной связи безо всякого риска. Вместо того чтобы устанавливать связь напрямую через Internet, клиент VPN формирует защищенное соединение с узлом VPN. Он шифрует пакеты данных, а затем пересылает их по каналам Internet на узел VPN, где пакеты расшифровываются. Взломщик, перехвативший шифрованные пакеты в Internet, сможет извлечь из них полезную информацию, только расшифровав их. Подобная задача рядовому хакеру не по силам.
Для защиты беспроводной локальной сети можно воспользоваться технологией VPN, встроенной в Windows 2000. Организация VPN производится так:
Установите беспроводную сеть в соответствии с инструкциями изготовителя;
На каждой клиентской машине Windows 2000 Professional, подключаемой к беспроводной локальной сети, нужно щелкнуть на кнопке Start, а затем выбрать пункты Settings, Network and Dial-up Connections. Щелкнув правой кнопкой мыши на значке беспроводного адаптера, следует выбрать пункт
Properties, а затем убрать флажки Client for Microsoft Networks и File and Printer Sharing for Microsoft Networks. Необходимо убедиться, что по-прежнему выбран протокол Internet (TCP/IP);
На машине Windows 2000 Server нужно выбрать из меню Start пункты Settings, Network and Dial-up Connections и Make New Connection, чтобы запустить мастер Network Connection Wizard. Нажав Next, следует установить флажок Accept incoming connections. На следующем экране необходимо убедиться, что флажок All connection devices не установлен. Затем на странице Incoming Virtual Private Connection (входное соединение VPN) нужно щелкнуть сначала на кнопке Allow Virtual Private Connection, а затем на Next. Теперь требуется выбрать пользователей, которым будет разрешен доступ к виртуальному соединению (нельзя разрешать доступ пользователю Guest). Затем следует убедиться, что выбраны все сетевые компоненты. На последней странице, где приведено имя полученного соединения, следует нажать Finish.
На каждом клиенте нужно выбрать Start, Settings, Network and Dial-up Connections и Make New Connection, чтобы запустить мастер Network Connection Wizard. Щелкнув на кнопке Next, следует выбрать пункт Connect to a private network through the Internet. На следующем экране необходимо ввести имя или IP-адрес сервера DNS, а затем щелкнуть Next. Можно создать соединения для всех пользователей или только для тех, кто зарегистрирован. В завершение можно изменить имя соединения и щелкнуть на кнопке Finish.
На клиентском компьютере появляется окно Connect Virtual Private Connection. Чтобы завершить организацию соединения, пользователь должен ввести свое