Материал: 6282
имя и пароль. После этого между клиентом и сервером устанавливается связь, подобная прямому соединению между машинами в локальной сети.
В результате данной процедуры просмотр документов, как и работа с общими файлами и принтерами, происходит через VPN. Взломщик, находящийся вне здания и располагающий беспроводной платой, может обнаружить сеть, но не в состоянии прочитать данные, хранящиеся на машинах. Конечно, взломщик может догадаться о существовании VPN и попытаться получить доступ к ней. Но для этого необходимо отгадать имя пользователя и пароль. Очевидно, что, организуя VPN, нельзя разрешать гостевой доступ и назначать пустой пароль. Кроме того, если, как это часто бывает, в Windows 2000 заданы слишком очевидные пароли для учетной записи Administrator, настало время изменить их.
Стандарты WPA (Wi-Fi Protected Access) и IEEE 802.11i
Ещё в мае 2001 г. группа IEEE Task Group I (TGi) начала работу над новым проектом IEEE 802.11i (MAC Enhancements for Enhanced Security), призванным обеспечить достаточную безопасность в беспроводных сетях. В ноябре 2003 г. состоялось последнее заседание группы, на котором была одобрена 7-я версия предварительного стандарта.
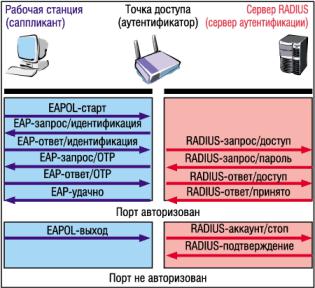
Рис. 7.9. Схема аутентификации пользователя в соответствии со стандартом 802.1x.
Основные производители Wi-Fi-оборудования в лице организации WECA (Wireless Ethernet Compatibility Alliance), иначе именуемой Wi-Fi Alliance, устав ждать ратификацию стандарта IEEE 802.11i, совместно с IEEE в ноябре 2002 г. анонсировали спецификацию Wi-Fi Protected Access (WPA). WPA базируется на компонентах ожидаемого стандарта IEEE 802.11i, которые к настоящему времени уже стабильны и не подвергаются переработке, а также могут быть развернуты в существующих сетях IEEE 802.11 без внесения аппаратных изменений в устройства. В WPA включены следующие компоненты IEEE 802.11i: протоколы IEEE 802.1x и TKIP (Temporal Key Integrity
Protocol).
Протокол IEEE 802.1x
Протокол IEEE 802.1x, являющийся стандартом с августа 2001 г., обеспечивает контроль доступа на уровне портов. Основная его идея заключается в том, что разблокирование сетевого порта и обеспечение доступа клиента к сети происходит только после успешной аутентификации, которая выполняется на втором уровне модели OSI. 802.1х может использоваться совместно с протоколами более высоких уровней для генерации и управления ключами шифрования.
Протокол аутентификации EAP
IEEE 802.1x использует протокол EAP (Extensible Authentication Protocol),
изначально разрабатывавшийся для работы поверх PPP (Point-to-Point Protocol) для передачи сообщений между тремя участниками аутентификации в ЛВС-окружении. Этот вид инкапсуляции известен как EAP over LANs, или EAPOL. EAP нельзя назвать методом аутентификации. Он определяет основную протокольную структуру для выбора специфического метода аутентификации. При использовании EAP аутентификатору не требуется "понимать" детали различных методов аутентификации. В данном случае он выступает только как промежуточное звено, которое переупаковывает EAP-пакеты при их следовании между саппликантом (supplicant - объект на конце сегмента "точка-точка", которому необходима аутентификация: это может быть клиентское ПО на компьютере, PDA или другом беспроводном устройстве) и сервером аутентификации. Такая технология предоставляет разработчикам возможность выбора между разными видами аутентификации, что является несомненным преимуществом.
Протоколом EAP на сегодняшний день предусмотрено уже более десяти различных методов аутентификации, но следует отметить следующие два метода, EAP-TTLS и EAPPEAP. В отличие от остальных эти два метода перед непосредственной аутентификацией пользователя сначала образуют TLS-туннель между клиентом и сервером аутентификации. А уже внутри этого туннеля осуществляется сама аутентификация, с использованием как стандартного EAP (MD5, TLS), так и старых не-EAP методов (PAP, CHAP, MS-CHAP, MS-CHAP v.2), последние работают только с EAP-TTLS (PEAP
используется только совместно с EAP методами). Предварительное туннелирование повышает безопасность аутентификации, защищая от атак типа «man-in-middle», «session hihacking» или атаки по словарю.
Протокол TKIP, метод Michael и технология WPA
Temporal Key Integrity Protocol (TKIP) – второй протокол, предусмотренный спецификацией WPA. TKIP предназначен для решения основных проблем WEP в области шифрования данных. Для совместимости с существующим аппаратным обеспечением TKIP использует тот же алгоритм шифрования, что и WEP – RC4. TKIP подразумевает несколько способов повышения защищённости беспроводных сетей: динамические ключи, изменённый метод генерации ключей, более надёжный механизм проверки целостности сообщений, увеличенный по длине вектор инициализации, нумерация пакетов.
В отличие от WEP, где для контроля целостности передаваемых данных использовалась CRC-32, TKIP применяет так называемый Message Integrity Code (MIC),
обеспечивающий криптографическую контрольную сумму от нескольких полей (адрес источника, адрес назначения и поля данных). Так как классические MIC – алгоритмы (например, HMAC-MD5 или HMAC-SHA1) для существующего беспроводного оборудования являлись очень «тяжёлыми» и требовали больших вычислительных затрат, то специально для использования в беспроводных сетях Нильсом Фергюсоном (Niels Ferguson) был разработан алгоритм Michael. Для шифрования он применяет 64-битный
ключ и выполняет действия над 32-битными блоками данных. MIC включается в зашифрованную часть фрейма между полем данных и полем ICV.
Для обеспечения целостности данных в протоколе TKIP, помимо механизма MIC, предусмотрена ещё одна функция, отсутствовавшая в WEP, - нумерация пакетов. В качестве номера используется IV, который теперь называется TKIP Sequence Counter (TSC) и имеет длину 48 бит, в отличие от 24 бит в WEP. Увеличение длины IV до 48 бит позволяет избежать коллизии векторов и гарантирует, что они не повторятся на протяжении более тысячи лет.
Основным и самым важным отличием TKIP от WEP является механизм управления ключами, позволяющий периодически изменять ключи и производить обмен ими между всеми участниками сетевого взаимодействия: саппликантом, аутентификатором и сервером аутентификации. В процессе работы и аутентификации на разных этапах взаимодействия и для различных целей генерируются специализированные ключи.
Встандартах With IEEE 802.11 и WEP за целостность данных отвечает 32разрядное значение проверки целостности (ICV), которое прилагается к трафику IEEE
802.11и шифруется с помощью WEP. Несмотря на то, что значение проверки целостности шифруется, криптографический анализ позволяет таким образом изменить данные и значение ICV, что принимающая сторона этого не заметит.
ВWPA метод, называемый Michael, определяет новый алгоритм, который рассчитывает 8-разрядный код целостности сообщения (MIC) с помощью средств, имеющихся у устройств беспроводного доступа. Значения MIC располагаются в кадре IEEE 802.11 между фрагментом данных и 4-разрядным ключом ICV. Значение MIC шифруется наряду с данными и значением ICV.
Кроме того, метод Michael позволяет защитить от повторений. Для этого в IEEE
802.11используется счётчик кадров.
Стандарт IEEE 802.11i
Стандарт IEEE 802.11i, иначе называемый WPA2, предусматривает новые, более надёжные механизмы обеспечения целостности и конфиденциальности данных:
протокол CCMP (Counter-Mode-CBC-MAC Protocol), основанный на режиме Counter Cipher-Block Chaining Mode (CCM) алгоритма шифрования Advanced Encryption Standart (AES). CCM объединяет два механизма: Counter (CTR) для обеспечения конфиденциальности и Cipher Block Chaining Message Authentication Code (CBC-MAC) для аутентификации;
протокол WRAP (Wireless Robust Authentication Protocol), основанный на режиме Offset Codebook (OCB) алгоритма шифрования AES;
протокол TKIP для обеспечения обратной совместимости с ранее выпускавшимся оборудованием;
взаимная аутентификация и доставка ключей на основе протоколов IEEE 802.1x/EAP;
безопасный Independent Basic Service Set (IBSS) для повышения безопасности в сетях Ad-Hoc.
Использование механизмов шифрования и аутентификации, определённых в стандарте IEEE 802.11i, потребует от устройств более высокой вычислительной мощности и применения специализированных микросхем, которые будут решать возлагаемые на них задачи. Поэтому, скорее всего, после ратификации стандарта появятся принципиально новые устройства.
В таблице 7.7 приведён краткий сравнительный анализ стандартов.
Таблица 7.7. Сравнение стандартов
Стандар |
Средства обеспечения |
Достоинства |
Недостатки |
т |
безопасности |
|
|
WEP |
Шифрование RC4, |
Лучше хоть какая-то |
Слишком много брешей |
|
статичные ключи, |
безопасность, чем |
для использования в |
|
аутентификация IEEE |
никакой; поддержка |
корпоративной среде; для |
|
802.1х по желанию |
WEP в большинстве |
защиты беспроводных |
|
пользователя |
устройств IEEE 802.11 |
ЛВС зачастую приходится |
|
|
|
применять |
|
|
|
дополнительные средства |
|
|
|
наподобие виртуальных |
|
|
|
частных сетей |
WPA |
TKIP, динамичные |
Обратная |
Временное решение |
|
ключи, Michael, |
совместимость с WEP, |
проблемы на переходный |
|
обязательная |
возможность |
период до утверждения |
|
аутентификация IEEE |
интеграции в |
более надёжного |
|
802.1х (EAP и RADIUS |
существующие |
стандарта IEEE 802.11i |
|
либо |
беспроводные сети |
|
|
предустановленный |
путём простого |
|
|
общий ключ) |
обновления |
|
|
|
микропрограмм |
|
IEEE |
Шифрование AES, |
Более стойкое, чем в |
Необходимость нового |
802.11i |
CCMP,WRAP, |
WEP, шифрование, |
оборудования и наборов |
|
управление ключами |
надёжная схема |
микросхем; |
|
IEEE 802.11i, |
управления ключами |
несовместимость с |
|
аутентификация IEEE |
|
нынешним оборудованием |
|
802.1х |
|
Wi-Fi |
Угрозы для беспроводных сетей
Не смотря на все рассмотренные методы и способы защиты существует множество угроз для БСПД, что определяется самой средой передачи информации. Рассмотрим известные виды угроз:
Прослушивание (Sniffing или war driving)
Сбор информации об атакуемом объекте — это необходимый этап при подготовке атаки. К сожалению администраторов и владельцев беспроводной сети, пассивное прослушивание и анализ передаваемой информации может предоставить сторонним наблюдателям достаточно данных для успешного проникновения в сеть. И предусмотренные разработчиками методы защиты не смогут этому помешать.
Для сбора информации достаточно войти в зону покрытия сети, и, воспользовавшись рабочей станцией с беспроводным сетевым интерфейсом, подключить программный анализатор сетевого трафика (например, Kismet или Ethereal). Если WEPкодирование не включено (обычная заводская настройка оборудования), наблюдатель видит в открытом виде все данные, передаваемые в сети. Если WEP-кодирование все-таки включено, то, следует заметить, кодируются только данные, передаваемые в сетевом пакете, а заголовок пакета передается в открытом виде. Из анализа заголовка можно извлечь информацию об идентификаторе сети, аппаратных адресах узлов доступа и клиентов сети, а также значение вектора инициализации, используемое получателем для дешифровки полученных данных.
Подделка аппаратного адреса (MAC spoofing)
Использование механизма идентификации клиентов по аппаратным адресам сетевых интерфейсов для доступа к сетевым ресурсам — не самая лучшая идея.
Перехватив и проанализировав сетевой трафик, можно за короткое время получить список аппаратных адресов всех активных клиентов. Задача же изменения аппаратного адреса своего сетевого интерфейса давно решена. Под «линуксоподобными» операционными системами достаточно воспользоваться стандартной сетевой утилитой ifconfig, а для Windows-систем надо трудиться несколько больше, переставляя драйвер сетевого интерфейса или устанавливая дополнительную утилиту.
Взлом криптозащиты
Данный вид угроз обусловлен не надёжностью используемых протоколов шифрования.
Посредник (Man-In-The-Middle)
Данный вид атаки использует функцию роуминга клиентов в беспроводных сетях. Злоумышленник на своей рабочей станции имитирует узел доступа с более мощным сигналом, чем реальный узел доступа. Клиент беспроводной сети автоматически переключается на новый узел доступа, передавая на него весь свой трафик. В свою очередь, злоумышленник передает этот трафик реальному узлу доступа под видом клиентской рабочей станции. Таким образом, система злоумышленника включается в обмен данными между клиентом и узлом доступа как посредник, что и дало название данному виду атаки — Man-In-The-Middle (пер. с англ. — посредник). Эта атака опасна тем, что позволяет взламывать защищенные соединения (VPN), устанавливаемые по беспроводной сети, вызывая принудительную реавторизацию VPN-клиента. В результате злоумышленник получает авторизационные данные скомпрометированного им клиента.
Отказ в обслуживании
Сама среда передачи данных предоставляет возможность силовой атаки на беспроводные сети. Цель подобного нападения — снижение производительности сети или ухудшение качества сетевого обслуживания вплоть до полного паралича сети. Атаки подобного вида называются DoS (Denial of Service) или DDoS (Distributed DoS). В
процессе нападения злоумышленник передает трафик, объем которого превышает возможности пропускной способности сетевого оборудования. Или сетевые пакеты со специально нарушенной внутренней структурой. Или имитируя команды узла доступа, вызывает отключение клиентов и т.д. и т.п. Злоумышленник может избирательно атаковать как отдельную рабочую станцию или точку доступа, так и всех клиентов сети. DoS-атака может быть и непреднамеренной. Например, вызванная включением радиопередающего оборудования, работающего на той же частоте, что и беспроводная сеть.
Сетевой взлом клиентов беспроводной сети
Существует опасность сетевого взлома через программное обеспечение.
8.ПЕРСОНАЛЬНЫЕ СЕТИ РАДИОДОСТУПА.
СТАНДАРТЫ IEEE 802.15, Bluetooth
Семейство стандартов IEEE 802.15 предназначено для организации беспроводных персональных сетей (Wireless Personal Area Networks, WPANs) отличительной чертой которых является небольшой радиус действия сетевых устройств. Все они описывают два нижних уровня протоколов модели взаимодействия открытых систем (OSI): физический (PHY) и уровень доступа к среде передачи (MAC). Место этих стандартов в семействе IEEE 802 для беспроводных сетей иллюстрируется на рисунке 8.1.