Материал: 840
195
них может уходить достаточно много времени — но иначе это средство не будет эффективным. Пользователей следует учить, как им самим делать эти обновления, но при этом нельзя полностью полагаться на них. Помимо обычной антивирусной программы на каждом компьютере рекомендуется, чтобы организации сканировали приложения к электронным письмам на почтовом сервере. Таким образом можно обнаружить большинство вирусов до того, как они достигнут машин пользователей.
3.Межсетевые экраны. Межсетевые экраны (firewalls) —
это самое важное средство защиты сети организации. Они контролируют сетевой трафик, входящий в сеть и выходящий из нее. Межсетевой экран может блокировать передачу в сеть какоголибо вида трафика или выполнять те или иные проверки другого вида трафика. Хорошо сконфигурированный межсетевой экран в состоянии остановить большинство известных компьютерных атак.
4.Вскрыватели слабых паролей (Password Crackers). Ха-
керы часто используют малоизвестные уязвимые места в компьютерах для того, чтобы украсть файлы с зашифрованными паролями. Затем они используют специальные программы для вскрытия паролей, которые могут обнаружить слабые пароли в этих зашифрованных файлах. Как только слабый пароль обнаружен, атакующий может войти в компьютер, как обычный пользователь
ииспользовать разнообразные приемы для получения полного доступа к вашему компьютеру и вашей сети. Хотя это средство используются злоумышленниками, оно будет также полезно и системным администраторам. Они должны периодически запускать эти программы на свои зашифрованные файлы паролей, чтобы своевременно обнаружить слабые пароли.
5.Шифрование. Атакующие часто проникают в сети с помощью прослушивания сетевого трафика в наиболее важных местах и выделения из него имен пользователей и их паролей. Поэтому соединения с удаленными машинами, защищаемые с помощью пароля, должны быть зашифрованы. Это особенно важно в тех случаях, если соединение осуществляется по Интернет или с важным сервером. Имеется ряд коммерческих и бесплатных программ для шифрования трафика TCP/IP (наиболее известен SSH).
196
6.Сканеры уязвимых мест. Это программы, которые сканируют сеть в поисках компьютеров, уязвимых к определенным видам атак. Сканеры имеют большую базу данных уязвимых мест, которую они используют при проверке того или иного компьютера на наличие у него уязвимых мест.
7.Грамотное конфигурирование компьютеров в отноше-
нии безопасности. Компьютеры с заново установленными опе-
рационными системами часто уязвимы к атакам. Причина этого заключается в том, что при начальной установке операционной системы обычно разрешаются все сетевые средства и часто разрешаются небезопасным образом. Это позволяет атакующему использовать много способов для организации атаки на машину. Все ненужные сетевые средства должны быть отключены.
8.Боевые дозвонщики (war dialer). Пользователи часто обходят средства защиты сети организации, разрешая своим компьютерам принимать входящие телефонные звонки. Пользователь перед уходом с работы включает модем и соответствующим образом настраивает программы на компьютере, после чего он может позвонить по модему из дома и использовать корпоративную сеть. Атакующие могут использовать программы — боевые диалеры (дозвонщики) для обзвонки большого числа телефонных номеров в поисках компьютеров, обрабатывающих входящие звонки. Так как пользователи обычно конфигурируют свои компьютеры сами, они часто оказываются плохо защищенными и дают атакующему еще одну возможность для организации атаки на сеть. Системные администраторы должны регулярно использовать боевые диалеры для проверки телефонных номеров своих пользователей и обнаружения сконфигурированных подобным образом компьютеров.
9.Рекомендации по безопасности (security advisories). Ре-
комендации по безопасности — это предупреждения, публикуемые группами по борьбе с компьютерными преступлениями и производителями программ о недавно обнаруженных уязвимых местах. Рекомендации обычно описывают самые серьезные угрозы, возникающие из-за этих уязвимых мест и поэтому являются занимающими мало времени на чтение, но очень полезными. Они описывают вцелом угрозу и дают довольно конкретные советы о том, что нужно сделать для устранения данного уязвимого места.
197
Найти их можно в ряде мест, но двумя самыми полезными являются те рекомендации, которые публикует группа по борьбе с компьютерными преступлениями CIAC (http://ciac.llnl.gov) и CERT (http://www.cert.org)
10.Средства обнаружения атак (Intrusion Detection).
Системы обнаружения атак оперативно обнаруживают компьютерные атаки. Они могут быть установлены за межсетевым экраном, чтобы обнаруживать атаки, организуемые изнутри сети. Или они могут быть установлены перед межсетевым экраном, чтобы обнаруживать атаки на межсетевой экран. Средства этого типа могут иметь разнообразные возможности.
11.Средства выявления топологии сети и сканеры пор-
тов. Эти программы позволяют составить полную картину того,
как устроена ваша сеть и какие компьютеры в ней работают, а также выявить все сервисы, которые работают на каждой машине. Атакующие используют эти средства для выявления уязвимых компьютеров и программ на них. Системные администраторы должны использовать эти средства для наблюдения за тем, какие программы и на каких компьютерах работают в их сети. С их помощью можно обнаружить неправильно сконфигурированные программы на компьютерах и установить исправления на них.
12.Группа по расследованию происшествий с безопасно-
стью. В каждой сети, независимо от того, насколько она безопасна, происходят какие-либо события, связанные с безопасностью (может быть даже ложные тревоги). Сотрудники организации должны заранее знать, что нужно делать в том или ином случае. Важно заранее определить следующие моменты — когда вызывать правоохранительные органы, когда вызывать сотрудников группы по борьбе с компьютерными преступлениями, когда следует отключить сеть от Internet, и что делать в случае компрометации важного сервера.
13.Политики безопасности. Система сетевой безопасности насколько сильна, насколько сильно защищено самое слабое
ееместо. Если в рамках одной организации имеется несколько сетей с различными политиками безопасности, то одна сеть может быть скомпрометирована из-за плохой безопасности другой сети. Организации должны разработать политику безопасности, в которой определялся бы ожидаемый уровень защиты, который
198
должен быть везде единообразно реализован. Самым важным аспектом политики является выработка единых требований к тому, какой трафик должен пропускаться через межсетевые экраны сети. Также политика должна определять как и какие средства защиты (например, средства обнаружения атак или сканеры уязвимых мест) должны использоваться в сети. Для достижения единого уровня безопасности политика должна определять стандартные безопасные конфигурации для различных типов компьютеров.
14. Тестирование межсетевых экранов и WWW-серверов на устойчивость к попыткам их блокирования. Атаки на бло-
кирование компьютера распространены в Интернет. Атакующие постоянно выводят из строя WWW-сайты, перегружают компьютеры или переполняют сети бессмысленными пакетами. Атаки этого типа могут быть очень серьезными, особенно если атакующий настолько умен, что организовал продолжительную атаку, у которой не выявить источник. Сетевые администраторы, заботящиеся о безопасности сети, могут организовать атаки против своей сети сами, чтобы определить, какой ущерб может быть нанесен, и предотвратить его.
8.2 Брандмауэры
Для защиты локальной компьютерной сети от внешних угроз применяются межсетевые экраны — брандмауэры (firewall). Брандмауэр обычно устанавливается на границе локальной сети и отделяет ее от глобальной сети.
От маршрутизатора, функцией которого является максимально быстрая доставка трафика в пункт назначения, брандмауэр, отличается тем, что его функция — контроль доступа в сеть и пропуск только разрешенного трафика из потока данных. Любой маршрутизатор можно настроить на блокировку определенного трафика с помощью списков доступа (ACL, Access Control List)
редактируемых администратором конфигурационных файлов. Однако при этом используется только фильтрация по IP-адресам, современные же брандмауэры могут осуществлять намного более интеллектуальную фильтрацию, например, по типу прикладного протокола или даже по содержащимся в сообщении пользовательским данным.
199
Можно сказать, что брандмауэр запрещает весь трафик, кроме разрешенного, маршрутизатор же, наоборот, разрешает весь трафик, кроме запрещенного.
Cэтим связаны и проблемы помех, создаваемых программным брандмауэром персонального компьютера, например, при попытке создания нового сетевого соединения. Брандмауэр блокирует пакеты, обмен которыми происходит при создании такого соединения. Таким образом, создать его оказывается невозможно. Решить проблему можно отключив брандмауэр, после чего создать новое соединение, а затем вновь включить брандмауэр.
Существуют два основных типа брандмауэров:
прикладного уровня;
с пакетной фильтрацией.
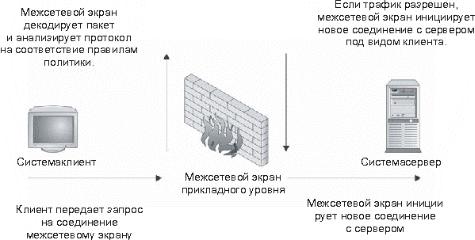
Брандмауэр прикладного уровня может быть реализован как программно, так и аппаратно. В брандмауэрах прикладного уровня правила политики безопасности усиливаются посредством использования модулей доступа. Каждому разрешаемому протоколу должен соответствовать свой собственный модуль доступа. Лучшими модулями доступа считаются те, которые построены специально для разрешаемого протокола. Например, модуль доступа FTP предназначен для протокола FTP и может определять, соответствует ли проходящий трафик этому протоколу и разрешен ли этот трафик правилами политики безопасности.
При использовании межсетевого экрана прикладного уровня все соединения проходят через него (см. рис. 8.1).
Рис. 8.1 — Соединения модуля доступа брандмауэра прикладного уровня