Материал: 840
205
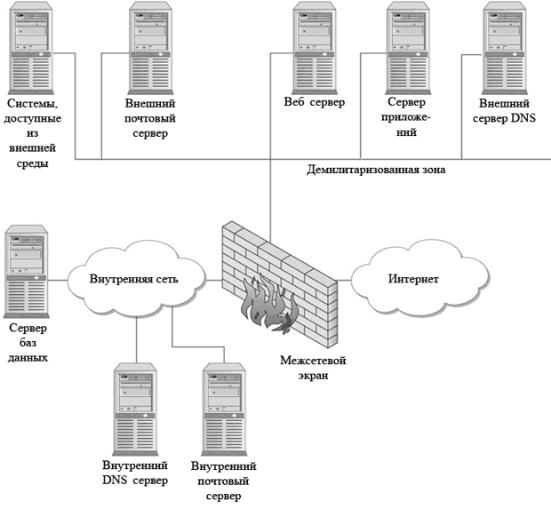
ет их серверу приложения для обработки. Сервер приложения запрашивает в базе данных нужную информацию и предоставляет ее веб-серверу для доставки пользователю, рис. 8.4.
Рис. 8.4 — Пример реализации DMZ
8.4 Системы обнаружения вторжений
Системы обнаружения вторжений (IDS, Intrusion Detection System) применяются для обнаружения различной опасной активности на компьютерах локальной сети, которая может быть результатом выполняемой на локальную сеть атаки, а также следствием работы вирусов, компьютерных червей и программ троянских коней. Такая система состоит из программдатчиков, реагирующих на определенные события, системы оповещения и наблюдения за сетевой активностью и программного
206
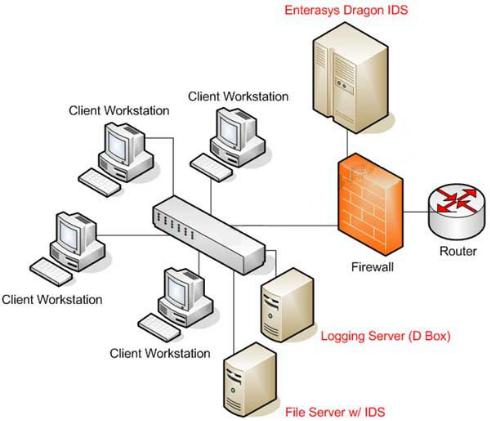
анализатора событий. Датчики размещаются в узких местах сети, через которые проходит основной трафик. Часто это точка соединения локальной сети с Интернет или демилитаризованная зона,
рис. 8.5.
Рис 8.5 — Пример включения IDS.
Различают активные и пассивные системы обнаружения вторжений. Пассивные системы ведут регистрацию событий и сообщают о появлении угрозы, активные блокируют ее, например, разрывают соединение. Активные системы обнаружения вторжений называют также IPS, Intrusion Prevention System. Ра-
бота таких систем близка по своему характеру к функционированию брандмауэров прикладного уровня.
Система обнаружения вторжений позволяет обнаружить попытки несанкционированного доступа не перехваченные брандмауэром, т.к. она реагирует не на отдельный сетевой запрос, а на динамику изменения и характер сетевой активности в целом. Так, одной из функций, выполняемых IDS, может быть просмотр проходящих через сетевые соединения пакетов на предмет обнару-
207
жения сигнатур известных вирусных программ. Это объединяет подобные системы с антивирусными программами. Обнаружив большое число TCP соединений по большому числу портов пограничного маршрутизатора, IDS определяет, что выполняется попытка сканирования его портов и позволяет предотвратить начинающуюся атаку.
Система обнаружения вторжений может также контролировать внутренние сетевые запросы, проверяя их на лояльность, т.к. многие сетевые атаки начинаются изнутри локальной сети, с помощью внедрения на один из компьютеров вредоносной про- граммы-закладки, проходящей через все ступени системы защиты в зашифрованном файле-контейнере.
8.5 Сетевой компьютер
Сетевой компьютер (сервер или рабочая станция) является конечным объектом атаки злоумышленника. Уязвимости сетевого компьютера определяются типом установленной на него операционной системы (ОС). Для осуществления атаки злоумышленнику необходима информация об установленной ОС, т.к. способы проникновения на компьютеры с различными ОС неодинаковы. Наиболее распространенными сетевыми ОС в настоящее время являются ОС двух типов: семейства Windows и UNIX/Linux. Причем, последние строились изначально как сетевые ОС, устойчивость и безопасность работы которых была для разработчиков определяющим фактором. Защищенность таких систем, как правило, оказывается намного выше. Современные версии ОС Windows значительно приблизились по уровню обеспечения безопасности к UNIX-системам, однако многие из имеющихся возможностей по-умолчанию отключены или требуют настройки, не всегда выполняемой пользователем. Неудивительно, поэтому, что большинство успешных атак выполняется именно на компьютеры, работающие под управлением ОС Windows. При работе в сети Windows на основе контроллера домена, служба каталогов (Active Directory) позволяет настроить общие для всех компьютеров сети параметры безопасности. При модемном подключении к Интернет или работе в одноранговой
208
сети, необходимо учитывать следующие факторы повышения безопасности Windows-систем:
Отключение на локальном компьютере учетной записи гостя (Guest).
Отключение неиспользуемых служб удаленного доступа.
Применение на жестких дисках файловой системы NTFS. NTFS повилась в версии Windows 2000 и обеспечивает намного более высокий уровень безопасности, по сравнению с использованной ранее системой FAT.
Применение системы шифрования файлов (EFS). EFS защищает файлы даже в том случае, когда злоумышленнику удалось получить доступ к дискам NTFS из другой ОС, в которой механизмы защиты фаловой системы не работают.
Настройка параметров безопасности с помощью программной оснастки secpol.msc. Консоль LSS (Local Security Settings) позволяет задать целый ряд ограничений на сетевой доступ к компьютеру, параметры входа пользователя в систему, пользовательские настройки безопасности (например, минимальная длина и сложность пароля), включить аудит событий и т.п.
Включение программного брандмауэра ICF (Internet Connection Firewall). Брандмауэр входит в состав обновления Service Pack 2 для Windows XP и является составной частью
Windows Vista.
8.6 Защищенный внешний доступ к локальной сети
Внешний доступ в локальную сеть может быть необходим как для сотрудников организации, так и для ее клиентов. Выбор метода такого соединения влияет на архитектуру локальной сети в организации. Доступ для клиентов следует планировать только к ресурсам, расположенным в демилитаризованной зоне. Доступ сотрудников ко внутренним системам из удаленных местоположений, как правило, осуществляется посредством использования виртуальной частной сети (VPN, Virtual Private Network). Виртуальные частные сети обеспечивают поддержку различных прикладных протоколов, что делает их в настоящее время распространенным методом защищенного подключения к внутренней сети. Различают пользовательские и узловые VPN-подключения.
209
Пользовательское VPN-подключение
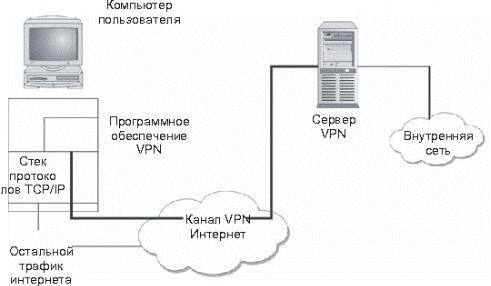
При установлении пользовательского VPN-подключения происходит аутентификация сотрудника на VPN-сервере организации, после чего весь передаваемый в направлении сотрудника и от него трафик шифруется, рис. 8.6. Возможно, самой большой проблемой безопасности при использовании пользовательского VPN сотрудником является то, что с компьютера сотрудника выполняется также одновременное соединение с другими сайтами интернета. Как правило, программное обеспечение VPN на компьютере сотрудника определяет, должен ли трафик передаваться через VPN, либо его необходимо отправить на какой-либо другой сайт в открытом виде.
Рис. 8.6 — Подключение к внутренней локальной сети через VPN-канал
Если на компьютер сотрудника была произведена атака с использованием троянского коня, то злоумышленник сможет использовать компьютер сотрудника для подключения к внутренней сети организации. Причем, с точки зрения системы защиты, такое подключение будет допустимым, ведь оно выполняется от имени сотрудника. Поэтому одним из ключевых аспектов пользовательской VPN, о котором не следует забывать, является установка хорошей антивирусной программы на компьютере пользователя.