Материал: 840
200
Как показано на рисунке, соединение инициированное клиентом поступает на внутренний интерфейс брандмауэра. Он принимает запрос, анализирует содержимое пакета и используемый протокол и определяет, соответствует ли этот запрос правилам политики безопасности. Если это так, то брандмауэр, в свою очередь, инициирует новое соединение с сервером.
Брандмауэры прикладного уровня используют также модули доступа и для входящих подключений. Модуль доступа в брандмауэре принимает входящее подключение и обрабатывает его перед отправкой получателю. Если пакет содержит вредоносный код, нацеленный на уязвимость приложения на компьютере конечного пользователя, это будет обнаружено и пакет блокируется (конечно, предполагается, что сам модуль доступа брандмауэра неуязвим). Таким образом, брандмауэр защищает системы от атак, выполняемых посредством приложений.
Брандмауэры прикладного уровня содержат модули доступа для наиболее часто используемых протоколов, таких как HTTP, SMTP, FTP и telnet. Если модуль доступа для какого-то протокола отсутствует, то этот протокол не может использоваться для соединения через брандмауэр. Брандмауэры прикладного уровня скрывает схему внутренней адресации сети. Так как все соединения инициируются и завершаются на интерфейсах брандмауэра, внутренние системы сети не видны напрямую извне.
Брандмауэр с пакетной фильтрацией, как правило, имеет несколько интерфейсов, по одному на каждую из сетей, к которым он подключен. Аналогично брандмауэрам прикладного уровня, доставка трафика из одной сети в другую определяется набором правил политики. Если правило не разрешает явным образом определенный трафик, то соответствующие пакеты будут отклонены или аннулированы.
Правила политики могут быть усилены посредством использования программных фильтров пакетов. Фильтры изучают содержимое пакета и определяют, является ли трафик разрешенным, согласно правилам политики и состоянию протокола (проверка с учетом состояния). Если протокол приложения функционирует через TCP, определить состояние относительно просто, так как TCP сам поддерживает состояния. Это означает, что когда
201
протокол находится в определенном состоянии, разрешена передача только определенных пакетов.
Например, при установлении TCP-соединения первый ожидаемый пакет — пакет SYN. Брандмауэр обнаруживает этот пакет и переводит соединение в состояние SYN. В данном состоянии ожидается один из двух пакетов — либо SYN ACK (опознавание пакета и разрешение соединения) или пакет RST (сброс соединения по причине отказа в соединении получателем). Если в данном соединении появятся другие пакеты, брандмауэр аннулирует их, так как они не подходят для данного состояния соединения, даже если такое соединение разрешено набором правил.
Для протокола UDP, брандмауэр с пакетной фильтрацией отслеживает состояние трафика UDP. Например, брандмауэр принимает внешний пакет UDP и ожидает ответный пакет от получателя, соответствующий исходному пакету по адресу и порту, в течение определенного времени. Если пакет принимается в течение этого отрезка времени, его передача разрешается. В противном случае брандмауэр определяет, что трафик UDP не является ответом на запрос, и аннулирует его.
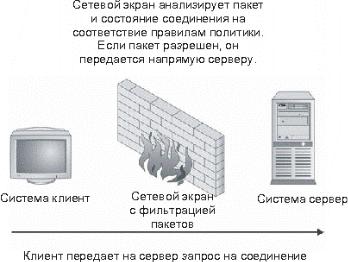
Брандмауэр с пакетной фильтрацией не прерывает соединения (см. рис. 8.2). При поступлении пакетов брандмауэр выясняет, разрешен ли данный пакет и состояние соединения правилами политики. Если это так, пакет передается по своему маршруту. В противном случае пакет отклоняется или аннулируется.
Рис. 8.2 — Передача трафика через брандмауэр с фильтрацией пакетов
202
Брандмауэры с фильтрацией пакетов не используют модули доступа для каждого протокола и поэтому могут работать с любым протоколом, работающим через IP. Некоторые протоколы требуют распознавания брандмауэром выполняемых ими действий. Например, протокол FTP использует одно соединение для начального входа и команд, а другое — для передачи файлов. Соединения, используемые для передачи файлов, устанавливаются как часть соединения FTP, и поэтому брандмауэр должен уметь считывать трафик и определять порты, которые будут использоваться новым соединением. Если брандмауэр не поддерживает эту функцию, передача файлов невозможна.
Обычно считается, что брандмауэры с фильтрацией пакетов имеют возможность поддержки большего объема трафика, т.к. в них отсутствует нагрузка, создаваемая дополнительными процедурами настройки и вычисления, имеющими место в программных модулях доступа брандмауэров прикладного уровня.
К недостаткам брандмауэров этого типа можно отнести то, что компьютер в локальной сети может быть атакован через открытую службу, разрешенную правилами политики и брандмауэр никак не отреагирует на атаку. Кроме того, брандмауэры с фильтрацией пакетов позволяют видеть извне внутреннюю структуру локальной сети, так как соединения не прерываются на межсетевом экране. (По этой причине работу таких брандмауэров всегда совмещают с технологией трансляции сетевых адресов
NAT (Network Address Translation), когда в локальной сети ис-
пользуются специальные IP-адреса, не транслируемые маршрутизаторами в Интернет (RFC 1918). Трансляция адресов может выполняться как самим брандмауэром, так и пограничным маршрутизатором).
Гибридные брандмауэры. Для поддержки модулями доступа прикладного уровня других протоколов, для которых не существует определенных модулей, производителями брандмауэров прикладного уровня была разработана технология Generic Services Proxy (GSP), обеспечивающая работу брандмауэров прикладного уровня в режиме пакетной фильтрации. Производители брандмауэров с пакетной фильтрацией добавили в них модуль доступа SMTP. В то время как базовая функциональность межсетевых экранов обоих типов осталась прежней, эти нововведения
203
привели к появлению на рынке гибридных межсетевых экранов. Сейчас практически невозможно найти брандмауэр, функционирование которого построено исключительно на прикладном уровне или фильтрации пакетов. Это позволяет администраторам, отвечающим за безопасность, более гибко настраивать устройство для работы в конкретных условиях.
8.3 Создание демилитаризованных зон
Брандмауэр, обеспечивая определенный уровень защищенности локальной сети, в то же время не является гарантией полной безопасности. Поэтому при соединении локальной сети с внешней сетью вводится промежуточная сеть, получившая на-
звание демилитаризованная зона (demilitarized zone, DMZ).
Смысл создания такого сетевого сегмента заключается в том, чтобы отделить системы, к которым осуществляют доступ пользователи интернета, от систем, с которыми работают сотрудники организации.
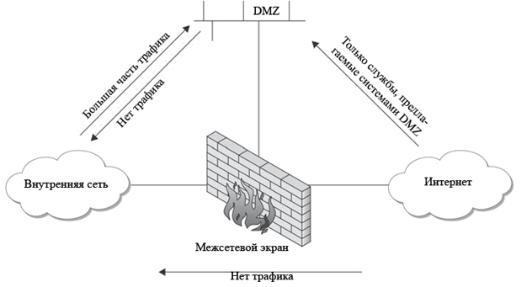
Данная зона также защищается брандмауэром и для нее определяется набор правил, разрешающих определенные виды трафика, рис. 8.3. Внешний запрос может попасть только в демилитаризованную зону и никогда — прямо в локальную сеть.
Рис. 8.3 — DMZ отделяет локальную сеть от доступа извне
204
Правила доступа для DMZ позволяют внешним пользователям подключаться к соответствующим службам, расположенным на серверах в демилитаризованной зоне. В то же время, на системы в DMZ налагаются строгие ограничения на доступ ко внутренним системам сети. Соединение между компьютером в локальной сети и DMZ инициируется только из локальной сети. Поэтому пользователи локальной сети могут осуществлять доступ к DMZ или в Интернет согласно установленным политикам безопасности, а внешним пользователям доступ локальную сеть запрещен.
В демилитаризованной зоне размещаются как правило почтовые и веб-сервера организации, сервер DNS и т.п. Существует множество архитектур демилитаризованных зон. Как и в большинстве вопросов безопасности, имеют место преимущества и недостатки каждой архитектуры, и для каждой организации следует в отдельном порядке осуществлять выбор конкретной архитектуры DMZ. На рис. 8.4 показан пример реализации DMZ с использованием дублирования серверов DNS и электронной почты.
Такая схема позволяет дополнительно ограничить доступ к внутренним ресурсам сети. Внешний почтовый сервер используется для приема входящей почты и для отправки исходящей почты. Новая почта принимается внешним почтовым сервером и передается на внутренний почтовый сервер. Внутренний почтовый сервер передает исходящую почту на внешний сервер. В идеальном случае все эти действия выполняются внутренним почтовым сервером с запрашиванием почты с внешнего почтового сервера.
Многие веб-сайты предоставляют активное содержимое (интернет-магазины и т.п.), функционирующее на основе вводимых пользователем данных. Эти данные могут вноситься в базу данных или обрабатываться на основе информации из такой базы. База данных содержит важную информацию, и ее не следует располагать в демилитаризованной зоне. Веб-сервер сам по себе мог бы осуществлять обратную связь с сервером базы данных, но веб-сервер доступен из внешней среды и, таким образом, не пользуется полным доверием. В данном случае рекомендуется использовать третью систему для размещения на ней приложения, непосредственно соединяющегося с базой данных. Вебсервер получает вводимые пользователем данные и предоставля-