Материал: Sb97949
15
|
|
Таблица 4.1 |
|
|
|
Класс сети |
Адрес сети / маска подсети |
Диапазон IP-адресов |
|
|
|
A |
10.0.0.0/8 |
10.0.0.1–10.255.255.254 |
|
|
|
B |
172.16.0.0/12 |
172.16.0.1–172.16.31.254 |
|
|
|
C |
192.168.0.0/16 |
192.168.0.11–192.168.255.254 |
|
|
|
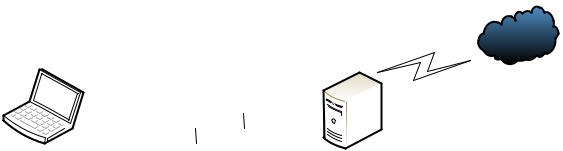
NAT преобразует частные IP-адреса и связанные с ними номера портов TCP/UDP в общие и назначает каждому сеансу уникальный порт. Всем клиентам частной сети сопоставляется один общий IP-адрес, выданный Internet Network Information Center (InterNIC) или ISP, и каждому клиенту назначается уникальный порт, сгенерированный сервером NAT. Это сопоставление позволяет серверу NAT отправлять пакеты нужной рабочей станции в частной сети. В табл. 4.2 показано содержимое таблицы сопоставлений на компьютере с Windows Server 2008. На рисунке показан сервер NAT в небольшой сети.
|
|
|
|
|
|
|
|
|
|
|
Cетевая плата |
|
|
|
|
|
|
|
|
|
|
|
|
||
192.168.8.2 |
|
|
|
|
|
|
Cетевая плата |
|||||
|
|
|
|
|
|
|||||||
|
|
|
|
|
|
|
|
|
66.x.130.77 |
|||
192.168.8.1 |
||||||||||||
|
|
|
|
|
||||||||
|
|
|
|
|
|
|
|
|
|
|
Таблица 4.2 |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Значение |
|
|
|
|
|
|
|
|
Описание |
|
||
|
|
|
|
|
|
|
|
|
|
|
||
Протокол |
Используемый для передачи пакетов протокол (TCP или UDP) |
|||||||||||
Направление |
Входящий или исходящий трафик |
|
||||||||||
Частный |
IP-адрес компьютера внутренней сети |
|
||||||||||
адрес |
|
|
|
|
|
|
|
|
|
|
|
|
Частный |
Номер частного порта, назначенного клиентскому сеансу |
|||||||||||
порт |
|
|
|
|
|
|
|
|
|
|
|
|
Общий адрес |
Маршрутизируемый общий IP-адрес, выдаётся провайдером или |
|||||||||||
|
InterNIC |
|
|
|
|
|
|
|
||||
Общий порт |
Общий порт, назначенный сеансу |
|
||||||||||
Удалённый |
Удалённый IP-адрес, к которому обращается клиент. Если клиент |
|||||||||||
адрес |
подключается к Web-сайту, это обычно IP-адрес DNS-сервера, |
|||||||||||
|
обслуживающего клиентов внутренней сети |
|
||||||||||
Удалённый |
Номер порта, назначенного сеансу. Если подключение выполняется к |
|||||||||||
порт |
удалённому DNS-серверу, будет использован порт 53 |
|||||||||||
Время |
Отводится для отслеживания записей таблицы сопоставлений. Если в |
|||||||||||
бездействия |
течение заданного периода времени через подключение не передавались |
|||||||||||
|
данные, запись удаляется, при получении от клиента новых данных |
|||||||||||
|
время бездействия сбрасывается |
|
||||||||||
16
Сервер NAT сопоставляет все частные IP-адреса общему IP-адресу 66.x.130.77, доступному из Интернета. При этом происходит следующее:
1.Клиент пытается подключиться к общему IP-адресу из внутренней частной сети.
2.Клиентский стек IP генерирует пакет, в котором указаны IP-адрес назначения (адрес узла, к которому пытается подключиться клиент), исходный IP-адрес (192.168.8.2), порт назначения (TCP или UDP), а также исходный порт.
3.IP-адрес назначения не обнаруживается в локальной подсети, поэтому пакет отправляется в основной шлюз, которым является сервер NAT.
4.NAT преобразует исходный IP-адрес клиентского пакета в общий (внешний) IP-адрес 66.x.130.77, сопоставляет исходный порт TCP или UDP, сохраняет эту информацию в таблице сопоставлений и отправляет пакет в Интернет.
5.Компьютер-получатель пакета отвечает серверу NAT, который с помощью сведений таблицы сопоставлений преобразует общий IP-адрес и номер внешнего порта в IP-заголовке в частный IP-адрес и внутренний порт клиента, которому предназначен отклик.
5. DHCP
Протокол DHCP реализован в виде службы ОС Windows Server. Роль DHCP-сервера может играть любой сервер, на котором работает служба DHCP. Сервер автоматически назначает DHCP-клиентам IP-адрес с маской подсети и другие параметры TCP/IP, такие, как IP-адреса серверов WINS, DNS, основного шлюза.
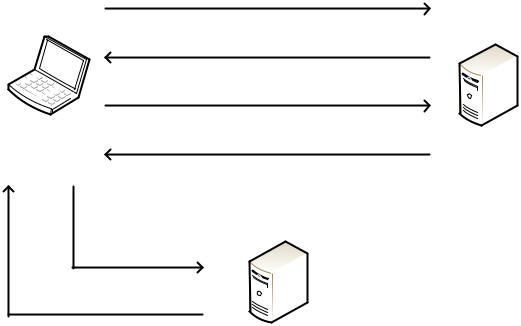
Процедура назначения IP-адреса DHCP-клиенту состоит из четырех шагов (рис. 5.1):
1.При запуске DHCP-клиент передаёт широковещательный пакет запроса DHCP-сервера. Этот этап называется фазой обнаружения аренды IP-
адреса (IP Lease Discover).
2.Все DHCP-серверы, у которых есть свободные подходящие для данной ситуации IP-адреса, посылают DHCP-клиенту пакеты предложения аренды. Эти пакеты включают МАС-адрес клиента, предлагаемый IP-адрес, маску подсети, срок действия аренды и IP-адрес DHCP-сервера, предлагающего IPадрес.
17
3.DHCP-клиент принимает предложение от первого ответившего ему DHCPсервера и посылает ему запрос аренды в виде сообщения DHCPDISCOVER с МАСадресом своей сетевой платы и своим хост-именем.
4.Этот DHCP-сервер отвечает на сообщение DHCPDISCOVER, и за клиентом закрепляется предложенный IP-адрес. Предложения же остальных DHCP-серверов просто игнорируются. Не получив подтверждения от клиента, DHCP-сервер через небольшое время освобождает этот адрес.
|
Широковещательный запрос |
|
|
обнаружения аренды |
DHCP-сервер, |
|
|
|
|
|
ответивший |
|
Предложение аренды |
клиенту первым |
|
|
|
|
Запрос аренды |
|
DHCP- |
Подтверждение аренды |
DHCP-сервер |
клиент |
|
|
|
|
Широковещательный запрос обнаружения аренды
Предложение аренды
DHCP-сервер
Рис. 5.1
Как видно из рис. 5.1, процедура назначения IP-адреса проста, но для её работы требуется определить диапазон IP-адресов или область (scope), из которой DCHP-серверу разрешено выдавать IP-адреса.
Областью DHCP называется диапазон допустимых IP-адресов, предназначенных для DHCP-клиентов. Каждому DHCP-серверу требуется по крайней мере одна область со следующими свойствами:
диапазон IP-адресов для назначения DHCP-клиентам;
маска подсети;
срок действия аренды;
параметры области DHCP, такие, как IP-адреса DNSили WINS-серверов;
18
список резервированных адресов, позволяющий назначать конкретным DHCP-клиентам конкретные, определённые администратором IP-адреса и настройки TCP/IP.
Например, если нужно, чтобы DHCP-сервер назначал IP-адреса всем рабочим станциям в подсети 192.168.1.0/24, можно настроить для него область 192.168.1.1–192.168.1.254. Разумно назначать таким хостам, как сетевые принтеры или серверы, статические IP-адреса, поэтому имеет смысл исключить эти IP-адреса из области. Назначение IP-адресов рабочим станциям и серверам большой сети с использованием DHCP экономит время, освобождая от необходимости лично посещать все рабочие станции для их настройки. Если бы DHCP-сервер назначал только IP-адреса, то IP-адреса WINS- и DNS серверов, а также основного шлюза всё равно пришлось бы назначать вручную. Но DHCP поддерживает дополнительные параметры конфигурации (таблица), что позволяет назначать DHCP-клиентам эти настройки TCP/IP.
Параметр |
Описание |
|
|
003 Router |
Назначает IP-адрес основного шлюза |
|
|
006 DNS Servers |
Настраивает IP-адрес DNS-сервера |
|
|
015 DNS Domain Name |
Настраивает имя домена DNS для разрешения имен |
|
|
044 WINS/NBNS Servers |
Назначает IP-адрес WINS-сервера |
|
|
46 WINS/NBT Node Type |
Настраивает тип узла DHCP-клиента в плане |
|
разрешения имён (возможные варианты – b-, h-, р- или |
|
m-узел) |
|
|
47 NetBIOS Scope ID |
Настраивает идентификатор области NetBIOS (редко |
|
используется на современных компьютерах). |
|
Идентификатор области NetBIOS позволяет |
|
администратору разделять NetBIOS-хосты подобно |
|
тому, как маска подсети позволяет разбивать сеть на |
|
подсети |
|
|
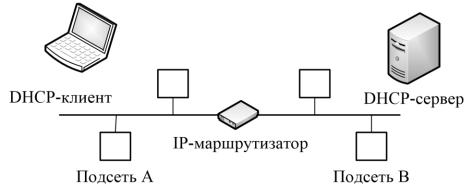
Агент DHCP-ретрансляции. Поскольку широковещательный трафик не передается IP-маршрутизатором, если DHCP-клиенты оказываются в подсети без DHCP-сервера (рис. 5.2), то с получением адреса будут проблемы.
Когда DHCP-клиенты из подсети А посылают широковещательный запрос для поиска DHCP-сервера, эти запросы не выходят из подсети А и не достигают DHCP-сервера, расположенного в подсети В. Эту проблему можно решить двумя способами:
19
Рис. 5.2
настроить одну или несколько рабочих станций в подсети А как агенты DHCP-ретрансляции;
настроить маршрутизатор как агент DHCP-ретрансляции.
Впервом случае такая рабочая станция, настроенная как агент DHCP-
ретрансляции, получив широковещательный запрос DHCP-клиента, передает его DHCP-серверу как одноадресный, а не широковещательный пакет, т. е. отсылает его на указанный ей раньше IP-адрес DHCP-сервера через маршрутизатор. Если же маршрутизатор совместим со стандартом DHCP/BOOTP (RFC 1542), агент DHCP-ретрансляции не нужен – эту задачу выполнит сам маршрутизатор, если, конечно, администратор не забыл его настроить.
Автоматическая частная IP-адресация (APIPA). Если DHCP-клиент пошлёт DHCP-серверу широковещательный запрос на IP-адрес в то время, когда DHCP-сервер остановлен или маршрутизатор – агент DHCP-ретран- сляции случайно выключен администратором, то широковещательный запрос не достигнет DHCP-сервера. Получит ли DHCP-клиент сообщение об ошибке из-за недоступного DHCP-сервера? Нет – его некому послать. Через некоторое время DHCP-клиент, так и не получив ответа от DHCP-сервера, может (если ему так разрешил администратор) автоматически выбрать себе IP-адрес из диапазона 169.254.0.1–169.254.255.254. Конечно, он сначала убедится, что никто другой этот адрес уже не использует. Теперь можно попытаться связаться с коллегами, которые оказались в такой же ситуации, но нужно регулярно пытаться снова получить нормальный IP-адрес от DHCP-сервера – вдруг он уже опять доступен.
Защита инфраструктуры DHCP. В сети всегда есть опасность создания неавторизованных DHCP-серверов по невнимательности (или, что хуже, по злому умыслу) пользователей. Получив от такого сервера неверную IPконфигурацию, DHCP-клиенты не смогут получать доступ к ресурсам сети.