Дипломная работа: Автоматизация приема заявок на ремонт и модернизацию персональных компьютеров в АО "Информсвязь холдинг"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
72
Обоснование решения;
Сценарии и описание тестов.
Этап тестирования подразумевает проведение проверки разработанного
решения. При этом внимание приковано к его работе в реалистичной модели
производственной среды. Проектная группа занята нахождением и устранением
ошибок, а также подготовкой решения к выпуску. После того, как появляется версия,
достаточно стабильная для того, чтобы быть кандидатом для выпуска, производится
первоначальное внедрение решения. Этап тестирования завершается вехой
«Готовность решения утверждена». В состоянии, которые имеется к данному моменту,
решение может полноценно внедряться в производственную среду. Также к моменту
наступления этой вехи проектная группа заканчивает разрешение всех существенных
проблем и реализует внедрение решения. Ответственность за постоянное управление
и поддержку решения теперь лежит на команде сопровождения. Итоги:
Готовый продукт;
Готовая документация;
Обоснование решения;
Итоги всех тестов;
Код работающего приложения;
Проектная документация;
Результаты пройденного этапа.
Этап внедрения включает в себя внедрение решения проектной группой,
тестирование внедренного решения, передачу работы персоналу поддержки и
сопровождения. По итогам внедрения проектная группа анализирует итоги работы и
удовлетворенность заказчика. В момент этого этапа по ходу переноса компонент
решения из среды тестирования в производственную среду также идут работы по
тестированию всего комплекса. Веха «Внедрение завершено» является окончанием
этапа внедрения. К этому времени решение уже дает заказчику некоторую бизнес-
отдачу, а проектная группа заканчивает свою деятельность. Решение разрабатывается
стабильным и четко удовлетворяющим выработанным критериям успешности.
Стабильность решения показывает также готовность систем его использования и
обслуживания. Итоги:
ИС эксплуатации и поддержки;
73
Процессы и процедуры;
Журналы протоколов, базы знаний и отчеты;
Версии проектных документов, массивы информации и программный код,
созданный во время проекта;
Отчет об окончании проекта;
Итоговые версии всех проектных документов;
Уровень удовлетворенности заказчика и потребителей;
Описание других шагов.
В процессе использования персонал компании должен четко следовать всем
инструкциям, которые относятся к созданной ИС. В случае проблем или вопросов,
персонал обращается в службу поддержки. Эта служба проанализирует конкретную
ситуацию, и примет меры для возобновления работы.
Ожидаемые риски на этапах жизненного цикла и их описание
В процессе ЖЦ создаваемой ИС не избежать разного рода рисков.
Выделим главные риски, характерные для каждого этапа ЖЦ нашей ИС и
обозначим меры их минимизации.
Этап подготовки концепции – есть риск сознания концепции, которую в
дальнейшем будет почти невозможно реализовать. В подготовке концепции должны
быть описаны главные функции разрабатываемой ИС. Главное выделить основу, и в
дальнейшем развивать разработанную систему. Для предотвращения реализации
рисков на этапе подготовки концепции, важно четко понимать свои возможности. Для
предотвращения переоценки собственных сил изначально нужно создать общую
концепцию, в которой уже будут заложены только базовые функции системы. И по
мере углубления в эту разработку можно увеличивать дополнительные функции. Этап
планирования имеет риск неверного планирования, создание очень оптимистичных
планов проекта, где компания не сможет уложиться, вследствие чего придется
увеличивать время разработки, что может привести к удорожанию проекта в целом. К
этапу планирования нужно отнестись очень важно, отслеживать каждый шаг и
анализировать реалистичность результатов. Для минимизации риска на этапе
планирования нужно во время планирования заложить в график поправки на
74
некоторые задержки в выполнении тех или иных действий. Так нужно постараться
создать гибкий график, который бы не корректировался из-за задержки или
опережения. Этап разработки содержит риск того, что разработка некоторого модуля
будет связана с большими трудностями, а отдельная функция будет мешать
продвижению разработки. На данном этапе нужно вовремя выявить проблемный
модуль или функцию и по возможности упростить ее, заменить другой или удалить
полностью из проекта. Чтобы предотвратить риск разработки сложного модуля,
принимается несколько решений: либо разбивать данный модуль на несколько и
решать указанные задачи по отдельности, либо упрощать сложный модуль, если это
является единственным вариантом преодоления риска. Этап тестирования имеет риск
выявления большого количества ошибок в программном коде, что повлечёт большие
затраты на доработку и устранение всех выявленных ошибок. Нельзя предсказать,
какой количество ошибок будет найдено и как много времени будет нужно на их
устранение.
Для минимизации рисков на этапе тестирования необходимо данному этапу
отвести максимально возможное время, выделенное на создание системы, поскольку в
зависимости от того, как качественно будет реализован продукт, зависит, примет ли
заказчик данную разработку или нет. Этап внедрения может быть очень длительным,
если заказчик каким-то образом будет не доволен созданным продуктом, а также сам
персонал автоматизируемой компании может отрицательно относиться к внедрению
нового ПО. Для минимизации рисков на данном этапе важно произвести качественное
обучение персонала еще до начала внедрения, подготовить службу сопровождения и
поддержки, понять, какие проблемы имеют место быть в процессе внедрения и быть
готовым к их решению. Постоянно отвечать на вопросы персонала по поводу
возникающих у него проблем, открыть горячую линию для решения возможных
проблем.
Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
В данном пункте дипломного проекта рассматривается вопрос обеспечения
безопасности разработанного приложения. Обеспечение безопасности можно
75
разделить на две составляющих – защита от внутренних угроз, к которым относятся
недобросовестные пользователи, инсайдеры и так далее, и внешних угроз, к которым
можно отнести хакеров, конкурентов и других лиц, стремящихся получить
конфиденциальную информацию о предприятии.
Защита от внешних угроз осуществляется путем применения следующих
способов:
Использованием программно-аппаратных комплексов;
Разработкой и соблюдение политик безопасности;
Использованием защищенных каналов связи при передаче информации;
Использованием антивирусных средств;
Физической защитой помещений с наиболее ценной информацией.
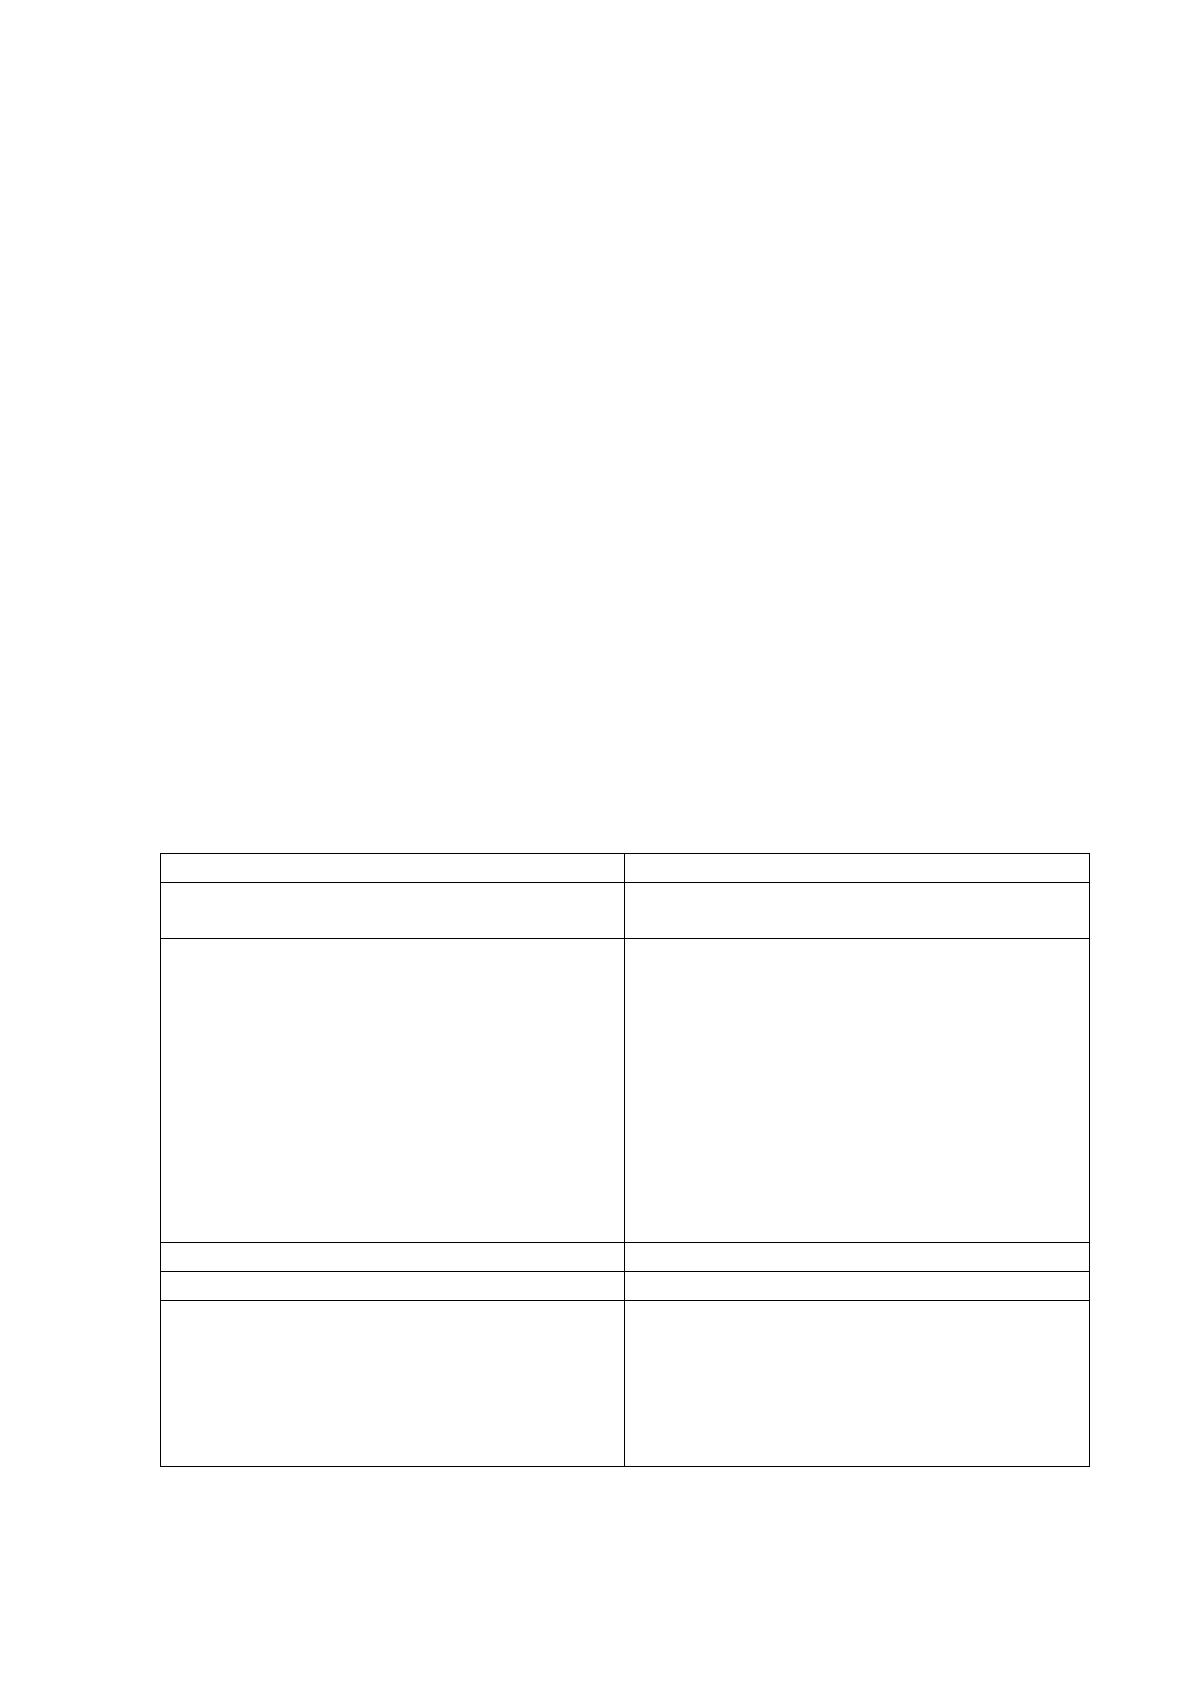
Характеристика используемых средств от внешних угроз информационной
безопасности приведена в таблице 2.1.
Таблица 2.1
Характеристика используемых средств от внешних угроз информационной
безопасности
Способ (метод)
Описание (наименование средства)
Программно-аппаратные
комплексы защиты информации
КСЗИ «Панцирь-К»
Разработка и соблюдение политик
безопасности
- ограничение доступа
пользователей к информации;
- анализ и статистика нарушений
информационной безопасности;
- информационный мониторинг;
- распределение ответственности по
обеспечению информационной
безопасности;
- определение порядка работы с
информацией, являющейся
конфиденциальной.
Защита каналов связи
протокол SSH
Антивирусная защита
Kaspersky Total Space Security
Физическая защита помещений
- система контроля и управления
доступом;
- оборудование помещений
решетками на окнах;
- разграничение прав доступа в
помещения.
Электронный замок «Соболь»
76
Созданный и поставляемый ЗАО НИП «Информзащита», «Соболь» включает в
себя следующие функций защиты:
Определение и аутентификация пользователей;
Отслеживание целостности файлов и физических секторов накопителя данных;
Запрет загрузки ОС с внешних устройств;
Запрет на вход в систему зарегистрированного пользователя при исчерпании им
указанного количества неверных попыток входа;
Запись событий, относящихся к безопасности системы.
Среда применения Etoken - строгая двухфакторная аутентификация
пользователей при попытке доступа к защищённым данным (компьютерам, сетям,
программам).
Исполнение аппаратных криптографических операций в защищённой среде
(внутри микросхемы ключа: подбор ключей шифрования, симметричное и
асимметричное шифрование, просчет хэш-функции, подготовка ЭЦП). Защищённый
метод хранения критически важной информации - криптографических ключей,
пользовательских профилей, настроек ПО, цифровых сертификатов и пр.
осуществляется в энергонезависимой памяти ключа. eToken совместим с
большинством современных ОС, бизнес-программ и продуктов по защите данных в
качестве средства определения и идентификации пользователя. eToken может служить
альтернативой для замены стандартной парольной защиты на более надежную
двухфакторную аутентификацию (когда пользователь имеет нечто - eToken, и знает
нечто - PIN код). К плюсам этого решения относятся:
Мобильность для пользователя и способность работы в "недоверенной среде" (с
чужого ПК) благодаря тому, что ключи шифрования и ЭЦП создаются
аппаратно и не могут быть перехвачены.
Безопасное применение – использовать его может только тот, кто знает PIN-код
авторизации.
Простота работы – ключ представляет из себя брелок со светодиодными
индикаторами режимов работы и подключается к USB-портам, которые сейчас
имеются на 100% компьютеров, не требует дополнительного оборудования,
внешнего питания и других проводов.
Источник: https://baza.diplomsite.ru/previewfile/1926