Дипломная работа: Автоматизация процесса взаимодействия с клиентами (CRM) на примере агенства недвижимости
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
51
Также политика безопасности сводится к повышению качества
предоставляемых услуг, отвечающих требованиям клиентов, а также защита прав и
интересов самого клиента.
Для выполнения этих требований необходимо:
− разграничить права доступа служащих, выявить информацию,
соответствующую определенной группе лиц, защитить эту информацию от
несанкционированного доступа,
− обеспечить конфиденциальность информационной системы, прав и интересов
служащих и клиентов,
− создать высокий уровень защиты от угроз безопасности, включающий в себя
предупреждение и обезвреживание угроз,
− создать механизм восстановления и максимального возмещения ущерба после
влияния возможных последствий нарушения информационной безопасности.
Так как на предприятии принято внедрять разграничение прав доступа, то
следует назначить ответственного человека, отвечающего за информационную
политику. В обязанности такого ответственного специалиста будет входить
разрешение и отмена права доступа к информации компании. В правилах доступа к
информации необходимо оговорить возможность восстановления данных и функций
управления доступом, а также регламентировать работу самого ответственного лица
с информацией, связанной с компанией.
− Продумать правила замены ответственного специалиста по информации при
отсутствии главного ответственного или при назначении нового.
− Создать отдел информационной безопасности (может состоять из одного
компетентного в этой сфере человека).
− Должна быть предусмотрена система оповещения об авариях
соответствующим службам и администрации предприятия.
− Руководство имеет право наблюдать за всей деятельностью в системе и
сетевым трафиком для интеграции в компанию правил безопасности.
Руководство имеет право возложить обязанности по мониторингу и другую
ответственность на отдельных администраторов.
− Руководство имеет право аннулировать любые привилегии доступа
пользователей, в любой момент разорвать трудовое соглашение за нарушение
52
предписаний правил безопасности. А также — за поведение, препятствующее
нормальной работе сети, компьютерных систем организации.
Функции отдела информационной безопасности:
− Отдел проводит обучение персонала основам безопасности, контролирует,
чтобы каждый сотрудник знал свою роль в проведении информационной
политики.
− Должностные инструкции должны содержать обязанности и требования при
работе с информацией.
Функции пользователей:
− Все пользователи для получения права доступа к сети должны пройти
инструктаж по безопасности с целью ознакомления с правилами
безопасности. Пользователи, которые уже работают в сети, должны пройти
повторный инструктаж в течение 30 дней после введения в действие этих
правил.
− При обнаружении уязвимых мест в системе пользователи не должны
использовать их возможности вручную или при помощи программного
обеспечения.
− Пользователи не должны устанавливать модемы в своих системах или в
любом месте сети без соответствующих на то санкций.
Категорически запрещено любое поведение, которое неблагоприятно
отражается на работе других лиц в системах и сетях компании или способно
навредить другим лицам.
Антивирусы — мощное оружие с вредоносными программами, которые
всегда должны быть активными. Они должны иметь возможность в любой момент
защитить программу/сеть/данные от вирусной атаки. Какие-либо нарушения
процесса работы антивируса могут привести к заражению вычислительной техники
и уничтожению важной информации.
− На всех пользовательских системах еще до того, как они будут подключены к
сети, следует установить программное обеспечение для защиты от вирусов.
− Пользователи должны следить и способствовать обновлению этого
программного обеспечения, а также не должны отключать эти средства
защиты.
53
− Пользователи не должны отключать антивирусное программное обеспечение
при запуске загружаемого из Internet в систему пользователя программного
обеспечения.
− Пользователи, загружающие какие-либо данные или программы с внешнего
носителя, должны перед загрузкой сканировать этот носитель на предмет
наличия на нем вирусов.
− Все системы, подключенные к сети организации, должны подвергаться
периодической общей проверке на вредоносные программы. Проверки
должны проходить не реже одного раза в месяц.
Разработка правил безопасности вне компьютерных информационных
ресурсов.
Данные, необходимые для того, чтобы обрабатывать информацию о
нарушениях информационной безопасности, других инцидентах, должны храниться.
Это необходимо для того, чтобы их можно было использовать при анализе правил
информационной безопасности на предмет эффективности их применения.
По всем составленным правилам должна оформляться определенная
документация. Обязанности по составлению такой документации возлагаются на
отдел информационной безопасности. Такие правила должны быть согласованы с
руководством предприятия. Все сотрудники предприятия должны изучить
документацию и следовать этим правилам.
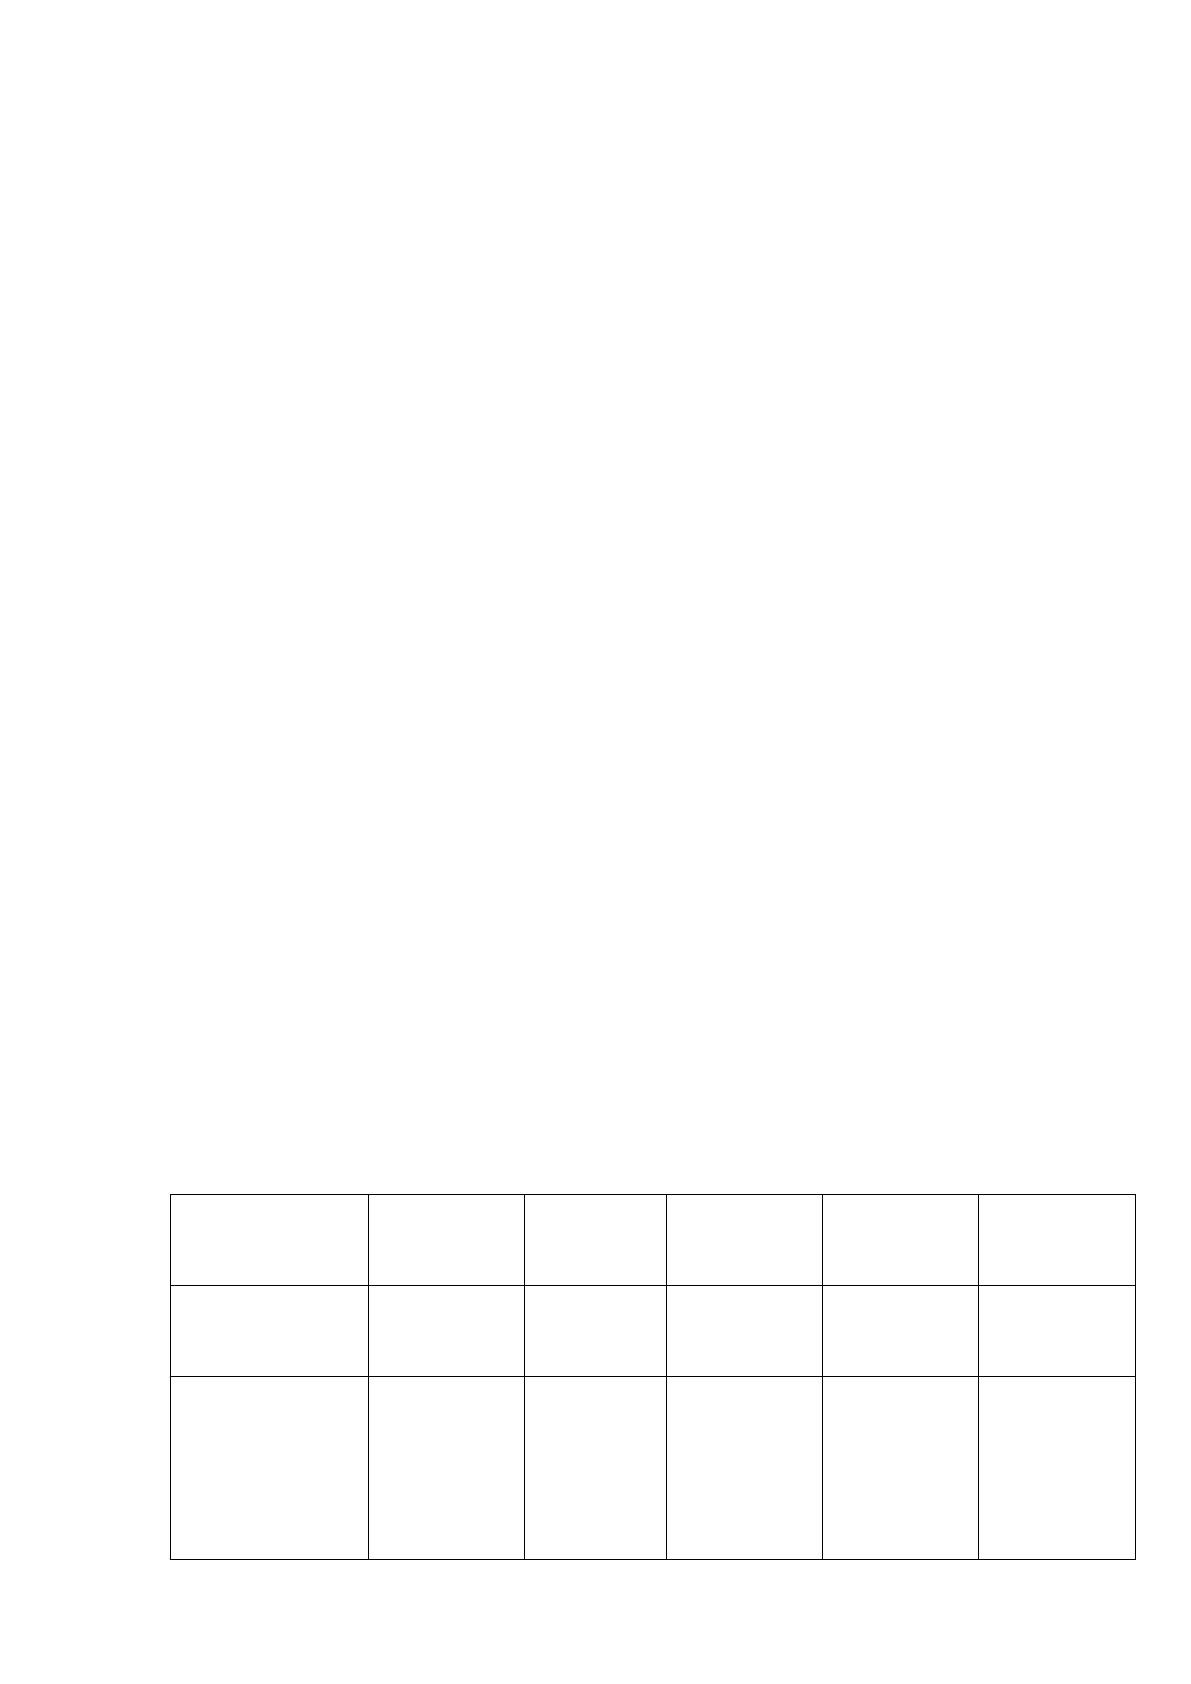
В таблице 10 рассмотрим права доступа к системе.
Таблица 10
Разграничение прав пользователей
Группы
пользователей
Статистика
на главной
Сделки
Задачи
Клиенты
Объекты
Менеджеры
Чтение/
создание
Чтение/
создание
Чтение/
создание
Чтение/
создание
Чтение/
создание
Администратор
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Чтение/
создание/
удаление
54
Такое гибкое разграничение прав пользователей не только не доставляет
неудобства в работе менеджерам, а и позволяет ограничить возможность удаления
конфиденциальной информации.
Система авторизации пользователя устроена таким образом, что с одной
учетной записи можно быть авторизованным только с одного устройства, что
позволяет моментально отслеживать несанкционированный доступ к учетным
данным пользователя.
55
2.2. Информационное обеспечение задачи
2.2.1. Информационная модель и её описание
Существует ряд способов проектирования информационных моделей,
основанных на использовании различных базисных конструкций. Одним из них
является информационная модель, которая использована для описания предметной
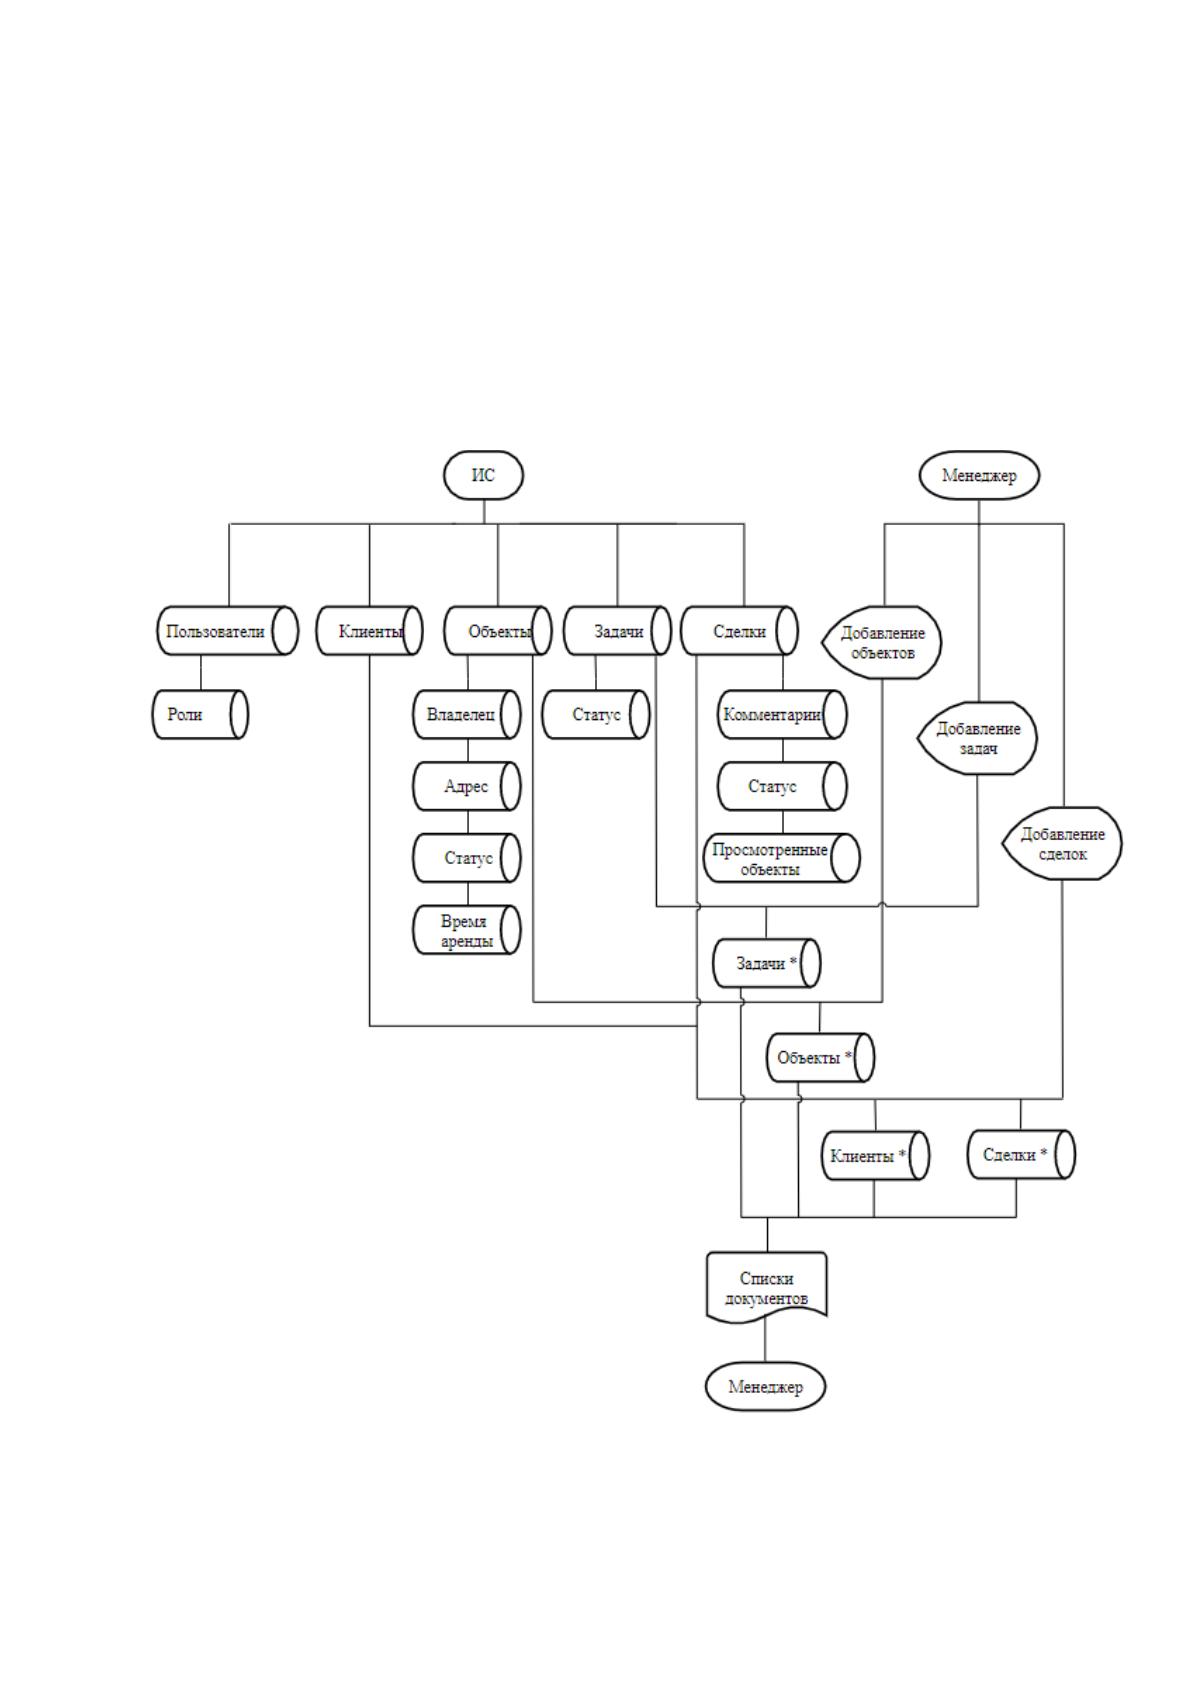
области [3]. Рассмотрим пример информационной модели на рисунке 11.
Рисунок 11. Информационная модель
Источник: https://baza.diplomsite.ru/previewfile/2068