Дипломная работа: Автоматизация проведения и архивации тендеров на примере группы компаний TBN
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
67
2.1.2. Ожидаемые риски на этапах жизненного цикла
Основной риск на первом этапе – недостаточное определение
основных свойств проектируемой ИС, что требуются для решения задачи,
а также неправильный выбор исходных задач проектирования [7].
Заметим, что это может потребовать на следующих этапах,
дополнительной доработки программы или хранилища данных, что
приведет к возрастанию финансового риска.
Риск можно предотвратить использованием популярных CASE-
средств при построении модели бизнес-процессов. При непосредственном
возникновении риска проводится дополнительный процесс моделирования
с использованием указанных выше CASE-средств.
На практике CASE-средства используются чаще всего только для
создания схемы БД в виде совокупности ER-диаграмм, а также
автоматической генерации структур БД для SQL Server.
При определении функций ИС и стратегии автоматизации большой
риск вызывает неправильное определение функций системы и стратегии
автоматизации.
Этот риск предотвращается основательным системным анализом
всех имеющихся вариантов.
В случае непосредственного возникновения, риск устраняется
реализацией повторного анализа варианта выбора ИС.
Риск взаимосвязан также с риском неправильного определения
основных функций ИС, а также стратегии автоматизации. Этот риск
устраняется и предотвращается использование CASE-средств.
Риски на этапе «Разработка проекта автоматизации» состоят в
разработке неэффективного плана-графика процесса автоматизации:
применение лишних ресурсов или же недостаточность ресурсов.
68
Этот риск является финансовым, его можно предотвратить с
помощью использования современных средств проектирования и
устранить повторной корректировкой плана автоматизации.
На этапе «Разработка программного обеспечения» главный риск
кроется в некорректной разработке создаваемой программы. Риск
устраняется при использовании модульного тестирования ПО.
Риск при внедрении – некорректное тестирование аппаратного
обеспечения программных модулей. Кроме этого, риск предотвращается
применением лицензионного стендового оборудования, устраняется
двойным тестированием.
При выполнении сопровождения ПО основные риски состоят в
поломке оборудования, морального его устаревания.
Первый риск предотвращается периодическим мониторингом
состояния оборудования. Второй – с применением гибкости разработанной
ИС, а также своевременной доработкой программной структуры.
2.1.3. Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
К организационно-правовым средствам обеспечения
информационной безопасности на уровне базы данных можно отнести:
1. Аутентификация.
Использование проверки подлинности конкретного пользователя
приложениями БД очень часто осуществляется или через некоторые
механизмы ОС, или же через специальные SQL-операторы: то есть,
пользователи идентифицируется при помощи своего имени, а средствами
аутентификации могут являться пароли или «ключи».
2. Управление доступом.
После нахождения прав доступа к базе пользователь автоматически
получит те привилегии, которые связаны с его идентификатором.
69
3. Поддержка целостности данных. Обеспечение целостности
является не менее важным, чем управление доступом.
Основными угрозами для БД являются ошибки администраторов и
пользователей, прикладных программ, оборудования, а не только
некоторых злоумышленников.
4. Аудит, протоколирование.
Аудитом является выполнение проверки того, что задействованы
необходимые средства управления, а также соответствуют ли оны
защищенности БД.
Такие меры состоят в следующем: для обнаружения необычных и
подозрительных процессов пользователей и идентификация некоторых
лиц, которые совершившие такие действия; оценка последствий для
состоявшегося нарушения; оказание разнообразной помощи; организация
защиты всяческих данных от нелегальных действий.
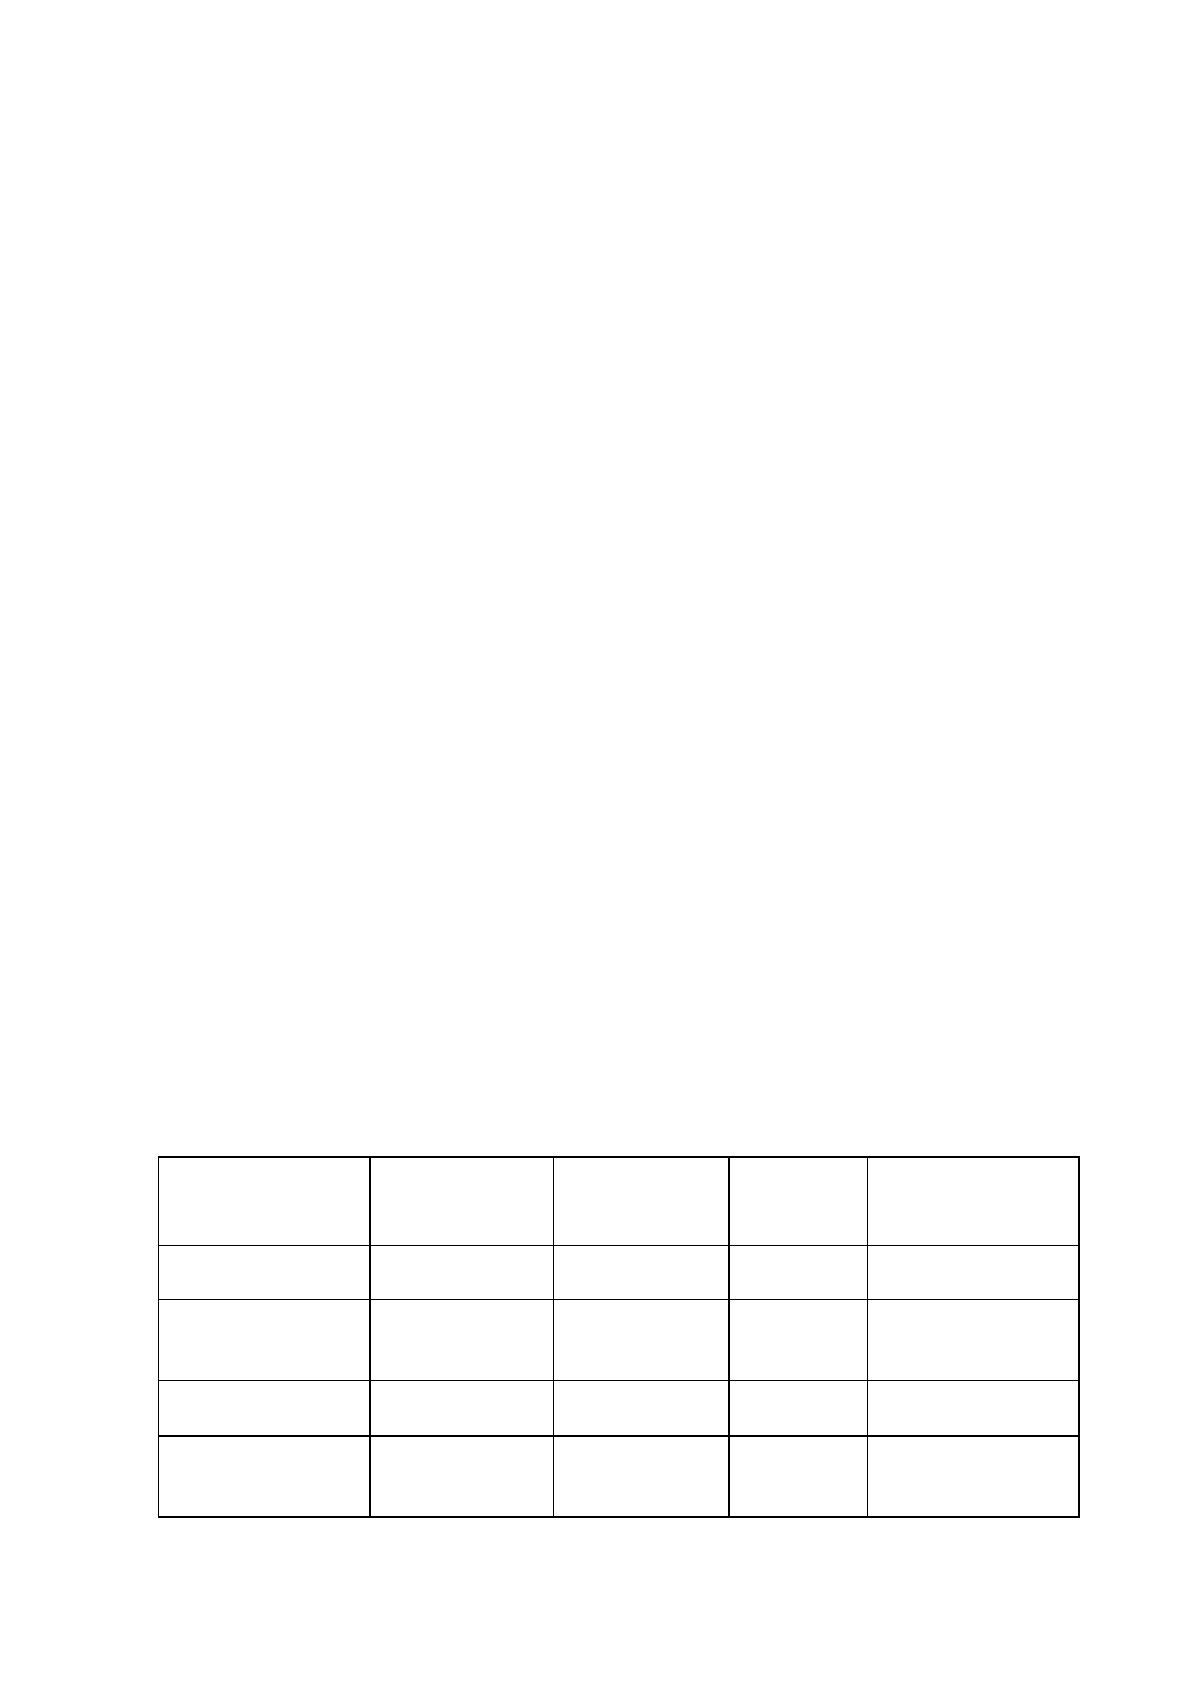
Рассмотрим таблицу разграничения прав доступа (таблица 5), в
которой описаны привилегии для четырех основных ролей пользователей:
– Администрация;
– Менеджер;
– Системные администраторы;
– Бухгалтеры.
Таблица 5
Разграничение прав пользователей
Группы
пользовател
ей
Справочни
ки
Таблицы
Отчетно
сть
Администри-
рование
Менеджер
Чтение/
создание
Чтение
Чтение
Нет
Администрация
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Нет
Бухгалтеры
Чтение
Чтение
Чтение/
создание
Нет
Системный
администратор
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Полный
Полный
70
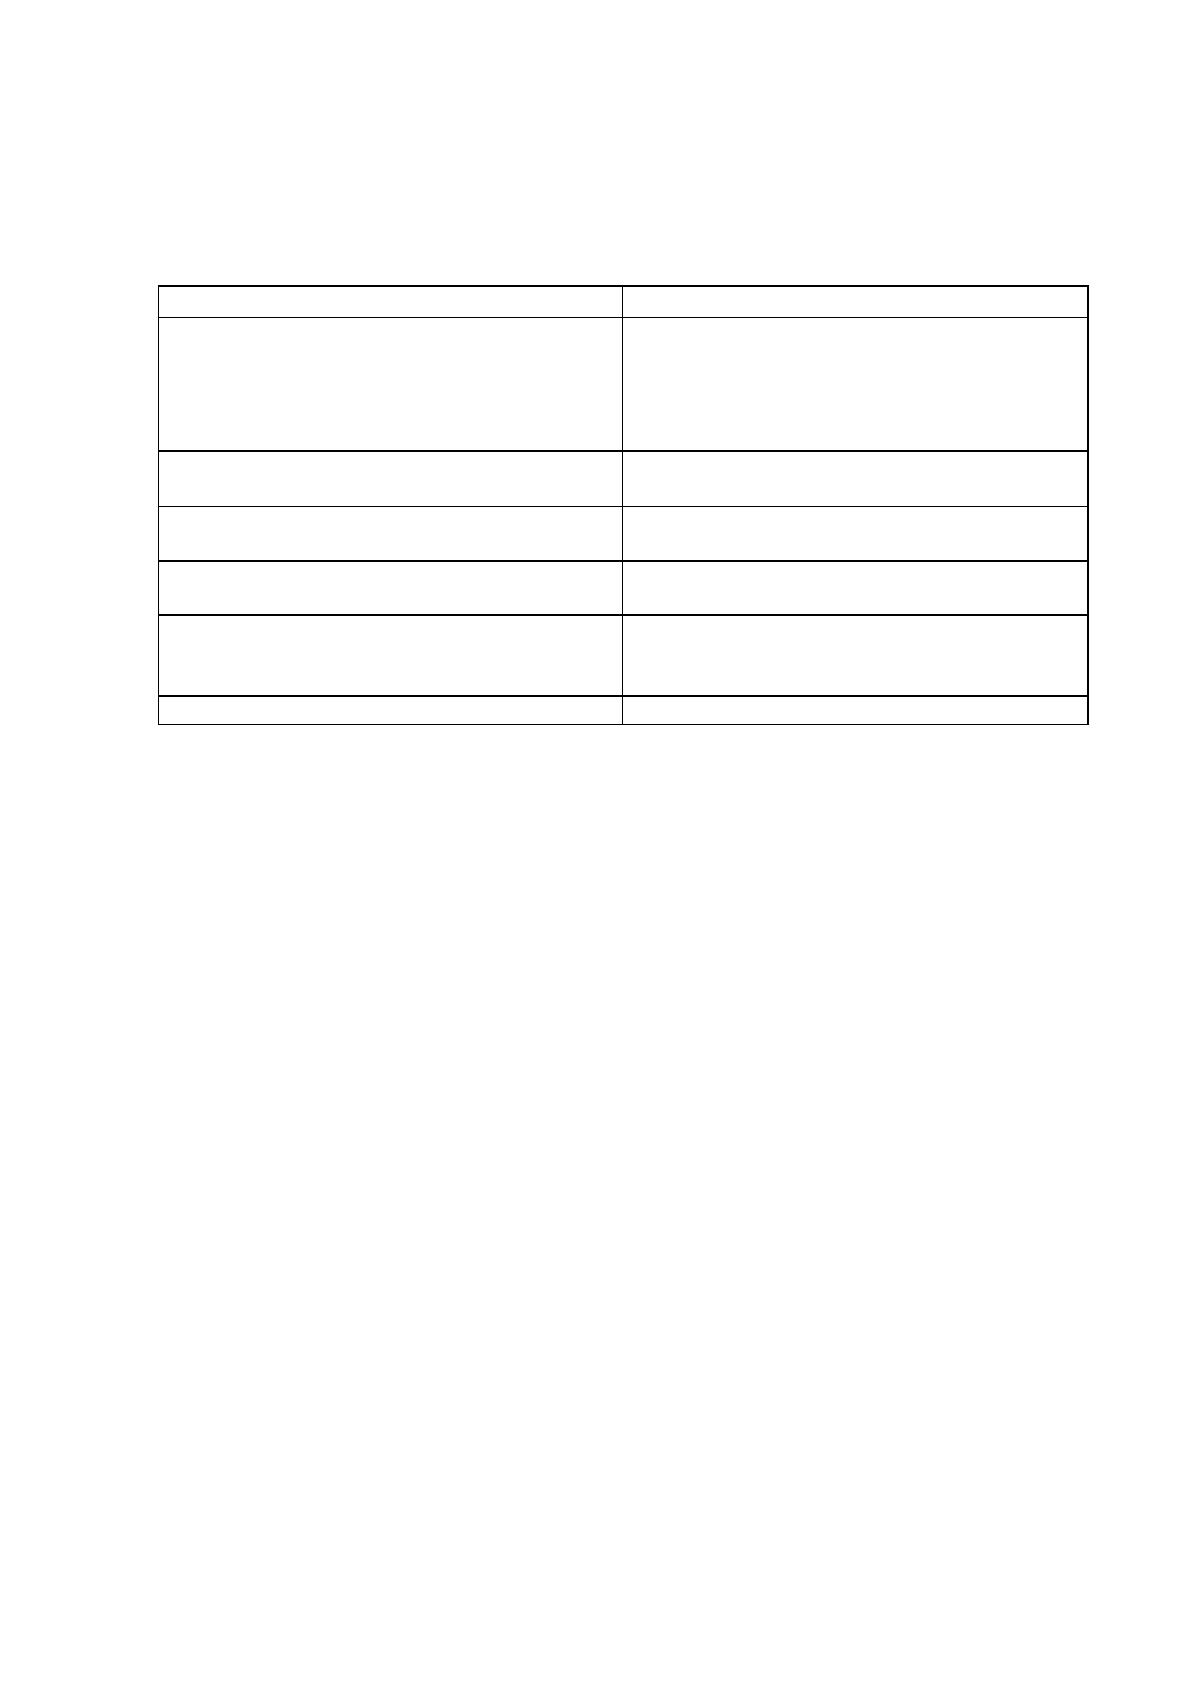
Сводные данные о защите информации от внешних угроз показаны в
таблице 6:
Таблица 6
Защита от внешних угроз
Методы защиты
Описание
Нормативно-правовые акты
организации, стандарты
Устав компании, спецификация ЛВС,
Федеральный закон «О защите
персональных данных»,
Федеральный закон «О коммерческой
тайне»
Проактивная защита от внешних
угроз и защита внешнего периметра
нет
Антивирусные и антишпионские
средства
Антивирус Kaspersky Internet Security
2019
Защита от сетевых угроз
Встроенный брандмауэр антивируса
Kaspersky Internet Security 2019
Защита от инсайдерских угроз и
защита информационных ресурсов
Антивирус Kaspersky Internet Security
2019, брандмауэр ОС Windows 10,
методы разграничения доступа
Физическая защита информации
Ограничение доступа к информации
Кроме этого, при работе с программой будут использоваться такие
методы защиты:
– авторизация с помощью строки соединения;
– в случае использования ЛВС – протоколы шифрования
данных.
К аппаратным методам защиты относятся такие инструменты:
– блоки непрерывного питания;
– брандмауэр OC Windows 10 и другие технические устройства.
В результате выполненных действий будет обеспечена защита
информации, которая предназначается для работы в ИС.
2.2. Информационное обеспечение задачи
2.2.1. Информационная модель и еѐ описание
Информационная система для проведения и архивации тентеров
должна выполнять сбор, обработку, распределение и ввод информации о
документации, чтобы поддержать процесс деятельности ГК «Алматы TBN-
сервис».
71
Для качественной реализации автоматизированной системы объект
разработки должен быть прежде всего адекватно описан, построены
непротиворечивые информационные модели ИС.
Источниками данных в информационной модели (ИМ) являются:
– перечень услуг компании;
– перечень компаний, которые берут участие в тендере;
– данные о тендерной комиссии.
Системой могут пользоваться следующие адресаты:
– руководство ГК «Алматы TBN-сервис»;
– менеджеры, отвечающие за проведение тендера и подачу
документации.
В рассматриваемой системе будут применяться такие формы:
– формы справочников;
– формы таблиц;
– главная форма;
– формы сообщений.
Метод ввода информации – вручную
На рисунке 20 показана информационная модель разрабатываемой
системы для ГК «Алматы TBN-сервис».
Источник: https://baza.diplomsite.ru/previewfile/2012