Дипломная работа: Автоматизация учета рабочего времени и расчета заработной платы на предприятии ОАО "Пелла"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
27
1.2.3 Обоснование необходимости использования вычислительной
техники для решения задачи
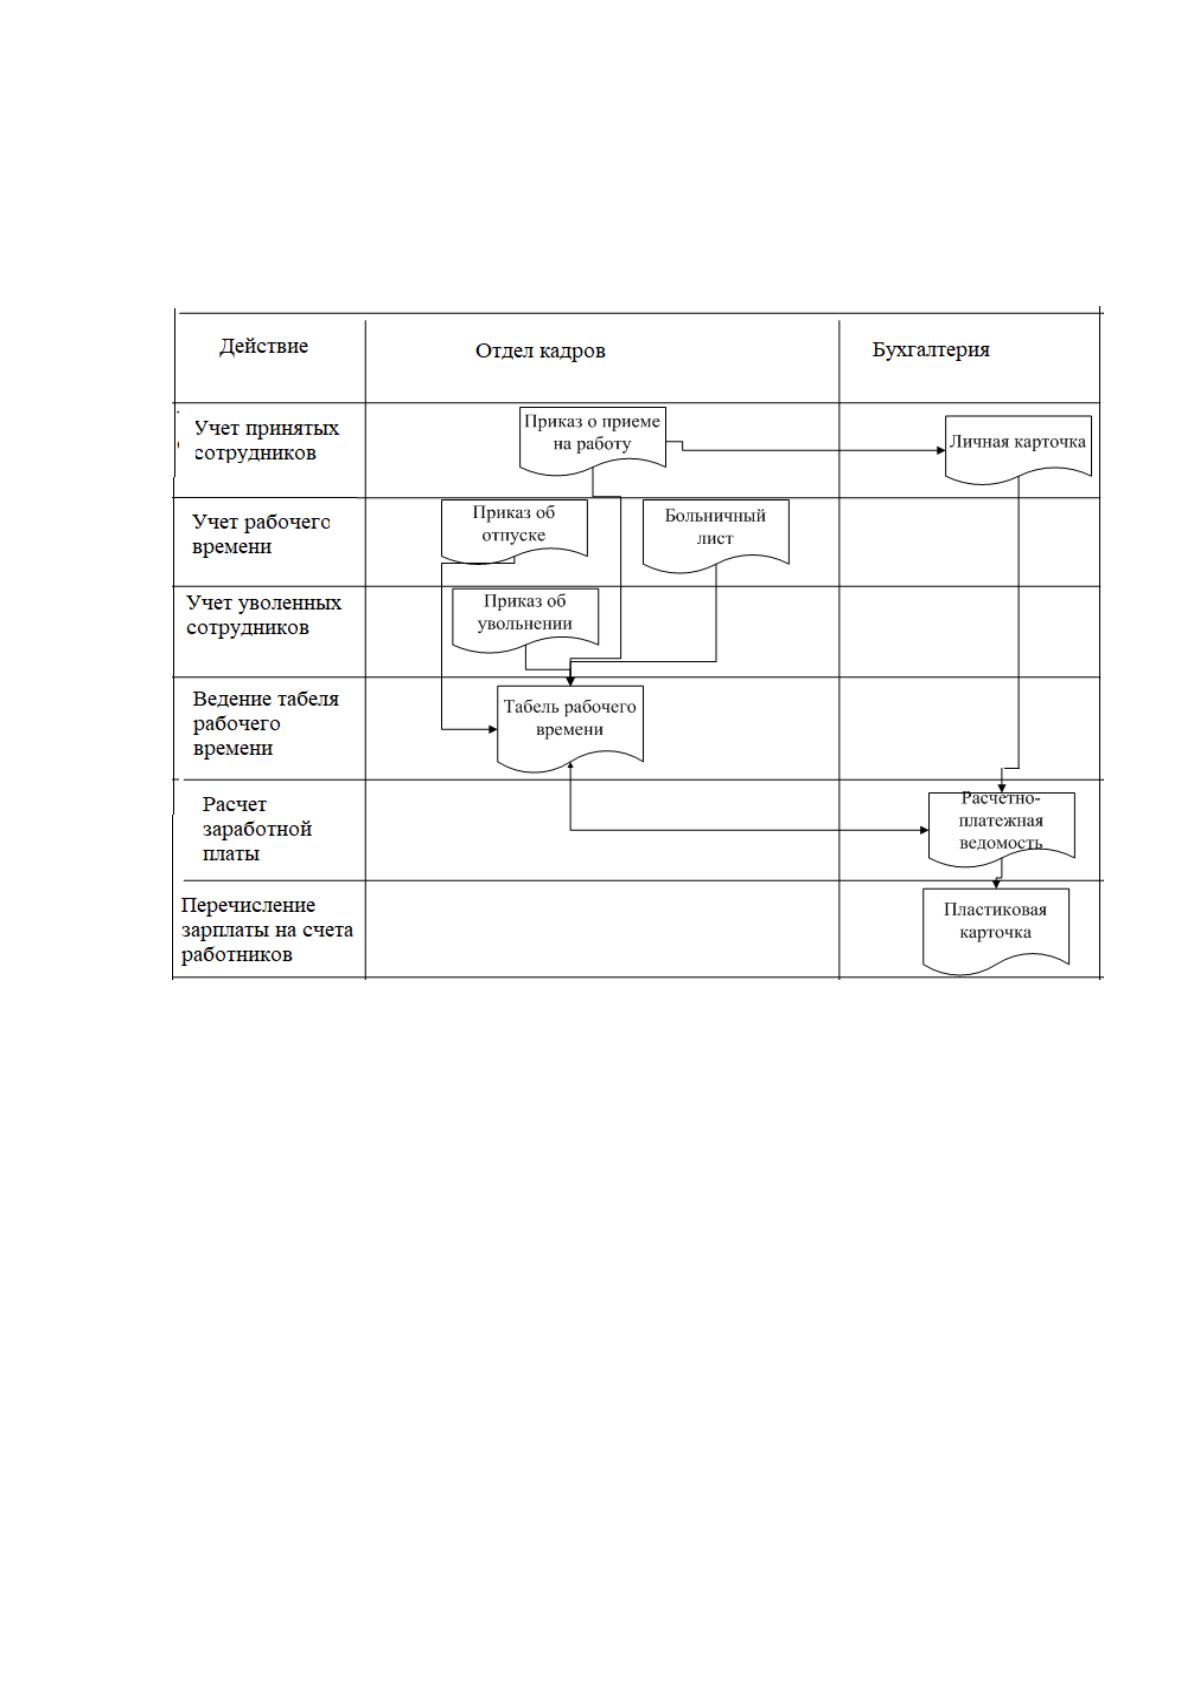
Схема работы с документами показана на рис. 1.7.
Рис. 1.7 - Схема работы с документами
Анализ поставленной задачи приводит к выводу, что ее решение
традиционными средствами учета c использованием бумажных документов
невозможно. Прежде всего, такой вывод следует из анализа количества
операций кадрового учета, которые необходимо выполнять. Для крупной
фирмы с большим числом работников количество таких операций может
достигать такого количества, что ручное их оформление становится просто
невозможным. Также очень тяжело хранить и осуществлять поиск
информации о сотрудниках и их данных, структуре компании,
классификаторах и учтенном времени в бумажном виде. Нет необходимости
описывать преимущества и удобство поиска информации, например о
сотруднике, в удобной и быстрой информационной системе по сравнению
28
поиском такой информации в папках бумажных документов. Точно также и
поиск информации о любой кадровой перестановке можно найти в журнале
электронных документов со всеми подробностями ее выполнения быстро и
удобно.
Однако, использование вычислительной техники дает не только
удобство и быстроту поиска информации и оформления документов, но и
поднимает учет рабочего времени и расчет зарплаты на принципиально
новый уровень, предоставляя функции, ранее недоступные. Прежде всего,
это касается подсистемы аналитических отчетов. Ранее, при использовании
системы бумажного учета получить списочный состав сотрудников
предприятия можно было лишь проанализировав все операции приема на
работу и увольнения. При использовании автоматизированной системы учета
рабочего времени появляется вывести на экран учтено рабочее время за
любой выбранный период практически мгновенно..
Еще одним неоспоримым преимуществом использования
автоматизированной информационной системы является безопасность
хранения информации. При хранении информации на бумажных носителях
потеря любого бумажного документа была невосполнимой. Такая потеря
могла произойти как в результате действий злоумышленников, так и в
результате действия непреодолимых сил. При хранении информации в
электронном виде существующие методы обеспечения безопасности
хранения информации и ее дублирования делают такое хранение абсолютно
надежным.
Таким образом, можно выделить следующие основные преимущества
использования автоматизированной информационной системы на основе
вычислительной техники:
– повышение удобства поиска и отбора данных из справочников
хранения статической информации и журналов выполненных операций;
– повышение скорости поиска и отбора информации, а также
оформления операций движения сотрудников;
29
– обеспечение безопасности хранения информации;
– обеспечение многопользовательской работы.
Задачу автоматизации учета рабочего времени и расчета заработной
платы можно разбить на три основные подзадачи:
– подсистема хранения информации;
– подсистема оформления документов;
– подсистема получения отчетности.
Подсистема хранения исходной или другими словами условно-
статической информации должна обеспечить просмотр и редактирование в
удобной для пользователя форме информации о основных объектах системы,
которыми являются физические лица, как являющиеся сотрудниками, так и
не являющиеся ими, и отработанное рабочее время.
Хранение всей информации нужно организовать таким образом, чтобы
по каждому объекту хранимых данных можно было получить связанную
информацию, наложить условие в отчете, или сгруппировать в отчете. Вывод
на экран должен быть организован в максимально удобной для пользователя
форме. Вывод должен быть организован в виде таблицы, для просмотра
списка объектов, при этом нужно предусмотреть возможность объединения
элементов в группы и подгруппы, для создания иерархии элементов. Причем
узлы иерархии (группы и подгруппы) так же могут быть задействованы в
отчетах как в качестве условий, так и в качестве группировок. Для просмотра
данных одного элемента необходимо разработать отдельные формы, в
которых выводится вся необходимая информация об этом элементе, а также
связанная информация.
Вся информация должна выводиться не только на экран, но и на
принтер.
1.2.4 Анализ системы обеспечения информационной безопасности и защиты
информации
30
В OАO «Пелла» имеются нормативно-правовые и организационно-
распорядительные документы такие как:
1. Регламент информационной безопасности: доступ сотрудников к
служебной информации, составляющей коммерческую тайну;
2. Регламенты использования сети Internet, электронной почты OАO
«Пелла».
С целью более эффективного исполнения регламентов в OАO «Пелла»
настроена служба Active Directory на Windows Server 2008. Она позволяет
настраивать и контролировать информационную безопасность.
Active Directory имеет следующую структуру:
Доменные службы Active Directory - централизованные хранилища
сведений о конфигурации, запросах на проверку подлинности, а также
сведений о всех объектах, хранящихся в лесе. С помощью Active Directory
можно эффективно управлять пользователями, компьютерами, группами,
принтерами, приложениями и другими поддерживающими службы каталогов
проектами из единого безопасного, централизованного места.
Аудит. Все изменения объектов Active Directory записываются,
поэтому известно, что именно изменилось, какое значение имеет измененный
атрибут сейчас и какое значение он имел ранее.
Точная настройка политики паролей. Политики паролей можно
настроить для отдельных групп внутри домена. Правило, согласно которому
для каждой учетной записи домена используется одна и та же политика
паролей, больше не действует.
Повышение эффективности управления учетными записями
пользователей, применяемыми в качестве удостоверений для служб.
Поддержка паролей учетных записей служб (учетных записей пользователей,
применяемых в качестве удостоверений для служб) - одна из тех задач,
которые отнимают у ИТ-специалистов больше всего времени. Если пароль
учетной записи службы изменяется, службам, которые используют
соответствующее удостоверение, также необходимо указать новый пароль.
31
Чтобы разрешить эту проблему, Windows Server 2008 R2 поддерживает
новый компонент - управляемые учетные записи служб. который при
изменении пароля учетной записи службы автоматически изменяет пароли
для всех служб, использующих эту учетную запись.
Служба сертификатов Active Directory. В большинстве организаций
сертификаты используются для удостоверения пользователей и компьютеров
и для шифрования данных при их передаче по незащищенным
подключениям. Службы сертификатов Active Directory применяются для
повышения безопасности за счет связывания идентификационных данных
пользователя, устройства или службы с соответствующим закрытым ключом.
Сертификат и закрытый ключ хранятся в Active Directory, что помогает
защитить идентификационные данные; службы Active Directory становятся
централизованным хранилищем для получения приложениями
соответствующей информации по запросу.
Настройку и поддержку информационной безопасности и защиты
информации осуществляет - узкий круг IT специалистов, IT отдела.
Начальник IT отдела отвечает за контроль и работоспособность
информационной безопасность и защиты информации.
Обеспечение информационной безопасности и защиты информации на
уровнях:
Программный - Microsoft Windows Server 2012, Active Directory:
а) права доступа (к операционной системе Windows 7-10, Windows
Server, Терминальный доступ Windows Server);
б) права пользователя системы (разграничены права доступа
пользователей CRM Fresh Office, файловый сервер);
в) парольная защита, доступ к базе (установлены пароли на
программные продукты, такие как: Касперский, CRM Fresh Office);
г) ведение логов и так далее (ведется контроль логов, Windows Server
пользователи, контроль трафика интернет, контроль почты).
Аппаратный - бекапы (резервное копирование) серверов.
Источник: https://baza.diplomsite.ru/previewfile/2418