Дипломная работа: Автоматизация управления продажами интернет-магазина для организации "Строй сити трейд"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
63
- сложно интегрировать информационные потоки создаваемых по старой и
новой технологии;
- управлять старой и новой ИС необходимо одновременно.
4) Стратегия “Узкое место”. Узкое место-это автоматизация минимальной
доли производственного процесса, который избирается по критериям, их
эффективности приводящих к увеличению качества реализации процессов
только лишь в конкретном узком месте.
Плюсы системы:
- после внедрения автоматизации любого узкого места есть возможность
прерывать автоматизацию;
- минимальные запросы к уровню планирования работ по внедрению.
Минусы системы:
- внедрение полного завершенного цикла планирования на любом из узких
мест - ввиду способности прерывания процесса автоматизации, может и не
закончится некогда;
- независимость автоматизации узких мест даст возможность к
формированию большого количества лишних программно-аппаратных решений.
В качестве основной стратегии внедрения используется «Пилотный
проект». Такой подход снижает риски и наиболее надёжен при внедрении на
узком участке предприятия, а именно в отделе продаж ООО «Строй сити трейд»
Во время этапа внедрения IT сотрудником предприятия производится:
- регистрация доменного имени предприятия по согласованию с
генеральным директором;
- установка всех необходимых программных средств на веб сервер
предприятия;
- перенос готового сайта с локального сервера на веб сервер;
- проведение тестирование веб сайта;
- устранение ошибок, выявленных в процессе тестирования.
Эксплуатация ИС.
Этап эксплуатации подразумевает мониторинг работы ИС, поддержку ИС,
доработка программной и технической архитектур, с учетом новых технических
и программных возможностей. В процессе производится доработка
64
существующих программных модулей, а также, соответственно, дорабатывается
проектная и техническая документация. В течение двух первых месяцев
эксплуатации, необходимо проводить совещания один раз в неделю с участием
IT специалиста, генерального директора и сотрудника отдела продаж,
ответственного за эксплуатацию сайта. Цель этих совещаний - не только
выявить недостатки ИС, но и определить возможные пути её
совершенствования. Таким образом, к концу этапа эксплуатации должны быть
устранены все недостатки ИС, а также осуществлено максимум мер по её
совершенствованию.
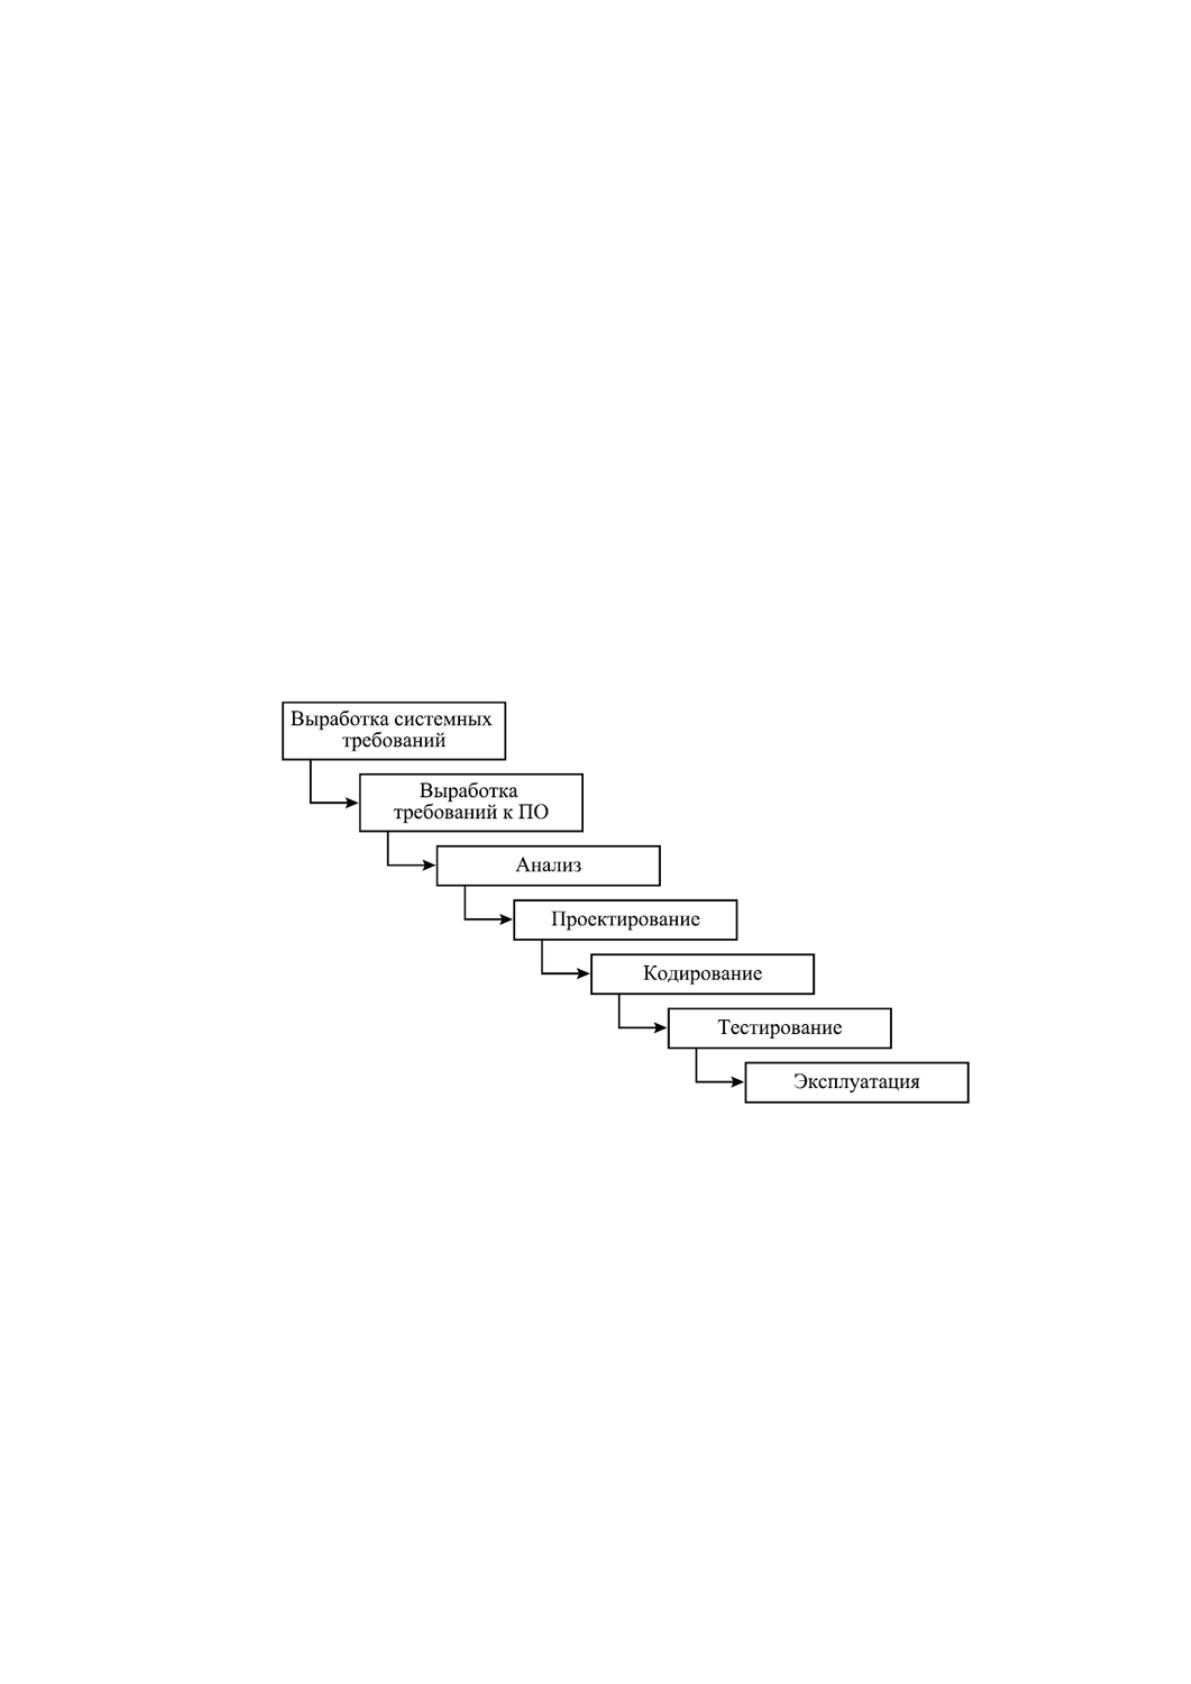
Модель ЖЦ создаваемой ИС показана на схеме (рис. 2.1). Под моделью
жизненного цикла понимается структура, определяющаяся очередностью
выполнения и взаимосвязанности процессов, действий, а также задач, которые
выполняются на протяжении цикла жизни.
Рис. 2.1 Каскадная модель цикла жизни информационной системы
Эта модель считается каскадной моделью. В каскадной модели ключевой
особенностью является разбитие всей разработки по этапам, причем переход с 1-
го этапа на следующий совершается, лишь после того, как целиком будет
завершена работа на протекающем этапе. Каждый этап должен быть завершен
выпуском полного комплекта документов. Однако в ходе разработки
информационной системы постоянно появляется необходимость в возврате к
предшествующим этапам и уточнении либо пересмотре принятых раньше
решений.
Положительные стороны использования каскадного подхода состоят в
65
следующем:
- на каждом этапе создается законченный набор проектных документов,
который отвечает аспектам полноты и согласованности;
- исполняемые в логической последовательности рабочие этапы дают
возможность планировать сроки окончания всех работ и соответственные
затраты.
2.1.2 Ожидаемые риски на этапах жизненного цикла и их
описание
Риски на подэтапе «Определение требований к ИС». Главная угроза на
этом подэтапе заключается в недостаточном определении свойств ИС, которые
необходимы для разрешения задачи и в неправильном выборе задач
проектирования (недостаточный или чрезмерно большой объем задач
автоматизации). На стадии эксплуатации это может привести к дополнительной
доработке ИС, что влечёт за собой финансовый риск. Риск можно предотвратить
применением инновационных case-средств в процессе моделирования бизнес-
процессов. В случае появления подобного риска выполняется дополнительное
моделирование с применением инновационных case-средств.
Основная угроза на подэтапе «Определение функций ИС и стратегий
автоматизации» заключается в неправильном определении стратегии
автоматизации и функций ИС. На этом подэтапе имеется риск ошибочного
выбора метода приобретения ИС. Риск можно предотвратить при помощи
основательного анализа всех вариантов. При возникновении, риск можно
устранить выполнением повторного анализа всех вариантов выбора ИС. Риск
взаимосвязан с риском ошибочного определения стратегии автоматизации и
функций ИС. Такой риск можно предотвратить и устранить применением
инновационных case-средств при выполнении анализа.
Риски на подэтапе «Разработка проекта автоматизации». Основная угроза
заключается в разработке неэффективного плана-графика по автоматизации:
применение излишних ресурсов или их недостаточность. Данный риск считается
финансовым; его можно предотвратить применением передовых
автоматизированных средств проектирования. При возникновении риск можно
устранить, применяя повторную корректировку плана-графика по
автоматизации.
66
На подэтапе «Создание информационного обеспечения задачи» основные
угрозы заключаются в разработке неверной информационной модели и
прототипов экранных форм, неудобных для пользователя. Риск можно
предотвратить по согласованию прообразов экранных форм с будущими
пользователями. Этот риск можно устранить при помощи дополнительной
доработки экранных форм.
На подэтапе «Подготовка к созданию ПО» основная угроза заключается в
неправильной формализации расчётов показателей. Риск можно устранить
посредством тестирования программных модулей на стадии введения.
На подэтапе «Создание ПО» основная угроза состоит в неправильной
разработке программы. Данный риск можно устранить применением для
программирования языка PHP визуальной оболочки PHPEditor, которая при
программировании показывает неправильности различных компонентов
создаваемого программного средства. Следует учесть, что тестирование
программных модулей будет выполняться на стадии введения.
Угроза на стадии «Введение» заключается в неправильном тестировании
технического обеспечения программных модулей. Данный риск можно
предотвратить применением лицензионного стендового оборудования, а
устранить можно при помощи двойного тестирования. На стадии
«Сопровождение» основные угрозы заключаются в поломке оборудования,
моральном устаревание ПС и ПО. Первый риск можно предотвратить при
помощи гибкости созданной ИС и при помощи оперативной доработки
программной архитектуры. Второй риск можно предотвратить при помощи
постоянного мониторинга состояния оборудования.
2.1.3 Организационно-правовые и программно-аппаратные
средства обеспечения информационной безопасности и защиты
информации
Основными организационными мерами является усовершенствование
политик безопасности, разработкой документов, конкретизирующих меры
соблюдения безопасности информации по определенным угрозам и вопросам
[35].
67
Документированная политика информационной безопасности должна
быть утверждена руководством, опубликована и доведена до сведения всех
сотрудников организации и внешних сторон, к которым она относится.
Эта политика информационной безопасности должна быть доведена до
сведения всех пользователей организации в форме, являющейся актуальной,
доступной и понятной для читателей, которым она предназначена [19].
Политика информационной безопасности должна быть частью более
общей документированной политики.
Таким образом, основной организационной мерой должна стать
разработка политики информационной безопасности, ознакомление с ее
положениями всех сотрудников и строгое им следование.
Таким образом, основываясь на необходимых мерах по защите
информации в рассматриваемой организации, определим состав
разрабатываемой политики безопасности [19].
В состав политики безопасности должны входить документы,
регламентирующие работу следующих подсистем - рисунок 2.2.
На основании данных подсистем были разработаны основные требования
по обеспечению информационной безопасности на предприятии, включающие в
себя следующие частные документы:
1. Регламент использования сайта;
2. Правила парольной защиты;
3. Правила защиты от вирусов и злонамеренного программного
обеспечения.
Кроме того, для определения правил работы с персоналом в случае приема
на работу и увольнения с нее, а также в случае возникновения нештатных
ситуаций, разработана инструкция по работе с персоналом, включающая:
1. Инструкцию по приему на работу и допуску новых сотрудников к
работе в АС и наделения их необходимыми полномочиями по доступу к
ресурсам системы.
2. Инструкцию по увольнению работников и лишения их прав доступа в
систему.
Источник: https://baza.diplomsite.ru/previewfile/2291