Материал: БПД_Л№1
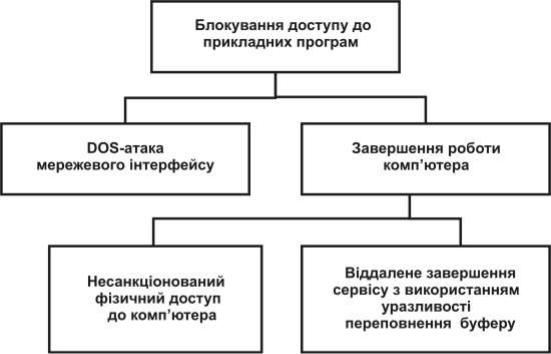
Відзначимо, що реальні загрози інформаційної безпеки далеко не завжди можна однозначно віднести до якоїсь з перерахованих категорій. Так,
наприклад, загроза розкрадання носіїв інформації може бути за певних умов віднесена до всіх трьох категорій.
Рис. 2. Приклад дерева загроз
Слід також зазначити, що перелік загроз, характерних для тієї або іншої автоматизованої системи, є важливим етапом аналізу слабких місць АС що проводиться, наприклад, в рамках аудиту інформаційної безпеки, і створює базу для подальшого проведення аналізу ризиків. Виділяють два основні
методи аналізу загроз:
1. Побудова довільних списків загроз. Можливі загрози виявляються експертним шляхом і фіксуються випадковим і неструктурованим чином.
Для даного підходу характерна неповнота і суперечність одержуваних результатів.
2. Побудова дерев загроз. Загрози описуються у вигляді одного або декількох дерев. Деталізація загроз здійснюється зверху вниз, і в результаті
кожен листок дерева дає опис конкретної загрози. Між піддеревами у разі потреби можуть бути організований логічні зв'язки.
Приклад, дерева загрози блокування доступу до мережевого додатку наведено на рис.2. Як бачимо, блокування доступу до додатку може відбутися або в результаті реалізації DoS-атаки на мережевий інтерфейс, або в результаті завершення роботи комп'ютера. В свою чергу, завершення роботи комп'ютера може відбутися або внаслідок несанкціонованого фізичного доступу зловмисника до комп'ютера, або в результаті використання зловмисником уразливості, що реалізовує атаку на переповнювання буфера.