Материал: Книга Active directory
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам

Занятие 1

Поддержка каталогов и защита хранилища данных

5 3 3

по умолчанию х р а н я т с я

180 дней, в течение этого периода объекты

можно

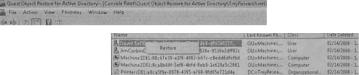
восстановить в любое время. Через 180 дней памятник объекта разрушается в процессе очистки базы данных каталога. Как и в случае с утилитой Ldp.exe, данная процедура восстанавливает объект и тоже сохраняет его исходный SIDидентификатор, но не восстанавливает членство в группах и другие атрибуты. Поэтому прежде чем включить объект, необходимо его модифицировать. Тем не менее эту утилиту п р о щ е использовать, чем Ldp.exe.

» т

Console Root

* <S Quest Object Restore for Active Directory! & TreyResetrch.net

Рис. 13-5. Восстановление объектов с помощью утилиты Quest Object Restore For Active Directory

Защита каталога с помощью архивации и восстановления Windows Server


Использование специальных инструментов для получения доступа к данным


памятников в каталоге не всегда является оптимальным методом восстановле-


ния данных. Например, объекты, восстанавливаемые из контейнеров памятни-


ков, содержат не все исходные атрибуты. Поэтому, для того чтобы восстановить


объект, нужно заранее знать содержимое и атрибуты, назначенные объекту


перед удалением. При восстановлении данных из архива и их повторном на-


значении в каталоге сразу восстанавливаются все атрибуты объекта, следо-


вательно, повторно назначать такие атрибуты, как членство в группах, нет


необходимости. Таким образом экономится время, требуемое для повторного


назначения атрибутов, однако усложняется сам процесс восстановления.

\

Кроме того, в предыдущих версиях Windows Server восстановление объек-


тов в AD DS выполнялось фактически наугад, поскольку перед восстанов-


лением нельзя было просмотреть объекты внутри набора архивных данных.


Восстановить р а з н ы е наборы архивов на различных контроллерах доменов


по-прежнему нельзя и невозможно просмотреть содержащиеся в них данные.

i

В Windows Server 2008 появилась новая утилита AD DS Database mounting, ко-


торая позволяет просмотреть содержимое набора архивных данных перед вос-


становлением и сэкономить время, необходимое для восстановления объекта,


а также гарантирует восстановление корректной версии объекта.


В Active Directory выполняется несколько операций архивации и восста-


новления.

| • Архивирование всего сервера, включая его операционную систему.

• Архивирование лишь данных состояния системы (System State Data), включая информацию о конфигурации сервера и хранилище Ntds.dit.

б12 Непрерывность бизнес-процессов каталогов Глава 13

Восстановление неполномочных данных, то есть данных, которые будут добавлены на контроллер домена и обновлены в процессе репликации с равноправными участниками, когда контроллер домена будет вновь подключен

ксети.

Восстановление полномочных данных, то есть информации, которая будет добавлена на контроллер домена и обновит все остальные контроллеры доменов в процессе репликации с равноправными участниками, когда контроллер домена будет вновь подключен к сети.

Установка контроллера домена с носителя I F M (Install F r o m Media). Используется копия файла Ntds.dit с еще одного контроллера домена, и таким образом снижается объем трафика репликации, необходимой для создания контроллера домена в процессе установки.

Существует несколько способов применения наборов архивных данных при работе с контроллерами доменов Windows Server 2008. Отметим, что некоторые операции в Windows Server 2008 отличаются от аналогичных операций в предыдущих версиях Windows.

• Архивация выполняется с использованием возможностей системы архивации данных Windows Server (Windows Server Backup) или соответствующей утилиты командной строки Wbadmin.exe. Оба компонента необходимо добавить на сервер Windows Server 2008. По у м о л ч а н и ю они не устанавливаются.

• Резервные копии не являются изолированными . В совокупности они со-

. держат критически важные тома. Далее приведен список томов на контроллере домена:

осистемный;

озагрузочный;

ос общим ресурсом SYSVOL;

ос базой данных AD DS;

• с журналами AD DS.

1Как и в предыдущих версиях Windows, архивацию можно выполнять автоматически и вручную.

Резервные копии нельзя создавать на магнитных лентах или в динамических томах, а только на сетевых дисках, переносных жестких дисках,

отконфигурирйванных как основные тома, а также на D V D и CD .

Архивировать отдельные файлы невозможно, так как система архивации Windows Server поддерживает л и ш ь полную архивацию томов.

Если вам нужно защитить лишь данные состояния системы, воспользуйтесь утилитой командной строки Ntdsutil.exe. Д л я этого в Ntdsutil.exe необходимо применить переключатель IFM, чтобы захватить информацию в процедуру установки с носителя (Install From Media). Если установка предназначена для контроллера RODC, утилита автоматически отсечет «секреты» AD DS от данных, чтобы создать безопасный носитель установки.

Занятие 1

Поддержка каталогов и защита хранилища данных

6 3 5

Операторы архива не могут создавать резервные копии по расписанию.

ВWindows Server 2008 этой привилегией располагают лишь члены локальной группы Администраторы (Administrators). В большинстве случаев это означает членство в группе Администраторы домена (Domain Admins) на контроллерах домена.

В случае выхода сервера из строя для восстановления системы необходимо

использовать локальную копию среды восстановления Windows Recovery Environment ( W i n R E ) . Среду восстановления WinRE можно установить локально или загрузить с установочного носителя Windows Server 2008.

Эти н о в ы е в о

з м о ж

н о с т и

определяют работу с контроллерами доменов

в W i n d o w s Server

2008

. Д л я

того чтобы упростить процесс восстановления

создаваемых контроллеров доменов, воспользуйтесь следующими рекомендациями .

Запустите контроллер домена как одноцелевой сервер и не добавляйте на

этот сервер н и к а к и е другие роли, за исключением DNS.

Запускайте контроллеры домена как виртуальные машины в среде Hyper-V системы Windows Server 2008. Контроллеры доменов являются идеальными кандидатами на виртуализацию в Hyper-V, поскольку для управления входом в сеть им в основном требуются полоса пропускания сети и воз-

можности обработки. Д а ж е если домен содержит тысячи пользователей, для входа которых в сеть по утрам и выхода вечером требуются ресурсы процессоров, рекомендуется выполнить виртуализацию контроллеров домена и назначить им больше ресурсов.

Не храните на контроллере домена другие данные, несмотря даже на то, что базу данных AD DS и журналы можно хранить в отдельных томах, если

база данных AD DS содержит очень много объектов.

Преобразуйте установочный носитель Windows в файл ISO и обеспечьте

кнему доступ для хостов Hyper-V на случай восстановления контроллеров домена. В качестве альтернативы установите на каждом созданном контроллере домена среду восстановления WinRE. Для этого вам потребуется инструментарий WAIK (Windows Automation Installation Kit).

К СВЕДЕНИЮ

Инструментарий WAIK

Более подробную информацию об инструментарии Windows Automation Installation Kit вы найдете по адресу http://go.microsoft.com/fwlink/PLinkId~90643.

шПериодически выполняйте автоматическую архивацию контроллеров до-

мена. Д л я этого можно выделить основной том или подключить сетевой диск.

Обеспечьте защиту пароля режима восстановления служб каталога (Di-

rectory Services Restore Mode). Этот пароль должен использоваться для


восстановления данных на контроллере домена и для него необходимо


обеспечить защиту.

|

б12

Непрерывность бизнес-процессов каталогов

Глава 13

К СВЕДЕНИЮ

Архивация и восстановление AD DS

Более подробные сведения по данной теме содержатся в руководстве «Step-By-Step Guide for Windows Server 2008 Active Directory Domain Services Backup And Recovery» по адресу http://tech^2.microsofc.com/windowsserver2008/en/library/778ff4c7-

623d-4475-ba70-4453f9S4d4911033. mspx.

Архивация данных состояния системы

На сервере с ролью AD DS имеются следующие д а н н ы е состояния системы:

реестр;

база данных COM+Class Registration;

загрузочные файлы;

• системные файлы под защитой системы W i n d o w s Resource Protection;

• база данных доменных служб Active Directory ( A D DS);

каталог SYSVOL

При установке других ролей сервера д а н н ы е с о с т о я н и я системы будут включать первые четыре объекта из числа перечисленных, а т а к ж е следующие файлы:

для роли Службы сертификации Active Directory (Active Directory Certificate Services) — файл базы данных AD CS;

для компонента Кластер отказоустойчивости (Failover Cluster) — ф а й л

с информацией о службе кластера;

для роли Веб-сервер (Web Server) — ф а й л ы к о н ф и г у р а ц и и IIS. Информация о состоянии системы играет в а ж н у ю роль, так как ее нельзя

захватить с помощью системы архивации W i n d o w s Server ( W i n d o w s Server Backup). Зато ее можно восстановить, поскольку система архивации Windows Server поддерживает три режима восстановления:

полное восстановление сервера;

восстановление лишь данных состояния системы;

восстановление отдельных файлов и папок.

Каждый режим позволяет восстановить необходимую информацию . Помните, что архивы, генерируемые системой архивации Windows Server, всегда хранятся в одном файле и добавляются в виде изменений, идентифициро - ванных в исходной системе. Однако каждый раз при создании архива также генерируется новый файл каталога, который используется для локализации данных отдельной резервной копии.

СОВЕТ К ЭКЗАМЕНУ

Система архивации данных Windows Server (Windows Server Backup), архивация томов и данных состояния системы на переносной носитель являются важной темой сертификационного экзамена.

Занятие 1

Поддержка каталогов и защита хранилища данных

6 3 7

С о з д а н и е наборов д а н н ы х для у с т а н о в к и с носителя


При размещении контроллеров домена в крупных сетях для создания исходного содержимого каталога можно использовать переносной носитель — это избавляет от необходимости выполнять репликацию содержимого каталога во время у с т а н о в к и контроллеров домена и позволяет не занимать полосу пропускания . Д л я этого применяется процедура IFM (Install From Media). Чтобы создать носитель, необходимо выполнить команду Ntdsutil.exe с дополнительной командой IFM .

Интерпретатор командной строки Ntdsutil.exe можно использовать интерактивно или с помощью командной строки, которая предоставляет все опции. В табл. 13-4 описаны различные доступные опции в подкоманде IFM.

Табл. 13-4. Опции

подкоманды IFM интерпретатора Ntdsutil.exe

Тип контроллера

Опция

домена


Пишущий конт-

Create Full конечная папка

роллер домена


RODC

Create RODC конечная папка

Пишущий конт-

Create SYSVOL Full конечная_папка

роллер домена


сданными


SYSVOL


Контроллер

Create SYSVOL RODC конечная папка

RODC с данны-


ми SYSVOL


Описание

Создает носитель для стандартного контроллера домена или экземпляра AD LDS в конечной папке

Создает безопасный носитель для контроллера RODC в конечной папке Создает в конечной папке носитель для стандартного контроллера домена вместе с папкой SYSVOL Создает в конечной папке носитель для контроллера домена RODC вместе с папкой SYSVOL

Носитель д л я установки можно создать только с помощью инструмента

Ntdsutil.exe. ( Э т о средство вам понадобится для

выполнения практических

занятий.)


Полная а р х и в а ц и я с и с т е м ы


П о л н а я а р х и в а ц и я системы выполняется двумя

способами: интерактивно

и в качестве запланированного задания. В обоих случаях можно использовать графический интерфейс или командную строку. Начнем с графического интерфейса. Прежде чем создать резервные копии, необходимо установить систему архивации данных Windows Server.

Создание интерактивной полной резервной копии системы путем архивации данных W i n d o w s Server Д л я защиты данных AD DS с помощью системы архивации данных Windows Server выполните указанную далее последовательность действий. Чтобы подключиться к серверу с ядром (Server Core),

Источник: https://studfile.net/preview/16435895/