Материал: Компьютерные преступления. Остапенко Г.А., Дешина А.Е
Вышеперечисленные мероприятия позволяют снизить риск неправомерного нарушения и блокирования доступа в распределенныхкомпьютерных системах. Практика показывает, что дополнение процесса рекрутинга в соответствии с алгоритмом на рис. 6.11 снижает риск неправомерного нарушения и блокирования доступа при уменьшении ущерба в два раза и сохранении разброса ущерба приблизительно на прежнем уровне. Покажем, как изменится риск для РКС, в каждом компоненте которой была выполнена интеграция процесса управления рисками в процесс найма.
Опишем,
каким образом данное мероприятие
скажется на параметрах  .
Параметр m определяет среднее значение ущерба в логарифмическом масштабе. Пусть некоторое мероприятие снижает среднее значение ущерба. Пусть средний ущерб от инцидентов неправомерного доступа при реализации данного мероприятия уменьшился на k процентов. Тогда изменение параметра m в логарифмическом масштабе будет выглядеть следующим образом:

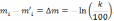
Аналогично
пусть некоторое мероприятие привело к
изменению параметра 
 на q
процентов, причем коэффициент q
имеет знак «+», когда
параметр увеличился, и «-» в обратном
случае. Тогда изменение параметра
описывается параметром q
следующим образом:

Тогда формула для вычисления интегрального риска примет вид:
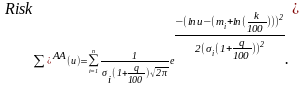
Таким образом, дополнение процесса рекрутинга характеризуется параметрами k=50%, q=0,5%.
На рис. 6.13 и 6.14 показано изменение риска для случая РКС из 3-х компонентов при применении в каждом компоненте процесса найма в соответствии с представленным алгоритмом.
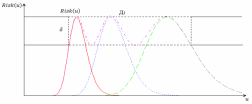
Рис.6.13. Интегральный риск РКС до дополнения процесса рекрутинга
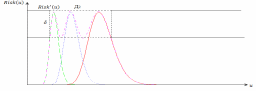
Рис.6.14. Интегральный риск РКС после дополнения процесса рекрутинга
На графике видно, что неравномерность риска после проведения мероприятия по его снижению осталась прежней, а диапазон ущерба заметно сократился. Имеем:
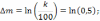
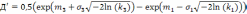
Таким образом, диапазон ущерба при дополнении процесса рекрутинга мерами по безопасности снизился на 50%.
Для оценки влияния того или иного мероприятия на параметры риска (определения коэффициентов k и q) необходимо проанализировать статистические данные по инцидентам неправомерного доступа к компьютерной информации до и после проведения данного мероприятия и выявить соответствующие закономерности.
Заключение
Неправомерная реализация и блокирование доступа к компьютерной информации со временем стали одними из самых серьезных и опасных угроз безопасности, препятствующих стабильному функционированию и развитию современных предприятий, учреждений и организаций. Нормативно-правовая база в области расследования данного вида правонарушений в нашей стране развита достаточно слабо, что открывает огромные «просторы» для деятельности злоумышленников и зачастую позволяет им совершать неправомерные воздействия безнаказанно. При этом компании, подвергшиеся таким деструктивным воздействиям, несут серьезнейшие потери. Для представителей малого и среднего бизнеса они и вовсе могут означать практически полную потерю финансовых активов, что, в конечном счете, приводит к закрытию компании. Следовательно, неправомерная реализация и блокирование доступа к компьютерной информации – сильнейшее оружие, которое может быть использовано организациями против конкурентов нарынке. В такой ситуации значительно возрастает роль службы по информационной безопасности в рамках предприятия. Ее основная цель – своевременно выявлять и оценивать риск от тех или иных угроз, в том числе тех, что рассмотрены в данном пособии. Адекватная оценка рисков неправомерной реализации и блокирования доступа к компьютерной информации предприятия позволит правильно и своевременно подобрать организационные меры по противостоянию подобного рода деструктивным воздействиям, а также проанализировать эффект от того или иного мероприятия.
Управление рисками информационной безопасности от угроз, связанных с неправомерным доступом и блокированием компьютерной информации – ключевой процесс в организации, который должен стать частью каждого бизнес-процесса компании, так или иначе связанного с данными, записанными на машинном носителе. Только внимание и бдительность специалистов по информационной безопасности предприятия способна противостоять компьютерной преступности в нашей стране на современном этапе ее развития.
При этом рекомендуемая методология риск-анализа открывает дополнительные возможности по управлению защищенностью распределенных компьютерных систем.
Библиографический список
Айсанов Р.М. Состав неправомерного доступа к компьютерной информации в российском, международном и зарубежном уголовном законодательстве: диссертация кандидата юридических наук: 12.00.08. / Айсанов Руслан Мухамедович. - Москва, 2006.
Анин Б.Ю. Защита компьютерной информации. / Б.Ю. Анин. СПб: БХВ — Санкт-Петербург, 2000. (Приложение: Англо-русский криптологический словарь с толкованиями), С. 15-20.
Айков Д. Компьютерные преступления. / Д. Айков, К. Сейгер, У. Фонсторх. Москва, 1999. – 352с.
Белевский Р. А. Методика расследования преступлений, связанных с неправомерным доступом к компьютерной информации в сетях ЭВМ: дис. канд. юрид. наук: 12.00.09. / Белевский Роман Александрович. - Санкт-Петербург, 2006.
Батурин Ю.М. Компьютерное преступление — что за этим понятием? / Ю.М. Батурин. «Интерфейс», 1990, № 1. С. 37.
Батурин Ю.М. Право и политика в компьютерном кругe. / Ю.М. Батурин. M: Юридическая литература,1987. – 180 с.
Батурин Ю.М. Проблемы компьютерного права. / Ю.М. Батурин. М.: юридическая литература, 1991.- 250 с.
Батурин Ю.М. Компьютерная пре¬ступность и компьютерная безопасность. / Ю.М. Батурин. А.М. Жодзишский. М.: Юридическая лите¬ратура, 1991.- 200 с.
Вехов В.Б. Расследование компьютерных преступлений в странах СНГ. / В.Б. Вехов, В.А. Голубев Москва, 2004. - 182с.
Вехов В.Б. Компьютерные преступления: Способы совершения и раскрытия. / В.Б. Вехов Под редакцией акад. Б.П. Смагоринского. М.. 1996. - 192с.
Гаврилин Ю.В. Расследование неправомерного доступа к компьютерной информации: дис. канд. юрид. наук: 12.00.09. / Гаврилин Юрий Викторович. - Москва, 2000.
Гмурман В.Е. Теория вероятностей и математическая статистика. / В. Е. Гмурман. М.: Высшая школа, 2004.– 479 с.
Герасименко В.А. Защита информации в автоматизированных системах обработки данных. Книга 1 и 2. / В.А. Герасименко М.: Энерго-атомиздат. 1994. 576 с.
Гугиев А.А. Сетевые атаки на компьютерные системы, ориентированные на получение несанкционированного доступа. / А.А/ Гугиев, Н.М. Радько. // Информация и безопасность: Регион. Науч.-тех. журнал. – Воронеж. 2010. Вып. 2, С. 293-294.
Доронин А. М. Уголовная ответственность за неправомерный доступ к компьютерной информации: дис. ... канд. юрид. наук: 12.00.08. / Доронин Андрей Михайлович. - Москва, 2003.
Давыдовский А.И. Защита информации в вычислительных сетях / А.И. Давыдовский, П.В. Дорошкевич. // Зарубежная радиоэлектроника. 1989. № 12. С. 60-70.
Егорышев А.С. Расследование и предупреждение неправомерного доступа к компьютерной информации: дис. ... канд. юрид. наук: 12.00.09. / Егорышев Александр Сергеевич. - Самара, 2004.
Евдокимов К.Н. Уголовно-правовые и криминологические аспекты противодействия неправомерному доступу к компьютерной информации: По материалам Восточно-Сибирского региона: дис. ... канд. юрид. наук: 12.00.08. / Евдокимов Константин Николаевич. - Иркутск, 2006.
Иванова И.Г. Выявление и расследование неправомерного доступа к компьютерной информации: дис. канд. юрид. наук: 12.00.09. / Иванова Инна Геннадьевна. - Барнаул, 2007.
Информационный портал по безопасности. - Режим доступа: http://www.securitylab.ru
Козлов В.Е. Теория и практика борьбы с компьютерной преступностью. / В.Е. Козлов, М: Горячая линия-Телеком, 2002. – 336с.
Конституция Российской Федерации. - М: Приор, 2012.-32 с.
Крылов В.В. Информационные компьютерные преступления. / В.В. Крылов. М.: 1997. – 300 с.
Крылов В.В. Расследование преступлений в сфере информации. / В.В. Крылов. М.: 1998. 264с.
Компьютерная преступность и борьба с ней. - Режим доступа: http://www.cyberpol.ru
Лебедева М. Ответственность за компьютерные преступления. / М. Лебедева, Ю. Ляпунов, В. Максимов. М: Новый Юрист, 1997. – 216с.
Леннон Э.. Компьютерные атаки: что это такое и как с этим бороться. / Э. Леннон. BYTE/Россия. № 2, 2000. С.51-54. Бюллетень лаборатории информационных технологий NIST, май 1999 г.
Левин М. Хакинг и фрикинг: методы, атаки, секре¬ты, взлом и защита. / М. Левин. М.: Оверлей. 2000, 416с.
Ланкин О.В. Метод оценки эффективности функционирования систем интеллектуальной защиты информации от несанкционированного доступа./ О.В. Ланкин // Информация и безопасность: Регион. Науч.-тех. журнал. – Воронеж. 2011. Вып. 2, С.267-270.
Малышенко Д.Г. Уголовная ответственность за неправомерный доступ к компьютерной информации: дис. ... канд. юрид. наук: 12.00.08. / Малышенко Дмитрий Геннадьевич. - Москва, 2002.
Медведовский И.Д. Атаки из Интернет. / И.Д. Медведовский, П.В. Семьянов. Москва, 2002. – 192с.
Минаев В.А. Компьютерные преступления и иноформационная безопасность. / В.А. Минаев, В.Д. Курушин. М: Новый Юрист, 1998. – 256с.
Материалы «Базы данных случаев веб-хакинга» http://projects.webappsec.org
Материалы ФБР. - Режим доступа: http://www.fbi.gov
Материалы сайта МВД России. - Режим доступа: http://www.mvd.ru/
Мещеряков В.А. Преступления в сфере компьютерной информации: правовой и криминалистический аспект. / В.А. Мещеряков. Воронеж: ВГУ, 2001.
Меньших В.В. Методы выбора альтернатив в процессе принятия управленческих решений при раскрытии компьютерных преступлений./В.В. Меньших, Е.А. Пастушкова // Информация и безопасность: Регион. Науч.-тех. журнал. – Воронеж. 2011. Вып. 1, С. 85-90.
Остапенко А.Г. Риск-анализ компьютерных преступлений на основе статистических данных./ А.Г. Остапенко, Е.А. Линец, Д.А. Пархоменко // Информация и безопасность: Регион. Науч.-тех. журнал. – Воронеж. 2009. Вып. 4, С. 549-558.
Остапенко А.Г. Исследование компьютерной преступности на основе статистического риск-анализа. / А.Г. Остапенко, Е.А. Линец, Д.А. Пархоменко // Информация и безопасность: Регион.науч.-техн. журнал. - Воронеж. 2010. – Том. 13. – Часть. 2. - С. 185-194.
Остапенко Г.А. Риски распределенных систем: Методики и алгоритмы оценки и управления/ Г.А. Остапенко, Д.О. Карпеев, Д.Г. Плотников, Р.В. Батищев, И.В. Гончаров, П.А. Маслихов, Е.А. Мешкова, Н.М. Морозова, С.В. Рязанов, Е.В. Субботина, В.А. Транин. // Информация и безопасность: Регион.науч.-техн. журнал. - Воронеж. 2010. – Том. 13. – Часть. 4. - С. 485 – 530.
Остапенко Г.А. Методическое и алгоритмическое обеспечение расчета параметров рисков для компонентов распределенных систем/ Г.А. Остапенко, Д.Г. Плотников, Е.А. Мешкова // Информация и безопасность: Регион.науч.-техн. журнал. - Воронеж. 2010. – Том. 13. – Часть. 3. - С. 335 – 350.
Поляков В.В. Особенности расследования неправомерного удаленного доступа к компьютерной информации»: дис. канд. юрид. наук: 12.00.09. / Поляков Виталий Викторович. - Омск, 2009.
Родионов А. Компьютерные преступления и способы борьбы с ними. /А. Родионов. // Научно-правовой альманах МВД России. "Профессионал", С.5-31.
Россинская Е.Р. Компьютерные преступления: уголовно-правовые и криминалистические аспекты // Воронежские криминалистические чтения. Вып. 3 / Е.Р. Росинская. Под ред. О.Я. Баева. – Воронеж: Издательство Воронежского государственного университета, 2002. – С. 169 – 183.
ОГЛАВЛЕНИЕ
ВВЕДЕНИЕ……………………………………………….3
1. СУЩНОСТЬ И КЛАССИФИКАЦИЯ КОМПЬЮТЕРНЫХ ПРЕСТУПЛЕНИЙ………………..9
2. КОМПЬЮТЕРНЫЕ ПРЕСТУПНИКИ КАК СУБЪЕКТЫ ИНФОРМАЦИОННЫХ ОТНОШЕНИЙ………………..26
3. ОБЩИЕ СВЕДЕНИЯ О НЕПРАВОМЕРНЫХ ДЕЙСТВИЯХ В ОТНОШЕНИИ ДОСТУПА К КОМПЬЮТЕРНОЙ ИНФОРМАЦИИ……………………45
4. СТАТИСТИЧЕСКОЕ РИСК-МОДЕЛИРОВАНИЕ НЕПРАВОМЕРНОЙ РЕАЛИЗАЦИИ И БЛОКИРОВАНИЯ ДОСТУПА К КОМПЬЮТЕРНОЙИНФОРМАЦИИ В КОМПОНЕНТАХ РАСПРЕДЕЛЕННЫХ КОМПЬЮТЕРНЫХ СИСТЕМ………………………….55
5. РИСК-АНАЛИЗ НЕПРАВОМЕРНОЙ РЕАЛИЗАЦИИ И БЛОКИРОВАНИЯ ДОСТУПА К КОМПЬЮТЕРНОЙ ИНФОРМАЦИИ В РАСПРЕДЕЛЕННЫХ
КОМПЬЮТЕРНЫХ СИСТЕМАХ………………………74
6.РЕГУЛИРОВАНИЕ РИСКОВ НЕПРАВОМЕРНОЙ
РЕАЛИЗАЦИИ И БЛОКИРОВАНИЯ ДОСТУПА К
КОМПЬЮТЕРНОЙ ИНФОРМАЦИИ В РАСПРЕДЕЛЕННЫХ КОМПЬЮТЕРНЫХ СИСТЕМАХ………………101
ЗАКЛЮЧЕНИЕ…………………………………………130
БИБЛИОГРАФИЧЕСКИЙ СПИСОК…………………132
Учебное издание
Остапенко Григорий Александрович
Дешина Анна Евгеньевна
КОМПЬЮТЕРНЫЕ ПРЕСТУПЛЕНИЯ
В авторской редакции
Подписано к изданию 30.09.2013.
Объем данных 1,65 Мб.
ФГБОУ ВПО «Воронежский государственный
технический университет»
394026 Воронеж, Московский просп., 14