Материал: Компьютерные преступления. Остапенко Г.А., Дешина А.Е
Пусть
задано перемещение кривой интегрального
риска РКС вправо по диапазону ущерба
на некоторую величину P,
тогда параметры mi
риска уменьшатся на некоторую величину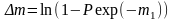 ,
диапазон ущерба уменьшится в
 раз.
При этом неравномерность риска останется
прежней.
Рассчитаем диапазон ущерба. Для определения диапазона ущерба при перемещении кривой интегрального риска исследуем случай, когда пики рисков 2-х соседних компонентов РКС оказываются на расстоянии, достаточном чтобы за диапазон ущерба считать величину:
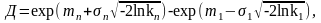
где
 задает уровень отсчета от
 .
При перемещении параметр каждого компонента уменьшится на , следовательно, диапазон ущерба примет вид:
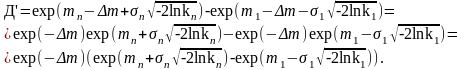
Таким образом, при перемещении кривой риска диапазон ущерба уменьшится в раз.
Пик риска для i-го компонента РКС определяется по формуле:
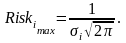
Как видно из формулы, пик риска для i-го компонента РКС не зависит от параметра . Следовательно, изменение параметра не влияет на пик риска.
Результаты,
полученные при перемещении кривой
риска, проиллюстрированы на рис. 6.7.
Здесь рассмотрен случай РКС из 3-х
компонентов, для которых параметры
 одинаковы.
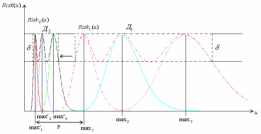
Рис.6.7. Схема перемещения кривой риска РКС из 3-х компонентов при регулировании
Как видно на графике (рис.6.7), при переносе нескольких компонентов РКС в область меньшего ущерба многократно уменьшился диапазон ущерба – Д. Для его дальнейшего снижения и снижения писка риска предлагается регулировать параметр масштаба - . При изменении параметра каждого компонента пик суммарного риска изменится (рис.6.8), а также изменится и неравномерность. Регулирование неравномерности представляется нетривиальной задачей, решаемой подбором оптимальных значений параметров масштаба согласно алгоритму, представленному на рис. 6.9.
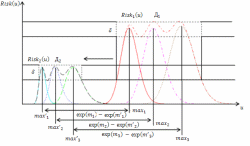
Рис.6.8.Схема перемещения кривой риска РКС из 3-х компонентов при изменении параметров m и
По графику видно, что неравномерность риска осталась прежней, а диапазон ущерба снизился.
Ниже приведен алгоритм регулирования рисков, задачей которого является перемещение кривой риска в область большего ущерба с заданной неравномерностью и оптимальным значением диапазона ущерба.
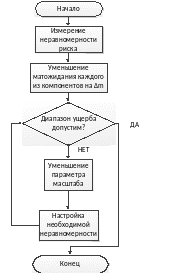
Рис. 6.9. Алгоритм перемещения кривой риска в область большего ущерба с заданной неравномерностью и оптимальным значением диапазона ущерба
Оценка и управление рисками неправомерного доступа к компьютерной информации представляют собой процессы, так или иначе затрагивающие все сферы деятельности предприятия. Эти процессы могут быть интегрированы в бизнес-процессы организации, работа которых так или иначе связана с компьютерной информацией. Причем каждый отдельно взятый бизнес-процесс имеет свою специфику, следовательно, управление рисками в отдельном бизнес-процессе должно удовлетворять его требованиям по защите компьютерной информации от неправомерного доступа. Специфика бизнес-процесса во многом определяется его принадлежностью к элементу организационной структуры предприятия, либо к сфере деятельности, в котором этот процесс задействован. Рассмотрим обобщенную структуру типового предприятия (рис. 6.10).
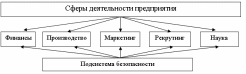
Рис. 6.10. Обобщенная структура типового предприятия
Таким образом, процессы по обеспечению информационной безопасности предприятия так или иначе связаны с каждой сферой его деятельности.
Компьютерные преступления, связанные с неправомерным доступом к компьютерной информации, по статистике чаще всего совершаются внутренними пользователями системы, следовательно, для снижения риска рассматриваемого вида деструктивных воздействий на компьютерную систему предприятия необходимо более тщательно подходить к процедуре набора персонала.
Рассмотрим алгоритм процесса рекрутинга с интегрированным процессом управления рисками неправомерного доступа к компьютерной информации (рис. 6.11).
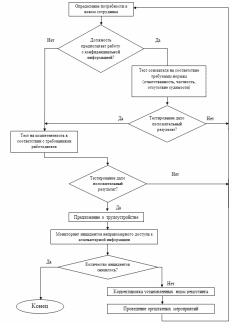
Рис.6.11. Процесс найма работников в организации с учетом требований безопасности
На рисунке видно, что стандартный процесс подбора кадров на должность обогатился новыми составляющими, задачей которых является проверка соискателя на соответствие требованиям норм этики и морали, что способствует выбору в конечном итоге именно того сотрудника, которому можно доверить работу с конфиденциальными данными.
Рекомендации по снижению риска деструктивных воздействий на распределенные компьютерные системы, связанных с неправомерным нарушением и блокированием доступа к компьютерной информации
Обеспечение защищенности компьютерных систем от деструктивных воздействий, связанных с неправомерным нарушением и блокированием доступа к компьютерной информации, представляет собой комплекс организационных мероприятий (рис. 6.12):
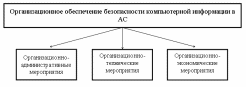
Рис. 6.12. Организационное обеспечение безопасности компьютерной информации в отношении угроз неправомерного нарушения и блокирования доступа
Организационные мероприятия направлены на регламентацию производственной деятельности и взаимоотношений исполнителей на нормативно-правовой основе таким образом, что неправомерное нарушениеи блокирование доступа к компьютерной информации существенно затрудняются.
Подробно организационные мероприятия рассматриваются в таблице
Категория мероприятий |
Группа мероприятий |
Мероприятие |
Организационно-правовые |
Повышение ответственности персонала |
Минимизация утечки информации через персонал (организация мероприятий по подбору и расстановке кадров, создание благоприятного климата в коллективе) |
Проверка всех кандидатов на постоянную работу, подрядчиков и пользователей сторонней организации должна быть проведена в соответствии с законами, инструкциями и правилами этики, с учетом требований бизнеса, характера информации, к которой будет осуществлен доступ |
||
Сотрудники, подрядчики и пользователи сторонней организации должны согласовать и подписать условия своего трудового договора, в котором установлены их ответственность и ответственность организации относительно ИБ |
Продолжение таблицы
|
|
К сотрудникам, нарушившим требования безопасности, должна быть применена дисциплинарная практика, установленная в организации |
Все сотрудники организации и, при необходимости, подрядчики и пользователи должны проходить соответствующее обучение и переподготовку в целях регулярного получения информации о новых требованиях правил и процедур организации безопасности, необходимых для выполнения ими должностных функций |
||
В случае увольнения сотрудники обязаны вернуть все информационные активы организации, находящиеся в их пользовании, а их права доступа к информации и средствам обработки информации должны быть аннулированы |
||
В организации должны быть определены, документированы и формализованы правила безопасного использования информации и активов, связанных со средствами обработки компьютерной информации |
Продолжение таблицы
|
|
Должны быть установлены ответственность руководства и процедуры, позволяющие обеспечить быстрое, эффективное и последовательное реагирование на инциденты неправомерного доступа |
Организация работы с конфиденциальной информацией |
Организация хранения конфиденциальной информации на промаркированных отчуждаемых носителях в специально отведенных для этой цели местах |
|
Организация регламентированного доступа пользователей к работе со средствами компьютерной техники, связи и в хранилище носителей конфиденциальной информации |
||
Контроль соблюдения требований по защите конфиденциальной информации |
||
Информация должна быть классифицирована исходя из правовых требований, ее конфиденциальности, а также ценности и критичности для организации |
||
Выделение специальных помещений и ср-в для хранения и обработки конфиденциальных данных |
Выделение специальных защищенных помещений для размещения средств вычислительной техники и связи, а также хранения носителей информации, физическая защита их периметра |
Продолжение таблицы
|
|
Выделение специальных средств компьютерной техники для обработки конфиденциальной информации |
Безопасное сотрудничество со сторонними организациями |
Перед предоставлением доступа сторонним организациям или клиентам к информации и средствам ее обработки в процессе деятельности организации необходимо определять возможные риски для информации и средств ее обработки и реализовывать соответствующие меры безопасности |
|
Регулярное проведение мониторинга, аудита и анализа услуг, отчетов и актов, обеспечиваемых сторонними организациями |
||
Руководство организации должно поддерживать связь с компетентными органами в области информационной безопасности и участвовать в форумах и конференциях по информационной безопасности |
||
Разработка программного обеспечения с привлечением сторонних организаций должна проводиться под контролем и при мониторинге организации |
Продолжение таблицы
|
Разграничение прав доступа |
Руководство должно периодически осуществлять пересмотр прав доступа пользователей, используя формализованный процесс, а также периодически проводить смену паролей |
Пользование оборудованием |
Вынос оборудования, информации или программного обеспечения из помещения организации только на основании соответствующего разрешения |
|
Физическая защита КС |
Ограничение доступа посторонних лиц внутрь корпуса оборудования за счет установки различных запорных устройств и средств контроля |
|
Привлечение специалистов по безопасности в штат организации |
Введение в штатное расписание должности специалиста по компьютерной безопасности (системного администратора) |
|
Организационно-технические |
Сбор информации |
На случай, если инцидент неправомерного доступа может привести к судебному разбирательству против лица или организации, информация должна быть собрана, сохранена и предоставлена согласно правилам оформления доказательств, изложенных в соответствующих документах |
Продолжение таблицы
|
Контроль и аудит |
Должны быть применены меры контроля для предотвращения нецелевого сбора средств обработки информации |
Безопасная работа в сети |
Организация передачи конфиденциальной информации по каналам связи только с использованием специальных инженерно-технических средств |
|
Ограничение времени соединения |
||
В сетях должны быть применены принципы разграничения групп информационных услуг, пользователей и информационных систем |
||
Защита информации, используемой в электронном обмене сообщениями |
||
Ограничение работы в сети |
Отключение от ЛВС, Internet тех средств компьютерной техники, которые связаны с работой с конфиденциальной информацией, либо организация межсетевых экранов |
|
Безопасная работа с носителями компьютерной информации |
Безопасная утилизация носителей информации при отсутствии необходимости в них |
|
Носители информации должны быть защищены от неправомерного доступа |
||
Носители информации должны быть защищены от неправомерного доступа |
Продолжение таблицы
|
Контроль приложениями входных и выходных данных |
Входные данные для приложений должны быть подвергнуты процедуре подтверждения с целью установления их достоверности |
Данные, выводимые из приложений, необходимо подвергать проверке на корректность, чтобы обеспечить уверенность в том, что обработка информации выполнена правильно |
||
Контроль доступа |
Для контроля доступа удаленных пользователей должны быть применены соответствующие меры аутентификации |
|
Контроль доступа к операционным системам должен быть обеспечен безопасной процедурой регистрации |
||
Автоматическая аутентификация оборудования должна рассматриваться как средство аутентификации соединений, осуществляемых с определенных мест и с определенным оборудованием |
||
Контроль и аудит |
Средства регистрации и информация журналов регистрации должны быть защищены от неправомерного доступа |
|
Действия системного администратора должны быть регистрируемыми |
||
Неисправности в работе компьютерной техники должны быть зарегистрированы, проанализированы и устранены |
Окончание таблицы
|
Использование криптографических средств |
Должны быть разработаны и внедрены правила использования криптографических средств защиты информации |
Для реализации организацией криптографических методов защиты должна быть использована система управления ключами |
||
Средства криптографической защиты должны быть использованы в соответствии с законами, нормативными актами и соответствующими соглашениями |
||
Резервное копирование |
Создание, проверка и тестирование резервных копий информации и программного обеспечения |
|
Организационно-экономические |
Стандартизация |
Стандартизация методов и средств защиты информации |
Сертификация |
Сертификация средств компьютерной техники и их сетей по требованиям информационной безопасности |
|
Лицензирование |
Лицензирование деятельности по сфере защиты информации |
|
Страхование рисков |
Страхование информационных рисков, связанных с функционированием компьютерных систем и сетей |