Материал: Компьютерные преступления. Остапенко Г.А., Дешина А.Е
Возможна ситуация, при которой расстояние между модами 2-х компонентов мало, и результирующая функция будет иметь 1 максимум.
Рассмотрим РКС, состоящую из n компонентов. Тогда поправка для первого компонента системы будет определяться суммой поправок, вносимых другими компонентами, а первый максимум будет смещаться вправо. Соответственно, второй максимум будет смещаться влево поправкой, вносимой первым компонентом, а поправки от всех остальных компонентов сместят максимум вправо и т.д. Наконец, n-й максимум будет смещаться влево относительно максимума n-го компонента под действием поправок, вносимых всеми остальными компонентами.
В случае асинхронных атак на РКС, компоненты рассматриваются как независимые, т.к. атаки на один из ее компонентов не влияют на безопасность других компонентов. Таким образом, интегральный риск РКС определяется как сумма рисков компонентов. Значения ущерба, определяющие максимумы риска для компонентов РКС определяются следующим образом:
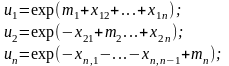
или
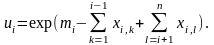
Для доказательства справедливости полученных выражений воспользуемся методом математической индукции. Учитывая вышеприведенные расчеты, данные выражения справедливы для системы, состоящей из двух компонентов, т.е.:


Предположим, что
выражения справедливы для системы,
состоящей из n компонентов.
Докажем справедливость данного
утверждения для  компонентов, а именно, что при добавлении
j-го компонента в
систему максимум
 сместится на
 .
Максимум
для системы, состоящей из  компонентов, выражается следующим
образом:
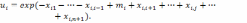
Перейдем к
логарифмическому масштабу. Введем
замену 
 .
Поправка  определяется следующим образом:

Таким образом, получим:
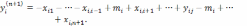
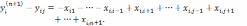
В то же время для системы, состоящей из n компонентов, не содержащей j-го компонента:
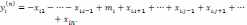
Имеем:

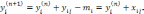
Что и требовалось доказать.
Значения ущерба, определяющие максимумы риска для компонентов РКС, определяются следующим образом:
Матрица поправок представлена ниже:
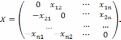
Возвращаясь к переменной u, сформируем вектор значений ущербов, при которых результирующая функция риска имеет максимумы:
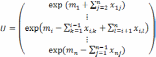 .
Таким образом, получены модели оценки интегрального риска деструктивных воздействий на распределенные компьютерные системы, связанных с неправомерной реализацией и блокированием доступа к компьютерной информации.
РЕГУЛИРОВАНИЕ РИСКОВ НЕПРАВОМЕРНОЙ РЕАЛИЗАЦИИ И БЛОКИРОВАНИЯ ДОСТУПА
К КОМПЬЮТЕРНОЙ ИНФОРМАЦИИ
В РАСПРЕДЕЛЕННЫХ КОМПЬЮТЕРНЫХ СИСТЕМАХ
Регулирование интегрального риска распределенных атак типа «отказ в обслуживании» на распределенные компьютерные системы
Управление рисками (регулирование рисков) является наиболее важной задачей по обеспечению безопасности распределенных компьютерных систем от деструктивных воздействий, связанных с неправомерной реализацией и блокированием доступа к компьютерной информации. Управление рисками – комплексный процесс, затрагивающий практически все сферы деятельности современной организации и позволяющий оценить адекватность используемых средств контроля рисков для увеличения эффективности и рентабельности экономической деятельности объекта. Он должен быть непрерывным и являться частью процесса проектирования и разработки компьютерных систем, в том числе распределенных. Причем в распределенных системах управление рисками должно осуществляться комплексно, с учетом характерных особенностей каждого из компонентов РКС и ценности хранящейся в каждом компоненте информации.
Как и любой процесс, процесс управления рисками имеет циклическую структуру и направлен на постоянное целенаправленное упрочение защищенности компьютерной системы в отношении ряда угроз, в том числе и угроз неправомерной реализации и блокирования доступа к компьютерной информации.
Таким образом, под термином «управление рисками» принято понимать системный процесс идентификации, контроля и снижения или перераспределения рисков объекта в соответствии с определенными ограничениями нормативно-правовой базы и собственной корпоративной политики безопасности.
Считается, что качественное управление рисками позволяет использовать оптимальные по эффективности и затратам средства контроля рисков и средства защиты, адекватные текущим целям и задачам организации или системы.
Интегральная оценка риска компьютерных преступлений, связанных с неправомерным доступом к компьютерной информации, в распределенных компьютерных системах показала, что интегральный риск определяется не только параметрами риска компонентов распределенной системы, но также зависит от взаимодействия компонентов. Изменение параметров риска хотя бы 1-го компонента находит свое отражение в характеристиках риска для системы в целом. Таким образом, при смещении кривой интегрального риска в область меньшего ущерба значительно снижается и диапазон ущерба по заданному уровню риска.
Рассмотрим график функции риска распределенной компьютерной системы, состоящей из пяти компонентов. График функции риска для компонент РКС и для системы в целом представлен на рис. 6.1.
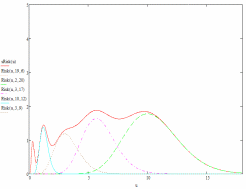
Рис. 6.1.График функции суммарного риска
Для уменьшения диапазона ущерба суммарного риска возможно снизить среднее значение ущерба для интегрального риска.
При этом можно применить следующий алгоритм.
Для асинхронной атаки риск распределенной системы определяется следующим выражением:

Тогда среднее значение ущерба можно определить как:
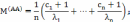

Для
снижения среднего значения ущерба
возможно уменьшать каждое значение
 и увеличивать
 .
На рис. 4 представлены пять графиков,
для которых значения
 равны 0.368, 1.3, 3.33, 6, 10.5 соответственно.
После увеличения защищенности отдельных
компонентов предполагается получить
следующие значения 0.368, 1.1, 2.66, 4, 7.916.
Для компоненты, имеющей среднее значение, в данном случае проводить защитные мероприятия не будем. В результате получим следующую зависимость интегрального риска (рис.6.2):
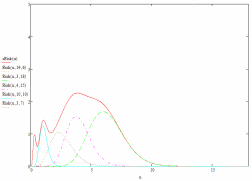
Рис.6.2. График функции суммарного риска при увеличении защищенности отдельных компонентов системы
Таким образом, из графика видно, что диапазон ущербов и неравномерность снизились.
Для
снижения общего значения  возможен подход, основанный на поиске
и снижении среднего значения ущерба
компонента имеющего максимальный
ущерб. Результат применения данного
подхода применительно к случаю,
проиллюстрированному на рис.6.1, изображен
на рис.6.3.
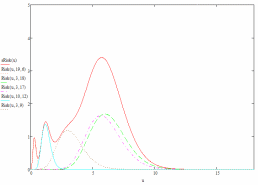
Рис.6.3. График функции суммарного риска при увеличении защиты самого уязвимого компонента системы
Из графика видно, что посредством снижения среднего значения компонента, имеющего максимальный ущерб, снизился диапазон ущербов, но существенно возросла неравномерность риска. Следовательно, защита самого уязвимого компонента в общем случае приводит лишь к уменьшению диапазона ущербов, однако требует меньше затрат, так как меры применяются лишь к одному компоненту системы.
Для
определения СКО в системе, состоящей
из nкомпонент необходимо
найти min( ),
т.е. компонент с самым минимальным
средним значением ущерба и его СКО,
определяемое по формуле:
Так же необходимо найти max( ), т.е. компонент с самым минимальным средним значением ущерба и его СКО. Тогда СКО при реализации асинхронной атаки будет определяться следующим образом:
 = max(
)
+
 - (min(
)
-

 ).
Данное утверждение продемонстрировано на рис.6.4.
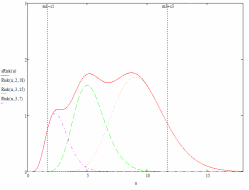
Рис.6.4. График функции суммарного риска и его СКО
Из рисунка видно, что среднеквадратическое отклонение ущерба при реализации асинхронных атак зависит от самого надежного и самого уязвимого компонентов системы. Следовательно, для уменьшения значения ущерба оптимальным будет либо снизить среднее значение ущерба самого уязвимого компонента либо его среднеквадратическое отклонение ущерба.
Изменение графика суммарного риска посредством уменьшения среднеквадратического отклонения ущерба представлено на рис.6.5.
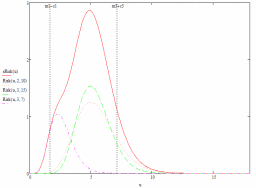
Рис.6.5. График функции суммарного риска и его СКО при увеличении защиты самого уязвимого компонента
Таким образом, управляя положением экстремумов и разбросом риска для каждого компонента распределенной компьютерной системы, можно регулировать неравномерность и диапазон ущерба суммарного риска, также можно определить поправки для установки экстремумов интегрального риска и скорректировать значения исходных параметров.
Данные подходы могут рассматриваться как рекомендации к повышению защищенности распределенных компьютерных систем.
Регулирование рисков реализации неправомерного доступа к компьютерной информации в распределенных компьютерных системах
Рассмотрим
распределенную КС, состоящую из 3-х
компонентов. Поставим задачу по нахождению
алгоритма перемещения кривой риска из
положения 1 (рис. 6.6 - )
в положение 2 (рис. 6.6 -
 )
при сохранении величин
 и
Д. Таким образом, первый максимум
 перейдет
в максимум
 ,
второй максимум
 перейдет
в максимум
 и так далее.
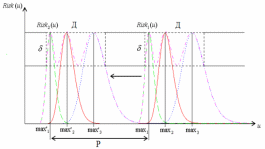
Рис.6.6. Схема перемещения кривой риска при регулировании
Как видно на графике (рис. 6.8), каждый из компонентов переносится влево, при этом разброс значений каждого компонента не меняется. Рассмотрим, возможно ли достижение подобного результата при логарифмически нормальном законе распределения ущерба.
Перемещение
кривой интегрального риска РКС вправо
на некоторую величину P
означает увеличение параметров mi
на некоторую величину
 ,
причем
определяется
следующим образом:
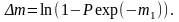
Таким образом, интегральный риск для РКС из n компонентов примет вид:

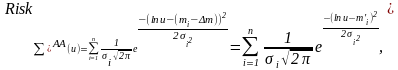
где
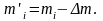
Так
как параметр
 уменьшается
на
,
то при перемещении кривой интегрального
риска значения ущерба, определяющие
максимум риска для i-го
компонента РКС, с учетом поправок будет
иметь следующий вид:
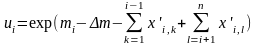 ,
где
 -
поправки с учетом перемещения.