Материал: конспект-лекций
321
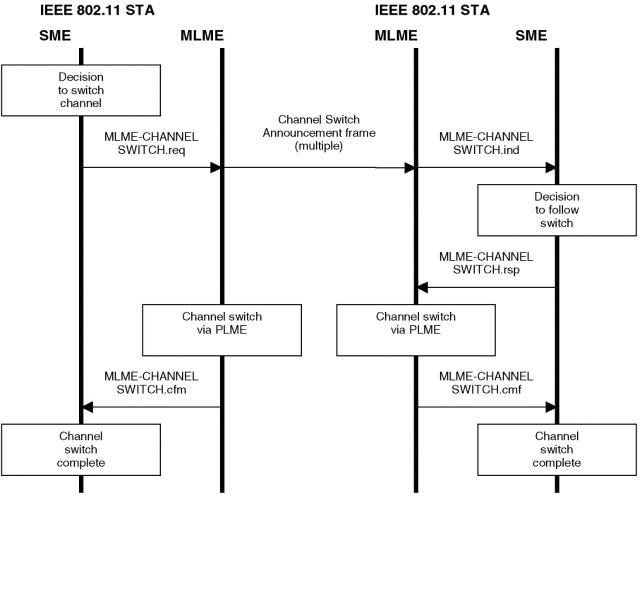
Рисунок 2.72 - Перемикання каналів
Станція, якій необхідно перемкнутися на новий функціонуючий канал, генерує повідом-
лення MLME-CHANNELSWITCH.request, яке указує режим роботи каналу, номер каналу і ін. Це повідомлення генерується SME, щоб зарезервувати канал, на який здійснюється перемикання, і
оголосити номер цього каналу всім БС в межах BSS. Перемикання каналу MLME відкладається на певний час, щоб врахувати час розповсюдження кадру. Результати запиту на перемикання ка-
налу підтверджуються повідомленням MLME-CHANNELSWITCH.confirm, що генерується MLME
для передачі до SME після завершення запиту на перемикання. Відповідь може містити невизна-
чені причини відмови, включаючи нездатність призначити запитаний канал. Всі БС підтверджу-
ють отримання повідомлення на перемикання каналу (MLME-CHANNELSWITCH.indication) [10].
Сервіси канального рівня. На відміну від проводових мереж, де можливість взаємодії на каналь-
ному рівні визначається тільки фізичним підключенням, в стандарті 802.11 визначено ряд механізмів вста-
новлення з'єднання між станціями і точками доступу:
- сканування радіоефіру (процес зондування),
322
-процес аутентифікації,
-процес асоціації (прив'язки).
Сканування радіо ефіру. Перед підключенням до точки доступу клієнт проводить активне і пасивне сканування радіоефіру з метою визначення доступних мереж. В ході пасивного скану-
вання станція прослуховує радіоефір на предмет виявлення сигналів, що передаються точками дос-
тупу.
При активному скануванні станція розсилає широкомовні кадри Probe-Request Frame по всім каналам 802.11. Зондуючий кадр запиту містить інформацію про безпроводову станцію – яку швидкість передачі даних підтримує станція і до якої зони обслуговування вона належить. Ключо-
вими полями зондуючого запиту є:
-елемент SSID - ідентифікатор мережі, з яким зконфігурована станція,
-елемент підтримуваних швидкостей, який вказує всі швидкості передачі даних, які підт-
римуються клієнтом. Зондуючі кадри запиту є широкомовними, тому запити посилаються з най-
меншою можливою швидкістю передачі даних, що становить 1 Мбіт/с.
Точкою доступу, що прийняла зондуючий кадр запиту, по відношенню до якого була успі-
шно виконана процедура перевірки контрольної послідовності кадра FCS, у відповідь на Probe Request Frame відсилаються кадри Probe Response. Ключові поля зондуючого кадра відповіді:
-поле часової мітки (timestamp field). Значення узяте з кадра відправника,
-поле сигнального інтервалу (beacon interval field), який указує число тактів (time units, TUs) між маячковими сигналами,
-поле інформаційної здатності (capability information field), що вказує на можливості MAC і
PHY рівня,
-елемент SSID, ідентифікатор мережі, з яким зконфігурована точка доступу,
-елемент підтримуваних швидкостей передачі, вказуючий швидкості передачі, що підтри-
муються точкою доступу,
- елемент набору параметрів PHY (PHY parameter set element). Може указувати або на тех-
нологію FHSS або на технологію DSSS. Цей елемент забезпечує надання специфічної інформації рівня PHY для клієнтської станції.
На підставі одержаної інформації, такої як SSID, відношення сигнал/шум, швидкості пере-
дачі даних і власних настройок, станцією приймається рішення про з'єднання з однією з доступних мереж і точок доступу. Після вибору точки доступу станція повинна пройти процес аутентифікації і встановити асоціацію з мережею.
На рис. 2.73 показано, що станція 1 знаходиться в межах досяжності трьох точок доступу.
Дві з них належать зоні обслуговування відділу маркетингу, третя – зоні обслуговування відділу продажів. Станція 1 зконфігурована таким чином, що вона відноситься до зони обслуговування від-
ділу маркетингу.
324
Аутентифікація із загальним ключем може застосовуватися при використанні шифрування
WEP. Під час шифрування згідно протоколу WEP відбувається обмін повідомленнями між станці-
єю і точкою доступу по наступній схемі:
-станція відправляє запит на аутентифікацію,
-мережа посилає станції 128 байт випадкового тексту,
-станція зашифровує одержаний текст з використанням WEP і відправляє його в мережу,
-мережа перевіряє, що прийнятий текст може бути розшифрований за допомогою ключа
WEP, що використовується АР, і порівнює прийняті дані з переданими,
- у разі збігу даних станції передається кадр підтвердження аутентифікації.
Не дивлячись на уявну стійкість, використання методу аутентифікації Shared-Key не рекоме-
ндується у зв'язку з тим, що він полегшує зловмиснику проведення криптографічних атак з відомим відкритим текстом на WEP.
Асоціація - процес прив'язки за стандартом 802.11 дозволяє точці доступу виділити для безпроводової станції логічний порт або привласнити їй ідентифікатор асоціації (association identifier, AID). Після успішної аутентифікації станцією посилається в мережу кадр запиту асоціа-
ції (Association Request). Відповідь на асоціювання може бути позитивною або негативною і місти-
ти код, вказуючий на причини відмови. Після отримання позитивної відповіді, клієнт вважається підключеним до мережі і має можливість передавати та приймати дані через цю мережу.
При перемиканні між точками доступу однієї мережі (roaming) станція може використовувати процес встановлення асоціації, в ході якого замість запиту асоціації посилається кадр повторної асо-
ціації Reassociation, що містить інформацію відносно попередньої АР. В цьому випадку нова АР бере на себе функції передачі параметрів станції (наприклад, ключів шифрування) з початкової точки дос-
тупу за допомогою протоколу взаємодії точок доступу Inter Access Point Protocol (IAPP), визначено-
го в 802.11f, або використовуючи інші механізми, наприклад швидкий безпечний роумінг в облад-
нанні Cisco (Cisco Fast Secure Roaming).
Для розриву віртуального з'єднання використовуються управляючі кадри завершення асо-
ціації і відмови від аутентифікації (Deauthentication і Disassociate). Ці кадри можуть бути відправ-
лені як станцією, так і точкою доступу залежно від ситуації.
Формати кадрів MAC стандарту 802.11. На рівні MAC стандарту 802.11 використовують-
ся кадри трьох типів:
- управляючі кадри (control frames). Сприяють передачі кадрів даних при нормальному об-
міні інформацією станціями стандарту 802.11.
-службові кадри (management frames). Забезпечують з'єднання безпроводових локальних мереж, аутентифікацію і зазначають стан.
-кадри даних (data frames). Переносять дані станції від передавача до приймача.
325
Всі кадри стандарту 802.11 мають структуру, що ідентична з структурою основного кадру цього стандарту. Названі три типи кадрів розширюють і використовують певні поля основного
MAC-кадру для реалізації необхідних функцій. На рис. 2.75 представлено основний MAC-кадр і його поля.
Контроль |
Тривалість/ |
Адреса 1 |
Адреса 2 |
Адреса 3 |
Керування |
Адреса 4 |
|
Тіло |
FCS |
кадру |
ID |
послідовністю |
|
кадра |
|||||
|
|
|
|
|
|
||||
|
|
|
|
|
|
|
|
|
|
2 байт |
2 байт |
6 байт |
6 байт |
6 байт |
2 байт |
6 байт |
0-2312 байт 4 байт |
||
Рисунок 2.75 – Формат основного кадру стандарту 802.11
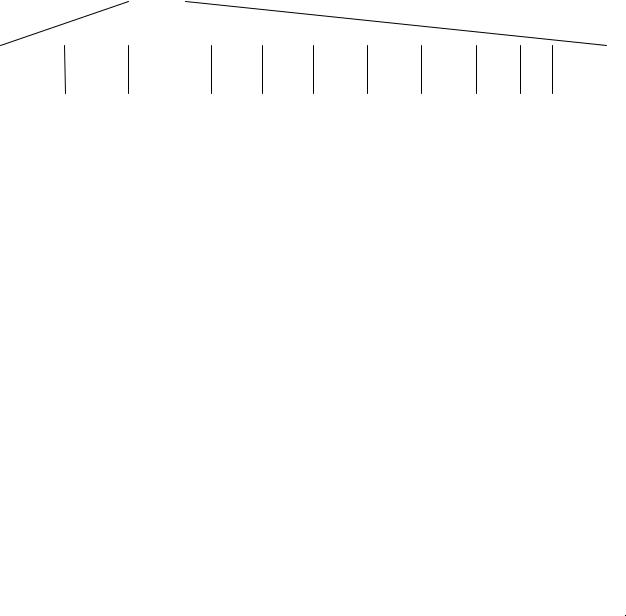
Поле контролю кадру (frame control). Розмір цього поля рівний 2 байтам; воно складається з одинадцяти підполів. На рис. 2.76 показано підполя поля контролю кадру.
2 байт
Контроль кадру
Версія |
|
|
До |
Від |
Більше |
Повтор. |
Керув. |
Більше |
|
Впоряд- |
|
Тип |
Підтип |
розпод. |
розпод. |
фрагмен- |
живлен |
WEP |
|||||
протоколу |
передача |
даних |
кування |
||||||||
|
|
сист. |
сист. |
тів |
ням |
|
|||||
|
|
|
|
|
|
|
|||||
2 біт |
2 біт |
4 біт |
1 біт |
1біт |
1біт |
1біт |
1біт |
1біт |
1біт |
1біт |
Рисунок 2.76 – Підполя поля контролю кадру
Нижче перераховані одинадцять підполів поля контролю кадру.
Версія протоколу указує версію протоколу 802.11 MAC. На сьогоднішній день існує тільки одна версія, тому для цього поля справедливе тільки значення 0. Вся решта значень зарезервована.
Тип указує тип кадру MAC: управляючий, службовий або кадр даних. Четверте значення зарезервоване.
Підтип указує підтип кадру. Можливі значення цього поля представлені в табл. 2.11.
Таблиця 2.11 – Типи полів підтипу кадру
Значення типу |
Тип |
Значення підтипу (біт |
Підтип |
(біт 3, біт 2) |
|
7, біт 6, біт 5, біт 4) |
|
00 |
Управління |
0000 |
Запит на з’єднання |
|
|
|
|
00 |
Службовий |
0001 |
Відповідь на запит на з’єднання |
|
|
|
|
00 |
Службовий |
0010 |
Запит на повторне з’єднання |
00 |
Службовий |
0011 |
Відповідь на повторне запит на |
|
|
|
з’єднання |