Материал: конспект-лекций

331
ються для одного символу. Розбиті на групи канальні біти перетворяться в 48 символів з кількістю біт на символ, яка залежить від швидкості передачі даних. Символи поміщаються на 48 піднесучих
OFDM-символа, а на 4 піднесучих передаються пілот-сигнали. Виконується зворотне швидке пе-
ретворення Фурье, після чого формується циклічний префікс. Результуюча послідовність модулює відповідну несучу.
Сверточн. |
Устр. |
Преобраз. |
IFFT |
Цикл. преф. |
Модуляция |
|
кодер |
чередован. |
симв. |
||||
|
|
|
Рисунок 2.79 - Узагальнена схема передавача OFDM стандарту 802.11a
У табл. 2.17 показано швидкість передачі даних, що відповідно до параметрів вузлів пере-
давача OFDM буде закодовано в символ.
Таблиця 2.17 - Параметри передавача стандарту 802.11а
Швидкість |
Сигнальне |
Показник ко- |
Кількість |
ка- |
Кількість |
ка- |
Кількість |
бі- |
передачі да- |
сузір’я |
дування |
нальних |
бітів |
нальних |
бітів |
тів даних |
на |
них (Мбіт/с) |
|
|
на піднесучу |
на символ |
символ |
|
||
|
|
|
|
|
|
|
OFDM |
|
6 |
BPSK |
1/2 |
1 |
|
48 |
|
24 |
|
9 |
BPSK |
3/4 |
1 |
|
48 |
|
36 |
|
12 |
QPSK |
1/2 |
2 |
|
96 |
|
48 |
|
18 |
QPSK |
3/4 |
2 |
|
96 |
|
72 |
|
24 |
16-QAM |
1/2 |
4 |
|
192 |
|
96 |
|
36 |
16-QAM |
3/4 |
4 |
|
192 |
|
144 |
|
48 |
64-QAM |
2/3 |
6 |
|
288 |
|
192 |
|
54 |
64-QAM |
3/4 |
6 |
|
288 |
|
216 |
|
Поле Signal передається в одному OFDM-символі на швидкості 6 Мбіт/с, що дозволяє пере-
давати 24 біт даних. Це пояснює, чому існує 6 біт під поля Tail в кінці даного поля. Поле даних передається як ряд послідовних OFDM-символів зі швидкістю передачі даних, що вказана в підпо-
лі швидкості.
Пристрій передавача стандарту 802.11а містить скремблер, що використовує поліноміаль-
ний генератор, як і у всіх інших схемах модуляції стандарту 802.11. Сверточний кодер використо-
вує дещо відмінну ступінь кодування. Ефективні ступені кодування 2/3 і 3/4 досягаються за раху-
нок "проколювання" (puncturing) або опускання деяких із закодованих бітів в передавачі і заміни їх нульовими бітами в приймачі. Така заміна приводить до підвищення ефективності кодування,
оскільки на кожен вхідний біт передається менше бітів коду.
Пристрій чергування має блоковий тип з розміром блоку, котрий визначається числом бітів коду на один OFDM-символ. Чергування виконується в два етапи.
Безпроводові локальні мережі стандарту 802.11g. Стандарт IEEE 802.11 g, запропонова-
ний в червні 2003 року, визначив технологію EPR як засіб забезпечення швидкостей передачі до
54 Мбіт/с в діапазоні ISM 2,4 ГГц; він запозичив методи OFDM стандарту 802.11а. На відміну від
332
стандарту 802.11а цей стандарт забезпечує зворотну сумісність із стандартом 802.11b, оскільки пристрої, що відповідають стандарту 802.11 g, можуть змінювати швидкість передачі даних до значень, менших, ніж регламентовані стандартом 802.11b. Визначені три схеми модуляції: ERPORFM, ERP-PBCC і DSSS-OFDM. При використовуванні ERP-ORFM задіюються спеціально роз-
роблені для неї механізми, що забезпечують швидкість передачі 6, 9, 12, 18, 24, 36, 48, і 54 Мбіт/с,
з них обов'язковими є швидкості 6, 12 і 24 Мбіт/с на додаток до швидкостей передачі даних 1, 2, 5,5 і 11 Мбіт/с. Стандарт також дозволяє додатково використовувати режими РВСС з швидкостя-
ми 22 і 33 Мбіт/с і також режими DSSS-OFDM з швидкостями 6, 9, 12, 18, 24, 36, 48 і 54 Мбіт/с.
Стандарт 802.1lg визначає п'ять підрівнів PLCP: з довгою преамбулою, короткою преамбу-
лою, преамбулою ERP-ORFM, довгою преамбулою DSSS-OFDM і короткою преамбулою DSSS-
OFDM. Підтримка перших трьох обов'язкова, двох останніх – опциональна. У табл. 2.18 приведені різні преамбули і схеми модуляції, а також швидкості передачі даних, які вони підтримують або з якими взаємодіють.
Таблиця 2.18 – Преамбули
Тип преамбули |
Швидкість передачі даних підтримують/взаємодіють |
Довга |
1, 2, 5,5 та 11 Мбіт/с |
|
DSSS – OFDM на всіх швидкостях OFDM |
|
ERP – PBCC на всіх швидкостях ERP – PBCC |
Коротка |
2, 5,5 та 11 Мбіт/с |
|
DSSS – OFDM на всіх швидкостях OFDM |
|
ERP – PBCC на всіх швидкостях ERP – PBCC |
ERP – OFDM |
ERP – OFDM на всіх швидкостях |
Довга DSSS - OFDM |
DSSS – OFDM на всіх швидкостях |
Коротка DSSS – OFDM |
DSSS – OFDM на всіх швидкостях |
Довга преамбула використовує ту ж саму довгу преамбулу, що визначена для HR-DSSS, але її поле Послуги модифіковане так, як показано в табл. 2.19.
Таблиця 2.19 - Визначення полів поля Послуги для ERP
Біт |
Найменування |
Що означає |
b0 |
Зарезервований |
0 |
b1 |
Зарезервований |
0 |
b2 |
Блокування генератора (locket |
0 – не заблоковано; 1 – генератор тактової часто- |
|
clocks) |
ти передавача та символів заблоковано |
b3 |
Вибір модуляції |
0 – не ERP – PBCC; 1- ERP – PBCC |
b4 |
Зарезервований |
0 |
b5 |
Розширення довжини |
Для ERP – PBCC |
b6 |
Розширення довжини |
Для ERP – PBCC |
b7 |
Розширення довжини |
Для PBCC |
333
Біти розширення довжини визначають кількість октетів при використанні режимів РВСС на швидкості 11 Мбіт/с і ERP-PBCC на швидкостях 22 і 33 Мбіт/с.
Коротка преамбула так само модифікується по відношенню до такої HR-DSSS, як вказано в табл. 2.80.
Преамбула ERP-OFDM відповідає стандарту 802.11а і розширює сигнал на додаткові 6 мкс,
протягом яких не відбувається передача даних, щоб зробити пакет довшим для узгодження його з довшим 16-секундним таймінгом SIFS стандарту 802.11а проти 10-секундного таймінга SIFS стан-
дарту 802.11b.
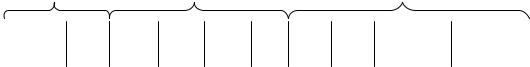
Формат довгої преамбули PPDU технології CCK-OFDM представлений на рис. 2.80. У під-
полі швидкості поля сигнал встановлюється швидкість 3 Мбіт/с. Завдяки такій установці забезпе-
чується сумісність зі станціями, що не підтримують EPR, тому що вони як і раніше прочитують значення поля довжини і відкладають передачу, не дивлячись на те що не здатні демодулювати корисне навантаження. Заголовок PLCP має заздалегідь визначену довжину преамбули, але ця преамбула точно така ж, як для режиму HR-DSSS. І заголовок, і преамбула передаються із швидкі-
стю 1 Мбіт/с з використанням DBPSK, а PSDU передається з використанням відповідної швидкос-
ті передачі даних OFDM. Заголовок скремблюється за допомогою скремблера HR-DSSS, а симво-
ли даних скремблюються за допомогою скремблера стандарту 802.11а.
PLCP |
|
PLCP |
|
|
|
|
|
|
Преамбула |
|
|
|
PSDU |
|
|||
заголовок |
|
|
|
|
||||
|
|
|
|
|
|
|
||
|
|
|
|
OFDM OFDM |
OFDM |
OFDM |
||
Sync |
SFD Сигнал Послуг. Довж. |
CRC |
символ |
сигнал |
||||
Sync |
сигнал |
|||||||
|
|
|
|
даних |
розширення |
|||
|
|
|
|
|
|
|||
Рисунок 2.80 - Формат довгої преамбули PPDU технології CCK-OFDM
У форматі короткої преамбули PPDU технології DSSS-OFDM, аналогічно довгій преамбулі
DSSS-OFDM, використовуються коротка преамбула HR-DSSS і заголовок при швидкості передачі даних 2 Мбіт/с. За допомогою скремблера HR-DSSS і символів даних коротка преамбула і заголо-
вок передаються з використанням технології OFDM і використовують скремблер стандарту
802.11а [8, 9].
У табл. 2.20 приведені основні параметри різних технологій, вживаних на рівні PHY.
334
Таблиця 2.20 - Стандарти PHY 802.11
|
802.11 |
802.11 |
802.11b |
802.11a |
802.11g |
|
|
Параметр |
HR- |
802.11j |
|||||
FHSS |
DSSS |
OFDM |
ERP |
||||
|
DSSS |
|
|||||
|
|
|
|
|
|
||
Частотний діапазон |
2.4 |
2.4 |
2.4 |
5 |
2.4 |
4.9 |
|
(ГГц) |
|||||||
|
|
|
|
|
|
||
Максимальна швидкість |
2 |
2 |
11 |
54 |
54 |
54 |
|
передачі даних (Мбіт/с) |
|||||||
|
|
|
|
|
|
||
Тип модуляції |
QPSK |
GFSK |
CCK |
OFDM |
OFDM |
OFDM |
2.3.6 Організація безпеки безпроводових мереж Базові механізми захисту. При розробці в стандарт 802.11 були закладені деякі функції,
які можуть бути використані як захисні механізми. Не дивлячись на те, що їх ефективність набага-
то нижча за такі могутні засоби як 802.1 X і 802.11i, деякі з них повинні враховуватися при проек-
туванні безпроводової мережі.
До таких механізмів відносяться:
•обмеження зони розповсюдження радіосигналу;
•списки контролю доступу на основі списків МАС-адресов;
•відключення широкомовної розсилки ідентифікатора мережі;
•зміна стандартних настройок;
•захист точок доступу.
Контроль межі мережі. Обмеження зони розповсюдження радіосигналу дозволяє виріши-
ти дві задачі: понизити вірогідність виявлення радіомережі і зменшити відстань, з якої зловмисник може здійснювати активні або пасивні атаки. Обмежити зону розповсюдження радіосигналу ме-
жами фізичного периметра практично неможливо. Проте при проектуванні і розгортанні радіоме-
режі варто враховувати питання мінімізації рівня сигналу.
Сучасні підходи до організації високошвидкісних радіомереж за стільниковим принципом з чергуванням каналів вимагають обмеження потужності передавачів для зниження інтерференції на точках доступу, що працюють на однакових каналах.
Для обмеження радіусу обхвату радіомережі можуть використовуватися такі методи і засо-
би як аттенюатори, зниження потужності передавача вбудованими засобами точки доступу, вико-
ристання направлених антен і просто правильна орієнтація антен в просторі.
Ефективним способом є вибір місця розміщення АР на віддалі від меж будівлі. Крім того,
сучасні системи виявлення безпроводових атак можуть використовувати функцію визначення ко-
ординат пристрою для запобігання з'єднанню через межі фізичного периметра.
Для мереж з високими вимогами до безпеки можуть застосовуватися додаткові методи, такі як фарбування стін приміщень за допомогою спеціальної фарби, що володіє високим коефіцієнтом поглинання в частотному діапазоні, використовуваному радіомережами. Достатньо радикальним методом, вживаним в серверних кімнатах, або в інших критичних приміщеннях є установка пере-
335
шкоди в частотному діапазоні радіомереж. Для цього використовуються спеціалізовані генератори
шуму.
Вбільшості випадків надмірне зменшення потужності дає мінімальний виграш в порівнянні
зтим негативним впливом, який вона може надати на пропускну спроможність мережі. Доступ-
ність радіомережі - один з важливих аспектів її безпеки.
Списки контролю доступу. Більшість точок доступу і безпроводових комутаторів дозво-
ляє указувати чорні і білі списки МАС-адрес станцій, яким заборонено (або дозволено) підключа-
тися до мережі.
В результаті при спробі встановлення асоціації перевіряється, чи дозволено станції з такою МАС-адресом підключаться до мережі, і якщо ні, то відсилається кадр відмови Disassociate.
МАС-адреса не є унікальною і невід'ємною характеристикою мережного адаптера, обме-
ження доступу по МАС-адресам достатньо просто обійти. Для цього зловмисник може відредагу-
вати МАС-адрес у властивостях мережного адаптера або змінити його шляхом редагування ключа реєстру.
Використання прив'язки МАС-адреси до IP-адресу на сервері DHCP дозволяє понизити ві-
рогідність ряду атак на цю службу, наприклад вичерпання пулу адрес, та і просто навести в мережі лад. При налаштуванні аномальних модулів систем виявлення атак, як традиційних, так і безпро-
водових, наявність списку МАС-адрес клієнтів теж є корисною. Для безпроводових систем вияв-
лення атак списки адрес станцій є основою для формування політики безпеки.
Розсилка SSID. У службових кадрах точка доступу відправляє ідентифікатор мережі і інші службові дані. Саме цю інформацію виводять стандартні утиліти підключення до безпроводової мережі і численні «стамблери». Стандартом передбачена і реалізована в більшості точок доступу можливість відключати широкомовну розсилку SSID. Цей режим звичайно називається disable ssid broadcast. В результаті в полі SSID у службових кадрах буде вказано порожній рядок.
Такі мережі не відображатимуться в утилітах типу Netstumbler і не будуть доступні в спис-
ку мереж стандартного безпроводового клієнта. В результаті може виникнути відчуття, що таким чином вдасться приховати мережу від зловмисника, який не знає її SSID.
Але задача пошуку мережі по її ідентифікатору залишається невирішеною, і, оскільки вона не реалізується точкою доступу, її беруть на себе станції безпроводової мережі. Для цього клієнти розсилають в запитах Probe Request ідентифікатори мереж, що вказані в профілях підключення.
Якщо точка доступу відповідає на такий кадр, значить, її SSID співпадає із значенням, вказаним в запиті, і можна приступати до процедури підключення.
В результаті зловмисник, що прослуховує мережу в режимі моніторингу, дістає можливість визначити ідентифікатор мережі. Існує велика кількість утиліт, що працюють за таким принципом,
наприклад, популярний аналізатор безпроводових мереж Kismet.