Материал: Методические указания к самостоятельным работам по дисциплине «Моделирование систем и сетей телекоммуникаций» для студентов специальности «Информационная безопасность телекоммуникационных систем». Разинкин К.А
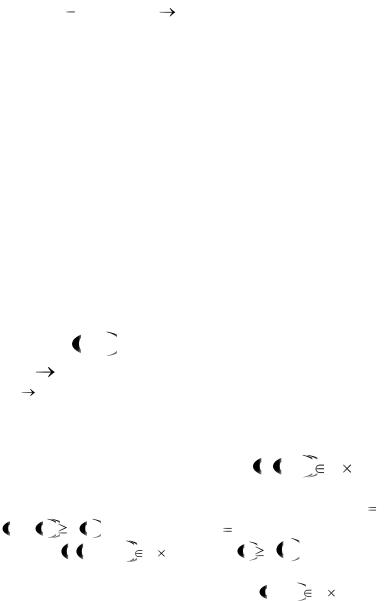
пользователя с использованием данной административной роли при выполнении заданных предварительных условий;
can revoker : AR 2R — функция, задающая для каждой административной роли множество ролей, которые могут быть исключены из множества авторизованных ролей пользователя с использованием Данной административной роли.
Модель мандатного ролевого управления доступом Защита от угрозы конфиденциальности информации
Ролевое управление доступом является развитием дискреционного управления доступом, в то же время оно является достаточно гибким и, используя механизм ролей, позволяет реализовать требования мандатной политики безопасности, ориентированной на защиту от угрозы конфиденциальности информации.
Рассмотрим подход [13], реализующий мандатное управление доступом на основе базовой модели ролевого управления доступом.
Используем следующие обозначения: О — множество объектов; L,  — решетка уровней конфиденциальности;
c :U |
L |
— функция |
уровней |
доступа пользователей; |
c : O |
L — функция уровней конфиденциальности объектов; А |
|||
= {read, write} — виды доступа. |
|
|||
|
Будем |
различать |
два вида |
мандатного управления |
доступом: либеральный и строгий (в смысле Белла-ЛаПадулы). Определение 11. Доступ s, o, r S P является безопасным для либерального мандатного управления
доступом, когда выполняется одной |
из условий: |
r read |
и |
|||||
c user s |
c o (ss-свойство); |
r write и, |
если |
существует |
||||
доступ ( |
s, o' , read |
S P , |
то |
c o |
c o' |
(либеральное |
*- |
|
свойство). |
|
|
|
|
|
|
|
|
Определение |
12. |
Доступ |
s, o, r |
S P |
является |
|||
безопасным для строгого мандатного |
управления |
доступом, |
||||||
54
когда выполняется |
одной |
из |
условий: r |
read |
и |
||
c user s |
c o (ss-свойство); r |
write и, |
если |
существует |
|||
доступ |
s, o' , read |
S P , |
то |
с(о) = |
с(о') |
(строгое |
*- |
свойство).
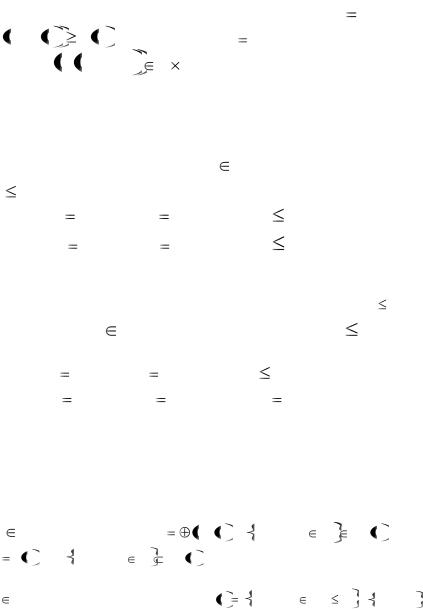
Определение 13. Иерархией на множестве ролей R в соответствии с требованиями либерального мандатного управления доступом называется отношение частичного
порядка «<», где для ролей r, r' R справедливо неравенство r r' , когда выполняется одно из условий:
• |
r |
x _ read , r' |
x' _ read и x |
x' |
• |
r |
x _ write, r' |
x' _ write и x' |
x . |
Определение 14. Иерархией на множестве ролей R в соответствии с требованиями строгого мандатного управления доступом называется отношение частичного порядка « », где
для ролей |
r, r' |
R справедливо неравенство r r' , когда |
|||
выполняется одно из условий: |
|
||||
• |
r |
x _ read , r' |
x' _ read и x |
x' ; |
|
• |
r |
x _ write, r' |
x' _ write и x |
x' (каждая роль вида |
|
x_write сравнима только сама с собой).
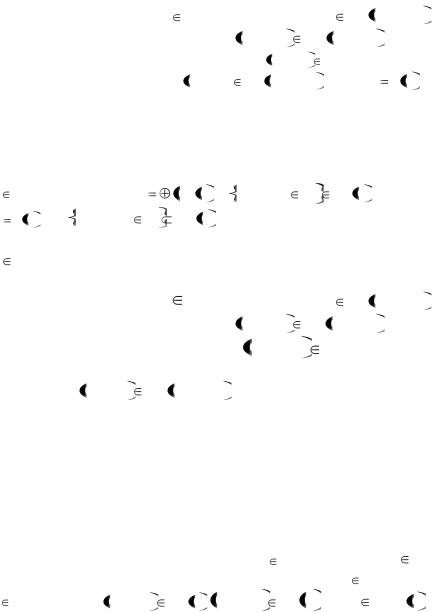
Определение 15. Модель ролевого управления доступом соответствует требованиям либерального мандатного управления доступом, когда иерархия на множестве ролей R выполняются ограничения:
• ограничение функции UA — для каждого пользователя
u |
U |
|
|
|
|
|
|
|
роль x _ read |
UA u y _ read |
y |
L |
UA u (здесь |
||||
x |
c u ) и |
|
|
|
|
|
||
y _ write |
y L |
UA u ; |
|
|
||||
|
• ограничение функции roles — для |
каждой сессии |
||||||
|
|
|
||||||
s |
S справедливо равенство roles s y _ read |
y L, y |
x x _ write ; |
|||||
|
|
|
|
|
|
|
|
|
• ограничение функции РА — должно выполняться:
55
- для каждого x L доступ (о, |
read) PA x _ read |
тогда и только тогда, когда доступ o, write |
PA x, write ; |
-для каждого доступа o, read P существует
единственная роль x _ read : o, read  PA x _ read (здесь x c o ). Определение 16. Модель ролевого управления доступом соответствует требованиям строгого мандатного управления доступом, когда иерархия на множестве ролей R выполняются
ограничения:
• ограничение функции UA — для каждого пользователя
u |
U роль x _ read |
UA u y _ read |
y L UA u (здесь |
|
|
|
|
||
x |
c u ) и y _ write |
y L |
UA u ; |
|
|
|
|
|
|
• ограничение функции roles — для каждой сессии
sS справедливо равенство roles(s) ={x_read, x_write};
•ограничение функции РА — должно выполняться:
- для |
каждого |
x |
L доступ (о, |
read) |
PA x _ read |
|
тогда и только тогда, когда доступ |
o, write |
PA x, write ; |
||||
- для |
каждого |
доступа |
o, read |
P |
существует |
|
единственная роль |
|
|
|
|
|
|
x _ read : o, read |
PA x _ read |
(здесь х = с(о)). |
|
|||
Таким образом, требования соответствия либеральному и строгому мандатному управлению доступом для моделей ролевого управления доступом совпадают во всем, кроме требований к соответствующей иерархии ролей и ограничениям на функцию roles.
В рамках модели мандатного ролевого управления доступом дадим определение информационного потока.
Определение 17. Будем считать, что существует
информационный поток от объекта o |
O к |
объекту |
o' O |
|
тогда и только тогда, когда существуют роли |
r, r' |
R , |
сессия |
|
s S такие, что o, read PA r , o' , write |
PA r' и r, r' |
roles s . |
||
Обоснуем, что в модели ролевого управления доступом, соответствующей требованиям либерального или строгого мандатного управления доступом, невозможна реализация
56
запрещенных информационных потоков от объектов с высоким уровнем конфиденциальности к объектам с низким уровнем конфиденциальности.
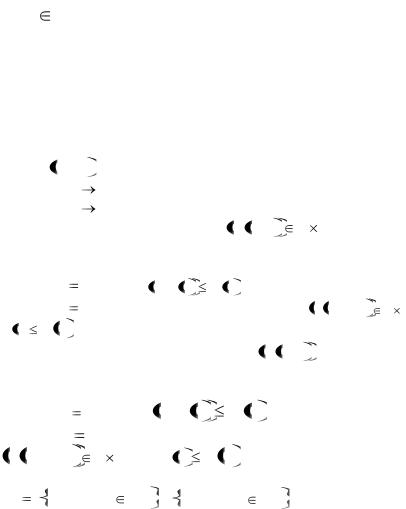
Теорема 1. Если модель ролевого управления доступом соответствует требованиям либерального или строгого мандатного управления доступом, то в ней для любых объектов
o, o' O таких, что с(о)>с(о'), невозможно возникновение информационного потока от о к о'.
Защита от угроз конфиденциальности и целостности информации
Используем обозначения модели ролевого управления доступом защиты от угрозы конфиденциальности информации. Также используем обозначения:
LI, — решетка уровней целостности информации;
ci :U LI — функция уровней целостности пользователей; ci : O LI — функция уровней целостности объектов. Определение 18. Доступ s, o, p S P является безо-
пасным для либерального мандатного контроля целостности, когда выполняется одно из условий:
• |
r |
read и ci user s ci o ; |
• |
r |
write и, если существует доступ s, o' , read S P , то |
ci o ci o' .
Определение 19. Доступ s, o, p 
 является
безопасным для строгого мандатного контроля целостности, когда выполняется одно из условий:
• |
r |
read и ci user s |
ci o ; |
|
|
||||
• |
r |
write |
и, |
если |
существует |
доступ |
|||
s, o' , read |
S P , то ci o |
ci o' . |
|
|
|
||||
Рассмотрим |
иерархию |
ролей |
на |
множестве |
|||||
|
|
|
|
|
|
||||
RI xi _ read |
xi |
LI xi _ write |
xi |
LI . |
|
|
|||
57
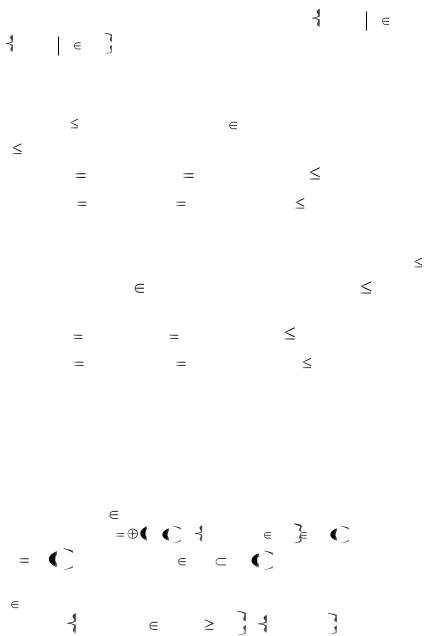
Иерархии ролей на множествах xi _ read xi LI и xi _ write xi LI независимы.
Определение 20. Иерархией на множестве ролей RI в соответствии с требованиями либерального мандатного контроля целостности называется отношение частичного
порядка « », где для ролей r, r' R справедливо неравенство r r' , когда выполняется одно из условий:
• |
r |
x _ read , r' |
x ' _ read |
и |
x' |
x |
; |
|
|
i |
i |
|
i |
i |
|
• |
r |
x _ write, r' |
x ' _ write и |
x |
|
x'i . |
|
|
|
i |
i |
i |
|
|
|
Определение 21. Иерархией на множестве ролей RI в соответствии с требованиями строгого мандатного контроля целостности называется отношение частичного порядка « »,
где для ролей r, r' R справедливо неравенство r r' , |
когда |
||||||
выполняется одно из условий: |
|
|
|
|
|||
• |
r |
x _ read , r' |
x ' _ read и |
x' |
x |
; |
|
|
|
i |
i |
i |
i |
|
|
• |
r |
x _ write, r' |
x ' _ write |
и |
x |
x'i (каждая |
роль |
|
|
i |
i |
|
i |
|
|
вида xi_write сравнима только сама с собой).
Определение 22. Модель ролевого управления доступом соответствует требованиям либерального мандатного контроля целостности, когда иерархия на множестве ролей RI соответствует требованиям определения 27 и выполняются ограничения:
• ограничение функции UA — для каждого
пользователя u |
U роль |
|
|
|
|||||
|
• |
|
|
|
|
LI UA u (здесь |
|||
|
xi _ read |
|
UA u yi _ read |
yi |
|||||
xi |
ci |
u ) и {yi |
|
|
|
|
|||
_ write |
yi LI} |
UA u ; |
|
||||||
|
• |
ограничение |
функции |
roles — для каждой сессии |
|||||
s |
S справедливо |
|
|
|
|
равенство |
|||
|
|
|
xi xi |
|
|||||
roles(s)= yi _ read |
yi |
|
LI, yi |
_ write ; |
|||||
• ограничение функции РА — должно выполняться:
58