Материал: Методические указания к самостоятельным работам по дисциплине «Моделирование систем и сетей телекоммуникаций» для студентов специальности «Информационная безопасность телекоммуникационных систем». Разинкин К.А
|
- для |
каждого xi |
LI доступ |
(о, |
read) |
PA xi _ read |
|
тогда и только тогда, когда доступ (о,write) |
PA xi _ write ; |
||||||
|
- для |
каждого |
доступа (о, |
read) |
P существует |
||
единственная роль xi _ read : o, read |
PA xi |
_ read |
(здесь xi |
||||
= ci(o)). |
|
|
|
|
|
|
|
|
Для |
решеток |
уровней |
конфиденциальности |
|||
L, |
LS, HS |
и уровней целостности |
LI, |
|
LI, HI на рис. |
||
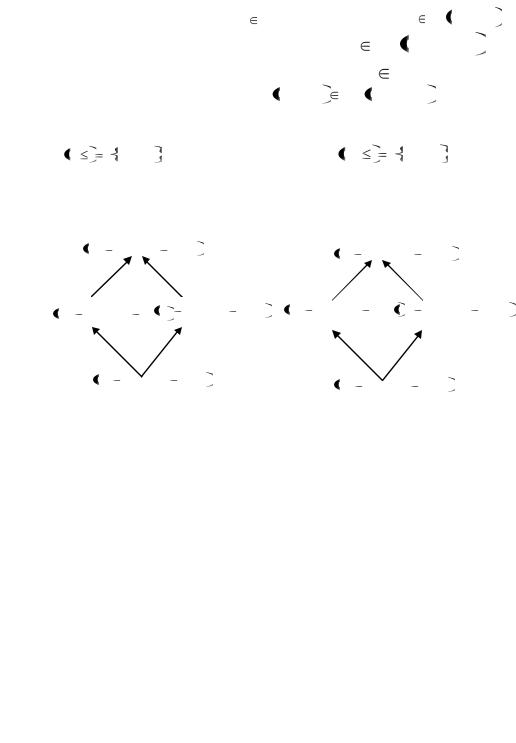
25 представлены иерархии ролей для четырех возможных сочетаний иерархий ролей либерального мандатного управления доступом с либеральным мандатным контролем целостности.
HS read , LI read |
LS write, HI write |
||
|
|||
HS read , HI re LS read , LI read |
HS read , HI |
re LS |
write, LI write |
LS read , HI read |
HS |
read , LI |
write |
|
|||
Рис. 25. Либеральное мандатное управление доступом и мандатный контроль целостности
Типовые задачи Задание 1 . Пусть в некоторой системе, построенной на
основе модели мандатного ролевого управления доступом, субъект с высоким текущим уровнем доступа может назначать любые права доступа к сущности некоторой роли, доступной в качестве текущей субъекту с низким уровнем доступа. Постройте пример реализации информационного потока по времени от сущности с высоким уровнем конфиденциальности к сущности с низким уровнем конфиденциальности с использованием прав доступа такой роли.
Решение. Пусть субъекту-процессу Shigh ( c высоким текущим уровнем доступа) необходимо передать один бит
59
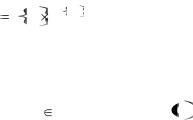
данных субъекту-процессу slow (с низким текущим уровнем доступа). Пусть существует роль r , на которую могут авторизоваться сессии Shigh и Slow может администрировать
права доступа роли r к сущности-файлу flow . Тогда в согласованный момент времени субъектами-процессами Shigh и Slow может быть реализована следующая последовательность действий (рис. 26).
- 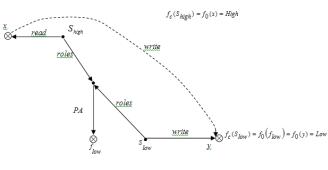
Рис. 26. Решение задания 1
Шаг 1. Если субъекту-процессу Shigh необходимо
передать 0, он ничего не предпринимает, когда надо передать 1, он дает роли r право доступа read к flow .
Шаг 2. Субъект-процесс slow запрашивает доступ на чтение read к сущности-файлу flow . Если он запрещен, то
передан 0, иначе — передана 1.
Задание 2. Постройте пример иерархии индивидуальных ролей учетных записей пользователей для
случая, |
когда |
LC 0,1 2 a,b |
(решетка |
уровней |
конфиденциальности из двух элементов линейной шкалы и двух неиерархических категорий, задаваемых маской из двух битов).
Решение. Построим иерархию индивидуальных ролей учетной записи пользователя u U такой, что fu u = (1,11) и
60
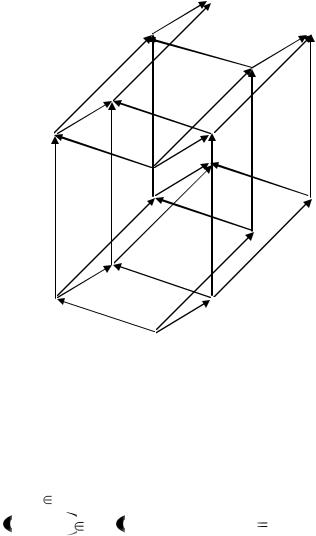
iu (u) = i_high (рис. 27).
u_c_(1,11)_(i_high)
u_c_(1,01)_(i_high) 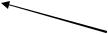 u_c_(1,01)_(i_high)
u_c_(0,11)_(i_high)
u_c_(0,10)_(i_high) u_c_(0,00)_(i_high)
u_c_(1,10)_(i_low)
u_c_(0,11)_(i_low)
u_c_(0,10)_(i_low) u_c_(0,00)_(i_low)
u_c_(1,00)_(i_high)
u_c_(0,01)_(i_high) u_c_(1,11)_(i_low)
 u_c_(1,01)_(i_low) u_c_(1,00)_(i_low)
u_c_(0,01)_(i_low)
Рис. 27. Решение задания 2
Задания для самостоятельного решения
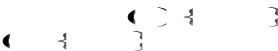
1. Докажите, что при соответствии модели ролевого управления доступом требованиям либерального или строгого мандатного управления доступом для каждого доступа (о,
write) P существует единственная роль x _ write такая, что
o, write PA x _ write здесь x c(o).
2. Каким образом в определениях либерального или строгого мандатного управления доступом модели ролевого управления доступом реализованы ss-свойство и *-свойство, определенные в классической модели Белла-ЛаПадулы?
61
3. Предложите соответствующие требованиям либерального мандатного управления доступом способы задания ограничений на функцию roles, отличные от использованного в определении 22.
4. Постройте графы иерархии ролей для модели мандатного ролевого управления доступом для решеток
уровней конфиденциальности L, 
 LS, MS, HS и уровней целостности L,

 LI, MI, HI .
5. Пусть в некоторой системе, построенной на основе модели мандатного ролевого управления доступом, субъект с высоким текущим уровнем доступа может назначать любые права доступа к сущности некоторой роли, доступной в качестве текущей субъекту с низким уровнем доступа. Постройте пример реализации информационного потока по времени от сущности с высоким уровнем конфиденциальности к сущности с низким уровнем конфиденциальности с использованием прав доступа такой роли.
62
4.КОНТРОЛЬНЫЕ ВОПРОСЫ
1.Дайте определения управления доступом (логическим), правил разграничения доступа, объекта и субъекта доступа.
2.Каковы особенности сетевой аутентификации (по сравнению с аутентификацией при доступе к отдельному компьютеру)? Какие виды такой аутентификации рекомендуется использовать?
3.В чем заключается принцип разделений полномочий пользователей?
4.Какие мероприятия по управлению ИБ обеспечивают разделение сред разработки и промышленной эксплуатации систем?
5.Каковы основные функции монитора безопасности объектов (МБО) и монитора безопасности субъектов (МБС) в изолированной программное среде (ИПС), в чём их отличие друг от друга.
6.Почему для реализации ИПС необходимо тебовать наличия в КС контроля порождения объектов?
7.Каковы основные недостатки классической модели Белла-ЛаПадулы?
8.Какой вид политики управления доступом используется в качестве основы автоматной модели безопасности информационных потоков?
9.Какие основные проблемы определения правил изменения иерархии ролей рассматриваются в модели администрирования ролевого управления доступом?
10.Какие изменения в состояние системы разрешается вносить по запросу в модели мандатного управления доступом?
11.Какие информационные потоки, условия возникновения которых анализируются в КС с мандатным управлением доступом, являются запрещенными?
12.Могут ли и каким образом правила дискреционного управления доступом быть использованы в КС с мандатным
63