Материал: Моделирование атак сети массового обслуживания. Бугров Ю.Г., Остапенко Г.А
2.3. Типы воздействия угроз на информационную систему
Представим следующие типы воздействий, которые могут иметь место в компьютерной сети:
1. Неавторизованный доступ к компьютерной сети - происходит в результате получения неавторизованным пользователем доступа к сети. Чтобы получить неавторизованный доступ, используют три метода: общие пароли, перехват пароля и угадывание пароля. Общие пароли позволяют неавторизованному пользователю получить доступ к корпоративной сети и привилегии законного доступа; угадывание пароля является традиционным способом неавторизованного доступа; перехват пароля может осуществляться при передаче пароля и идентификатора пользователя, передаваемых по сети в незашифрованном виде. Неавторизованный доступ к корпоративной сети может происходить с использованием следующих уязвимых мест: совместно используемые пароли; отсутствие или недостаточность схемы идентификации и аутентификации; недостатки управления паролями или легкие для угадывания пароли; использование известных системных уязвимых мест, которые не были исправлены; слабый физический контроль за сетевыми устройствами.
2. Несоответствующий доступ к ресурсам сети - происходит в результате доступа к ресурсам сети авторизованным или неавторизованным пользователем неавторизованным способом. Выгода данной угрозы состоит в том, что большое количество ресурсов легко доступны большому количеству пользователей. Однако не все ресурсы должны быть доступны каждому пользователю. Чтобы предотвратить компрометацию безопасности ресурса (т.е. разрушение ресурса, или уменьшение его доступности), нужно разрешить использование этого ресурса четко ограниченному количеству пользователей. Несоответствующий доступ к ресурсам сети может происходить при использовании следующих уязвимых мест: данные, хранящиеся с неадекватным уровнем защиты или вообще нет защиты; неправильное использование привилегий администратора или менеджера сети; использование при назначении прав пользователям по умолчанию таких системных установок, которые являются слишком разрешающими для пользователей.
3. Раскрытие данных - является результатом получения доступа к информации или ее чтения и возможного раскрытия информации случайным или намеренным образом, Некоторые из хранящихся и обрабатываемых данных могут требовать высокого уровня конфиденциальности. Раскрытие данных или программного обеспечения компьютерной сети происходит, когда к данным или программному обеспечению осуществляется доступ, при котором они читаются и, возможно, разглашаются некоторому лицу, которое не имеет доступа к данным. Компрометация данных сети может происходить при использовании следующих уязвимых мест: неправильной установки управления доступом; исходные тексты, хранимые в незашифрованной форме; исходные тексты приложений, хранимые в незашифрованной форме; резервные копии данных и программного обеспечения, хранимые в открытых помещениях.
4. Неавторизованная модификация данных и программ - происходит в результате модификации, удаления или разрушения данных и программного обеспечения компьютерной сети неавторизованным или случайным образом. Поскольку пользователи разделяют данные и приложения, изменения в этих ресурсах должны быть управляемы, Неавторизованная модификация данных или программного обеспечения происходит, когда в файле или программе производится неавторизованные изменения (добавление, удаление или модификация). Когда незаметная модификация данных происходит в течении длительного периода времени, измененные данные могут распространиться по корпоративной сети, искажая базы данных, электронные таблицы и другие прикладные данные. Это может привести к нарушению целостности почти всей прикладной информации. Если в программном обеспечении были произведены незаметные изменения, то все программное обеспечение ПК может оказаться под подозрением, что приводит к необходимости детального изучения (и, возможно, переустановки) всего соответствующего программного обеспечения и приложений. Эти изменения могут привести к передаче информации (или копии информации) другим пользователям, искажению данных при обработке или нанесению ущерба допустимости системы или служб компьютерной сети. Неавторизованная модификация данных и программного обеспечения может происходить при использовании следующих уязвимых мест; отсутствие средств выявления и защиты от программных воздействий; отсутствие криптографической контрольной суммы критических данных; необнаруженные изменения в программном обеспечении; разрешение на запись, предоставленные пользователям, которые требуются только разрешение на доступ по чтению.
2.4. Угрозы отказа в обслуживании в структурированных системах
Из всех рассмотренных угроз в данной работе рассматриваются только угрозы отказа в обслуживании, как наиболее опасные для вычислительных сетей. Опасны они потому, что блокирование доступа пользователей к нужным им ресурсам, может парализовать работу любой организации на время пока действие данной угрозы не будет прекращено.
Теперь, когда мы знаем все составные части структурированной кабельной системы, мы можем определить на какие элементы данной сети возможно влияние угроз отказа в обслуживании.
Как было сказано выше, оконечные устройства, подключенные к локальной сети, относятся к подсистеме рабочего места. Именно эта подсистема и является начальной точкой потока заявок, если рассматривать данную сеть, как систему массового обслуживания. Именно оконечными устройствами, такими как компьютеры, факсы, телефоны, генерируются заявки, которые должны быть обработаны устройством обработки заявок.
Конечной точкой входного потока заявок, а значит устройством обработки, являются также оконечные устройства, содержащиеся в подсистеме рабочего места. Однако, следует заметить, что теперь это могут быть как активные устройства, способные также генерировать запросы, так и устройства, основное предназначение которых – обработка входящих заявок (принтеры, файловые серверы). В крупных сетях с центральным компьютером, устройством обработки может являться и этот компьютер. Обычно технические характеристики таких компьютеров в несколько десятков раз превышают характеристики пользовательских компьютеров. Но, несмотря на это, он также подвержен влиянию угроз отказа в обслуживании, так как при реализации данной угрозы злоумышленнику совсем не важно за какое время конечное устройство обрабатывает заявки. Ему главное то, что в любом случае это время конечно, и бесконечный поток ложных заявок, направленных с нескольких устройств в сети, в конечном итоге приведут к тому, что канал будет загружен настолько, что настоящим заявкам будет очень сложно, а порой даже невозможно, пробиться к устройству обработки (рис. 2.2).
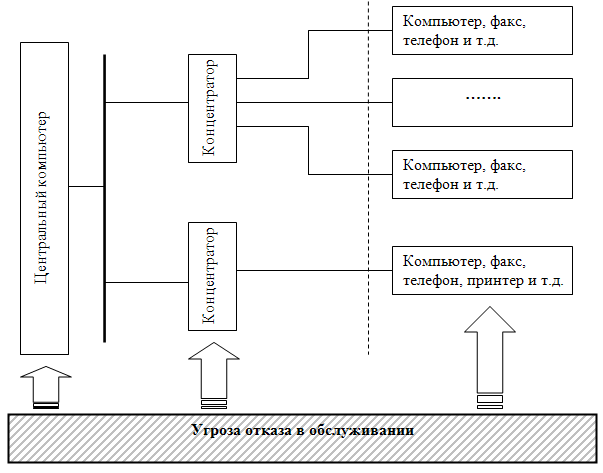
Рис. 2.2. Влияние угрозы отказа в обслуживании на структурированную кабельную систему
Если же сеть организована без центрального компьютера, то все равно остаются уязвимые точки для угрозы отказа в обслуживании. Это могут быть как концентраторы, наличие которых в сетях данного типа обязательно, так и сами конечные устройства, входящие в состав подсистемы рабочего места. К примеру, злоумышленник может отправить огромное количество ложных запросов на принт-сервер компании и, в итоге, для других пользователей в сети он станет недоступным, так как будет занят обработкой ложных заявок.
3. Формализованная модель тракта телекоммуникации как системы массового обслуживания
3.1. Понятие о марковском процессе
Очень часто
построение математической модели
довольно затруднительно, не говоря об
оптимизации. В большинстве случаев не
удается построить простую математическую
модель, позволяющую в явном
(аналитическом) виде найти интересующие
нас величины (показатели эффективности)
в зависимости от условий операции
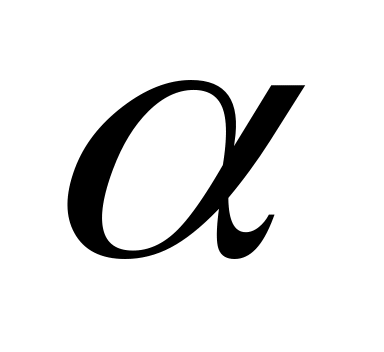 и элементов решения
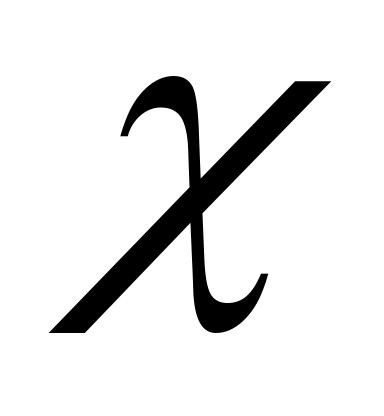 .
Однако в некоторых особых случаях такую
математическую модель удается построить.
Это — когда исследуемая операция
представляет собой (точно или приближенно)
так называемый Марковский случайный
процесс.
Пусть имеется некоторая физическая система S, которая с течением времени меняет своё состояние (переходит из одного состояния в другое), причем заранее неизвестным, случайным образом. Тогда мы будем говорить, что в системе S протекает случайный процесс [30].
5. Раскрытие трафика компьютерной сети - происходит в результате получения доступа к информации, или ее чтения и возможного ее разглашения случайным или намеренным образом в момент ее передачи через сеть. Трафик может быть скомпрометирован при прослушивании и перехвате в момент передачи по транспортной среде сети (при подключении к кабелю сети, прослушивании трафика, передаваемого по эфиру и т. д.). Информация, которая может быть скомпрометирована таким образом, включает системные имена и имена пользователей, пароли, сообщения электронной почты, прикладные данные и т. д. Компрометации трафика сети может происходить при использовании следующих уязвимых мест: передача открытых незашифрованных протоколов передач; передача открытых данных с использованием широковещательных протоколов передачи; неадекватная физическая защита устройства компьютерной сети и среды передачи.
6. Подмена трафика корпоративной сети - происходит в результате появления сообщений, которые имеют вид посланных законным заявленным отправителем. Данные, которые передаются по сети, не должны быть изменены неавторизованным способом в результате этой передачи либо самой сетью, либо злоумышленником. Модификация происходит, когда делается намеренное или случайное изменение в любой части сообщения, включая его содержимое и адресную информацию. Сообщения, передаваемые по сети, должны содержать некоторый вид адресной информации, сообщающий адрес отправителя сообщения и адрес получателя сообщения (помимо другой информации). Подмена трафика сети включает: способность получать сообщения, маскируясь под легитимное место назначения; способность маскироваться под машину отправителя. Получение трафика компьютерной сети может также быть осуществлено путем прослушивания сообщений, поскольку они в широковещательном режиме передаются всем узлам. Подмена трафика или его модификация может происходить при использовании следующих уязвимых мест: передача трафика в открытом виде; отсутствие отметки, показывающей время отправки и время получения; отсутствие механизма кода аутентификации сообщения или цифровой подписи.
7. Программно-математическое воздействие - это воздействие на компьютерную сеть с помощью вредоносных программ. Если сеть содержит защиту от НСД, то вредоносная программа направлена на отключение или видоизменение защитных механизмов нелегальным пользователем, а так же обеспечивает входы в систему под именем и полномочиями реального пользователя. Для того чтобы вредоносная программа смогла бы выполнить, какие либо функции по отношению к прикладной программе, она должна получить управление на себя, процессор должен начать выполнять команды, относящиеся к коду вредоносной программы. Это возможно только при выполнении одновременно:
Вредоносная программа должна находить в ОЗУ до начала работы той программы, которая является целью воздействия вредоносной программы. Следовательно, вредоносная программа должна быть загружена раньше или одновременно;
Вредоносная программа должна активизироваться по некоторому общему с прикладной программой событию, т.е. при выполнении ряда условий в программно-аппаратной среде управление передается вредоносной программе [26].
Случайный процесс, протекающий в системе, называется марковским, если для любого момента времени t0 вероятностные характеристики процесса в будущем зависят только от его состояния в данный момент t0 и не зависят от того, когда и как система пришла в это состояние.
П
t>t0
(будущее)
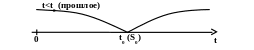
Рис. 3.1. Состояние системы в определенный момент времени
Мы наблюдаем, процесс со стороны и в момент t0 знаем состояние системы S0 и всю предысторию процесса, все, что было при t<t0. Нас, естественно, интересует будущее (t > t0). Можем ли мы его предугадать (предсказать)? В точности — нет, наш процесс случайный, значит — непредсказуемый. Но какие-то вероятностные характеристики процесса в будущем мы найти можем. Например, вероятность того, что через некоторое время t система S окажется в состоянии S1 или сохранит состояние S0, и т. п.
Для марковского случайного процесса такое «вероятностное предсказание» оказывается гораздо проще, чем для немарковского. Если процесс — марковский, то предсказывать можно, только учитывая настоящее состояние системы S0 и забыв о поведении системы при t < t0. Само состояние S0, разумеется, зависит от прошлого, но как только оно достигнуто, о прошлом можно забыть. Иначе формулируя, в марковском процессе «будущее зависит от прошлого только через настоящее».
На практике марковские процессы в чистом виде обычно не встречаются, но нередко приходится иметь дело с процессами, для которых влиянием «предыстории» можно пренебречь. При изучении таких процессов можно с успехом применять марковские модели [32].
В исследовании операций большое значение имеют так называемые марковские случайные процессы с дискретными состояниями и непрерывным временем. Процесс называется процессом с дискретными состояниями, если его возможные состояния S1, S2, S3, ... можно заранее перечислить (перенумеровать), и переход системы из состояния в состояние происходит «скачком», практически мгновенно. Процесс называется процессом с непрерывным временем, если моменты возможных переходов из состояния в состояние не фиксированы заранее, а неопределенны, случайны, если переход может осуществиться, в принципе, в любой момент. Мы здесь будем рассматривать только процессы с дискретными состояниями и непрерывным временем.
Пример такого процесса: техническое устройство S состоит из двух узлов, каждый из которых в случайный момент времени может выйти из строя (отказать), после чего мгновенно начинается ремонт узла, тоже продолжающийся заранее неизвестное, случайное время. Возможные состояния системы можно перечислить:
S0 — оба узла исправны,
S1 — первый узел ремонтируется, второй исправен,
S2 — второй узел ремонтируется, первый исправен,
S3 — оба узла ремонтируются.
Переходы системы S из состояния в состояние происходят практически мгновенно, в случайные моменты выхода из строя того или другого узла или окончания ремонта.
При анализе случайных процессов с дискретными состояниями удобно пользоваться геометрической схемой — так называемым графом состояний. Состояния системы изображаются прямоугольниками (или кругами, или даже точками), а возможные переходы из состояния в состояние — стрелками, соединяющими состояния. Мы будем изображать состояния прямоугольниками, в которых записаны обозначения состояний: S1, S2, ... ..., Sn.
Построим граф состояний для рассмотренного выше примера (рис. 3.2). Стрелка, направленная из S0 в S1, означает переход в момент отказа первого узла; стрелка, направленная обратно, из S1 в S0 — переход в момент окончания ремонта этого узла. Остальные стрелки объясняются аналогично.
3.2. Потоки событий
Потоком событий называется последовательность однородных событий, следующих одно за другим в какие-то случайные моменты времени [35].
Поток событий можно наглядно изобразить рядом точек на оси времени Ot (рис. 3.3); не надо только забывать, что положение каждой из них случайно, и на рис. 3.3 изображена только какая-то одна реализация потока.
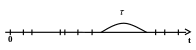
Рис. 3.3. Поток событий
Говоря о «потоке
событий», нужно иметь в виду, что здесь
термин «событие» имеет значение,
несколько отличное от того, который
используется в теории вероятностей.
Там «событием» (или «случайным событием»)
называется какой-то исход опыта,
обладающий той или другой вероятностью.
События, образующие поток, сами по
себе вероятностями не обладают;
вероятностями обладают другие, производные
от них события, например: «на участок
времени
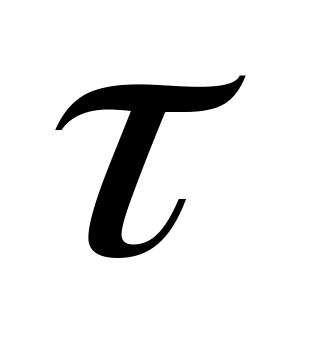 (рис. 3.3.) попадет ровно два события», или
«на участок времени
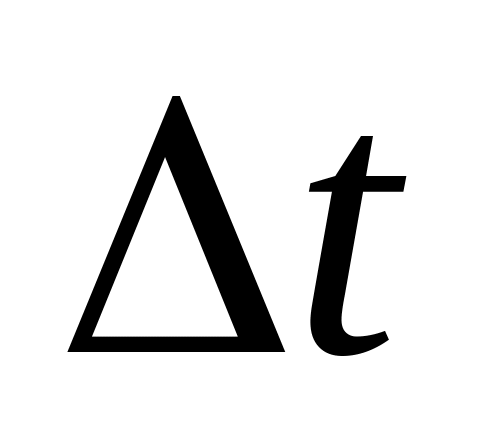 попадет хотя бы одно событие», или
«промежуток времени между двумя
соседними событиями будет не меньше
t».
Важной характеристикой потока событий является его интенсивность К — среднее число событий, приходящееся на единицу времени. Интенсивность потока может быть как постоянной ( = const), так и переменной, зависящей от времени t.
Поток событий называется регулярным, если события следуют одно за другим через определенные, равные промежутки времени. На практике чаще встречаются потоки не регулярные, со случайными интервалами.
Поток событий называется стационарным, если его вероятностные характеристики не зависят от времени. В частности, интенсивность стационарного потока должна быть постоянной. Однако это не значит, что фактическое число событий, появляющееся в единицу времени, постоянно — поток неизбежно (если только он не регулярный) имеет какие-то случайные сгущения и разрежения, как, например, показано на рисунке 3.3. Важно, что для стационарного потока эти сгущения и разрежения не носят закономерного характера: на один участок длины 1 может попасть больше, а на другой — меньше событий, но среднее число событий, приходящееся на единицу времени, постоянно и от времени не зависит.
Поток событий называется потоком без последействия, если для любых двух непересекающихся участков времени t1 и t2 (рис. 3.4) число событий, попадающих на один из них, не зависит от того, сколько событий попало на другой. По сути это означает, что события, образующие поток, появляются в те или другие моменты времени независимо друг от друга, вызванные каждое своими собственными причинами.
Поток событий называется ординарным, если события в нем появляются поодиночке, а не группами по нескольку сразу. Если поток событий ординарен, то вероятностью попадания на малый участок времени двух или более событий можно пренебречь.
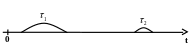
Рис. 3.4. Поток событий без последствий
Поток событий называется простейшим (или стационарным пуассоновским), если он обладает сразу тремя свойствами: стационарен, ординарен и не имеет последействия. Название «простейший» связано с тем, что процессы, связанные с простейшими потоками, имеют наиболее простое математическое описание. Между прочим, самый простой, на первый, взгляд, регулярный поток не является «простейшим», так как обладает последействием: моменты появления событий в таком потоке связаны жесткой, функциональной зависимостью. Без специальных усилий по поддержанию его регулярности такой поток обычно не создается.