Материал: Моделирование атак сети массового обслуживания. Бугров Ю.Г., Остапенко Г.А
УБИ могут быть классифицированы по следующим признакам:
по типу взаимодействия;
по степени опасности;
по виду нарушения безопасности информации;
по временным характеристикам воздействия;
по объектам воздействия;
по фактору возникновения;
по способу реализации путем НСД;
по характерам и масштабам негативных последствий.
Классификация угрозы по степени опасности:
малоопасные;
опасные;
очень опасные.
Классификация угроз по виду нарушения безопасности информации.
Данная классификация систематизирует угрозы безопасности в компьютерной сети с точки зрения их целевой функции - направленности реализации. Существуют следующие направленности реализации угроз:
Нарушение целостности информации. Целостность информации нарушается при изменении порядка расположения данных, добавление лишних элементов, модификации информации и несанкционированном уничтожении. Несанкционированная модификация информации о безопасности системы может привести к неверной маршрутизации или утрате передаваемых данных или искажению смысла передаваемых сообщений.
Нарушение конфиденциальности информации ограниченного доступа (хищение, разглашение). Реализуется при НСД к данным, программам или каналам связи. Информация, обрабатываемая на компьютерах или передаваемая по корпоративной сети, может быть снята через технические каналы утечки. При этом используется аппаратура, осуществляющая анализ электромагнитных излучений.
Нарушение доступности информации для законных пользователей (блокирование, нарушение нормального функционирования корпоративной сети, технических средств, программного обеспечения). Данная угроза возникает когда пользователь или процесс не получает доступа к выделенным ему ресурсам или службам.
Классификация угроз по временным характеристикам воздействия.
С точки зрения временных характеристик (протяженности, повторяемости) воздействия безопасности компьютерной сети бывают:
кратковременные (моментальные);
долговременные;
одноразовые;
многоразовые (периодические, апериодические).
Классификация угроз по фактору возникновения.
программное обеспечение и информация в процессе обработки;
программное обеспечение и информация, хранящаяся на носителях;
информация в процессе передачи по телекоммуникационным сетям
устройства обработки и хранения информации;
телекоммуникационные сети и устройства (сегменты сети, телефонные линии модемы, коммутаторы, маршрутизаторы и т.п.);
вспомогательные технические средства (технические средства контроля доступа, источники питания)
Конкретные проявления и направления реализации угроз безопасности в сети зависит от характера их источников (субъектов). Источники угроз по отношению к корпоративно сети бывают внутренними и внешними.
С позиции физической природы (принадлежности к человеческой деятельности) существуют [25]:
Антропогенные угрозы - угрозы обусловленные действиями человека. Данные угрозы, представляют наибольший интерес с точки зрения организации защиты информации. Субъекты, действия которые могут привести к нарушению безопасности информации могут быть как внешние (криминальные структуры, потенциальные преступники, конкуренты, политические противники), так и внутренние (легальные пользователи и обслуживающий персонал). Причинами возникновения априорных угроз являются:
ошибки проектирования сети;
ошибки эксплуатации (ошибки администратора сети при распределении прав доступа);
умышленные действия.
Техногенные угрозы - угрозы обусловленные процессами в технических средствах. Угрозы, содержащие непреднамеренные воздействия, которые менее прогнозируемы и зависят от свойств техники. Технические средства, содержащие потенциальные угрозы безопасности, также могут быть внутренними: некачественные (изношенные) технические средства обработки информации и внешними: средства связи, близко расположенные линии электропередачи, транспорт.
Природные угрозы - угрозы, обусловленные природными (стихийными) явлениями. Они составляют внешние стихийные (непрогнозируемые) угрозы: природные катаклизмы (пожары, землетрясение, наводнения), необъяснимые явления.
Схема, систематизирующая характер источника угроз и объектов их воздействий приведена на рис. 2.1.
Действие источников угроз, отличных по физической природе, целям и задачам, способам воздействия, может распространяться на одни и те же элементы сети и приводит к отрицательным одинаковым последствиям для них и субъектов информационных отношений.
Классификация угроз по характерам и масштабам негативных последствий.
В данной классификации рассматриваются негативные последствия для самих компьютерных сетей, выполняющих определенные функции, и не затрагиваются виды ущерба, наносимого субъекта информационных отношений.
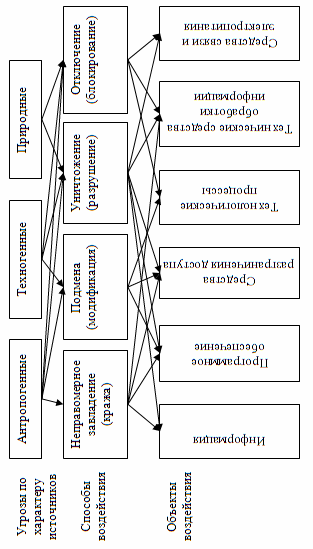
Рис. 2.1. Характер источника угроз и объектов их воздействий
По характеру негативных последствий угрозы безопасности могут вызывать:
потерю или утечку информации;
нарушение нормального режима функционирования компьютерной сети;
выход из строя программного обеспечения.
Классификация угроз по способу реализации путем несанкционированного доступа (НСД).
Под НСД понимается доступ к информации заинтересованным субъектом с нарушением установочных прав или правил доступа к информации. Способы НСД к информации в компьютерных сетях можно классифицировать по следующим признакам:
1. По используемым средствам доступа:
с использованием программно-аппаратного обеспечения;
без использования программно-аппаратного обеспечения.
2. По способу воздействия:
путем внедрения аппаратных закладок;
путем механического (физического) воздействия.
3. По содержанию деструктивной функции:
хищение информации (копирование), носителя информации;
уничтожение информации (стирание), носителя информации;
блокирование информации;
модификация (искажение, запись новой) информации;
перехват (съем) информации;
разглашение информации.
4. По используемой ошибке:
угроза, обусловленная неадекватными правилами разграничения доступа;
угроза, обусловленная ошибкой в программном обеспечении;
угроза, обусловленная ошибкой пользователя;
угроза, обусловленная ошибкой технического обслуживания.
5. По удаленности субъекта:
угроза непосредственного доступа через элементы и программное обеспечение;
угроза удаленной атаки.
6. По направленности:
угроза, направленная на несанкционированный съем информации;
угроза, направленная на несанкционированное программное воздействие.
Угрозы также делятся на случайные (непреднамеренные) и умышленные. Источником случайных угроз могут быть ошибки в программном обеспечении, выхода из строя аппаратных средств, неправильное действие пользователей или администратора корпоративной сети и т.д.
Умышленные угрозы, в отличие от случайных, преследуют цель нанесения ущерба пользователям (абонентам) или организации, которой принадлежит данная корпоративная сеть, и в свою очередь подразделяются на пассивные и активные.
Пассивные угрозы направлены на несанкционированное использование информационных ресурсов сети, не оказывая при этом влияния на ее функционирование. Несанкционированное использование ресурсов сети, с одной стороны, является средством раскрытия или компрометации информации, а с другой - имеет самостоятельное значение, поскольку, даже не касаясь пользовательской или системной информации, может нанести определенный ущерб. Этот ущерб может варьироваться в весьма широких пределах, вплоть до полного выхода сети из строя.
Активные угрозы имеют цель нарушение нормального функционирования корпоративной сети посредством целенаправленного воздействия на ее аппаратные, программные и информационные ресурсы. К активным угрозам относятся: разрушение или радиоэлектронное подавление линий связи корпоративной сети, выход из строя компьютера или его операционной системы, искажение сведений в пользовательских базах или системной информации и т.п. Источником активных угроз могут быть непосредственные действия злоумышленников, например: установка закладного устройства, программные вирусы и т.п [6].
В табл. 2.1 приведен пример построения матрицы-классификатора угроз безопасности объектов.
Таблица 2.1
Матрица-классификатор угроз
Разновидности угроз |
Объекты реализации |
Источники угроз |
Механизм реализации угроз |
Время реализации угроз |
Характеристика ущерба от реализации угроз |
Другие характеристики угроз |
Внешняя |
Определяется целью исследования |
За пределами объекта защиты |
Определяются задачами исследования |
Определяются видом исследования угроз |
Определяются результатом исследования |
Проявляются в ходе исследования |
Внутренняя |
- |
Являются частью объекта защиты |
- |
- |
- |
|
Явная |
- |
Известны |
-
Продолжение
табл. 2.1 |
- |
- |
|
Скрытая |
- |
Требуют выявления в ходе исследования |
- |
- |
- |
|
Случайная |
- |
- |
- |
Неизвестно |
- |
|
Другие угрозы, механизмы, объекты, и пр. реализации, подлежащие сравнительному анализу |
||||||