Материал: Проникновения в операционную среду компьютера. модели злоумышленного удаленного доступа. Радько Н.М., Язов Ю.К
6.4.1.2. Сканирование сети
В разработанной модели сканирование сети рассматривается только как этап реализации более сложных атак, поэтому длительность ее действия не имеет смысла
— без использования средств защиты вероятность реализации атаки равна p1.2p2.21;
— с использованием в качестве меры защиты межсетевого экрана (шлюза сеансового уровня или уровня приложений), с допущением того, что его конфигурация корректна, вероятность реализации внешнесегментной атаки p2.20;
— с использованием средств контроля сканирования сети в системах обнаружения атак вероятность реализации атаки зависит от среднего времени реализации атаки и среднего времени реакции системы. Вероятность реализации вычисляется по формуле, предложенной в разделе 5.3:
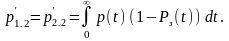 (6.10)
Для определенности среднее время выявления сканирования и блокирования принимается за τз25 с. В таком случае при среднем времени реализации τ48,8 с. вероятность реализации атаки равна
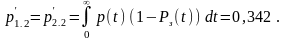 (6.11)
6.4.1.3. Отказ в обслуживании syn-flood
Данная атака направлена на нарушение доступности атакуемых хостов следовательно целесообразно оценивать ущерб от ее воздействия как величину, пропорциональную времени воздействия. Поскольку при отсутствии принимаемых мер противодействия данной атаке время ее действия ограничивается только инициативой злоумышленника, ограничивается только инициативой злоумышленника, определим среднее время ее завершения τз8ч28800 с.
При использовании межсетевого экрана (шлюза сеансового уровня или уровня приложений) при его корректной конфигурации и достаточной стойкости к атаке пакеты SYN из внешней сети на атакуемый хост не пропускаются, следовательно, атака не реализуется.
При использовании средств контроля транспортного уровня в системах обнаружения атак в процессе реализации атаки происходит блокирование подозрительных IP-адресов.
В случае реализации атаки SYN-flood как этапа подмены доверенного объекта время недоступного состояния хоста, необходимое злоумышленнику, равно продолжительности его несанкционированной работы с сервером. Однако, рассмотренные меры защиты на время действия атаки не влияют, вероятность реализации данной атаки как этапа более сложной равна вероятности, соответствующей используемой мере противодействия:
— без использования мер противодействия среднее время действия атаки стремится к бесконечности; вероятность реализации атаки как этапа более сложной атаки равна p1.3p2.31;
— с использованием соответствующих типов межсетевых экранов среднее время действия атаки 2.30 с;
— с использованием средств контроля транспортного уровня систем обнаружения атак среднее время действия атаки равно 1.32.30 с; вероятность реализации атаки как этапа более сложной атаки p1.3p2.30.
6.4.1.4. Внедрение ложного объекта (arp-спуфинг)
Данная атака направлена на нарушение конфиденциальности трафика в сегменте ИТКС, следовательно, целесообразно оценивать ущерб от ее воздействия как величину, пропорциональную времени воздействия. Поскольку в отсутствие принимаемых мер противодействия данной атаке время ее действия ограничивается только инициативой злоумышленника, то среднее время ее завершения τз8ч28800 с. Следует отметить, что ARP-таблицы при нормальном режиме функционирования системы автоматически обновляются с периодом порядка 60 с, и злоумышленнику для сохранения контроля над трафиком необходимо осуществлять спуфинг с такой же периодичностью. Однако для рассматриваемой модели данный факт не будет являться проявлением следующей атаки данного типа, но будет считаться продолжением текущей.
При реализации прослушивания сети для перехвата пароля необходимое время действия зависит от интенсивности обмена паролями в сети. Для определенности примем периодичность обмена паролями по протоколам telnet и FTP есть τ120 с. Исходя из этой величины оценивается вероятность реализации атаки как этапа входа в систему с привилегиями легального пользователя.
В случае использования статических ARP-таблиц весь сетевой обмен по протоколу ARP игнорируется, следовательно, реализовать атаку не представляется возможным.
При использовании межсетевых экранов, пакеты, приходящие из внешней сети, но имеющие внутренние адреса, отбрасываются фильтром, поэтому, в этом случае внешнесегментные атаки не реализуются.
При использовании средств контроля адресации в системах обнаружения атак периодически происходит мониторинг соответствия IP и MAC-адресов хостов системы. Для определенности этот период принимается за τз20 с.
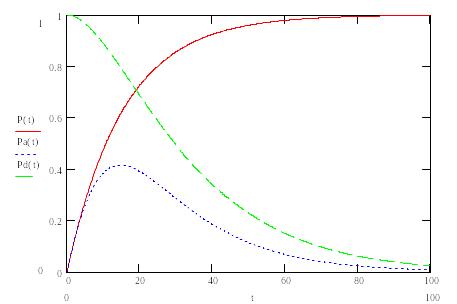
Рис. 6.3. Распределения вероятностей состояний атаки «APR-спуфинг»
P(t) — вероятность начала атаки к моменту времени t,
P
P(t)
t
Pд(t)
Pа(t)
а(t) — вероятность действия атаки к моменту времени t при использовании средств мониторинга адресации хостов,Pд(t) — вероятность действия атаки в течение времени t при использовании средств мониторинга адресации хостов.
Количественные значения искомых параметров имеют следующий вид:
— без использования
мер противодействия
среднее время действия
атаки
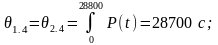 вероятность реализации атаки для
перехвата пароля p1.4p2.41;
— с использованием средств контроля
адресации систем обнаружения атак
среднее время действия атаки равно
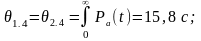 вероятность реализации атаки для
перехвата пароля p1.1Pд()0,009.
6.4.1.5.Внедрение ложного объекта (на основе недостатков протоколов маршрутизации)
Данная атака направлена на нарушение конфиденциальности и трафика в сегменте ИТКС, следовательно целесообразно оценивать ущерб от ее воздействия как величину, пропорциональную времени воздействия. Поскольку при отсутствии принимаемых мер противодействия данной атаке время ее действия ограничивается только инициативой злоумышленника, определим среднее время ее завершения τз8ч28800 с. Однако, поскольку результатом атаки является перехват только части трафика, исходящей из атакуемого хоста, для ущерба нарушения конфиденциальности по сравнению с другими подобными атаками принимается коэффициент K1.50,5.
Внешнесегментная атака направлена на нарушение доступности атакуемого хоста среднее время ее завершения определяется как τз8ч28800 с.
При реализации данной атаки для перехвата пароля необходимое время действия зависит от интенсивности обмена паролями в сети. Для определенности примем периодичность обмена паролями по протоколам telnet и FTP равной τ120 с. Исходя из этой величины оценивается вероятность реализации атаки как этапа входа в систему с привилегиями легального пользователя.
В случае запрета на использование ICMP-redirect-сообщений реализовать атаку не представляется возможным.
При использовании межсетевых экранов, пакеты, приходящие из внешней сети, но имеющие внутренние адреса, отбрасываются фильтром, поэтому, в этом случае внешнесегментные атаки не реализуются:
— без использования мер противодействия
среднее время действия атаки
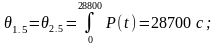 вероятность реализации атаки для
перехвата пароля p1.51;
— с использованием межсетевых экранов среднее время действия атаки 2.50 с;
— при запрете на обработку ICMP-redirect-сообщений среднее время действия атаки 1.52.50 с; вероятность реализации атаки для перехвата пароля p1.50.
6.4.1.6. Подмена доверенного объекта (ip-hijacking)
Данная атака направлена на реализацию входа в систему с правами легального пользователя. Для ее реализации необходимо поддержание атакуемого хоста в недоступном состоянии в течение всего процесса реализации атаки, следовательно, конечная вероятность реализации атаки зависит от вероятности реализации отказа в обслуживании.
В случае использования межсетевых экранов (шлюзов прикладного уровня) с правильной конфигурацией реализация атаки невозможна.
Таким образом,
— без использования мер противодействия вероятность реализации атаки равна p1.6p2.61;
— с использованием межсетевых экранов вероятность реализации атаки равна p2.70.
6.4.1.7. Подмена доверенного объекта (перехват сессии)
Данная атака направлена на реализацию входа в систему с правами легального пользователя. Для ее реализации необходимо поддержание атакуемого хоста в недоступном состоянии в течение всего процесса реализации атаки, следовательно, конечная вероятность реализации атаки зависит от вероятности реализации отказа в обслуживании.
В случае использования межсетевых экранов (шлюзов прикладного уровня) с правильной конфигурацией реализация внешнесегментной атаки невозможна.
При использовании механизмов контроля загруженности сети происходит выявление причин образования шквала ACK-пакетов, и сессия обнуляется.
Таким образом,
— без использования мер противодействия вероятность реализации атаки равна p1.7p2.71;
— с использованием межсетевых экранов вероятность реализации атаки равна p2.70;
— с использованием средств контроля загруженности сети вероятность реализации атаки p1.7p2.70.
6.4.1.8. Внедрение ложного dns-сервера
Данная атака направлена на нарушение конфиденциальности и трафика в сегменте ИТКС, следовательно целесообразно оценивать ущерб от ее воздействия как величину, пропорциональную времени воздействия. Поскольку при отсутствии принимаемых мер противодействия данной атаке время ее действия ограничивается только инициативой злоумышленника, определим среднее время ее завершения з8ч28800 с.
При реализации данной атаки для перехвата пароля необходимое время действия зависит от интенсивности обмена паролями в сети. Для определенности примем периодичность обмена паролями по протоколам telnet и FTP равной 120 с. Исходя из этой величины оценивается вероятность реализации атаки как этапа входа в систему с привилегиями легального пользователя.
Таким образом, без использования мер противодействия среднее время действия атаки равно вероятность реализации атаки для перехвата пароля равна p1.8p2.81.
Необходимо отметить, что интенсивности и вероятности реализации более сложных атак зависят от вероятности реализации их этапов.
6.4.2. Расчет рисков иткс при использовании мер противодействия угрозам удаленного доступа
Для анализа эффективности системы защиты ИТКС были выбраны следующие комплексы мер.
1. Базовый комплекс мер (Комплекс 1): контроль доступа на территорию организации, использование паролей, использование пакетного фильтра.
2. Дополнительный комплекс (Комплекс 2): контроль доступа к элементам ИТКС.
3. Дополнительный комплекс (Комплекс 3): использование шлюза сеансового уровня.
4. Дополнительный комплекс (Комплекс 4): использование шлюза уровня приложений.
5. Дополнительный комплекс (Комплекс 5): контроль доступа к элементам ИТКС, использование одноразовых паролей.
6. Дополнительный комплекс (Комплекс 6): шифрование трафика.
7. Дополнительный комплекс (Комплекс 7): использование системы обнаружения атак.
8. Дополнительный комплекс (Комплекс 8): контроль доступа к элементам ИТКС, шифрование трафика, использование шлюза уровня приложений.
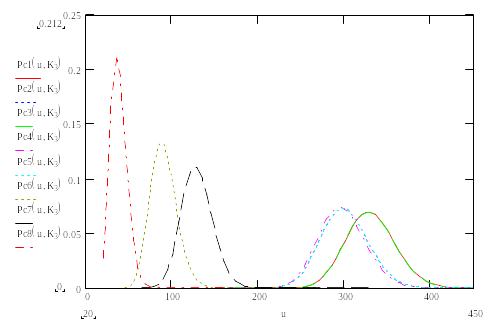
В соответствии с методикой получения распределения ущерба для угроз, наносящих различный ущерб, рассчитаны распределения ущербов с учетом использования каждого из указанных комплексов мер защиты при фиксированном коэффициенте активности злоумышленника. Вид огибающих этих распределений показан на рис. 6.4, 6.6, 6.8, где:
Pci(u,Kз) — распределение ущерба конфиденциальности для комплекса мер i.
Для каждого вида ущерба рассчитаны соответствующие распределения риска. Вид огибающих этих распределений показан на рис. 6.5, 6.7, 6.9, где:
Rci(u,Kз) — распределение риска конфиденциальности для комплекса мер i.
u
Pc1(u,Kз)
Pc2(u,Kз)
Pc3(u,Kз)
Pc4(u,Kз)
Pc5(u,Kз)
Pc6(u,Kз)