Материал: Сетевая стеганография_учебник
Вінницький національний технічний університет Кафедра захисту інформації
ОПОРНИЙ КОНСПЕКТ ЛЕКЦІЙ
з дисципліни
«Інформаційно-комунікаціні системи»
для підготовки бакалаврів зі спеціальності 125 «Кібербезпека»
(Безпека інформаційних та комунікаційних систем)
ВНТУ 2018
1
ЗМІСТ
Тема 1. ТРАНСПОРТНИЙ РІВЕНЬ
1.Загальна характеристика. Поняття порту та сокету
2.Протокол дейтаграм користувача (User Datagram Protocol, UDP)
3.Протокол керування передачею даних(Transmission Control Protocol, TCP)
4.Протокол передачі з керуванням потоку(Stream Control Transmission Protocol, SCTP)
5.Технологія трансляції мережевих адрес (NAT, PAT)
Тема 2. СЕАНСОВИЙ РІВЕНЬ
6.Загальна характеристика сеансового рівня
7.Протокол Network Basic Input/Output System, NetBIOS
8.Особливості використання WINS
9.Протокол виклику віддалених процедур (Remote procedure call, RPC)
10.Мультимедійні протоколи передачі даних
Тема 3. ПРОГРАМНЕ ЗАБЕЗПЕЧЕННЯ КОМП’ЮТЕРНОЇ МЕРЕЖІ
1.Протокол динамічної конфігурації вузла, DHCP
2.Система доменних імен, DNS
3.Мережевий протокол для доступу до текстового інтерфейсу, Telnet
4.Протокол передачі файлів, FTP
5.Протокол захищеного віддаленого керування SSH
6.Простий протокол пересилання пошти, SMTP
7.Поштовий офісний протокол, POP3
8.Протокол доступу до інтернет-повідомлень, IMAP
9.Протокол передачі гіпертексту, HTTP
10.Простий протокол керування мережею, SNMP
4. МАТЕМАТИЧНІ ОСНОВИ ПРОЕКТУВАННЯ ІНФОРМАЦІЙНОКОМУНІКАЦІЙНИХ СИСТЕМ ТА МЕРЕЖ
1.Система масового обслуговування (СМО).
2.Організація черги.
3.Пуассо́нівський проце́. с
4.Одноканальна експоненціальна система масового обслуговування.
5.Багатоканальна експоненціальна система масового обслуговування.
6.Замкнута система масового обслуговування.
7.Характеристика систем масового обслуговування.
Тема 5. ВИЗНАЧЕННЯ ТА АНАЛІЗ ХАРАКТЕРИСТИК МЕРЕЖ
1.Продуктивність. Класифікація характеристик продуктивності.
2.Надійність і безпека.
3.Розширюваність та масштабованість.
4.Інжиніринг мережевого трафіку.
2
Тема 1. ТРАНСПОРТНИЙ РІВЕНЬ
План
1.Загальна характеристика. Поняття порту та сокету
2.Протокол дейтаграм користувача (User Datagram Protocol, UDP)
3.Протокол керування передачею даних (Transmission Control Protocol, TCP)
4.Протокол передачі з керуванням потоку(Stream Control Transmission Protocol, SCTP)
5.Технологія трансляції мережевих адрес (NAT, PAT)
1. Загальна характеристика. Поняття порту та сокету.
Транспортний рівень (Transport layer) — 4-й рівень моделіOSI,
призначений для доставки даних без помилок, втрат і дублювання в тій послідовності, як вони були передані. При цьому неважливо, які дані передаються, звідки й куди, тобто він надає сам механізм передачі. Блоки даних він розділяє на фрагменти, розмір яких залежить від протоколу, короткі поєднує в один, довгі розбиває. Протокол транспортного рівня може не використовувати усіх вищевказаних можливостей. Основне завдання – передача даних між прикладними процесами що виконуються на ПК.
Відповідність між OSI та TCP/IP
Рівні моделі OSI |
|
Рівні моделі TCP/IP |
|
|
|
Прикладний |
|
|
|
|
|
Представлення |
|
Прикладний |
|
|
|
Сеансовий |
|
|
|
|
|
Транспортний |
|
Транспортний |
|
|
|
Мережевий |
|
Мережевий |
|
|
|
Канальний |
|
Мережних |
|
інтерфейсів |
|
|
|
|
Фізичний |
|
(Доступ до |
|
середовища) |
|
|
|
Протоколи ТСР та UDP ведуть для кожного додатку дві системні черги : - до додатка з мережі;
3
- від додатка в мережу.
Така черга називається портом, причому вхідна і вихідна вважається як один. Для їх ідентифікації присвоюють номера.
Порт – обмінний буфер фіксованого розміру, який створюється операційною системою в оперативній пам’яті комп’ютерної системи:
-ідентифікує додаток;
-якщо буфер переповнюється, то повідомлення відкидаються;
На основі номерів портів виконується мультиплекусування демультиплексування прикладних процесів
Типи портів
-Загальновідомі: 0-1023 (системні)
-Зареєстровані: 1024-49151 (для користувачів)
-Динамічні: 49152-65535 (приватні)
Прикладний процес, що однозначно визначається в межах мережі і в межах окремого ПК парою(ІР-адреса, номер порта) називається сокетом
(socet).
-Наприклад, 196.106.124.30:200
-Відповідно до портів є ТСР-сокет та UDP-сокет.
2.Протокол дейтаграм користувача (User Datagram Protocol, UDP)
Протокол дейтаграм користувача - (User Datagram Protocol, UDP) - RFC
768- забезпечує обмін одиничними повідомленнями між додатками
-UDP дуже простий, це пряма ретрансляція сервісу протоколуIP прикладним додаткам
Властивості UDP-протоколу:
-дейтаграммний протокол
-не виконується попереднє встановлення з’єднання між вузлами;
-працює за принципом Best Effort
-не гарантує доставку даних;
-наявне дублювання даних;
-не зберігає порядку проходження повідомлень.
Протокол UDP є ефективним для сервісів, що надсилають невеликі відповіді великій кількості клієнтів
На хості відправнику дані від додатків надходять доUDP через порт у вигляді повідомлень. Протокол UDP добавляє до кожного повідомлення свій 8-байтний заголовок, формуючи із цих повідомлень власні протокольні одиниці – UDP-дейтаграми, і передає їх нижчому протоколу ІР. Це є процес мультиплексування даних. Звротній процес визначає демультиплексування даних.
4
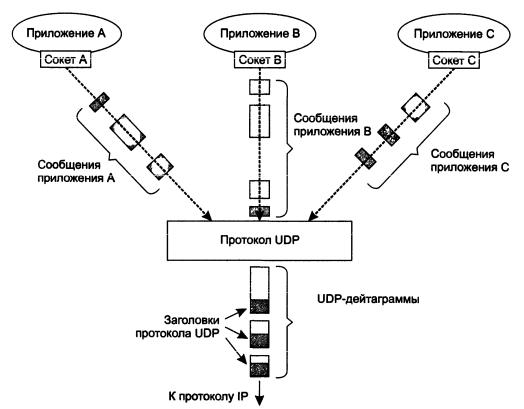
Рисунок 1.2 - Схема передачі повідомлень через UDP-протокол
3. Протокол керування передачею даних(Transmission Control Protocol, TCP)
Протокол керування передачею - (Transfer Control Protocol, TCP) - RFC 793 - забезпечує транспортування потоків (stream) даних:
-виконує буферизацію даних, які передаються в мережу
-підтримує віртуальні з’єднання між кінцевими вузлами
-забезпечується процедурою попереднього з’єднання
-забезпечується дуплексне з’єднання
-підтримка керування потоком
-пропускна спроможність каналу
-завантаженість мережі
-забезпечується цілісність потоку
-підтримка функції гарантування доставки даних (надійності передачі)
Встановлення логічного з’єднання
Перед будь-якою передачею даних, TCP встановлює з’єднання:
-Один об'єкт TCP чекає з'єднання ("сервер")
-Інший об'єкт ("клієнт") TCP контактує з сервером
-Кожне з'єднання є повно дуплексним
-Фактична процедура для установки з'єднань складніша
5