Материал: Сетевая стеганография_учебник
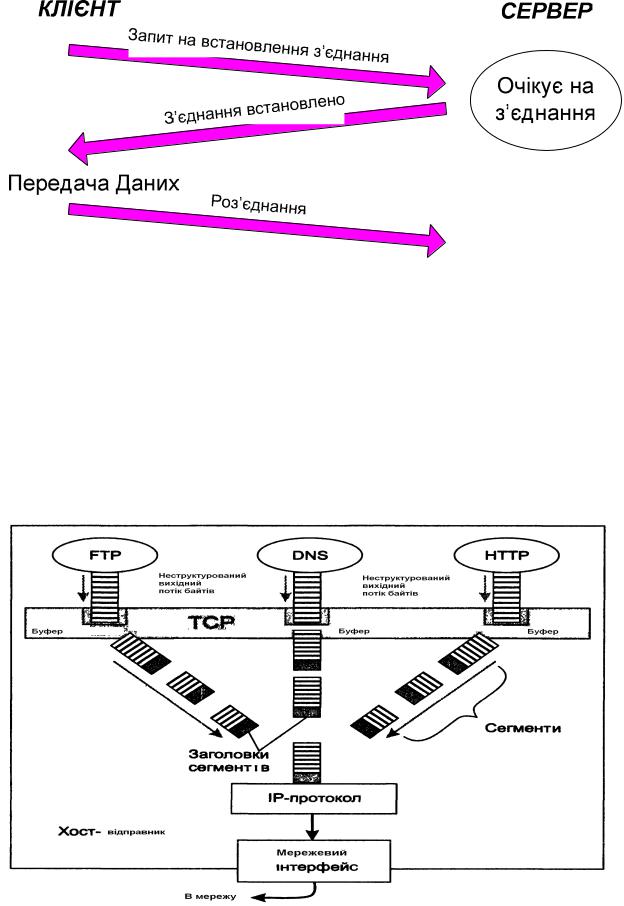
Рисунок 1.3 - Встановлення логічного з'єднання
Забезпечення надійності передачі даних
- Байтовий потік розбивається на частини, які в подальшому називаються сегментами
-Одержувач для кожного сегменту надсилає підтвердженн
(acknowledgements, ACKs)
-TCP підтримує таймер. Якщо ACK не надходить вчасно, то сегмент ретранслюється
-Виявлення помилок.
-TCP розраховує контрольні суми для заголовка і даних.
-Кожен сегмент, який передається має порядковий номер.
Рисунок 1.4 - Формування ТСР – з'єднання з потоку байтів
6
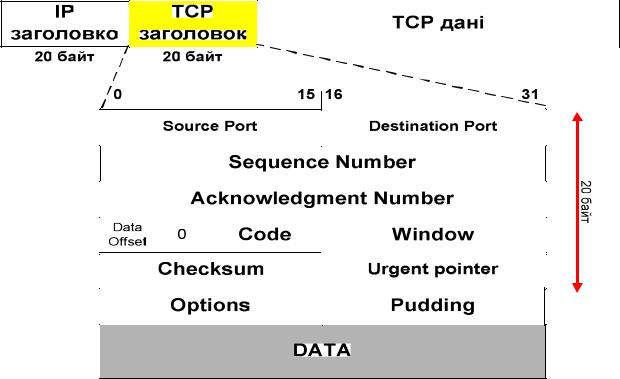
TCP – Формат пакету |
|
|
Заголовок сегмента забезпечує можливість |
для |
передачі керуючої |
інформації протоколу разом з трафіком 0. |
|
|
SOURCE PORT, DESTINATION PORT - номери |
портів |
відправника і |
одержувача
SEQUENCE, ACKNOLEDGEMENT NUMBER, WINDOW, URGENT POINTER -
поля для управління потоком
DATA OFFSET - покажчик на кінець заголовка (початок блоку даних) CHECKSUM - контрольна сума по сегменту даних
OPTIONS - варіанти PADDING – заповнення
Прапори
URG, urgent - термінова передача даних,
ACK, acknowledgement - підтвердження прийому, PSH, push - очищення буфера,
RST, reset - перевстановлення з'єднання SYN, synchronize - синхронізація потоків FIN, finish - закінчення потоку даних
Рисунок 1.5 - Формат пакету ТСР
7
4. Протокол |
передачі |
з |
керуванням |
потоку(Stream Control |
Transmission Protocol, SCTP) |
|
|
||
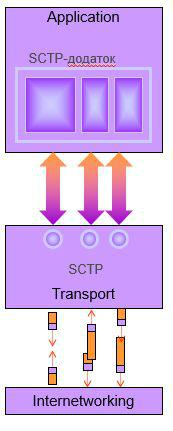
Протокол передачі з керуванням потоку- (Stream Control Transmission Protocol, SCTP) - RFC 4960 - забезпечує транспортування повідомлень
(messages).
-передача потоку даних без помилок, із захистом від дублювання;
-фрагментація даних для відповідності розміру повідомленняMessage Transfer Unit (MTU);
-послідовна доставка повідомлень всередині декількох потоків із збереженням порядку сегментів;
-упаковка (bundling) декількох повідомлень в один SCTP пакет;
- синхронне з'єднання між двома вузлами по двом або більш незалежним фізичним каналам (multi-homing) SCTP асоціації;
- захист від SYN-flood атак.
Рисунок 1.6 – Протокол SCTP
5. Технологія трансляції мережевих адрес (NAT, PAT)
Використання технології трансляції локальних адрес в глобальні обумовлено:
-Незалежною системою адресації (приховування внутр. адрес)
-Вирішенням проблеми дефіциту адрес шляхом використання адрес, що зарезервовані для приватного використання (RFC 1918):
- В класі А - 10.0.0.0
-В класі В - 172.16.0.0 - 172.31.0.0
-В класі С - 192.168.0.0 -192.168.255.0
8
-Приватні адреси не можуть використовуватися як адреси призначення в мережі Internet
-Традиційний NAT використовується - для вихідних сесій з приватної мережі в зовнішню
-Basic Network Address Translation (базовий)
-Network Address Port Translation
Принцип функціонування
Перетворення адреси методомNAT може вироблятися майже будьяким маршрутизуючим пристроєммаршрутизатором, сервером доступу, фаєрволом. Найбільш популярним є SNAT, суть механізму якого полягає в заміні адреси джерела (англ. Source) при проходженні пакета в одну сторону і зворотної заміні адреси призначення(англ. Destination) у відповідному пакеті. Поряд з адресами джерело / призначення можуть також замінюватися номери портів джерела і призначення.
Беручи пакет від локального комп'ютера, роутер дивиться на IP-адресу призначення. Якщо це локальний адресу, то пакет пересилається іншому
локальному комп'ютеру. |
Якщо |
ні, то |
пакет треба |
переслати |
назовні в |
інтернет. Але ж зворотною адресою |
в пакеті вказано локальну адресу |
||||
комп'ютера, який з інтернету буде недоступний. Тому |
роутер «на льоту» |
||||
транслює (підміняє) зворотню IP-адресу пакета на свою зовнішню (видиму з |
|||||
інтернету) IP-адресу та |
змінює |
номер |
порту(щоб розрізняти |
відповідні |
|
пакети, адресовані різним локальним комп'ютерам). Комбінацію, потрібну для зворотного підстановки, роутер зберігає у себе в тимчасовій таблиці. Через деякий час після того, як клієнт і сервер закінчать обмінюватися пакетами, роутер зітре у себе в таблиці запис проn-му порте за строком давності.
Basic Network Address Translation (NAT)
-Статичний NAT - Відображення локальної IP-адреси на глобальну IP-адресу на основі один до одного Глобальна адреса статична
-Динамічний NAT - Відображає локальну IP-адресу на глобальну адресу залежно від пулу IP-адрес
Глобальна адреса – динамічно змінюється
-Використовується один єдиний глобальний(зовнішній) порт під час трансляції вихідних TCP/UDP-сесій
9
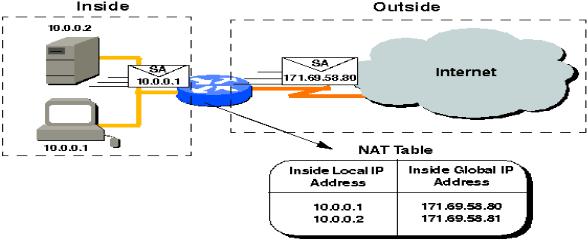
Рисунок 1.7 - Basic Network Address Translation (NAT)
Питання до самоконтролю
1.Протоколи транспортного рівня. Що вони забезпечують при передачі?
2.Опишіть базовий процес передачі даних.
3.Забезпечення достовірності. Яким чином виявляються помилки?
4.Для чого використовуюється метод «ковзаючого вікна»?
5.Що міститься у форматі дейтаграми ТСР?
6.Дайте визначення процедури встановлення та ліквідації ТСР з’єднання.
7. Охарактеризуйте протокол UDP з точки зору його недоліків та достатків.
8. Яким чином SCTP може послабити дію DoS-атак?
10