Материал: Сетевая стеганография_учебник
Тема 2. СЕАНСОВИЙ РІВЕНЬ
План
1.Загальна характеристика сеансового рівня
2.Протокол Network Basic Input/Output System, NetBIOS
3.Особливості використання WINS
4.Протокол виклику віддалених процедур (Remote procedure call, RPC)
5.Мультимедійні протоколи передачі даних
1.Загальна характеристика сеансового рівня
Сеан́ совий рівень́ - 5-й рівень мережевої моделіOSI , відповідає за підтримання сеансу зв'язку, дозволяючи програмам взаємодіяти між собою тривалий час.
Управляє:
-створенням / завершенням сеансу;
-синхронізацією завдань;
-визначенням права на передачу даних;
-підтримкою сеансу в періоди неактивності програм.
Синхронізація передачі забезпечується поміщенням у потік даних контрольних точок, починаючи з яких поновлюється процес при порушенні взаємодії.
Сеанси передачі складаються із запитів і відповідей, які здійснюються між програмами.
Служби сеансового рівня зазвичай використовуються в середовищах програм, у яких потрібно використання віддаленого виклику процедур.
Служби сеаносовго рівня
-Аутентифікація - процедура встановлення належності користувачеві інформації в системі пред'явленого ним ідентифікатора.
-Права доступу - дозвіл або заборона здійснення доступу до інформації іншого ПК.
-Відновлення сеансу (встановлення контрольних точок та відновлення)
-Поєднання і синхронізація інформації декількох потоків, можливо від різних джерел (відеоконференції, передача у прямому ефірі)
Порівняння з моделлю DOD
Модель DOD (DOD -. Англ. department of defense - Міністерство оборони США) - модель мережевої взаємодії, розроблена Міністерством оборони США. Модель TCP / IP (стек протоколів TCP / IP) - практична реалізація моделі DOD.
В еталонній моделі DOD відсутній розгляд порушених у моделіOSI питань застосування семантики транспортного протоколу і тому сеансовий рівень не розглядається. Управління сеансами OSI в з'єднанні з типовими
11
транспортними протоколами (TCP, SCTP) міститься у протоколах транспортного рівня або ж в іншому випадку зачіпає область протоколів прикладного рівня. Рівні моделі DOD є описами рамок функціювання (програма, з'єднання хост-хост, мережа, зв'язок), але не докладними приписами щодо способу функціювання або семантики даних.
2. Протокол Network Basic Input/Output System, NetBIOS
Мережева базова система введення/виведенняNetwork Basic Input/Output System, NetBIOS.
NetBIOS розроблений в 1983 р. Sytek Corporation для IBM як протокол,
який дозволяє взаємодіяти прикладним додатками по мережі. NetBIOS визначає:
-сеансовий інтерфейс;
-протокол керування сеансом/передачею даних.
-Інтерфейс NetBIOS – це API-інтерфейс рівня представлень моделі OSI/ISO, що дозволяє прикладним додаткам передавати протоколам більш низьких рівнів команди мережевого вводу/виводу і команди керування.
-NetBIOS надає команди і підтримує такі служби:
-реєстрацію та перевірку мережевих імен;
-встановлення і завершення сеансу зв'язку;
-надійну передачу даних з обов'язковим встановленням логічного з'єднання;
- ненадійну передачу даних з використанням дейтаграм обов'язкового встановлення логічного з'єднання;
- моніторинг і керування допоміжним протоколом(драйвером) і адаптером.
Ім'я NetBIOS – це унікальна 16-байтна адреса, що ідентифікує ресурс NetBIOS в мережі. Імена NetBIOS можуть бути як
-унікальними (монопольними) - застосовуються для взаємодії зі специфічним процесом системи на конкретному вузлі;
-груповими (загальними) - для одночасної розсилки інформації декільком процесам на декількох комп'ютерах.
Приклад процесу, який використовує NetBIOS є “служба доступу до файлів і принтерів мереж Microsoft”
Трансляція імен NetBIOS - процес перетворення імені комп'ютера
NetBIOS в його IP-адресу.
- Перед тим якIP-адресу вдасться перетворити в апаратну адресу (наприклад, MAC-адресу мережевого адаптера), треба перетворити NetBIOSім'я заданої системи у відповідну IP-адресу.
12
- Версія пакета протоколівTCP/IP, яка реалізована Microsoft, використовує кілька способів розпізнавання імен NetBIOS. Проте конкретний механізм перетворення залежить від типу вузла NetBIOS.
-Типи вузлів NetBIOS визначені в RFC 1001, «Protocol Standard for a NetBIOS Service on a TCP / UDP Transport; Concepts and Methods »:
-B-типу - груповий вузол - використовує широкомовні запити на реєстрацію і перетворення імен NetBIOS (значення 1):
-Імена NetBIOS можуть транслюватися тільки в локальних мережах;
-Р-типу - вузол типу точка-точка - використовує для перетворення
імен NetBIOS сервер імен NetBIOS (NBNS), наприклад WINS-сервер (значення 2);
-M-типу - вузол змішаного типукомбінація B-вузла і P-вузла (значення 4);
-H-типу – гібридний вузол - комбінація P-вузла і B-вузла (зачення 8).
Механізми реєстрації та дозволу імен NetBIOS
LMHOSTS: Файл, що створюється вручну та містить іменаNetBIOS та відповідні їм ІР-адреси вузлів поза локадбної підмережі.
Широкосмугові повідомлення: Процес, в ході якого системи розсилають шороокосмугові повідомлення усьому сегменту з розрахунком на відповіді від інших систем з інформацією про імена NetBIOS
WINS: Сервіс, що працює на сервері Windows NT, що обслуговує динамічну базу даних про імена NetBIOS ті ІР-адреси
Реєстрація імен NetBIOS
Реєстрація імен LMHOSTS представляє собою звичайний текстовий файл, що містить імена NetBIOS систем мережі та їх ІР-адреси. Через те, що файл потрібно створювати вручну, реєстрація імені відбувається, коли користувач чи адмін редагують цей файл і вносять в нього імNetBIOS”я - систем та її ІР-адресу. Попередженя існування повторювальних імен полягає в тому, що системи переглядають файл зверху до низу і зчитують першу стрічку, де знаходять необхіден ім”я NetBIOS. Усі інші стрічки ігноруються.
3.Особливості використання WINS
1.WINS-клієнт HOST-A реєструє будь-яке з своїх локальних імен
NеtBIOS на своєму WINS-сервері WINS-A.
2.Інший WINS-клієнт HOST-B запитує сервер WINS-A знайти IPадресу комп'ютера HOST-A в мережі.
3.Сервер WINS-A повертає 192.168.1.20 - IP-адреса комп'ютера HOST-
A.
13
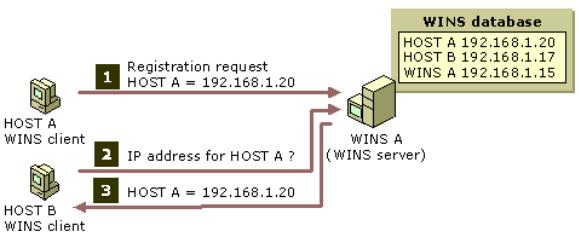
Рисунок 2.1 - типові послідовності подій, пов'язаних з клієнтами і серверами
WINS.
На відміну від реалізаціїNetBT на основі В-вузлів, коли реєстрація імен здійснюється за допомогою шрокомовного тарфі, клієнтиу WINS реєструють свої імена NetBIOS на серверах служби WINS.
При ініціалізації клієнтWINS реєструє своє NetBIOS-ім'я, безпосередньо відсилаючи запит на реєстрацію налаштування для цього клієнта серверу WINS.
Імена NetBIOS реєструються при запуску додатків і служб, наприклад
Workstation, Server і Messenger.
Якщо WINS-сервер доступний та потрібне ім'я не зареєстровано іншим клієнтом WINS, клієнту повертається повідомлення про успішну реєстрацію імені.
Повідомлення включає відомості про період, на який NetBIOS-ім'я надається клієнту. Цей період вказується як час життя (TTL).
Щоб продовжувати використовувати виділене йому імNetBIOS,'я клієнту необхідно періодично оновлювати термін оренди імені, до того як той закінчиться.
У разі якщо клієнт не продовжить оренду імені, сервер WINS робить це ім'я доступним для інших клієнтів WINS.
Для використання старого NetBIOS-імені клієнт повинен продовжувати строк оренди до закінчення останнього.
Клієнти WINS повинні продовжувати реєстрацію імен до того, як закінчиться інтервал часу, відведений для продовження оренди імені.
Цей інтервал визначає термін, протягом якого сервер зберігає реєстрацію в якості активного запису БД WINS.
При оновленні реєстрації клієнт WINS посилає серверу WINS запит на оновлення імені.
Він включає IP-адресу та ім'я NetBIOS, які необхідно оновити.
Сервер WINS відсилає у відповідь підтвердження, що містить новий інтервал, протягом якого необхідно продовжити реєстрацію імені.
14
Якщо NetBIOS-ім'я більше не потрібне, то клієнт WINS повідомляє |
|
||||||
серверу WINS про звільнення імені. |
|
|
|
|
|||
Під час звільнення іменіклієнт WINS відсилає серверу запит, що |
|
||||||
включає IP-адресу клієнта і |
йогоNetBIOS-ім'я, на |
звільнення |
кожного |
||||
зареєстрованого імені. |
|
|
|
|
|
|
|
Це |
дозволяє |
серверу |
зробити дані |
імена |
доступними |
для |
інши |
клієнтів. |
|
|
|
|
|
|
|
При отриманні запиту на звільнення імені серверWINS перевіряє |
|
||||||
наявність зазначеного імені у своїй БД. |
|
|
|
|
|||
Якщо в БД буде виявлена помилка або |
до зареєстрованого |
імені |
|||||
виявиться |
прив'язана |
іншаIP-адреса, сервер |
WINS |
відмовить клієнту |
у |
||
звільненні імені. |
|
|
|
|
|
|
|
В іншому випадку сервер підтвердить звільнення імені та відзначить в |
|||||||
БД - це ім'я як вільне. |
|
|
|
|
|
|
|
Відповідь про звільнення |
імені включаєNetBIOS-ім'я і значення TTL, |
|
|||||
яке рівне 0. |
|
|
|
|
|
|
|
4.Протокол виклику віддалених процедур (Remote procedure call, RPC)
Протокол виклику віддалених процедур (Remote procedure call, RPC) - протокол, який дозволяє програмам викликати процедури, які розташовані на інших віддалених машинах;
RPC -протокол, що дозволяє програмі, запущеній на одному комп'ютері бути викликаною на іншому комп'ютері без написання безпосередньо коду для цієї операції.
RFC 5531– RPC: Remote Procedure Call Protocol Specification Version 2, (Sun Microsystem, 1988 р.)
RPC протокол використовує клієнт-серверну модель взаємодії
Під час виклику віддаленої процедури - програми RPC виконують перетворення форматів даних клієнта в проміжні машинно-незалежні формати і потім перетворення у формати даних сервера.
Технології, що забезпечують RPC:
1.DCE - Distributed Computing Environment
2.DCOM - Distributed Component Object Model ;
3.ZeroC ICE; JSON-RPC- JavaScript Object Notation Remote Procedure Calls;
4. .NET Remoting;
5.Java RMI - Java Remote Method Invocation;
6.SOAP - Simple Object Access Protocol;
7.Sun RPC;
8.XML RPC;
9.Routix.RPC
Характерними рисами виклику локальних процедур є:
15