Курсовая работа (т): Встановлення вірутального тестового сервера
Встановлення вірутального тестового сервера
Вступ
віртуальний сервер тестовий
Актуальність захисту інформації в останні роки зросла, і причиною цьому висока інформатизація суспільства у всіх сферах його діяльності. Комп'ютери та інша обчислювальна техніка в рази продуктивніше виконує колись скучну та монотонну роботу, дає змогу оптимізувати будь-який процес. У певних сферах ця актуальність чітко виражена та зрозуміла, проте, частіше, побачити причинно-налідковий зв'язок та оцінити його цінність можна тільки після того, як подія вже сталась.
Інформатизація настільки міцно закріпилась, що процес цей перейшов точку неповернення. Сучасний світ, з його безперервно зростаючим темпом життя, просто не зможе вижити таким, яким він є, без допомоги ЕОМ та інших механізмів швидкого забезпечення потрібної інформацією.
Отож що таке інформація, її визначення. Насамперед це поняття багатозначне, і у кожній конкретній науці виводять своє визначення цьому терміну. У сфері ІТ інформація це відомості, повідомлення, пояснення, знання, навчання, інструктаж, виклад тощо, це систематизовані відомості про частину (галузь) світу, яка оточує людину, тобто це відображення навколишнього світу за допомогою знаків та сигналів. Найважливішими, з практичної точки зору, властивостями інформації є цінність, достовірність та актуальність.
Цінність інформації - визначається корисністю та здатністю її забезпечити суб'єкта необхідними умовами для досягнення ним поставленої мети.
Достовірність - здатність інформації об'єктивно відображати процеси та явища, що відбуваються в навколишньому світі. Як правило достовірною вважається насамперед інформація яка несе у собі безпомилкові та істинні дані. Під безпомилковістю слід розуміти дані які не мають, прихованих або випадкових помилок. Випадкові помилки в даних обумовлені, як правило, неумисними спотвореннями змісту людиною чи збоями технічних засобів при переробці даних в інформаційній системі. Тоді як під істинними слід розуміти дані зміст яких неможливо оскаржити або заперечити.
Актуальність - здатність інформації відповідати вимогам сьогодення (поточного часу або певного часового періоду).
Всі ці властивості прямопропорційно залежать від здатності інформації протидіяти впливу, спрямованому на її несанкціоновану зміну, що в свою чергу залежить від того де саме та як саме інформації зберігається.
Не для кого не секрет, що інформатизація в сучасному житті набрала характер необоротної: при раптовій втраті всієї інформації, що зберігається у електронному вигляді, це б спричинило крах всієї системи. І йдеться мова не про якусь конкретну країну, а про людство в загальному. Саме тому інформації потрібно забезпечувати безпекою: на апаратному та програмному рівнях.
Цінність інформації може вимірюватись не тільки потраченим часом на її формування, чи матеріальними збитками, а й людськими життями. Для прикладу, достатньо сказати що атомні станції керуються централізовано, та за допомогою комп'ютерів. Літаки злітають та сідають покладаючись на показання з диспетчерської, які також передаються, і являють собою інформації. Проте це тільки поверхневі аспекти. Інформація та її вплив на населення вже давно є неофіційною четвертою гілкою влади, що здатна схвилювати на той чи інший бік народні маси за допомогою ЗМІ. Інформаційні війни ще в період «холодної війни», показали значущість інформації. І той хто її контролює, без перебільшення керує світом, вказуючи «хто хороший, а хто поганий» покладаючись на власні корисливі цілі.
Тому забезпечення функціонування системи, своєчасного доступу до достовірної інформації є прерогативою людства.
Переходячи на більш приземлені теми, захист конфіденційної інформації, для певної фірми, є життєво необхідним в умовах конкуренції. Особливо, якщо така конкуренція не недобросовісною. Певні власники фірм голові платити великі гроші за можливість дискредитувати репутацію конкурента через розсекречення його виробничих секретів чи певних внурішніх аспектів в роботі фірми. Говорячи про кожну окрему фізичну чи юридичну особу, захист інформації градуюється, в залежності від її значущості.
Як вже зазначалось, метою роботи є показати, що певні популярні системи є слабкими, у протидії зловмисникам.
Згідно зі статистикою сайту www.w3schools.com від вересня 2013 року найпопулярнішими операційними системами є:
· Windows 7 - 56.7%
· Windows 8 - 9.9%
· Windows XP - 12.4%
· Linux - 4.9%
Найчастіше керівники, керуючись бажанням зекономити не оновлюють апаратні засоби на фірмі та не надто піклуються захистом інформації. Через застарілість комп'ютерів на таких фірмах, операційні системи на них встановлюють відповідні. Зазвичай це Windows XP. Беручи до уваги її днедавню популярність та вже значний вік, ця система не вважається надійною, з погляду здатності протидіяти зловмисникам.
Саме тому в якості «жертви» обрано Windows XP.XP - операційна система випущена в далекому 2001 році компанією Microsoft. Основана на Windows NT 5.1. Згодом після виходу, вийшли доповнення, так звані пакети оновлень, або Service Pack (SP). Загалом таких оновлень було 3, після чого явна підтримка Windows XP була припинена. Метою пакетів оновлень було додати підтримку нових апаратних засобів, покращення коду ОС, і що найважливіше ці «заплатки» виправляли «дірки» в безпеці системи.
Через високу популярність, багато «небайдужих до чужого» звернули на неї особливу увагу. Але тоді, як декілька років назад обійти захист та проникнути в систему було завданням не з легких, сьогодні це може зробити майже кожен охочий, особливо якщо жертва дещо халатно ставиться до забезпечення безпеки власних даних.
Як, вже говорилось вище, SP3 став останнім оновленням, здатним протидіяти зловмисникам. Вийшов він у 2007 році, але від того часу багато що змінилось.
Для показу обрано саме SP3, як найзахищенішу серед лінійки Windows XP.
ІБ - інформаційна безпека - стан інформації, в якому забезпечується збереження визначених політикою безпеки властивостей інформації.
Спеціаліст з ІБ - це особа, що повинна забезпечувати захист інформації.
Ха́кер (від англ. to hack - рубати) - особливий тип комп'ютерних спеціалістів. Нині так часто помилково називають комп'ютерних хуліганів, тобто тих, хто здійснює неправомірний доступ до комп'ютерів та інформації. Інколи цей термін використовують для позначення спеціалістів взагалі - у тому контексті, що вони мають дуже детальні знання в якихось питаннях, або мають достатньо нестандартне і конструктивне мислення.
Зловмисник у сфері ІТ - особо що намагається несанкціоновані заволодіти інформацією через перевищення своїх прав у системі. Насправді ці люди відрізняються лише способом, яким вони використають набуті знання, та моральними нормами.
На відміну від зловмисника, якому для проникнення в систему потрібно знайти лише один вхід, спеціалісту з питань ІБ потрібно найти таких максимальну кількість, для їх контролю.
Для тестування ОС на захищеність існує як спеціальний софт, так і цілі ОС. І всі такі засоби (які доступні на ринку) розробляються задля забезпечення ІБ. Але це тільки інструменти, і як будь-які інструменти при певному доопрацюванні збоку зловмисників, такі засоби здатні здійснювати протиправні дії.
Операційні системи призначені для тестування системи на захищеність називаються системами пентестінгу (Penetration Testing), а системи спрямовані на захист інформації - захищеними операційними системами (ЗОС).
Зазвичай всі подібні системи є UNIX системами. На це є ряд причин:
· особі що займається захистом / зломом потрібен якомога гнучкіший інструмент, що зможе забезпечити навіть низькорівнений доступ до апаратної частини машини.
· більша швидкодія, що для прикладу при переборі паролів, дає відчутну різницю у часі.
· захищеність, і якщо говорити про зловмисника, то він також заохочений забезпечити власну безпеку, адже під час активного злому він сам стає вразливим.
· безплатність софту, його відкритість, тобто ліцензована можливість вносити в вихідний код програми зміни.
· майже повна відсутність
вірусів. Складність написання віруса на UNIX систему диктується її захищеністю,
тому небезпекою зараження можна знехтувати.
1. Встановлення віртуальних тестових машин
VirtualBox - це потужне крос-платформенне засіб для програмної віртуалізації на платформах на базі х86. «Крос-платформеність» означає, що VirtualBox може бути встановлений на комп'ютери з MS Windows, Linux, Mac OS X і Solaris x86, а «засіб для програмної віртуалізації» означає, що Ви можете створювати і запускати різні віртуальні машини, що використовують різні операційні системи одночасно на одному комп'ютері. Наприклад, Ви можете запустити Windows і Linux на Mac, або Linux і Solaris з-під Windows, або Windows з-під Linux.VM VirtualBox доступна для завантаження у вигляді відкритого коду або у вигляді настановних бінарних файлів для Windows, LinVirtualBox (Oracle VM VirtualBox) - програмний продукт віртуалізації для операційних систем Microsoft Windows, Linux, FreeBSD, Mac OS X, Solaris / OpenSolaris, ReactOS, DOS та інших.ux, Mac OS X і Solaris.
Історія
Програма була створена компанією Innotek з використанням вихідного коду Qemu. Перша публічно доступна версія VirtualBox з'явилася 15 січня 2007. У лютому 2008 року Innotek був придбаний компанією Sun Microsystems, модель поширення VirtualBox при цьому не змінилася. У січні 2010 року Sun Microsystems була поглинена корпорацією Oracle, модель розповсюдження залишилася колишньою.
Ключові можливості
• Кросплатформеність
• Модульність
• Підтримка USB 2.0, коли пристрої хост-машини стають доступними для гостьових операційних систем (тільки в пропріетарній версії)
• Підтримка 64-бітних гостьових систем (починаючи з версії 2.0), навіть на 32-бітових хост-системах (починаючи з версії 2.1, для цього обов'язкова підтримка технології віртуалізації процесором)
• Підтримка SMP на стороні гостьовій системи (починаючи з версії 3.0, для цього обов'язкова підтримка технології віртуалізації процесором)
• Вбудований RDP-сервер, а також підтримка клієнтських USB-пристроїв поверх протоколу RDP (тільки в пропріетарній версії)
• Експериментальна підтримка апаратного 3D-прискорення (OpenGL, DirectX 8/9 (з використанням коду wine) (тільки в 32-бітових Windows XP, Vista, 7 і 8), для гостьових DOS / Windows 3.x / 95/98 / ME підтримка апаратного 3D-прискорення не передбачена)
• Підтримка образів жорстких дисків VMDK (VMware) і VHD (Microsoft Virtual PC), включаючи snapshots (починаючи з версії 2.1)
• Підтримка iSCSI (тільки в пропріетарній версії)
• Підтримка віртуалізації аудіо пристроїв (емуляція AC97 або SoundBlaster 16 або Intel HD Audio на вибір)
• Підтримка різних видів мережевої взаємодії (NAT, Host Networking via Bridged, Internal)
• Підтримка ланцюжка збережених станів віртуальної машини (snapshots), до яких може бути проведений відкат з будь-якого стану гостьової системи
• Підтримка Shared Folders для простого обміну файлами між хостової і гостьовий системами (для гостьових систем Windows 2000 і новіше, Linux і Solaris).
• Підтримка інтеграції робочих столів (seamless mode) хостової і гостьовою операційною системою
• Підтримка формату OVF / OVA
• Є можливість вибору мови інтерфейсу (підтримується і російськомовний інтерфейс).
• RDP сервер - дозволяє підключатися до віртуальної системі віддалено за допомогою будь-якого RDP сумісного клієнта;
• Підтримка USB - дозволяє передавати віртуальній машині USB пристрої;
• Intel PXE boot ROM - завантаження операційної системи по мережі. Використовується для створення тонких клієнтів / бездискових робочих станцій.
Сумісність
VirtualBox погано сумісна з Windows 95, Windows 98 (система повільно працює і без установки додаткових драйверів підтримується дозвіл екрана тільки 640 × 480) і Mac OS X (звук працює на один канал і з перебоями) [джерело не вказано 1026 днів].
VirtualBox в Ubuntu
Починаючи з 4-ої версії Oracle VM VirtualBox існує в єдиній редакції, поширюваної під ліцензією GNU GPL з відкритими початковими кодами.
Деякі додаткові функції виділені в окремий пакет Oracle VM VirtualBox Extension Pack, серед яких:
Пакет Oracle VM VirtualBox Extension Pack поширюється під ліцензією PUEL, тобто його можна використовувати безкоштовно для особистих (некомерційних) цілей.
На даний момент VirtualBox включає в себе наступні можливості:
. Нативна x86-віртуалізація, що не вимагає наявності підтримки апаратних технік Intel VT або AMD-V (яка, однак, може бути включена в настройках).
. Дружній користувальницький інтерфейс, в тому числі і російською мовою (побудований за допомогою Qt).
. Підтримка Windows, Linux і Mac OS хостових систем.
. Наявність Guest VM Additions для спрощення взаємодії з хостової ОС.
. Підтримка багатопроцесорних і багатоядерних систем.
. Підтримка віртуалізації аудіо пристроїв.
. Висока продуктивність.
. Підтримка різних видів мережевої взаємодії (NAT, Host Networking via Bridged, Internal).
. Опис налаштувань віртуальної машини в XML-форматі.
. Підтримка Загальних папок для простого
обміну файлами між хостової і гостьовий системами.
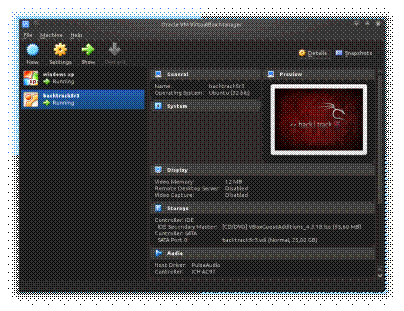
Рис. 1. Інтерфейс VirtualBox
BackTrack - GNU / Linux-LiveCD, що виник як результат злиття WHAX і Auditor Security Collection. Проект створили Мати Ахароні (Mati Aharoni) і Макс Мозер (Max Moser). Призначений насамперед для проведення тестів на безпеку.
Опис
Дистрибутив створений для тестерів інформаційної безпеки. Поставляється у вигляді LiveUSB і LiveCD, від користувача вимагається тільки завантажитися з носія, що містить BackTrack. Також є можливість установки системи на жорсткий диск (потрібно приблизно 2,7 ГБ). В даний час в дистрибутив включені інструменти для програмно-технічної експертизи. Також ведеться робота над підтримкою ієрогліфічних азіатських мов.
Примітка: останні версії BackTrack поставляються у вигляді ISO-образу і образу для VMWare. У спеціальних версіях для LiveUSB більш немає необхідності, тому тепер установку на флешку легко зробити за допомогою утиліт типу Unetbootin або вручну (див. керівництво). При використанні BackTrack на віртуальній машині потрібно враховувати, що будь-яке ПЗ для віртуалізації може працювати тільки з підключаються по USB бездротовими адаптерами як з фізичними (реальними) пристроями.
Найбільш відомі програми в пакеті
• Aircrack-ng
• Burp_suite
• Ettercap
• Hydra
• John_the_Ripper
• Maltego
• Kismet
• Metasploit
• Nmap
• OWASP-ZAP
• sqlmap
• Wireshark (раніше Ethereal)
• OWASP Mantra Security Framework - вдосконалений браузер Firefox для pentest.
• Armitage - графічний інтерфейс для Metasploit.
Поточний стан
Після того, як дистрибутив почав стабільно розвиватися і була налагоджена робота зворотного зв'язку з користувачами, виробники зробили упор на розширення стабільності і функціональності, що змінило процес розробки. У поточних версіях BackTrack більшість програм використані у вигляді окремих модулів, що спрощує процес створення доповнень та виправлень.
Категорії
Для зручності доступу до інструментів вони розділені на категорії
• Enumeration і Information Gathering
• Exploitation tools
• Scanners
• Password Attacks
• Stress Testing
• Spoofing і Sniffing
• Wireless Attacks
• Forensic Tools
• Hardware hacking
• BackTrack Services
• Reverse Engineering
• Misc
Так само до складу дистрибутива включені звичні для користувачів програми Mozilla Firefox, Pidgin, K3b, і XMMS
Установка BackTrack в VirtualBox
1. Відкрийте VirtualBox за допомогою ярлика на робочому столі або в меню Пуск. Натисніть кнопку «Створити» кнопку в лівому верхньому кутку вікна. Введіть ім'я для вашої віртуальної машини в полі «Ім'я».