Дипломная (вкр): Защита функционально-логической структуры интегрированных инфокоммуникационных систем от вскрытия технической компьютерной разведкой
военный связь компьютерный защита
3. Научно-технические предложения по управлению элементами системы защиты
и обеспечению их безопасности
Для того чтобы иметь возможность управления структурой, УС необходимо обеспечивать оконечными устройствами защиты (ОУЗ), позволяющими варьировать ЛССС. ОУЗ являются управляемыми элементами системы защиты.
Расширение адресного пространства СС ВН усложняет взаимодействие УС, т. к. при этом даже два УС должны иметь синхронизацию относительно того, какие пакеты сообщений (ПС) на какой адрес должны поступить и на какой адрес в текущий момент можно отправить ответ. Вариант синхронизации адресов по времени не выдерживает критики, т. к. в этом случае обязательно возникнут проблемы с ПС не пришедшими в срок и в результате потерянными.
В связи с этим ОУЗ должен иметь модульную структуру: каждый отдельный модуль осуществляет взаимодействие с таким же модулем на другом УС, осуществляя, таким образом, синхронизацию адресов для двух УС. Для работы с другими УС в ОУЗ дополнительно устанавливаются такие же модули. В связи с тем, что не все УС в СС ВН будут иметь более одного адреса, количество модулей в устройстве не будет чрезмерно большим.
Для того чтобы модули имели возможность работы с одним каналом связи как единое устройство, в разработанном ОУЗ (рис.3.1) предусмотрены блоки коммутации, осуществляющие обработку ПС от модулей и их передачу в канал связи, а при передаче ПС из канала связи на модули - выбор модуля, на который передается пакет.
Таким образом, структура ОУЗ (см. рис. 3.1) и состоит из:
двух блоков коммутации;
нескольких модулей защищенного информационного обмена;
модуля открытого информационного обмена.
Блоки коммутации осуществляют связь модулей информационного обмена с внешней и внутренней сетью.
Первый блок коммутации, получая ПС из ЛВС УС, по адресу получателя, выделяемому из IP-заголовка пакета, определяет на какой из модулей информационного обмена необходимо передать пакет. Получая ПС от модулей информационного обмена, первый блок коммутации отправляет ПС в ЛВС УС. Кроме того, первый блок коммутации собирает статистику об интенсивности реального информационного обмена УС.
Второй блок коммутации, получая ПС из внешней сети (ТС СС ВН, ЕСЭ РФ), по адресу отправителя, выделяемому из IP-заголовка ПС, определяет, на какой из модулей информационного обмена необходимо передать ПС. Получая ПС от модулей информационного обмена, второй блок коммутации отправляет ПС во внешнюю сеть.
Кроме того, вторым блоком коммутации выполняются задачи по обнаружению НСВ и защите от них. Если адрес отправителя, выделенный из IP- заголовка ПС вторым блоком коммутации, не принадлежит к пространству адресов, используемых элементами СС ВН, принимается решение о несанкционированном трафике и ПС через первый блок коммутации передаются в ЛИС (ложные информационные системы).
ОУЗ имеет возможность подключения модулей информационного обмена по
аналогии с межсетевыми экранами и маршрутизаторами с несколькими сетевыми
интерфейсами. Это связано с тем, что в зависимости от роли УС в ЛССС,
количество модулей информационного обмена может меняться, а оснащение ОУЗ
большим количеством модулей изначально несет излишние затраты. Следовательно,
необходима возможность наращивания количества модулей и их «горячего»
включения, на случай преобразования ЛССС.
Второй блок коммутации
ТС СС ВН (ЕСЭ РФ)
Модуль открытого информационного обмена
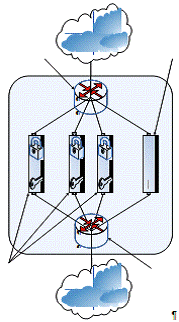
Модули закрытого информационного обмена ЛВС ПУ
Первый блок коммутации
Рис. 3.1 Структура ОУЗ
Каждый модуль закрытого информационного обмена функционирует по алгоритму, реализующему синхронизацию изменяющихся адресов двух УС и маскирующий обмен.
В общем виде этот алгоритм заключается в следующем: модуль закрытого информационного обмена, получает ПС от первого блока коммутации, а в момент их отсутствия генерирует их самостоятельно. Осуществляет их преобразование для передачи через внешнюю сеть, а именно: кодирует ПС, преобразует его в формат TCP/IP, надстраивая IP-заголовок, и указывает в заголовке IP-адреса отправителя и получателя ПС в соответствии с его алгоритмом функционирования, после чего передает ПС на второй блок коммутации.
Получая ПС от второго блока коммутации, модуль закрытого информационного обмена осуществляет их обратное преобразование и передачу на первый блок коммутации. Если в получаемом от второго блока коммутации ПС адрес получателя отличается от текущего адреса модуля, такой ПС передается в ЛИС. При этом модули закрытого информационного обмена должны вести нумерацию отправляемых ПС и вносить номер каждого ПС в его закодированную часть.
Это необходимо на случай утери пакета в процессе его передачи по каналам связи. Получая серию ПС и анализируя их номера, модуль закрытого информационного обмена может запросить повторную отправку недостающего ПС у корреспондирующего модуля (по аналогии с тем, как это реализовано в протоколах с установлением соединений).
Для реализации информационного обмена двух УС, имеющих в соответствии с формируемой ЛССС более одного адреса, необходимо применять два модуля закрытого информационного обмена: по одному на УС. При этом один модуль закрытого информационного обмена, реализующий информационный обмен с использованием одного IP-адреса может взаимодействовать с несколькими такими же модулями других УС, но для взаимодействия с каждым многоадресным модулем необходим отдельный модуль.
В связи с тем, что к задачам управления ЛССС относится и задача управления маршрутизацией трафика, каждый модуль закрытого информационного обмена осуществляет запросы о маршрутах на сервер маршрутизации. Для этого ПС, содержащие запросы, через первый блок коммутации передаются на модуль открытого информационного обмена, откуда через второй блок коммутации и СС отправляются на сервер маршрутизации. Ответы сервера маршрутизации доставляются аналогичным образом.
Взаимодействие с открытыми информационными ресурсами (с отдельного адреса) обеспечивает модуль открытого информационного обмена. На модуль открытого информационного обмена возлагается задача модификации ДМП элементов ЛВС.
Так же как и при управлении маршрутами трафика, через модуль открытого
информационного обмена на ОУЗ передается и информация, необходимая для
управления ЛССС посредством настройки параметров самого ОУЗ. Для передачи
статистики об интенсивности информационного обмена УС первый блок коммутации
также использует выделенный модуль информационного обмена.
3.1 Способы защиты систем связи военного назначения от компьютерной
разведки
В рамках дипломной работы было разработано техническое решение, реализующее алгоритм работы ОУЗ. Существующий механизм создания соединений известен, также как известна и структура передаваемых ПС, что позволяет выделить из них ДМП корреспондентов - сетевые адреса отправителя и получателя ПС. Информация протоколов верхних уровней ЭМВОС программируется в пакеты нижеследующих уровней и, в конце концов, в канал связи передается пакет канального уровня, заголовок которого имеет информацию о физических адресах отправителя и получателя данного ПС. Такая информация актуальна только в пределах локальных сегментов СС (в ЛВС УС). При маршрутизации ПС по каналам связи основную роль играют адреса сетевого уровня (IP- адреса). Выделение ДМП информационного обмена и позволяет КР вскрыть ЛССС, которую она отождествляет со структурой СУВ.
В рамках работы разработаны способы, позволяющие динамически управлять
ДМП корреспондентов путем расширения адресного пространства элементов СС ВН и
синхронизированного, на УС отправителя и получателя, изменения в IP-заголовках
адресов отправителя и получателя передаваемых ПС, а также изменения
интенсивности трафика информационного обмена.
3.1.1 Способы расширения адресного пространства элементов логической структуры системы связи
Решение поставленной задачи может быть осуществлено путем выбора случайным образом из числа предварительно заданных адресов узла- отправителя для передачи каждого следующего ПС до его отправки, что вызывает необходимость информировать узел-получатель о том, с какого адреса ожидать следующий ПС. Узел-получатель также может выбирать адрес для смены, но должен информировать о нем узел-отправитель. Для осуществления такого взаимодействия можно применить механизм подтверждения получения ПС, а выбор адресов и их смену осуществлять на обоих узлах.
Однако необходимость осуществления подтверждений с уведомлениями о смене адреса на прикладном уровне вызывает снижение скорости передачи содержательной информации. Устранить этот недостаток можно путем задания на узле-отправителе и узле-получателе одинаковых функций выбора адреса для смены. В таком случае и узел-отправитель, и узел-получатель всегда будут знать о том с какого адреса необходимо получить ПС и на какой адрес его отправлять. Такой механизм снимает необходимость использования уведомлений.
В ряде случаев целесообразно дополнительное задание на узле- отправителе и узле-получателе одинаковых функций выбора числа ПС, отправляемых с одного адреса и принимаемых на один адрес (одноадресных ПС).
В процессе динамического изменения сетевых адресов отправителю и получателю необходимо их согласовывать. Для этого у обоих корреспондентов предварительно задают базу из N адресов отправителя и S адресов получателя. Значения количества адресов отправителя N и получателя S выбирают в соответствии с формируемой ЛССС и исходя из ресурса адресного про- странства. Например, их значения можно задать в пределах N =2-50, S =2-50.
Пример базы адресов, представленной в виде таблицы, показан на рис. 3.2. Первый столбец означает порядковый номер адреса отправителя или получателя в базе адресов. Во втором и четвертом столбцах представлены соответствующие значения адресов отправителя и получателя. В третьем и пятом столбцах размещают дополнительную информацию об адресах.
В них указывают обозначение текущих адресов отправителя Ато и получателя Атп, а также обратных адресов отправителя Аоо о и получателя Аоп о.
На рис. 3.3 представлена блок-схема алгоритма, реализующего способ. На
начальном этапе из базы адресов назначают текущие адреса отправителя Ато и
получателя Атп сообщений (бл.1 на рис. 3.3). При установке и настройке
устройства системные администраторы могут назначать текущие адреса либо строго
по инструкции, либо, согласовав свои действия по альтернативному каналу связи.
Запоминают текущие адреса, для чего в поле дополнительной информации таблицы
ставят соответствующие обозначения Ато и Атп (см. рис. 3.2). При этом
назначенные адреса отправителя Ато и получателя Атп запоминают у получателя в
качестве обратного адреса и обратного адреса получателя. У отправителя из
предварительно заданной базы адресов случайным образом либо по заранее
заданному алгоритму выделяют в качестве обратных адреса отправителя и
получателя. Запоминают их (бл.2 на рис. 3.3), для чего в таблице (см. рис. 3.2)
ставят соответствующие обозначения Аоо и Ао.
|
№ П/П Адреса отправителя |
Дополнительная информация |
Адреса получателя |
Дополнительная. информация |
||
|
1 2 |
3 |
4 |
5 |
||
|
1 218.113.77.1 |
|
218.113.78.1 |
|
||
|
2 218.113.77.2 |
|
218.113.78.2 |
|
||
|
3 218.113.77.3 |
|
218.113.78.3 |
|
||
|
4 218.113.77.4 |
Ато |
218.113.78.4 |
Атп |
||
|
5 218.113.77.5 |
|
218.113.78.5 |
|
||
|
6 218.113.77.6 |
|
218.113.78.6 |
|
||
|
7 218.113.77.7 |
|
218.113.78.7 |
|
||
|
8 218.113.77.8 |
О Аоо |
218.113.78.8 |
Аопо |
||
|
9 218.113.77.9 |
|
218.113.78.9 |
|
||
|
10 218.113.77.10 |
|
218.113.78.10 |
|
||
|
11 218.113.77.11 |
|
218.113.78.11 |
|
||
|
12 218.113.77.12 |
|
218.113.78.12 |
|
218.113.78.13 |
|
|
14 218.113.77.14 |
|
218.113.78.14 |
|
||
|
15 218.113.77.15 |
|
218.113.78.15 |
|
||
|
16 218.113.77.16 |
|
218.113.78.16 |
|
||
|
17 218.113.77.17 |
|
218.113.78.17 |
|
||
|
18 218.113.77.18 |
|
218.113.78.18 |
|
||
|
19 218.113.77.19 |
|
218.113.78.19 |
|
||
|
20 218.113.77.20 |
|
218.113.78.20 |
|
Рис 3.2 Пример базы данных отправителя и получателя
Первоначально у отправителя формируют исходный пакет данных (бл.3 на рис. 3.3). Кроме того, в исходном пакете дополнительно резервируется 64- битное поле. Затем формируют промежуточный пакет (см. рис. 3.4, а), для чего в зарезервированное поле исходного пакета данных включают обратные адреса отправителя Аооо и получателя Аопо (бл.4 на рис. 3.3), составляющие 64 бита информации, предварительно зафиксированные в таблице (рис. 3.2).
Далее кодируют полученный промежуточный пакет (рис. 3.4, а, бл.5 на рис.
3.3) и преобразуют его в формат TCP/IP (бл.6 на рис. 3.3) или другой, принятый
в ТС СС ВН (ЕСЭ).
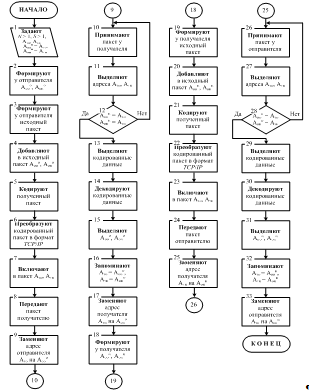
Рис. 3.3. Блок-схема алгоритма, реализующего способ расширения адресного
пространства элементов ЛССС
Преобразование заключается в добавлении IP-заголовка к кодированному пакету данных. Полученный в результате пакет является информационным ПС (рис. 3.4, а). В поля адрес отправителя и адрес получателя IP-заголовка включают предварительно запомненные текущие адреса отправителя Ато и получателя Атп (бл.7 на рис. 3.3) и передают получателю сформированный информационный ПС (бл.8 на рис. 3.3).
После этого заменяют у отправителя ранее назначенный текущий адрес Ато (бл.3 на рис. 3.3) на предварительно запомненный обратный адрес отправителя Аоо о, а в таблице (рис. 3.2) в поле для дополнительной информации заменяют у этого адреса обозначение Аоо на Ато.
После приема у получателя информационного ПС (рис. 3.4, б, бл.10 на рис. 3.3) из его заголовка выделяют адреса отправителя Ато и получателя Атп (бл.11 на рис. 3.3), сравнивают их (бл.12 на рис. 3.3) с предварительно заданными в таблице адресами отправителя и получателя Аоо п и Аоп п. При совпадении адресов принятый ПС не анализируют, т.к. его отправитель не является санкционированным участником информационного обмена.
У отправителя
Передача информационного пакета
У получателя
Прием информационного пакета
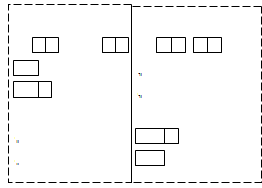
Рис. 3.4 Виды пакетов сообщений, получаемых в процессе расширения
адресного пространства элементов ЛССС
При совпадении адресов из принятого ПС выделяют кодированные данные (бл.13 на рис. 3.3) путем отделения IP-заголовка и декодируют их.
После этого из декодированных данных выделяют первые 64 бита, содержащие информацию об обратных адресах отправителя и получателя (бл.15 на рис. 3.3). Запоминают их в качестве текущих адресов отправителя Ато и получателя Атп (бл.16 на рис. 3.3), для чего в поле дополни- тельной информации таблицы ставят соответствующее обозначение (см. рис. 3.2). Затем заменяют текущий адрес получателя Атп на новый, выделенный из декодированных данных адрес получателя (бл.17 на рис. 3.3).
Далее формируют у получателя информацию об обратных адресах отправителя. Для этого выделяют случайным образом или по заранее заданному правилу у получателя из предварительно заданной базы адресов в качестве обратных адреса отправителя и получателя и запоминают их.