Дипломная (вкр): Защита функционально-логической структуры интегрированных инфокоммуникационных систем от вскрытия технической компьютерной разведкой
При этом в поле дополнительной информации таблицы ставят соответствующее обозначение (рис. 3.2).
Для подтверждения факта получения ПС у получателя формируют уведомляющий ПС (рис. 3.4, в, бл.19 на рис. 3.3). Для чего аналогично, как и у отправителя формируют исходный ПС, представляющий собой уведомление о получении информационного ПС. Затем к исходному ПС добавляют обратные адреса отправителя и получателя и получают промежуточный пакет данных (бл.20 на рис. 3.3).
Далее кодируют промежуточный пакет данных (бл.21 на рис. 3.3) и преобразуют его в формат TCP/IP (бл.22 на рис. 3.3). Включают в преобразованный пакет предварительно запомненные текущие адреса отправителя Ато и получателя Атп (бл.23 на рис. 3.3) и передают уведомляющий ПС отправителю (бл.24 на рис. 3.3).
После этого у получателя заменяют текущий адрес Атп на предварительно запомненный обратный адрес получателя Аоп (бл.25 на рис. 3.3).
После приема у отправителя уведомляющего ПС (рис. 3.4, г, бл.26 на рис. 3.3), выделяют из него адреса отправителя Ато и получателя Атп (бл.27 на рис. 3.3) и сравнивают их по таблице с предварительно запомненными. При несовпадении адресов принятый ПС не анализируют, а при совпадении выделяют из принятого уведомляющего ПС кодированные данные (бл.29 на рис. 3.3) и декодируют их (бл.30 на рис. 3.3).
Выделяют из декодированных данных обратные адреса отправителя и получателя (бл.31 на рис. 3.3). Причем обратные адреса получателя Аопп и отправителя Аоо п запоминают в качестве текущих адресов получателя Атп и отправителя Ато (бл.32 на рис. 3.3). Адрес отправителя заменяют на новый адрес отправителя рис. 3.3), выделенный из декодированных данных. (бл.33 на
После этого переходят к формированию у отправителя информации об обратных адресах отправителя и получателя.
Реализацией указанной совокупности действий достигается непрерывное
изменение в передаваемых ПС адресов отправителя и получателя. Причем изменение
происходит в каждом переданном ПС, а новые адреса для смены выбирают случайным
образом и передают корреспонденту в закодированном виде.
.1.2 Способы управления интенсивностью трафика
Способы и устройства, расширяющие адресное пространство ЛССС позволяют в рамках задачи по управлению логической структурой вводить дополнительные ложные элементы СС ВН. Интенсивность информационного обмена при использовании такого механизма для конкретных элементов СС ВН снижается соразмерно количеству дополнительных адресов, используемых ими. Однако в соответствии с разработанной методологией управления ДМП необходимо и решение обратной задачи - повышения интенсивности информационного обмена.
Для решения этой задачи применим маскирующий обмен, который заключается в
передаче в СС помимо реальных ПС еще и ложных, увеличивающих видимую
интенсивность информационного обмена УС, но при этом не обрабатываемых
принимающей стороной.
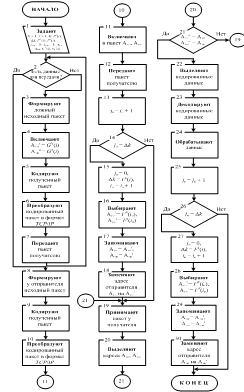
Рис. 3.5 Блок-схема алгоритма, реализующего способ управления
интенсивностью трафика
Рассмотрим вариант способа при включении в ложные ПС адресов отправителя и получателя, адреса при помощи предварительно заданной функции выбирают так, чтобы они не совпадали с текущими адресами отправителя и получателя. Таким образом, ложные ПС не достигают получателя и уничтожаются в сети связи.
На рис. 3.5 представлена блок-схема алгоритма, реализующего способ управления интенсивностью трафика.
В исходные данные (бл. 1 на рис. 3.5) предварительно задают базу из N адресов отправителя и S адресов получателя. Кроме того, задают у отправителя и получателя функции выбора текущего адреса отправителя FN(i) и получателя FS(i), где i = 1, 2, 3, …, в соответствии с которыми на i-м шаге назначают новые текущие адреса и устанавливают равными единице номера шагов смены адресов у отправителя io=1 и получателя iп=1.
Пример выбора текущих адресов у отправителя или получателя в соответствии с функцией FN,S(i), где FN,S(i) позиция соответствующей пары адресов в предварительно сформированной базе адресов (см. рис. 3.2) на i-м шаге назначения новых текущих адресов, представлен на рис. 3.6. Например, при N, S = 20, i = 2 Ф(i)=1, FN,S(i)=1 и, согласно таблице на рис. 3.2, адреса отправителя и получателя соответствуют первой паре адресов - 218.113.77.1 и 218.113.78.1; при i=21 Ф(i)=10946, FN,S(i)=6 и, согласно таблице на рис. 3.2, адреса отправителя и получателя соответствуют шестой паре адресов - 218.113.77.6 и 218.113.78.6.
Также предварительно назначают из базы адресов текущие адреса отправителя Ато и получателя Атп сообщений. Устанавливают равными единице номера шагов смены адресов у отправителя io=1 и получателя iп=1.
Назначают из базы адресов текущие адреса отправителя Ато и получателя Атп сообщений. Также у отправителя и получателя задают функцию FК(i), определяющую число ∆k ПС, которые будут передаваться с одинаковыми адресами отправителя и получателя на i-ом шаге.
В качестве функции FК(i), определяющей число ∆k, где К - максимально допустимое число одноадресных ПС, которое, например, задают в пределах К=200-250. Пример выбора числа одноадресных ПС представлен на рис. 3.6. Вычисляют первоначальное число ∆k. Устанавливают равным нулю число отправленных jо= 0 и полученных jп= 0 ПС.
Дополнительно задают у отправителя GN(i) ≠ FN(i) и GS(i) ≠ FS(i) - функции выбора адресов отправителя и получателя для ложных ПС, где i = 1, 2, 3, …, в соответствии с которыми на i-м шаге назначают ложные адреса отправителя и получателя для ложных ПС.
Пример выбора ложных адресов отправителя и получателя в соответствии с функцией GN,S(i) представлен на рис. 3.7.
Например, при N = 20, i = 5 Ф(i)=7, GN,S(i)=7 и, согласно таблице на рис.
3.2, ложные адреса отправителя и получателя соответствуют седьмой паре адресов
- 218.113.77.7 и 218.113.78.7; при i = 22 Ф(i)=25476, GN,S(i)=16 и, согласно
таблице на рис. 3.2, ложные адреса отправителя и получателя соответствуют
шестнадцатой паре адресов - 218.113.77.16 и 218.113.78.16.
|
i |
Ф(i) |
FN, S(i) |
|
1 |
2 |
3 |
|
1 |
1 |
1 |
|
2 |
1 |
1 |
|
3 |
2 |
2 |
|
4 |
3 |
3 |
|
5 |
5 |
5 |
|
... |
... |
... |
|
20 |
6765 |
5 |
|
21 |
10946 |
6 |
|
22 |
17711 |
11 |
|
... |
... |
... |
Рис. 3.6 Пример таблицы для назначения номера пары адресов в зависимости
от номера шага смены адресов
|
i |
Ф(i) |
К, F (i) K = 200 |
i Ф(i) GN, S(i) 1 2 3 1 2 2 2 1 1 3 3 3 4 4 4 5 7 7 ... ... ... 20 9349 9 21 16127 7 22 25476 16 ... ... ... |
|
1 |
2 |
3 |
|
|
1 |
1 |
1 |
|
|
2 |
1 |
1 |
|
|
3 |
2 |
2 |
|
|
4 |
3 |
3 |
|
|
5 |
5 |
5 |
|
|
... |
... |
... |
|
|
20 |
6765 |
165 |
|
|
21 |
10946 |
146 |
|
|
22 |
17711 |
111 |
|
а) б)
Рис. 3.7. Примеры таблицы для назначения а) числа одноадресных пакетов в
зависимости от номера шага смены адресов и б) номера пары адресов для ложных
пакетов сообщений в зависимости от номера шага смены адресов
Передача ПС между УС происходит только тогда, когда необходима передача данных, соответственно при отсутствии данных ПС не формируются и не передаются. Вследствие этого, в моменты, когда у отправителя нет данных для передачи, формируют и передают ложные ПС.
Первоначально у отправителя определяют, есть ли данные для передачи получателю на входе у передающего устройства отправителя (бл. 2 на рис. 3.5).
В случае отсутствия данных генерируют управляющий сигнал на формирование ложного исходного пакета данных, который подается на специальный программный или программно-аппаратный модуль формирования ложных исходных пакетов данных.
Затем в указанном модуле одним из возможных способов, например, при помощи генератора псевдослучайной последовательности, формируют ложный исходный пакет данных необходимой длины (бл. 3 на рис. 3.5). После этого кодируют полученный ложный или истинный пакет (бл. 4 на рис.3.5) и преобразуют его в формат TCP/IP (бл. 5 на рис. 3.5) или другой, принятый в ТС СС ВН (ЕСЭ). Преобразование заключается в добавлении IP-заголовка к кодированному пакету данных.
Полученный в результате пакет является информационным ПС (рис. 3.8). В поля «адрес отправителя» и «адрес получателя» IP-заголовка информационного ПС включают ложные адреса отправителя и получателя получая, таким образом, ложный информационный ПС.
После этого сформированный ложный информационный ПС передают (бл. 7 на рис. 3.5) «получателю» и вновь проверяют у отправителя наличие данных для передачи.
В случае, когда у отправителя есть данные для передачи, у него формируют исходный пакет данных (бл. 8 на рис. 3.5, рис. 3.8 а). Кодируют его (бл. 9 на рис. 3.5, рис. 3.8 а), затем преобразуют в формат TCP/IP (бл. 10 на рис. 3.5) или другой, принятый в ТС СС ВН (ЕСЭ), включают в него предварительно запомненные текущие адреса отправителя Aто и получателя Атп (бл. 11 на рис. 3.5) и передают полученный информационный ПС получателю (бл. 12 на рис. 3.5, рис. 3.8, а). После этого увеличивают у отправителя число отправленных ПС jо на единицу: jо=jо+1 (бл. 13 на рис. 3.5). Затем сравнивают полученное jо с предварительно вычисленным ∆k (бл. 14 на рис. 3.5). При несовпадении переходят к приему у получателя ПС. Таким образом, у следующего информационного ПС адреса отправителя и получателя не изменяются. Если jо = ∆k, то заново устанавливают jо = 0 и вычисляют новое ∆k (бл. 15 на рис. 3.5). Затем увеличивают номер шага назначения новых текущих адресов на единицу: iо=iо+1. То есть у отправителя происходит изменение текущих адресов отправителя и получателя.
Изменение текущих адресов отправителя и получателя осуществляют следующим образом. У отправителя из заданной базы адресов (таблицы, БД) в соответствии с предварительно заданными функциями выбора текущих адресов назначают новые текущие адреса (бл. 16 на рис. 3.5) отправителя Атоi получателя Атпi. Затем эти адреса запоминают в качестве текущих адресов отправителя Ато и получателя Атп (бл. 17 на рис. 3.5). После этого у отправителя заменяют ранее назначенный текущий адрес Ато на новый текущий адрес отправителя Ато. (бл. 18 на рис. 3.5).
После приема у получателя информационного ПС (бл. 19 на рис. 3.5, рис. 3.8 б), выделяют из него адреса отправителя Ато и получателя Атп (бл. 20 на рис. 3.5) и сравнивают их с предварительно заданными в таблице текущими адресами (бл. 21 на рис. 3.5). При несовпадении адресов принятый ПС не анализируют, а при совпадении из него выделяют кодированные данные (бл. 22 на рис. 3.5, рис. 3.8 б) и декодируют их (бл. 23 на рис. 3.5). После этого, исходный пакет данных обрабатывают (бл. 24 на рис. 3.5).
Затем увеличивают у получателя число полученных ПС jп на единицу: jп=jп+1 (бл. 25 на рис. 3.5). Сравнивают полученное jп с предварительно установленным ∆k (бл. 26 на рис. 3.5). При несовпадении переходят к формированию отправителем очередного информационного ПС. Таким образом, у получателя для анализа пришедших ПС адреса отправителя и получателя не изменяются. Если jп=∆k, то заново устанавливают jп= 0 и вычисляют новое ∆k (бл. 27 на рис. 3.5). Затем увеличивают номер шага назначения новых текущих адресов на единицу: iп = iп+1. То есть у получателя происходит изменение текущих адресов отправителя и получателя.
Изменение текущих адресов отправителя и получателя осуществляют следующим образом. У получателя из заданной базы адресов (таблицы, БД) в соответствии с функциями выбора текущих адресов назначают новые адреса (бл. 28 на рис. 3.5) отправителя Атоi и получателя Атпi. Затем эти адреса запоминают в качестве текущих адресов отправителя Ато и получателя Атп (бл. 29 на рис. 3.5). Далее у получателя заменяют ранее назначенный текущий адрес Атп на новый текущий адрес получателя Атп (бл. 30 на рис. 35). Представленный способ может быть реализован в качестве модулей закрытого информационного обмена в ОУЗ.
Реализуемая способом ЛССС формирует на информационном поле КР структуру, статистические свойства которой согласованы со свойствами ЕСЭ. Программный вариант (специализированное ПО) позволяет реализовать функции ОУЗ на уже существующем телекоммуникационном оборудовании. Разработанные способы и устройства за счет расширения адресного пространства корреспондирующих элементов СС ВН и управления интенсивностью их трафика позволяют управлять ЛССС. В случае, когда КР осуществляет перехват и анализ трафика между корреспондирующими УС, достигается возможность формирования на информационном поле КР противника искаженной ЛССС.
Если у отправителя предусмотреть дополнительную базу адресов не входящих в состав СС ВН узлов (например, входящих в ЕСЭ РФ), и часть ложных ПС отправлять на эти адреса, существует возможность создать у КР противника видимость присутствия дополнительных УС в СС ВН.
Криптографическое преобразование ПС (как истинных так и ложных) позволяет
не только защитить от НСД реальную передаваемую информацию, но также и скрыть
факт маскирующего обмена, т. к. не декодировав ПС КР противника не сможет
определить что в нем содержится реальная информация или случайная
последовательность символов. Достоинство подхода заключается в том, что
физически количество УС не изменяется, а новые УС на информационном поле КР
имитируются за счет использования дополнительных адресов при осуществлении
информационного обмена, а также за счет использования маскирующего обмена.
.2 Оценка эффективности научно-технических решений по реализации
защищенной логической структуры интегрированной цифровой системы связи
Представленные научно-технические решения разработаны с целью реализации защищенной ЛССС, формирование которой осуществляется с помощью методики формирования защищенной ЛССС.
Основной целью формирования защищенной ЛССС является введение КР противника в заблуждение относительно структуры СУ. Достижение этой цели осуществляется путем искажения ЛССС на информационном поле КР. Для этого в ЛССС вводятся новые логические элементы и связи, изменяются параметры связей (направление и интенсивность ИП). В результате достигается изменение оперативно-тактической принадлежности УС на информационном поле КР для того чтобы снизить вероятность ПДВ на наиболее важные УС ПУ.
Вероятность осуществления ПДВ на УС PПДВ напрямую зависит от его оперативно-тактической принадлежности (важности) hi - чем выше важность, тем выше вероятность ПДВ (рис. 3.21).
Это связано с тем что, во-первых, для реализации ПДВ необходим некоторый ресурс, во-вторых, КР осуществляет ПДВ на УС не для того чтобы лишить ПУ связи, а для того, чтобы лишить его возможности осуществлять управление. Следовательно КР может достичь своей цели, осуществив ПДВ на один наиболее важный УС и сконцентрировав при этом все усилия на него, а подавление большего количества УС может осуществляться в случае наличия свободного ресурса на ПДВ. При этом, чем больше количество УС, подвергаемых ПДВ, тем меньше эффективность использования ресурса.