Дипломная (вкр): Защита функционально-логической структуры интегрированных инфокоммуникационных систем от вскрытия технической компьютерной разведкой
В идеальном случае в целях защиты путем формирования защищенной ЛССС может быть осуществлено «инвертирование» оперативно-тактической принадлежности УС, т.е. представление перед КР наиболее важного УС как самого второстепенного и наоборот. В этом случае вероятность осуществления КР ПДВ должна иметь обратную зависимость от реальной важности УС (рис. 3.9).
При оценке эффективности вариантов защищенной ЛССС использовался показатель доступности ПУ rпу (формула 2.10).
Этот показатель введен для того, чтобы иметь возможность оценки возможных
потерь в случае реализации противником ПДВ на элементы СС (УС ПУ). С помощью
этого показателя можно оценить возможные потери для случая, когда
«инвертирование» важности УС не осуществляется и для случая, когда оно
осуществляется.
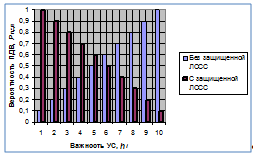
Рисунок 3.9 - Вероятность осуществления ПДВ на УС в зависимости от его
важности
Для примера расчета была принята СС, состоящая из 10 УС. Каждому из 10 УС был задан коэффициент важности h от 1 до 10 (h=10 для самого важного, h=1 для наименее важного). Далее по формуле 2.10 был рассчитан исходный показатель доступности ПУ rпуИСХ . В даном случае rпуИСХ =55.
После этого показатель был рассчитан на случай подавления КР противника одного, двух, трех и т. д. до десяти УС в условиях, когда путем формирования защищенной ЛССС «инвертирование» важности УС (их оперативно-тактической принадлежности) осуществлялось и не осуществлялось (рис. 3.10). Показатель расчитывался 10 раз для каждого случая, для чего каждый раз индикатор состояния УС ПУ k одного, двух, трех,… и всех УС приравнивался нулю. При этом первыми «подвергались ПДВ» те УС, вероятность ПДВ PПДВ для которых в соответствии с рис. 3.9 была больше.
Таким образом, результаты расчетов показали, что при осуществлении КР ПДВ
на УС значение показателя доступности ПУ при применении защищенной ЛССС (в
условиях «инвертирования» важности УС) для заданных условий в среднем на 30 %
выше, чем в случае, когда защищенную ЛССС не формируют. Одинаковое значение
показателя достигается только в случае, когда КР осуществляет ПДВ на все УС ПУ,
т. е. когда показатель доступности равен нулю. Следовательно, формирование
защищенной ЛССС, реализуемой разработанными научно-техническими предложениями,
позволяет повысить защищенность СС от КР.
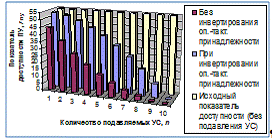
Рисунок 3.10 - Зависимость изменения значения показателя доступности ПУ
от количества подавляемых КР УС
Выводы по главе 3
Разработанное в главе в рамках научно-технического предложения и способов, обеспечивающих условия для защиты информационной инфра- структуры систем связи военного назначения от компьютерной разведки при интеграции систем связи различного предназначения, комплекс технологических решений отличается тем, что предоставляет возможности осуществления мероприятий введения КР противника в заблуждение путем управления ЛССС ВН в соответствии с замыслом оперативной маскировки.
Технологическое управление защитой СС ВН от КР решает задачи динамического управления логической структурой объекта защиты путем: расширения адресного пространства элементов СС ВН, использования управляемой маршрутизации (в целях скрытия реальных и демонстрации ложных информационных потоков); создания ложных информационных систем (в целях имитации ложных элементов СС ВН).
Разработаны способы расширения адресного пространства элементов логической структуры системы связи, имеющие аппаратный и программный варианты реализации. При решении задачи масштабирования структуры ис- пользуется управление интенсивностью трафика. Варианты реализации ложных информационных систем отличаются методами управления процессом взаимодействия с нарушителем.
При управлении ЛССС осуществляется видимое изменение оперативно-тактической принадлежности УС ПУ вскрываемой КР ЛССС, при котором УС ПУ низшего звена может быть выдан за более важный.
Разработанные технологические решения позволяют повысить защищенность СС
ВН от преднамеренных деструктивных программных воздействий, характеризующихся
как высокой интенсивностью, так и использованием некорректных параметров
пакетов сообщений.
ЗАКЛЮЧЕНИЕ
В дипломной работе решена задача, имеющая важное значение для повышения защищенности СС ВН - разработаны методика и способы защиты информационной инфраструктуры СС ВН от вскрытия технической компьютерной разведкой и научно-технические предложения, обеспечивающие при интеграции систем связи различного предназначения условия для защиты инфраструктуры СС ВН от компьютерной разведки.
Разработаны алгоритмы, позволяющие формировать защищенную функционально-логическую структуру системы военной связи, в целях введения компьютерной разведки противника в заблуждение относительно оперативно-тактической принадлежности пунктов управления.
Описан макет устройства, реализующего разработанные алгоритмы, и позволяющего обеспечить функционирование защищенной от компьютерной разведки противника функционально-логической структуры системы связи оперативных объединений.
Выполнена оценка эффективности предлагаемых научно-технических решений, позволяющая сделать вывод о том, что реализация защищенной функционально-логической структуры позволяет повысить защищенность системы военной связи от компьютерной разведки.
Результаты могут быть использованы при защите распределенных
автоматизированных систем на узлах связи оперативных объединений ВС РФ при их
подключении к сетям связи общего пользования от вскрытия инфраструктуры и
реализации преднамеренных деструктивных программных воздействий, направленных
на дискриминацию трафика корреспондентов и подавление его источников.
ЛИТЕРАТУРА
1. Максимов Р.В. И др. Безопасность ведомственных интегрированных инфокоммуникационных систем. Учебное пособие. СПб.: СПбГТУ, 2011. - 192 с.
. Петров С.В. Графовые грамматики и задачи графодинамики // Автоматика и телемеханика. №10, 1977. с. 133.
. Петров С.В. Нормальная форма графовых грамматик // Автоматика и телемеханика. №6, 1977. с. 153.
4. Жамбю М. Иерархический кластер-анализ и соответствия: Пер. с фр.- М.: Финансы и статистика, 1988. - 300с.
. Петренко С.А. Управление информационными рисками. Экономически оправданная безопасность / Петренко С.А., Симонов С.В. -М.: Компания АйТи; ДМК Пресс, 2004. - 384 с.
. Абчук В.А. и др. Справочник по исследованию операций / Под общ. ред. Ф.А. Матвейчука - М.: Воен. издат., 1979 г. - 368 с.
. Максимов Р.В., Кожевников Д.А., Павловский А.В. и др. Способ защиты вычислительной сети (варианты). Патент РФ №2325694, от 27.05.08 г. по заявке № 2006138743 от 02.11.06.
. Максимов Р.В., Кожевников Д.А., Павловский А.В. и др. Способ (варианты) и устройство (варианты) защиты канала связи вычислительной сети. Патент РФ №2306599 от 20.09.2007 г.
. Максимов Р.В., Кожевников Д.А., Павловский А.В. и др. Способ (варианты) защиты вычислительных сетей. Патент РФ №2307392 от 27.09.2007 г. по заявке №2006114974 от 02.05.06.
. Максимов Р.В., Андриенко А.А., Иванов В.А., Костырев А.Л., Костин А.А. Способ мониторинга безопасности автоматизированных систем. Патент РФ №2261472 от 27.09.2005 г.
. Максимов Р.В., Андриенко А.А., Иванов В.А., Костырев А.Л. Способ мониторинга безопасности автоматизированных систем. Патент РФ №2265242 от 27.11.2005 г.
. Максимов Р.В., Андриенко А.А., Костырев А.Л., Павловский А.В. и др. Способ контроля информационных потоков в цифровых сетях связи. Патент РФ №2267154 от 27.12.2005 г.
. Максимов Р.В., Андриенко А.А., Костырев А.Л., Павловский А.В. и др. Способ защиты вычислительных сетей от несанкционированных воздействий. Патент РФ №2271613 от 10.03.2006 г.
. Максимов Р.В., Андриенко А.А., Костырев А.Л., Павловский А.В. и др. Способ защиты вычислительных сетей от несанкционированных воздействий. Патент РФ №2279124 от 27.06.2006 г.
. Максимов Р.В., Андриенко А.А. и др. Способ обслуживания разноприоритетных запросов абонентов вычислительной системы. Патент РФ №2296362, 27.03.07 г. по заявке №2005129370 от 20.09.05.
. Максимов Р.В., Куликов О.Е., Липатников В.А., Можаев О.А. Способ защиты информационно-вычислительных сетей от компьютерных атак. Патент РФ №2285287 от 10.10.2006 г.
. Разработка механизмов защиты систем связи военного назначения от компьютерной разведки. / Итоговый отчет о НИР «Мотив» / Научный руководитель Стародубцев Ю. И. - СПб.: ВАС, 2007.