Дипломная (вкр): Анализ современных стандартов и средств управления компьютерными сетями
Анализ современных стандартов и средств управления компьютерными сетями
Оглавление
Введение
Глава 1. Анализ современных стандартов и средств управления компьютерными сетями
1.1 Классифицирование компьютерных сетей по различным признакам
1.2 Исследование современных протоколов управления компьютерными сетями
1.3 Анализ архитектур управления КС
1.4 Обзор и анализ современных программных систем управления КС
1.5 Анализ моделей администрирования СУ КС
Глава 2. Разработка требований, предъявляемых к современным СУ КС
2.1 Задачи системы управления
Процесс управления конфигурацией сети и идентификацией сетевых устройств
Процесс обрабатывания ошибок
Мониторинг производительности и надежности сети
Процесс управления безопасностью
Учет работы сети
2.2 Разработка требований к ИСУ КС
Глава 3. Выбор архитектуры системы управления компьютерными сетями
Глава 4. Выбор способа организации системы мониторинга
4.1 Выбор модели, предназначенной для анализа и оптимизации компьютерной сети
Способы осуществления многопоточной модели мониторинга на существующих однопроцессорных устройствах
Математическая модель для мониторинга систем с пакетной обработкой данных
Математическая модель метода кругового опроса
4.2 Выбор основных формул для опрашивания оконечных устройств в сети при мониторинге параметров
Обоснование выбора формулы для установления оптимального количества потоков
Рассмотрение схемы проведения опроса сети, оптимизированной по времени
4.3 Рассмотрение алгоритма проведения опроса удаленных станций
Рассмотрение алгоритма, оптимизированного по времени для мониторинга рабочих устройств
Исследование алгоритма для отсева устройств, при невозможности выполнения опроса устройства для системы мониторинга
Исследование многопоточного алгоритма для опроса устройств в системе мониторинга
4.4 Исследование характеристик коммутатора 2-го уровня
Моделирование коммутатора второго уровня с методом обслуживания FIFO
Моделирование коммутатора второго уровня с методом обслуживания LIFO
Выводы
Заключение
Литература
Введение
Актуальность проблемы
На данный момент чтобы повысилась конкурентоспособность компании на рынке необходимо использовать информационные технологии. Основное направление использования - это подсистемы телефонии, видеонаблюдения, охраны и др. Происходит активное увеличение числа компьютерных сетей (далее - КС), что является причиной сбоев в работе сети. Из-за этого требуется усовершенствовать нынешние методы контроля работы локальных вычислительных сетей.
Если при создании сети были рассчитаны нагрузки и размеры не соответствующие нынешним, растущим требованиям к КС то у пользователей может возникнуть ситуация, когда отсутствует доступ к необходимым сервисам.
Также при слиянии нескольких сетей, созданных для обслуживания разных сервисов в сети, то увеличивается объем трафика, загрузка серверов в частности на сервера доменов. Для решения этой проблемы создаются программные средства следящие за функционированием сети, предсказывающие будущую работоспособность сети. Такой контроль ограничивает неавторизованный доступ к информации, сохраняет данные в доступности и целостности. Но у современных средств менеджмента есть ряд недочетов:
· При активном росте устройств в сети происходит потеря контроля над сетью и превышения заранее заложенных условий работы, к примеру, по сроку обнаружения проблемы в сети. Это обуславливается тем что время опроса конечного оборудования увеличилось.
· Используемые пользователями методы решения не совместимы со всеми видами сетей и не рационально занимают ресурсы процессоры. И часто бывает так, что они пытаются занять те ресурсы, которые уже используются другими программами.
Цель работы. Повышения производительности процессов мониторинга компьютерных сетей.
Для достижения поставленной цели в диссертации решены следующие задачи:
. Предложен комплексный подход к повышению производительности системы мониторинга компьютерных сетей, учитывающем времена выполнения процессов многопоточного опроса с оптимизацией загрузки потоков и времена обработки пакетов мониторинга на промежуточных устройствах.
2. Исследован метод мониторинга сети.
. Исследован метод предварительного отбора оконечных устройств.
. Исследован метод нахождения оптимального количества потоков в любой момент времени для системы мониторинга.
. Исследован способ обработки и сбора информации для многопоточных приложений.
. Исследован алгоритм для системы мониторинга с многопоточным способом организации процесса.
. Разработана имитационная модель коммутатора второго уровня.
. Проведено исследование с помощью разработанной имитационной модели коммутатора второго уровня, использующая методы обработки очередей FIFO и LIFO.
Новизна работы заключается в комплексном подходе к повышению производительности системы мониторинга компьютерных сетей, учитывающем времена выполнения процессов многопоточного опроса с оптимизацией загрузки потоков и времена обработки пакетов мониторинга на промежуточных устройствах.
Практическая значимость заключается в полученных в результате исследований значений параметров кадров и коммутаторов, которые могут быть использованы сетевым администратором для повышения производительности систем мониторинга.
Структура и объем работы
Диссертация состоит из введения, 4 глав, заключения и списка
литературы, изложенных на 97 страницах машинописного текста, включающего 7
таблиц, 31 рисунок и список литературы из 46 наименований.
Глава 1. Анализ современных стандартов и средств управления компьютерными сетями
В этой главе рассмотрены виды компьютерных сетей по способу
взаимодействия и территориальным признакам, проанализированы часто применяемые
способы организации архитектуры управления компьютерными сетями, исследованы
протоколы для управления компьютерной сетью. Проведен анализ популярных
способов организации системы управления компьютерной сетью.
1.1 Классифицирование компьютерных сетей по различным признакам
Классификация сетей
КС обычно классифицируют по разным признакам. Чаще всего КС разделяют по территориальному признаку, т.к. методы, используемые для локальных и глобальных сетей, отличаются.
При классификации по типу взаимодействия объектов сети различают [45]:
Сети с клиент-серверной архитектурой - это такие сети, в которых сетевые устройства выполняют роль или сервера, или клиента. Клиентом называется запрашивающее сетевое устройство, сервером - сетевое устройство, которое отвечает на запрос.
Сети с многослойной архитектурой - самый простой из примеров это сеть с трехуровневой архитектурой. В таком способе организации архитектуры взамен одиночного сервера используются сервера БД и сервера приложений, позволяющее в несколько раз поднять эффективность работы сети. В зависимости от производительности конечной системы, в нее загружается сервер или сервер с группой клиентов либо клиент.
Архитектурах с многослойной организацией обслуживают по большей части тонких клиентов. Это объясняется тем, что большая доля проблем, исполняемой в двухуровневой архитектуре, переносится на сервер приложений. Клиент в таком варианте организации архитектуры выполняет все вопросы в графическом интерфейсе пользователя, который связывается с сервером приложений.
Уменьшение цены клиентов и облегчение организации процесса модернизации для обработки информации одни из преимуществ многослойной архитектуры, при котором нет необходимости изменять клиентскую сторону.
Помимо всего прочего с легкостью выполняется масштабирование мощностей обработки данных, необходимо лишь модифицировать количество серверов.
Одноранговые сети - это вид компьютерной сети главное условие, что пользователи обладают равными правами. Произвольный узел сети реализовывает функции как сервера, так и клиента, и в самой сети нет выделенного сервера. Такая архитектура по сравнению с клиент-серверной архитектурой способна обеспечить надежную работу сети при произвольном сочетании и числе рабочих узлов.
По территориальному признаку классификация выглядит так:
Персональные сети - это КС, построенные в окружении человека. Такие сети необходимы для объединения всех личные электронные аппараты пользователя (карманные персональные компьютеры, телефоны, гарнитуры, смартфоны, ноутбуки и т.п.) [1]. Bluetooth и Wi-Fi причисляются на сегодняшнее время к таким сетям.
Локальные сети - это КС, занимающая сравнительно малую площадь, к примеру офис, дом, или небольшую группу помещений, такие как институтские здания. Локальные вычислительные сети обычно используют TCP/IP протоколы.
Корпоративные сети - это сети, соединяющие значительное число компьютеров всего предприятия в каждом помещении [2].
Для КС свойственный такие характеристики:
Масштабность - множество пользовательских устройств, десятки серверов, большие объемы данных для хранения и передачи по каналам связи информации, сотни различных приложений;
Большая степень неоднородности - множество типов пользовательских компьютеров, коммутационного оборудования, операционных систем и разнообразных приложений;
Применение глобальных связей - сети отделов объединяются при помощи телекоммуникационных методов, такие как радиоканалы, телефонные каналов, спутниковая связь.
КС используют стандарты TCP/IP SONET/SDH, MPLS, ATM и Frame relay.
Городские вычислительные сети (Metropolitan Area Networks, MAN) необходимы для объединения компьютеров в пределах одного города. По размерам уступает WAN, но больше LAN. Намеренно у этого вида сетей был написан стандарт IEEE 802.6.
Глобальные сети (Wide Area Networks, WAN) объединяет большие рассредоточенные сети и содержащие в себе десятки тысяч устройств в разных городах и странах.
Главные применяемые протоколы это ТСР/IР, МPLS, SОNET/SDH, АTM и Frаme relay. Компьютерная сеть необходима для объединения значительного числа устройств во всех офисах выделенного предприятия. Они могут объединяться в сложные схемы и находиться на территории различный городов, странах и материках. Число пользователей и сетевых устройств может превышать тысячи. На рис.1 приведен пример КС. Для того чтобы объединить локальные сети и отдельные выделенные устройства в сети используются различные телекоммуникационные протоколы и средства от различных производителей, что вызывает высокую гетерогенность среды.
Это существенно усложняет оптимизацию ее работы.
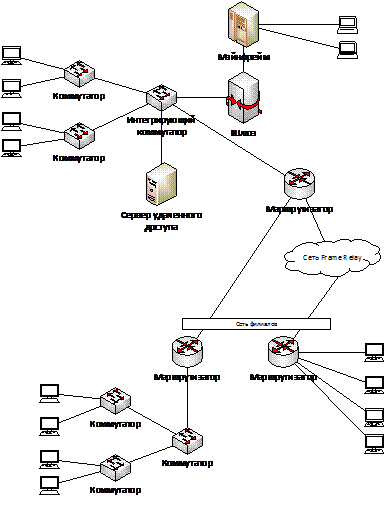
Рис. 1 Пример КС
Разнородные части компьютерной сети действуют как единое целое, давая пользователям по возможности сквозной доступ ко всем требуемым ресурсам.
При переходе от локальной сети отдела к КС - КС должны становиться
более надежными и отказоустойчивыми, из-за повышающихся требований к
компьютерной сети. С увеличение топологии распределённой сети вырастают и ее
функциональные потенциалы. По сети распространяется множество данных, и
компьютерная сеть обеспечивает их доступность, безопасность и защищенность.
Соединения, нужные для предоставления согласования устройств, обязаны быть как
можно более прозрачными. Как только происходит переход на уровень выше в
сложности то в сети становится все больше и разнообразнее компьютерных
устройств, Расстояния между объектами сети увеличиваются, а, чтобы достигнуть
какой-либо цели потребуется больше усилий и как следствие управление
соединениями и устройствами стоит все больше и больше.
1.2 Исследование современных протоколов управления компьютерными сетями
Модель управления, которая чаще всего используемая - это взаимодействие агента и менеджера. Если делать документацию к такой схеме управления, то необходимо чтобы под нижеследующие блоки были стандартизированы:
Протокол используемый для согласования менеджера и агентского устройства.
Модель общения блока управления и агента.
Интерфейс "агент - модель управляемого ресурса".
Интерфейс "менеджер - модель управляемого ресурса".
Для блока управления сетевым оборудованием требуется БД MIB.
Определение необходимости построения дерева наследования между новыми устройствами в сети, опираясь на базовые модели.
Для того чтобы отобразить отношения между частями реальной системы используется дерево включения. К примеру, связь всех модулей к выделенному коммутирующему устройству или устройствам сети.
Модель иерархических отношений у объектов управления (дерево включений) дает возможность изобразить отношения между реальными объектами сети, к примеру отношение отдельных модулей коммутации к выделенному коммутирующему устройству или множеству коммутаторов и хабов выделенной сети.
На данный момент в системах менеджмента стандартизированы не все определенные выше блоки, а только часть из них.
управление компьютерная сеть система
Использование Internet стандарта, основанного на SNMP протоколе и CMIP стандарт для общения агентов и менеджеров, чаще всего применяется для менеджмента устройств [46].
Протокол SNMP используется обычно для сетей, где не требуется большого числа параметров для управления в отличии от CMIP, которому требуется большее число средств управления оборудованием сети.
Протокол общей управляющей информации (CMIP) и услуги взаимодействия при управлении контентом (CMIS)
Услуга CMSIE дает доступ к данным, хранящимся на сетевом оборудовании. CMSIE (Common Management Information Service Element) реализовывается сразу на двух объектах, первая на менеджере, а другая на агенте. Общение агента и менеджера протекает с помощью протокола CMIP. Услуги взаимодействия при управлении контента (CMIS) это такие услуги, которые выполняются службой CMSIE.
Услуги, выполняемые менеджером, реализовываются с помощью таких операций [2]:
M-CREATE. Команда агенту, говорящая о том, что следует сделать новую копию объекта нужного класса или атрибут внутри какого-либо объекта.DELETE. Команда для агента, говорящая о том, следует удалить копию объекта нужного класса или в самом объекте один из его атрибутов.GET. Команда для агента требующая вернуть значение атрибута выбранного объекта.SET. Команда для агента требующая изменить значение атрибута выделенного объекта.
М-ACTION. Команда для агента говорящая о том, что следует сделать изменение одного или нескольких объектов.
Агент способен инициировать только одну команду:EVENT_REPORT - команда посылает менеджеру оповещение.
Разница между CMIP и SNMP заключается в том, что CMIP выполняет большее количество функций. К примеру команды, M-ACTION, M-GET, M-DELETE, M-SET могут обрабатывать сразу множество объектов, SET и GET применяемые в SNMP обрабатывают всего лишь один объект. В стандарте CMIP чтобы обрабатывать сразу множество объектов разом используются такие определения как обзор, синхронизация, фильтрация.