Дипломная (вкр): Анализ современных стандартов и средств управления компьютерными сетями
Обзор
Необходим для того, чтобы разом опрашивать множество объектов. Выделяют 4 уровня обзора объектов:
Базовый объект, расположенный на нулевом уровне, называемый FDN (Full Distinguished Name).
Отдельные объекты, находящиеся на не нулевом уровне зависимости сравнительно с базовым объектом в дереве включений.
Сочетание первого и второго пунктов, т.е. объект на нулевом уровне и объект на любом другом уровне.
Объект на нулевом уровне в дереве включения и все остальные объекты, которые зависят от него.
Фильтрация
Фильтрации строится на использовании логического выражения к сообщениям менеджера. Получается, что условие применяется только на те объекты, которым соотношение подходит. Логические соотношения состоят из следующих операторов =,> =, <=, <, >.
Синхронизация
Могут применяться пара систем синхронизации: "синхронизация по возможности" или атомарная синхронизация. При использовании атомарной синхронизации, то опрос будет выполнен только когда объект попадает под правила обзора или фильтрации. В ситуации, когда применяется синхронизация по возможности, трансляция сообщения совершается абсолютно ко всем частям системы. Стандарт ASN.1 применяется для CMIP и более сложен по строению, чем SNMP протокол.
Протокол управления SNMP
Система управления сетевым оборудованием, использующая SNMP протокол состоит из следующих частей [3]:
Процесс общения менеджера и агента..1 (Abstract Syntax Notation One) язык, описывающий абстрактный синтаксис данных.
Малое число расширений SNMP (RMON, MIB-I, MIB-II, RMON).
Теория SNMP MIB и протокол SNMP применялась для временной организации управления маршрутизирующими устройствами сети главное преимущество которого была простота [4]. Но в итоге SNMP вышел настолько удачным, что он применяется и сейчас для менеджмента сетевых устройств. CMIP, конечно, оказывает сильную конкуренцию, но SNMP все равно применяют для управления коммутаторами и маршрутизаторами, и другими сетевыми устройствами.- простой протокол сетевого управления. По модели OSI находится на прикладном уровне. Может применять как для сетей на основе TCP/IP так и для IPX/SPX.дает возможность собрать информацию с различных устройств и это не только производительность и значение статуса, но и все остальные данные что находятся в МІВ. Лёгкость управления при помощи протокола SNMP основывается на простой структуре SNMP МІВ. Как было сказано ранее, есть определенные стандарты, которые определяют схему строения MIB, операции, совершаемые над объектами и имя объекта.
МІВ представляет собой древовидную структуру, которая включает в себя как неизменные поддеревья, так и дополнительные поддеревья, разрешающие управлять любыми заданными функциями каждого объекта МІВ.
На рисунке ниже изображена схема обмена запросами между
менеджером и агентом (рис. 2).
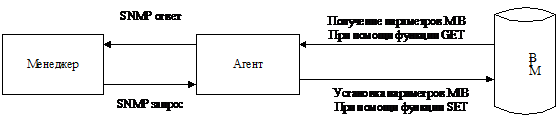
Рис. 2. Общение агента и менеджера посредством протокола SNMP
Клиентское устройство в SNMP обрабатывает данные, передаваемые МІВ, и предоставляет эти данные менеджерам, находящимся на управляющем оборудовании в сети. Таким образом, управляющее оборудование сети получает всю необходимую информацию из МІВ.
В идеологии управления SNMP существует четыре основных компоненты
(рис. 3)
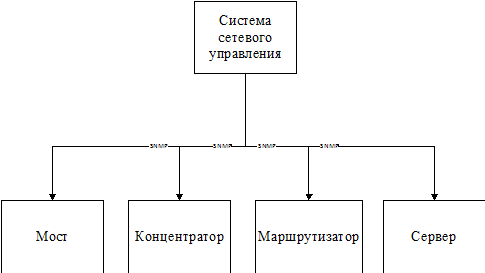
Рис. 3. Четыре основных компонента протокола SNMP
Как правило, основная функция менеджера - это управление устройствами, а оконечное устройство в SNMP пересылает статистику сохраненных данных в ответ на SNMP запрос.
Протокол SNMP позволяет провести оценку эффективности работы сетевого оборудования, числа неиспользуемых мощностей и другие параметры, нужные для менеджмента сетевого оборудования.
У SNMP малое число используемых команд:
Get-request - Команда, отправляемая агенту для того чтобы получить значение какой-либо переменной или множества переменных.request - Команда, отправляемая агенту для того чтобы получить данные о следующей в иерархии переменной.response - Команда возвращает от агента менеджеру переменные для команд Get-request, GetNext-request и других команд.- Команда для агента, которая изменяет значения переменных агента.- уведомление для менеджера о нестандартных ситуациях как на другом менеджере или агенте.- была реализована в SNMPv.2. По сути это улучшенная GetNext-request команда, которая позволяет запросить сразу множество значений переменных.
Практически все производители сетевых устройств используют протокол SNMP и это его основное достоинство по сравнению с CMIP. Помимо этого, SNMP обладает очень успешной реализацией структуры параметров сетевых устройств.
При этом протоколу SNMP присущи следующие недостатки:
Значительная нагрузка сети пакетами SNMP протокола при опросе приводит к уменьшению полезной нагрузки.
Низкая информационная безопасность протокола.
Еще одним недостатком является то что нет подтверждения о передачи данных (используется протокол транспортного уровня UDP).
Частично недостатки SNMP были решены во следующей версии протокола (SNMPv2). При этом структура данных SNMP не претерпела никаких изменений. Изменились описания управляющих станций, средств мониторинга и ограничения доступа.
Но, не смотря на существенные улучшения протокола, при тщательном анализе работоспособности сети, она все также испытывает значительную нагрузку SNMP информацией.
При разработке следующей версии создатели следовали таким принципам:
Гарантирование большей защищенности протокола (в частности для команды SET).
Потенциал для будущего развития протокола и добавления новых возможностей.
Оставаться простым и легким в управлении протоколом.
Возможность автоматической настройки сбора параметров в SNMPv3.
Архитектура SNMPv3 должна быть совместима с более ранними версиями протокола (SNMPvl, SNMPv2c, SNMPv2u, SNMPv2p) для работы со старым оборудованием.
Значительное число сетевого оборудования все еще управляется при помощи первой версии SNMPvl, но отдельные производители сетевого оборудования используют и SNMPv2, который обладает огромным количеством недостатков и огромным множеством несовместимых друг с другом версий.
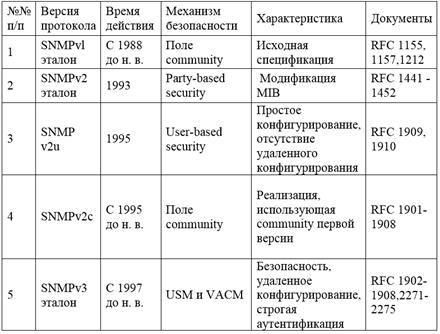
На сегодняшний день SNMPv3 приобрел наибольшую известность. В
этой версии протокола исправлены недочеты и ошибки предыдущих версий. [6,7,5]
(табл. 1).
Таблица 1. Версии SNMP
Функционирование протокола SNMPv3
Также, как в SNMPv1 и SNMPv2 на оконечных станциях установлены агенты, и система сетевого менеджмента (Network Management System, NMS) опрашивает их. Как и у менеджеров так и у агентов есть единая точка взаимодействия, контролирующая доступность, выполняет задачи безопасности и диспетчера, обрабатывает сообщения.
1. При помощи диспетчера происходит обработка входящих и исходящих пакетов и устанавливается применяемая версия SNMP.
2. Далее сообщение попадает на систему обработки в зависимости от версии протокола и модуль оповещает систему безопасности и систему контролирующую доступность.
3. Система обработки сообщений передает пакеты обратно диспетчеру и при помощи UDP они передаются необходимым приложениям.
На рис.4 и 5 приведен протокол SNMP и схема его работы.
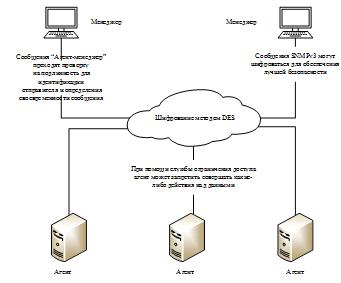
Рис. 4. Отличительные особенности протокола SNMPv3
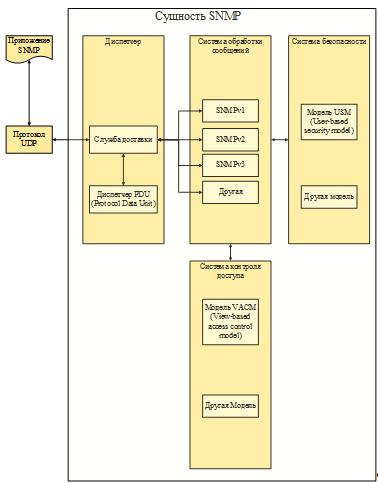
Рис. 5. Схема работы SNMPv3
прежде всего отличается наличием криптографической защиты. Выделяют три уровня аутентификации:
Уровень noAuthNoPriv передает данные в открытом виде и отсутствует авторизация.
Уровень authNoPriv требует аутентификации, но информация передается в открытом виде. Самый распространенный уровень безопасности, т. к сеть не перегружена шифрованной информацией.
Уровень authPriv требует аутентификацию устройств и шифрование пакетов между агентом и менеджером. Самый большой уровень защиты у протокола.
База управляющей информации (Management Information Base, MIB)(Management Information Base) это виртуальная БД, где заключается информация для управления активными сетевыми устройствами. Менеджер ее использует для контроля агентов, обращаясь к элементам MIB. База данных представляет собой древовидную структуру, где каждая ветвь дерева структурировано по тематике и подгруппам параметров.бывают двух типов [8, 9, 10]: фирменные и стандартные. Первые определяются производителем устройства, а вторые устанавливаются группой IAB (Internet Activity Board - техническая группа, несущая ответственность за расширение количества протоколов Internet).MIB это база данных которую используют для управления сети как единым объектом, на базе протокола RMON. Если это сеть Fast Ethernet, то в базе могут находиться информация о коллизиях на определенных участках сети, числе отправленных широковещательных кадров и т.п.
Каждый объект в базе данных MIB имеет два атрибута: имя (OBJECT IDENTIFIER) и тип (SYNTAX). Имя объекта идентифицирует его положение в дереве MIB. Оно представляет собой последовательность меток, разделенных точками, каждая последующая метка задает номер дочернего узла в текущем поддереве и идентифицируется целым числом.
Различные части базы данных МІВ описываются в соответствующих текстовых файлах на языке ASN.1 [24].
Для того чтобы приложение могло работать с объектами этой
базы данных, необходимы компиляторы МІВ, которые на основе данного файла
позволяют получать структуру МІВ (рис.6).
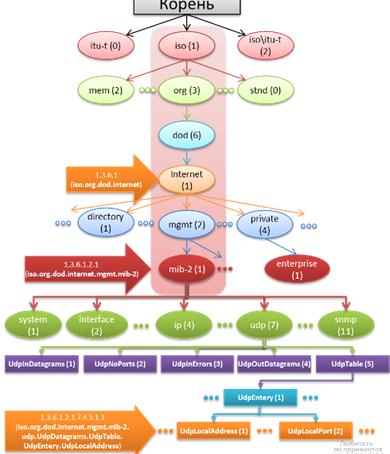
Рис. 6. Структура МІВ
Использование протокола SNMP помогает создавать как элементарные, так и сложные для управления модели опроса. Применяя протокол CMIP надо сразу рассчитывать на то что система управления не будет легка, для нормальной работы системы нужно использовать множество второстепенный служб, различных баз данных объектов, что предполагает высокий уровень сложности первого ввода системы управления в эксплуатацию.
Практически все производители сетевого оборудования используют протокол SNMP и полностью удовлетворяет всем требованиям, предъявляемым к протоколу управления КС
.3 Анализ архитектур управления КС
Различают всего четыре архитектуры системы управления компьютерной сетью [25,26]:
Одноуровневая архитектура.
Иерархическая архитектура.
Ячеистая архитектура.
Платформенная архитектура.
Одноуровневая архитектура
Сетевое оборудование использует единый сетевой протокол, что
дает возможность поддерживать связь непосредственно с интегрирующим менеджером
"на одном языке". Этот подход разрешает использовать только главные
функции управления, и не реализовывает функции управления характерные для
определенного устройства. На практике в больших сетях такая архитектура не
используется, так как в ней множество устройств от различных производителей,
разного по функционалу оборудования и используется множество коммуникационных
протоколов. Одноуровневая структура представлена на рис. 7.
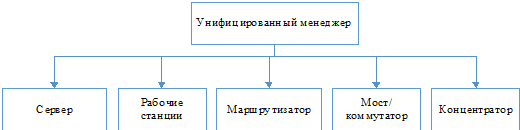
Рис. 7. Одноуровневая архитектура СУ
Иерархическая архитектура
При использовании этого метода создается иерархия менеджеров. В каждой отдельной части сети присутствует своя станция для менеджмента оборудования и она следит за отведенным сегментом сети. На рабочей станции администратора установлен элементарный сетевой менеджер, позволяющий администратору взаимодействовать с сетевым оборудованием. Эти менеджеры могут общаться с другими сетевыми менеджерами, которые взаимодействуют с интегрирующим менеджером, находящимся в основе управляющей структуры.
Таким образом, управляющая станция, находящаяся внизу иерархической архитектуры, является одновременно и менеджером, и агентом.
Иерархическая архитектура представлена на рис. 8.
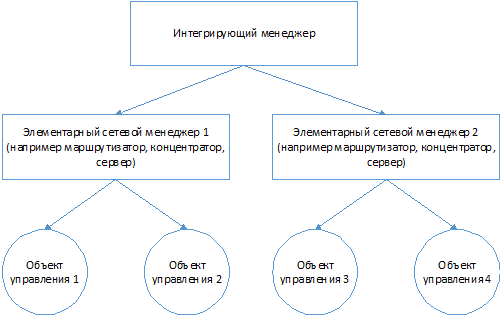
Рис. 8. Иерархическая архитектура СУ КС
Ячеистая архитектура
Главное отличие заключается в том, что используется несколько управляющих устройств верхнего уровня, взаимодействующих как с управляющими устройствами нижнего уровня, так и непосредственно друг с другом.
Менеджеры нижнего уровня также могут общаться напрямую друг с
другом. Ячеистая архитектура представлена на рис. 9.
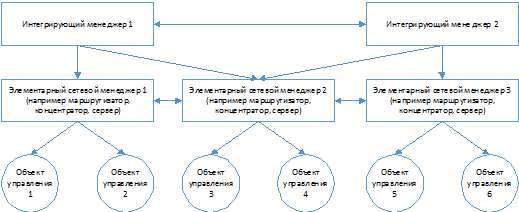
Рис. 9. Ячеистая архитектура СУ КС
Платформенная архитектура
Платформенная архитектура организовывается на общем прикладном программном
интерфейсе, определенным и поддерживаемым практически всеми производителями.
При такой архитектуре нет зависимости от поставщика оборудования так как сама
платформенная архитектура предоставляет все необходимые средства менеджмента, и
разработчики уделяют внимание только на направленность приложения.
Платформенная архитектура представлена на рис. 10.
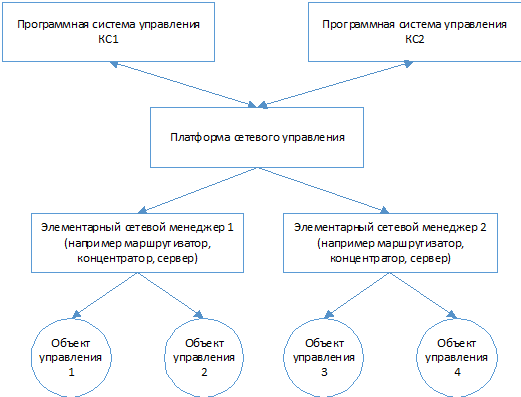
Рис. 10. Платформенная архитектура СУ КС
Платформенная архитектура управления КС на данный момент является наиболее популярной и используется, например, в HP OpenView и SunNet Manager.
1.4 Обзор и анализ современных программных систем управления КС
На сегодняшний день организации не мыслят свое существование без компьютерных и телекоммуникационных средств организации рабочего процесса.
Схема большинства предприятий выступает в роли сложной компьютерной сети, состоящая из различного программного и аппаратного обеспечения множества вендоров.
Главная особенность состоит в том, что производитель телекоммуникационного оборудования разрабатывает и обслуживает преимущественно свои стандарты.
Для системы управления и мониторинга КС важнейшие задачи [28, 27]:
1. Автоматизированное выявление оборудования в сети и нахождение связей между ними.
2. Сохранение основных параметров компьютерной сети. Это дает возможность предсказывать проблемы и довольно оперативно выявлять причину неисправности в случае ее обнаружения.
3. Оперативная реакция на изменения параметров сети.
4. Написание отчетов, необходимых для будущего анализа и предполагаемой модификации сети.
5. Создания списка оборудования для управления устройствами.
6. Возможность управления сетью из любой ее точки на основе многослойной архитектуры.
К сожалению, производители СУ КС не распространяют информацию о структуре или алгоритмах функционирования СУ КС, поэтому дальнейшее сравнение СУ КС будет проводиться по их функционалу.Tivoli NetView.
Использование IBM NetView помогает установить состояние сетевых устройств с помощью стека протоколов TCP/IP, не особо акцентируя внимания на архитектуре и топологии сетевых устройств с помощью SNMP.netView определяет корреляцию между различными событиями в сети, проверять работу сети и дает оценку ее производительности.
Кроме типовых возможностей для систем менеджмента устройств, IBM Netview отслеживает доступность сетевых устройств, использует Web-интерфейс для работы администратора сети из любого места, составляет отчеты о работе сети, поддерживает практически все версии MIB, может работать с группами пользователей.
NetView обладает следующими сильными сторонами в отличии от прочих средств управления сетями: