Дипломная работа: Автоматизация и обеспечение информационной безопасности документооборота организации ООО "Москва Карго"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
26
Этап
Входящая
информация
Выходящая
информация
Проверка и
подписание акта
подрядчиками
Сформированный акт
подрядчикам;
Подписанные
подрядчиками акты;
Оплата счетов от
подрядчиков
Счета от подрядчиков;
Подписанные
подрядчиками акты;
Оплаченные счета от
подрядчиков;
Данные о статусе заказа;
Формирование и
отправка счетов и
актов клиентам
Данные о статусе
заказа;
Данные о клиенте;
Данные о планируемой
погрузке и разгрузке;
Данные о фактической
погрузке, перевозке и
разгрузке;
Сформированный акт
клиентам;
Сформированный счет
клиентам;
Данные о статусе заказа;
Контроль оплаты
счетов клиентам
Подписанный
клиентами акт;
Оплаченный счет
клиентам;
Данные о статусе заказа;
Формирование
отчетов
Данные о клиентах;
Данные о подрядчиках;
Данные о планируемых
погрузках и разгрузках;
Данные о фактических
погрузках, перевозках и
разгрузках;
Данные о статусах
заказов;
Отчеты;
1.2.3 Обоснования необходимости использования вычислительной
техники для решения задачи
Рассмотрим проблемы. Так как имеется большое количество
клиентов, подрядчиков, водителей, транспортных средств, грузов,
грузоотправителей, грузополучателей, погрузок, перевозок и разгрузок, то
объем данных очень большой. Хранилища данных представляют собой
бумажные хранилища или текстовые документы MS Word и таблицы MS
Excel, поиск информации в которых может быть проведен только вручную,
что является очень затруднительным и неудобным процессом. С целью
27
обеспечения возможности их эффективного поиска и обработки, данные
необходимо логически структурировать (систематизировать) в базу данных.
Также очень неудобно то, что для формирования заявок, счетов, актов и
отчетов необходимо переделывать многие документы. При внедрении ИС
разработанной или доработанной в соответствии с проектом, позволит с
минимальными материальными и временными издержками формировать
заявки, счета, акты и отчеты средствами вычислительной техники, при этом
уменьшится количество ошибок, не будет расходоваться рабочее время
сотрудников и, следовательно, уменьшится число отказов в случае
занятости всех сотрудников. Все это повысит уровень сервиса, а,
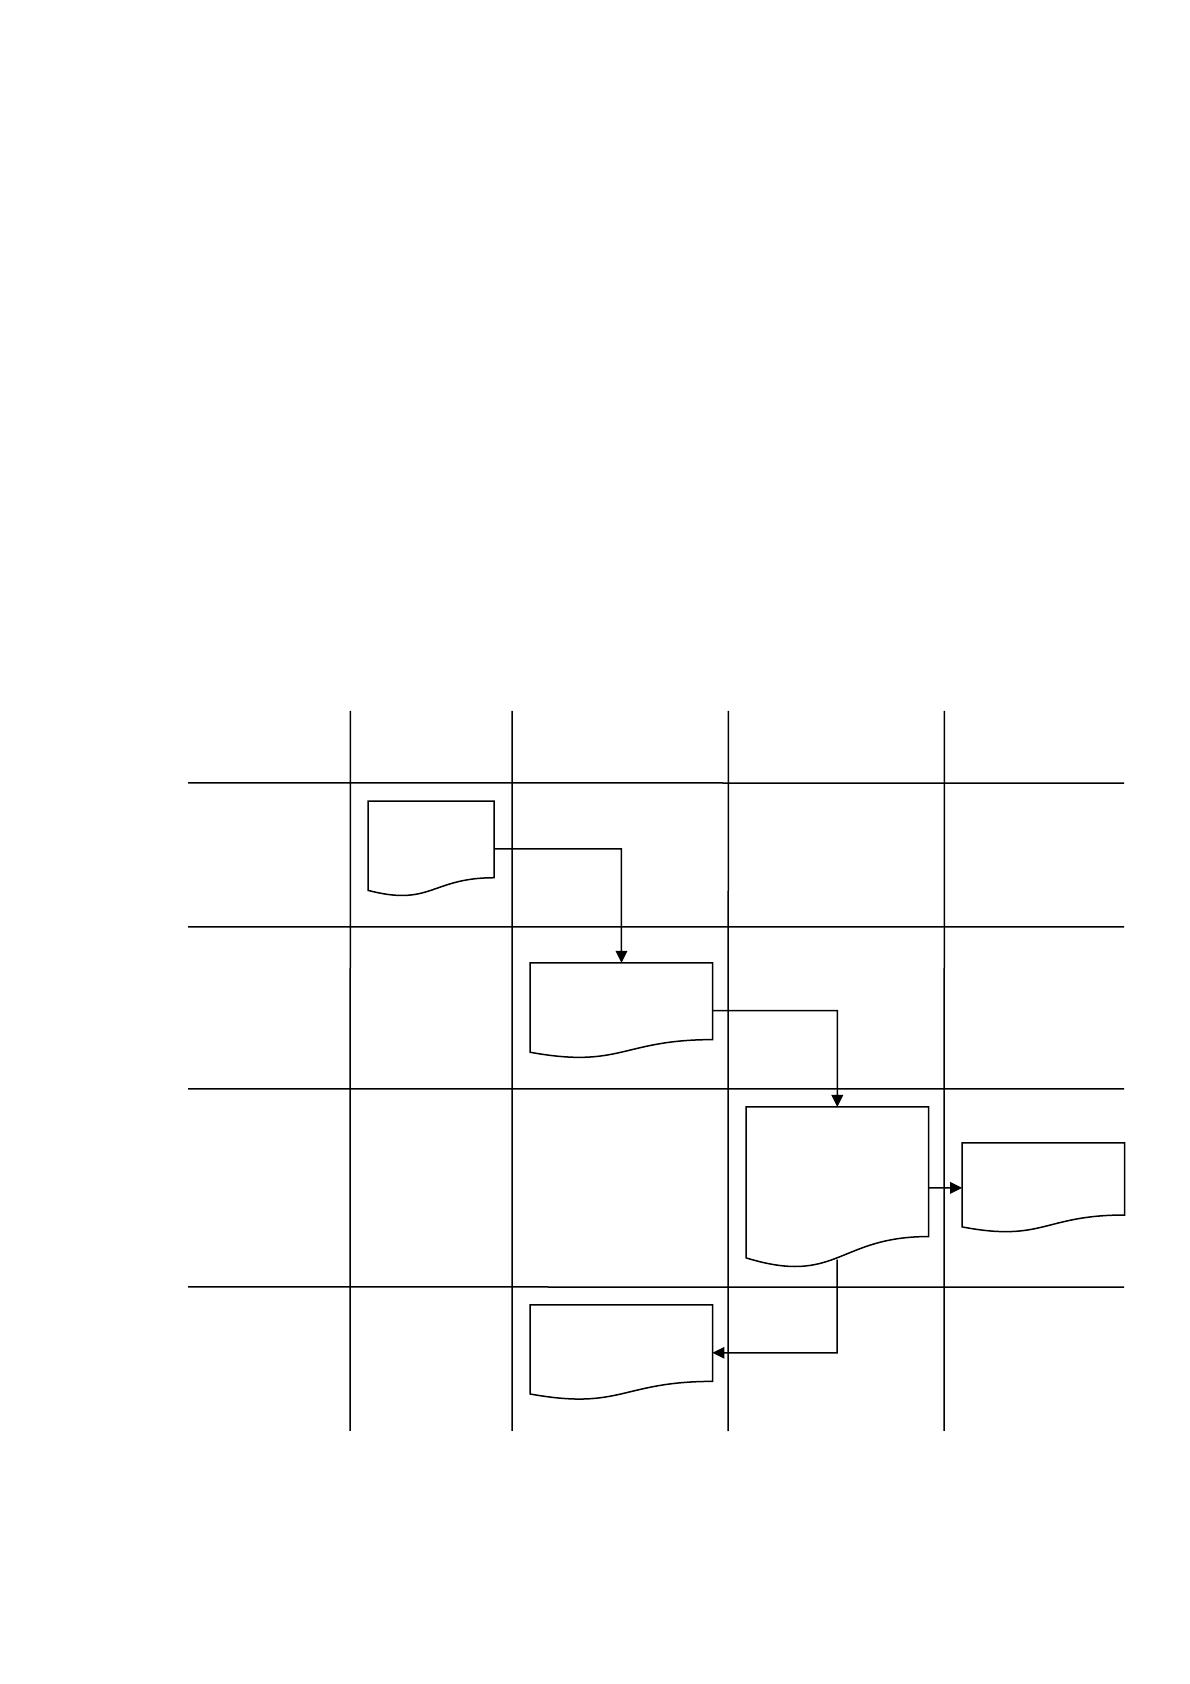
следовательно, статус компании (рисунок 1.8).
Рисунок 1.8 Схема документооборота для договора.
Шаблон
договора
Составление
договора
Клиент
Юрист
Проверка и
подписание
договора
клиентом
Заключенный
договор
Получение
клиентом
заключенного
договора
Архив
Заключенный
договор
Подписание
договора
генеральным
директором
Генеральный
директор
Договор в 2-х
экземплярах
Подписанный
клиентом
договор в 2-х
экземплярах
28
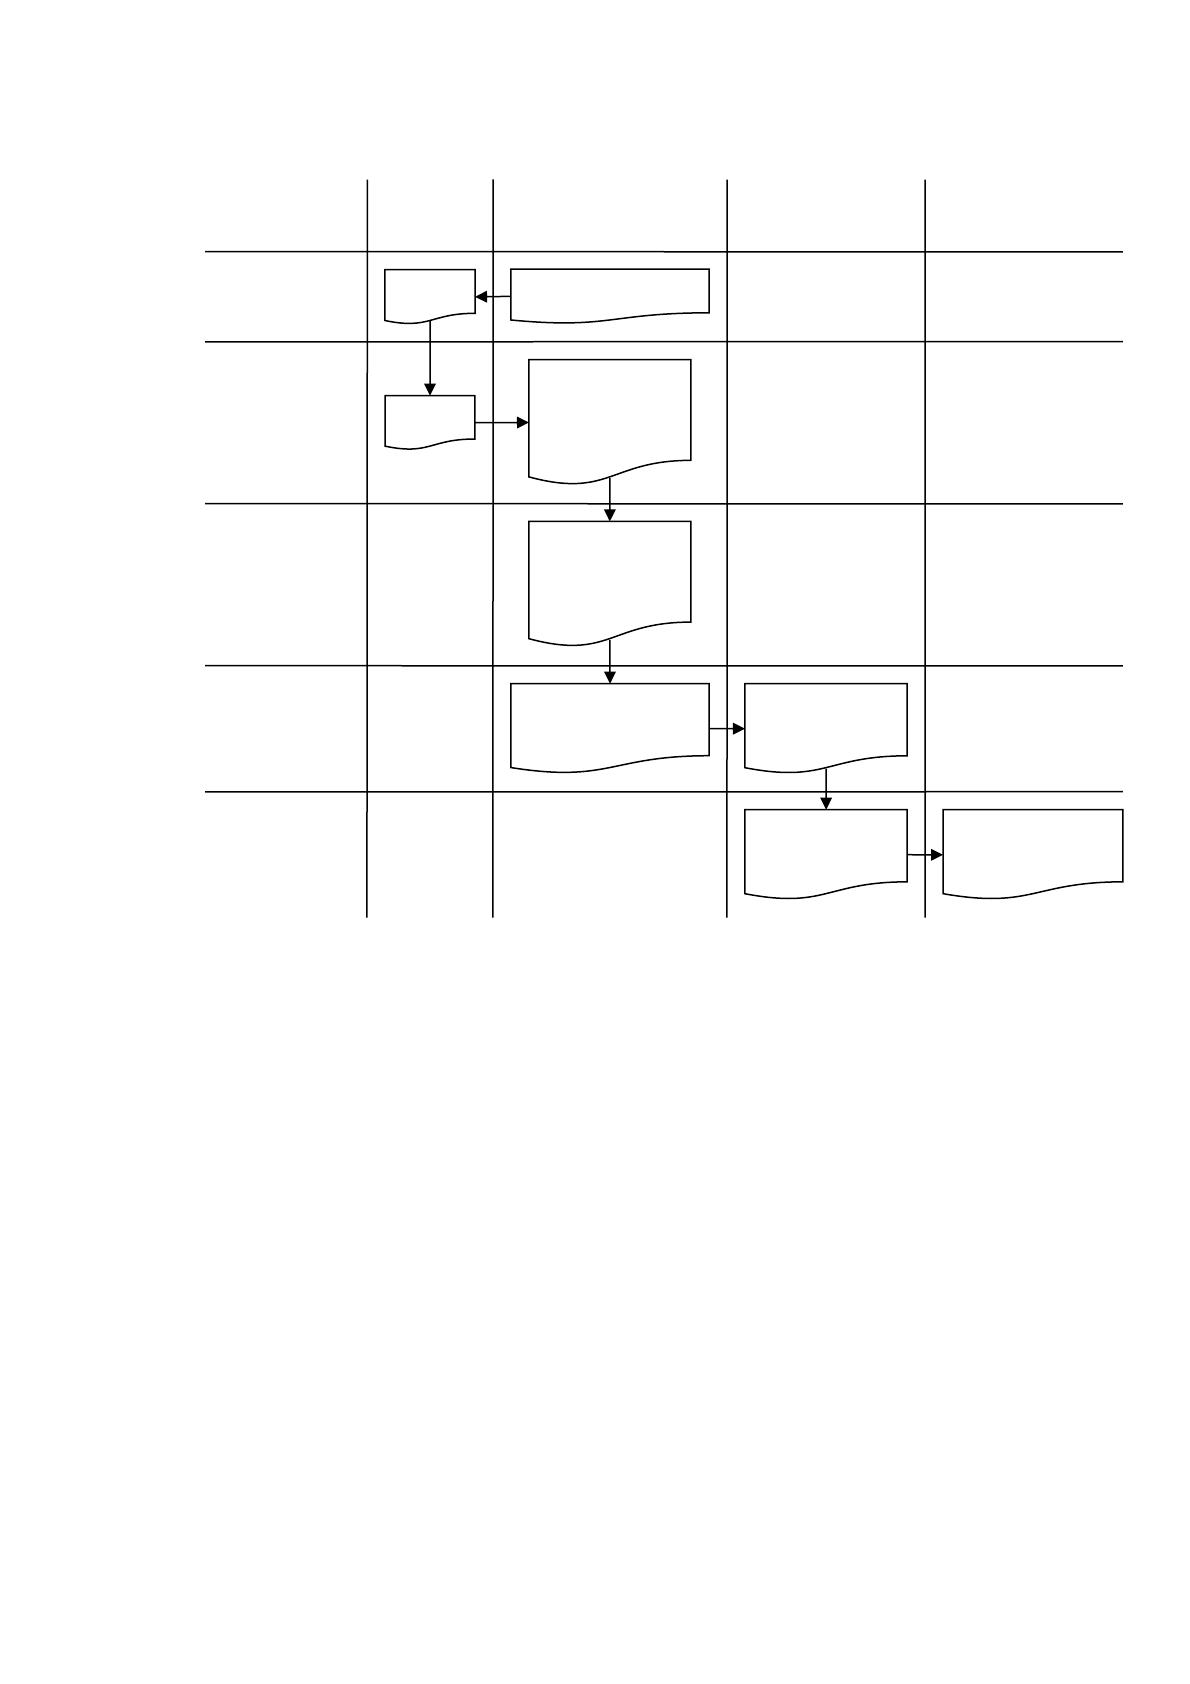
Рисунок 1.9 Схема документооборота для заявки клиента.
Анализ поставленной задачи приводит к выводу, что ее решение
традиционными средствами учета c использованием бумажных документов
невозможно. Следовательно, стратегия решения задачи - это автоматизация
процессов документооборота, относящихся к деятельности на предприятии.
Поставленная задача будет автоматизирована путем разработки
приложения. Разработанная система должна удовлетворять всем
требованиям, которые предъявлены к ней при постановке задачи.
1.2.4 Анализ системы обеспечения информационной безопасности и
защиты информации
Шаблон заявки
Составление
заявки
Клиент
Логист
Подтверждение
заявки
Подтвержденная
заявка
Архив
Выполненная
заявка
Выполнение
заявки
Аналитик
Заявка
Проверка
клиентом
заявки
Проверенная
клиентом
заявка
Заявка
Проверенная
клиентом
заявка
Обработка
заявки
Выполненная
заявка
Обработанная
заявка
29
Проведем пошаговый анализ, какая при существующей технологии
решения имеется политика безопасности в компании, а также программный
и аппаратные средства информационной безопасности (ИБ) и защиты
информации (ЗИ):
1. Задачи по защите информации возложены на отдел
информационных технологий (ИТ). Организационная структура данного
подразделения была представлена ранее, на рисунке 2. Управляет данным
структурным подразделением начальник отдела ИТ. Данное лицо
принимает решения о принятии различных мер и политик безопасности.
Реализацию данных политик осуществляют системные администраторы под
его руководством. С точки зрения информационных процессов – Общее
собрание участников ООО «Москва Карго» и генеральный директор
принимают различные стратегические решения для развития бизнеса
компании. В свою очередь информация о планируемых нововведениях и
реорганизации бизнес-процессов компании доводится до начальника отдела
ИТ. Далее по иерархии начальник отдела ИТ анализирует нововведения,
проводит анализ существующей на предприятии политики безопасности и
принимает решения об изменениях в архитектуре корпоративной сети
предприятия для реализации нового документооборота, используемых
программных и аппаратных средств, а также реализации информационной
безопасности базы данных, документооборота компании. Далее
соответственно политика безопасности разбивается на мелкие задачи,
которые реализует персонал данного отдела – системные администраторы.
2. Рассмотрим существующие на предприятия программные и
аппаратные средства ИБ и ЗИ:
а. Маршрутизатор Cisco AS2511-RJ-CH – как ранее говорилось,
поддерживает множество протоколов маршрутизации, многочисленные
методы приоритезации потока данных гарантируют доставку важных
данных, обеспечивает высочайший уровень безопасности;
30
б. Cisco Catalyst 2950T-24 WS-C2950T-24 – благодаря данному
устройству сетевые пакеты посылаются строго от определенного ip-адреса
определенному, за счет чего в сети не появляется множество лишних
пакетов, приводящих к коллизиям, сбоям и утечке информации;
в. на всех рабочих станциях и серверах установлен Антивирус
Касперского EndPoint Security, регулярно проверяющий запускаемые
процессы на компьютерах, а также контролирующий весь пересылаемый
сетевой трафик на наличие подозрительных пакетов, вирусов и т.п.;
г. на всех рабочих станциях действия пользователей
ограниченные локальные и групповыми политиками безопасности на
самостоятельную установку, настройку и запуск программного
обеспечения;
д. доступ к серверам, общим сетевым ресурсам для всех
пользователей также ограничен правами доступа и настройками
используемых программ, которые пользователи самостоятельно изменить
не могут;
е. на всех рабочих компьютерах установлена авторизация при
входе в систему, которая реализована через сервер авторизации. Таким
образом пользователь, незарегистрированный на предприятии, не сможет, в
принципе, получить доступ даже к самому компьютеру;
ж. прямого доступа к базе данных MS SQL Server 2005
пользователю не имеют, а лишь косвенный – через их рабочие приложения.
Для этого у каждого пользователя настроен ODBC-клиент, проходящий
специальную авторизацию на сервере, и только после этого получающий
возможность работать с данными.
1.3 Анализ существующих разработок и выбор стратегии
автоматизации «КАК ДОЛЖНО БЫТЬ»
1.3.1 Анализ существующих разработок для автоматизации задачи
Источник: https://baza.diplomsite.ru/previewfile/1769