Дипломная работа: Автоматизация приема заявок на ремонт и модернизацию ПК в ООО "Комп сервис"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
27
Трудозатраты на формирование документооборота по существующей схеме
составляют 1500 человеко-часов в год. С помощью средств вычислительной техники
заявки будут вводиться в информационную систему администратором, а сотрудники
сервисного отдела будут получать заявки и обрабатывать их. На основании
введенных данных можно будет отслеживать количество заявок, которые не были
переданы в работу. Это позволит снизить трудозатраты сервисного отдела на
формирование документооборота и сделать процесс более прозрачным и
контролируемым. Характеристика документооборота после применения средств
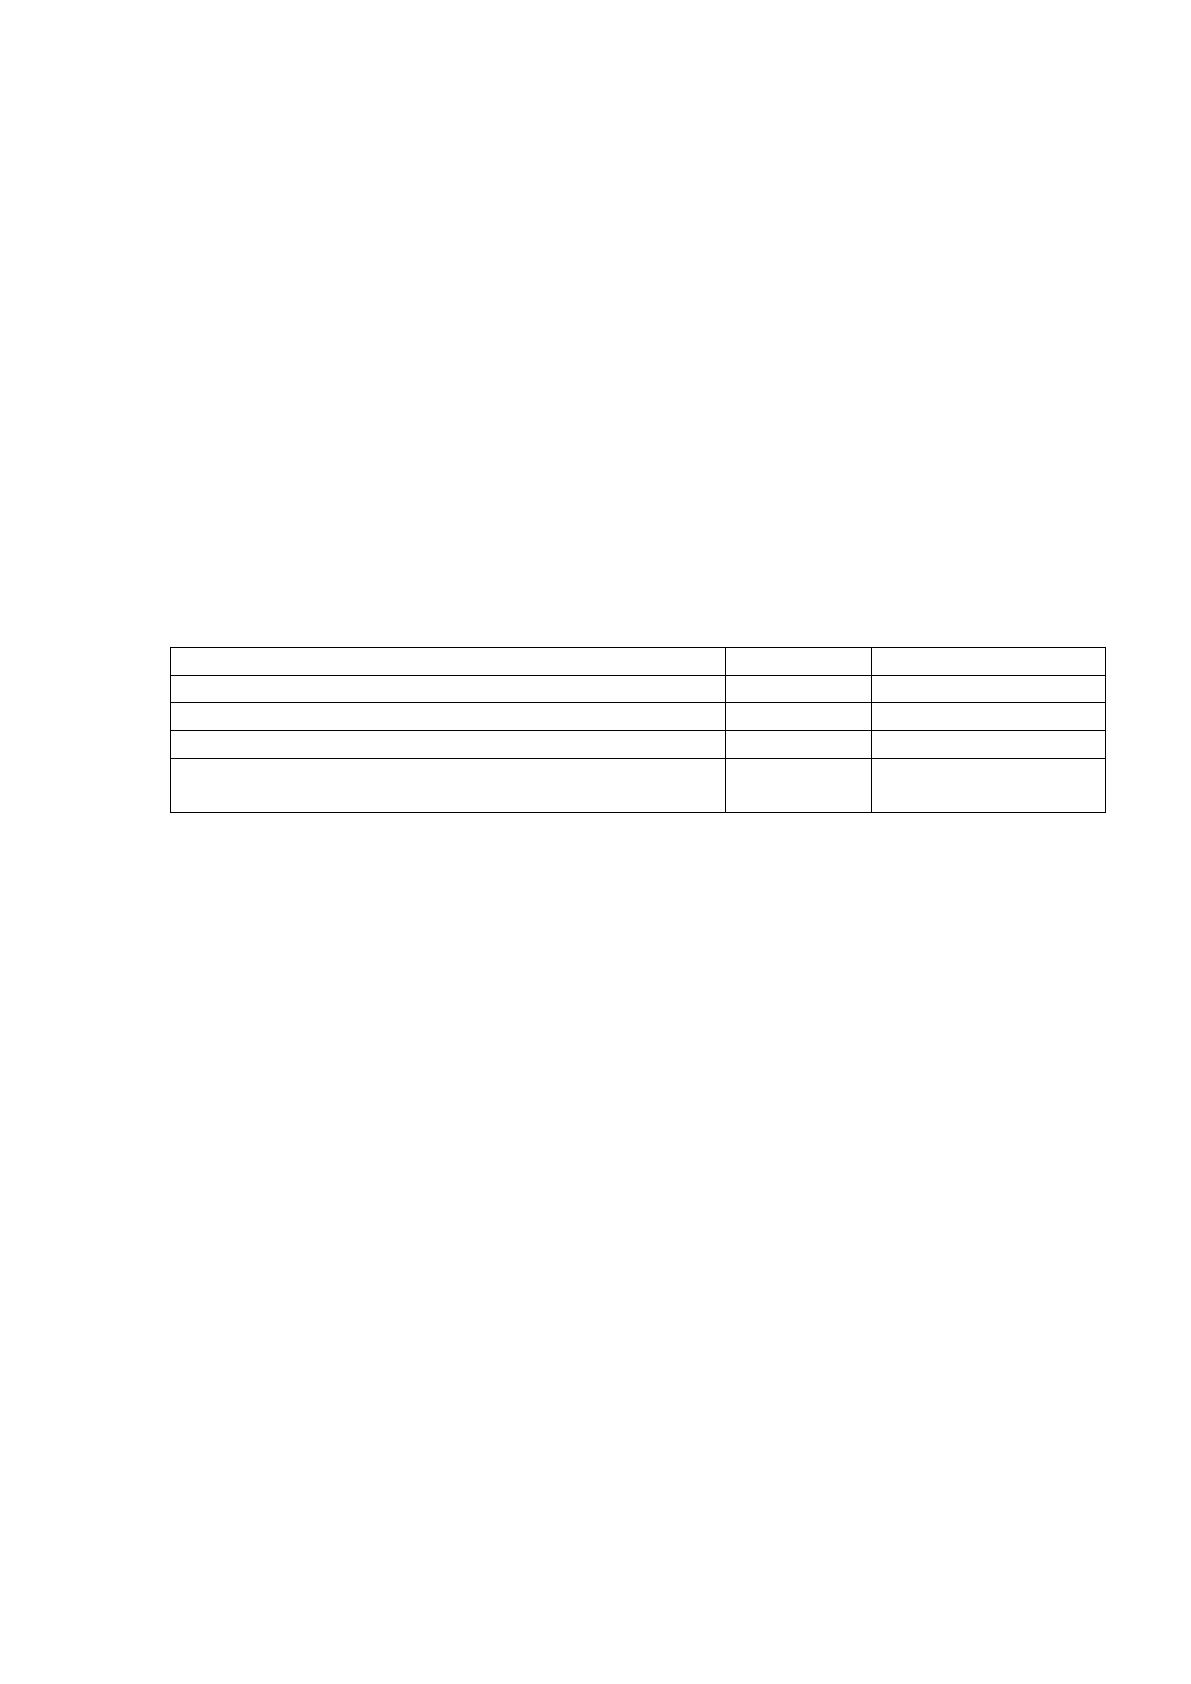
вычислительной техники представлена в таблице 3.
Таблица 3
Характеристика формирования документооборота после автоматизации
Характеристика
Заявка
Журнал заявок
Количество документов в год, шт.
1
5
Количество символов в документе, шт.
1000
3000
Частота возникновения в год
10 000
12
Трудозатраты на обработку в год, чел-
час
800
350
Согласно приведенным расчетам трудозатраты на формирование
документооборота на текущий момент составляют 1 500 человеко-часов. После
автоматизации процесса трудозатраты составят 1 150 человеко-часов. Снижение
трудозатрат на формирование документооборота является достаточным основанием
для автоматизации бизнес-процесса.
1.2.4. Анализ системы обеспечения информационной безопасности и защиты
информации
На текущий момент, когда деятельность компании деятельность компании
автоматизирована с помощью ERP-системы «1С. Предприятие», состояние
информационной безопасности отмечается как хорошее.
28
Политика безопасности компании реализована в рамках рассматриваемой
задачи следующим образом:
• Доступ к каждому компьютеру организации осуществляется с
помощью авторизации, в ходе которой пользователь вводит уникальный логин и
пароль, созданный системным администратором.
• Доступ к программному обеспечению «1С. Предприятие» есть только у
сотрудников отделов кадров и коммерческого отдела. Для доступа к системе
необходимо пройти процедуру авторизации, в ходе которой указываются
уникальные логин и пароль для входа в систему, созданные системным
администратором.
• Политика безопасности организации основана на принципе «что не
разрешено, то запрещено». В связи с чем у пользователей ПК есть разрешение на
открытие всех файлов, кроме системных, внесение изменений только в те файлы,
которые созданы членами группы пользователя (например «отдел кадров»,
«коммерческий отдела» и т.д.).
• Доступ к функционалу «1С. Предприятие» ограничен следующим
правилом: все сотрудники, у которых есть учетная запись могут создавать записи в
программе. Все сотрудники могут вносить изменения в документы, созданными от
их учетной записи. Право на удаление документов есть только у начальников
отделов.
Рассмотрим инженерно-технические средства защиты ресурсов
информационной инфраструктуры компании. В компании применяются следующие
инженерно-технические средства обеспечения информационной безопасности:
• антивирусное программное обеспечение.
• программные брандмауэры, входящие в состав применяемых
коммутаторов.
Помимо этого, в качестве мер защиты ЛВС компании применяются
следующие организационные меры:
• в системе назначен администратор безопасности;
• за каждое устройство назначен ответственный за его эксплуатацию;
• системный блок компьютера опечатывается печатями ответственного и
работника ИТ-отдела;
29
• установка любого программного обеспечения проводится только
сотрудником ИТ-отдела;
• запрещено использование неучтенных носителей информации. На
учтенных носителях выполнена маркировка, в том числе гриф хранимой
информации, номер, должность и фамилия сотрудника.
У компании есть сайт, на котором указана информация о компании, товарном
ассортименте и возможностью составления заявки для обратной связи. Для защиты
сайта от внешних угроз используются следующие методы:
• На сервере существует дополнительная аутентификация пользователей.
• Доступ к панели администратора сайта защищен надежным паролем,
который состоит из символов двух алфавитов, цифр и спецсимволов.
• Для защиты информации сайта проводится ежеквартальное
сканирование PCI через сервис Trustwave.
• Для обеспечения защиты информации сайта используются файлы
.htaccess.
• Используется протокол SSL, который позволяет установить безопасное
соединение, при этом все данные передаются в закодированном виде по протоколу
HTTPS.
• Сайт регулярно подвергается модерации и администрированию.
В качестве мер защиты от инсайдерских угроз в компании используется
видеонаблюдение. Доступ к помещению офиса компании ограничен. На входе
установлен домофон с видеонаблюдением. Пропуск в помещение офиса
осуществляется офис-менеджером, который выясняет цель визита посетителей и
координирует их.
1.3. Анализ существующих разработок и выбор стратегии автоматизации
«КАК ДОЛЖНО БЫТЬ»
1.3.1. Анализ существующих разработок для автоматизации задачи
После того как было обосновано решение о внедрении средств
вычислительной техники для приема заявок на ремонт и модернизацию ПК,
30
необходимо принять решение о способе приобретения программного обеспечения.
Способы приобретения программного обеспечения делятся на 2 категории:
1. Приобретение готового программного обеспечения.
2. Разработка программного обеспечения.
Рассмотрим готовые решения, представленные на рынке. «Open Ticket Request
System» является бесплатной системой класса helpdesk. Система разработана на
языке perl и поддерживает разные СУБД. Программа OTRS обладает успешным
опытом внедрения в ряде организаций, среди которых Яндекс, Mail.RU, REG.RU,
Mikrotik, RU-CENTER и многие другие.
К преимуществам системы относятся:
• Кроссплатформенность.
• Возможность интеграции с LDAP.
• Возможность создания очереди обращений.
• Инструмент эскалации обращений.
• Наличие личных кабинетов пользователей.
• Гибкость настройки прав пользователей.
• Наличие шаблонов.
• Качественная русская локализация.
• Поддержка ITIL, так же есть ITSM версия.
• Гибкая система отчетов.
• Наличие документации и русского сообщества.
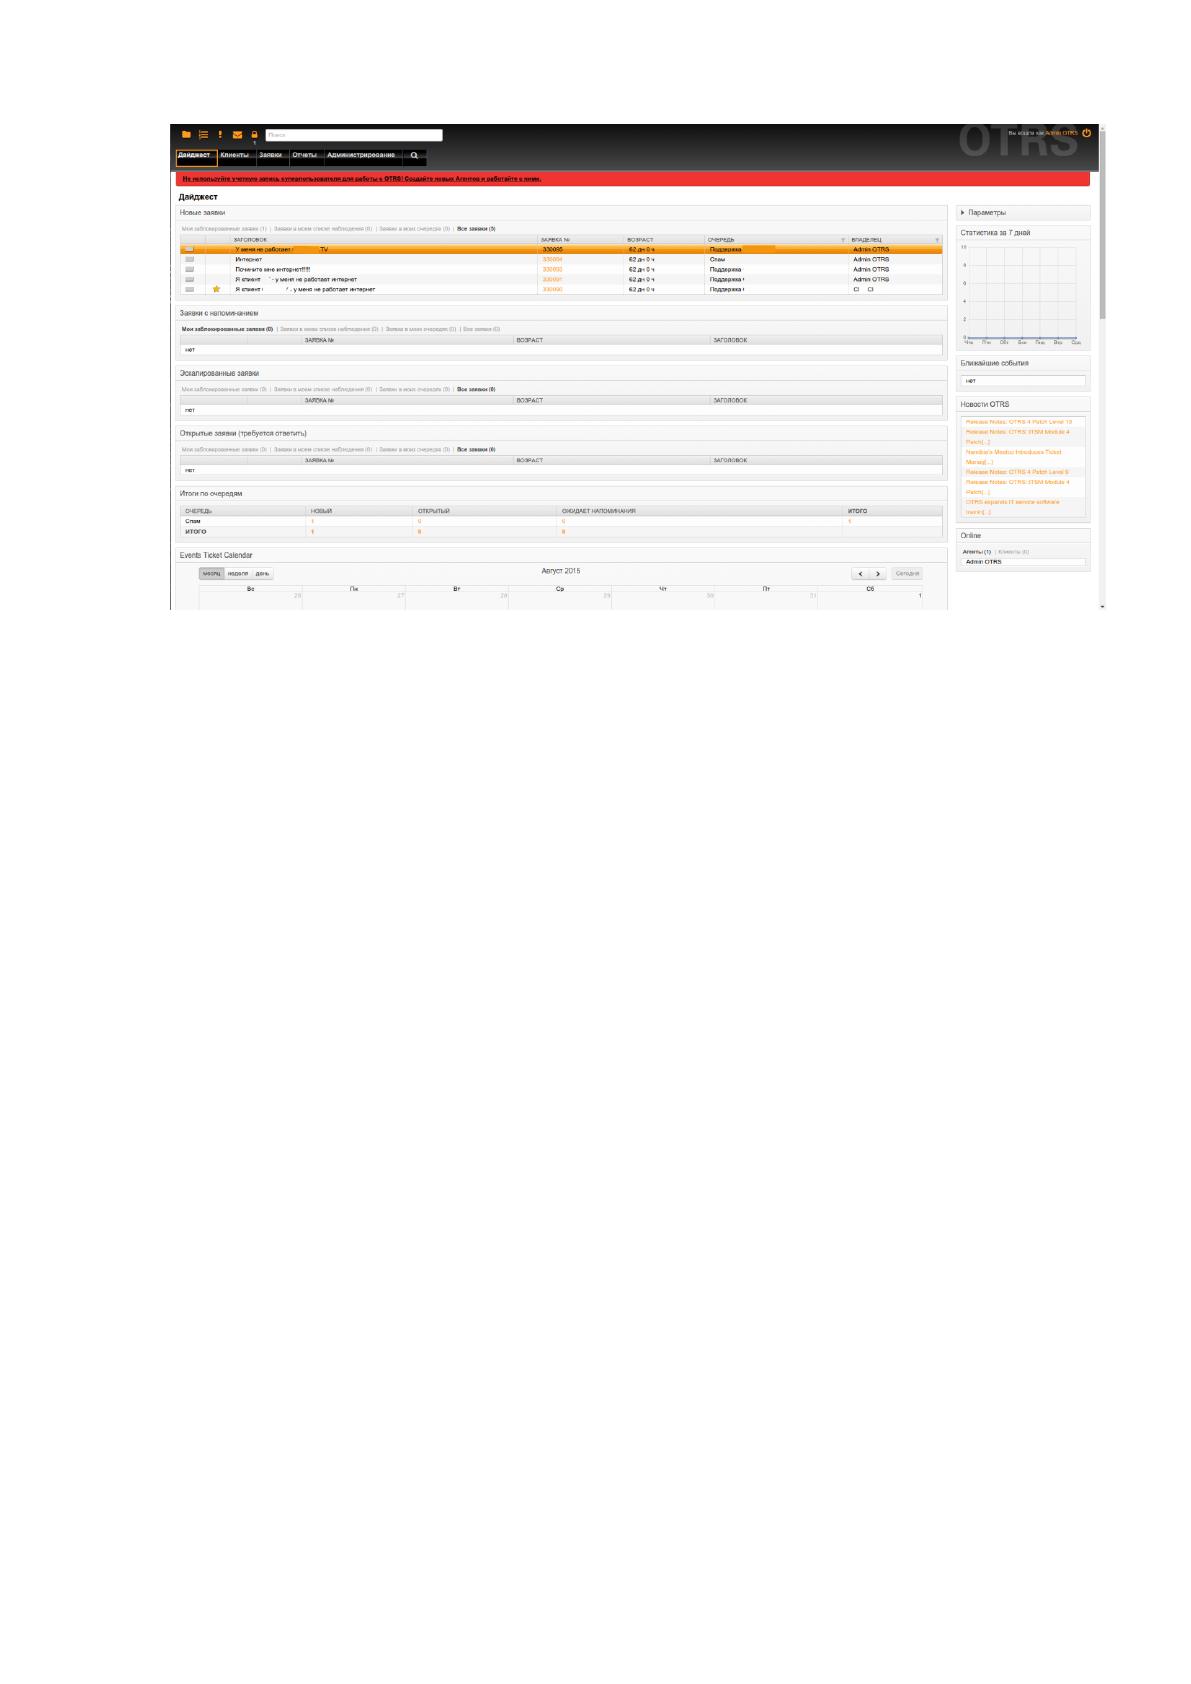
На рисунке 10 представлен интерфейс системы.
31
Рисунок 10. Интерфейс системы «Open Ticket Request System»
Система «GLPI» не является Helpdesk-системой в классическом понимании
этого слова. Она представляет собой систему для работы с заявками и инцидентами,
система для инвентаризации компьютерного оборудования и ПО. Система написана
на языке программирования PHP.
К функциональным возможностям системы относятся:
• Учет оборудования информационной инфраструктуры организации.
• Распределение задач, планирование и т.д.
• Назначение оборудования по географическим регионам для
пользователей и групп пользователей.
• Управление данными.
• Управление работой оборудования.
• Управление заявками.
• Использование нескольких каналов передачи заявки.
• Управление документооборотом.
• Резервирование оборудования.
• Ведение «Базы знаний».
• Формирование отчетности.
• Наличие множества плагинов для добавления дополнительных
функций.
Интерфейс системы представлен на рисунке 11.
Источник: https://baza.diplomsite.ru/previewfile/1938